

Implementacija svakog IT rješenja u poduzeću počinje projektiranjem. U ovoj fazi IT menadžer mora izračunati broj poslužitelja i njihove karakteristike kako bi s jedne strane bilo dovoljno resursa za sve korisnike, a s druge strane kako bi omjer cijene i kvalitete tih poslužitelja bio optimalan, a troškovi izrade računalne infrastrukture za novi informacijski sustav ne probili ozbiljnu rupu u IT budžetu poduzeća. Razjasnimo kako pravilno projektirati infrastrukturu za implementaciju Zimbra Collaboration Suite-a u poduzeću.
Osnovna značajka Zimbre u usporedbi s drugim rješenjima je ta da se kod ZCS-a rijetko odvaja procesorska snaga ili RAM kao "usko grlo". Glavno ograničenje obično postaje brzina ulaza i izlaza tvrdog diska te stoga treba posvetiti posebnu pažnju pohranama podataka. Minimalni zahtjevi za Zimbru u proizvodnom okruženju uključuju 4-jezgreni 64-bitni procesor s brzinom od 2 gigaherca, 10 gigabajta za sistemske datoteke i logove, te najmanje 8 gigabajta RAM-a. Obično su takve karakteristike dovoljne za brzu obradu poslužitelja. No što učiniti ako trebate implementirati Zimbru za 10 tisuća korisnika? Koje poslužitelje i kako ih treba implementirati u tom slučaju?
Započnimo s tim da infrastruktura za 10 tisuća korisnika mora biti multiserverna. Multiserverna infrastruktura s jedne strane omogućuje da Zimbra bude skalabilna, dok s druge strane osigurava brzu obradu informacijskog sustava čak i pri velikom broju korisnika. Obično je prilično teško predvidjeti koliko će korisnika poslužitelj Zimbra kvalitetno opslužiti, jer mnogo toga ovisi o intenzitetu njihove upotrebe kalendara i elektroničke pošte, kao i o korištenom protokolu. Iz tog razloga, za ovaj primjer implementirat ćemo 4 poštanska skladišta. U slučaju nedostatka ili ozbiljnog viška kapaciteta, moguće je isključiti ili dodati još jedan.
Dakle, prilikom projektiranja infrastrukture za 10.000 ljudi, bit će potrebno kreirati LDAP, MTA i Proxy servere te 4 poštanska spremišta. Napomenimo da se LDAP, MTA i Proxy serveri mogu napraviti virtualnima. To će smanjiti troškove za serversku opremu i olakšati rezerviranje i oporavak podataka, ali s druge strane, u slučaju kvara fizičkog servera, riskirate da ostanete bez MTA, LDAP i Proxy. Zato treba pažljivo razmotriti izbor između fizičkih i virtualnih servera, ovisno o tome koliko vremena zastoja si možete priuštiti u slučaju nužde. Poštanska spremišta je najbolje smjestiti na fizičke servere, jer će se na njima odvijati najveći broj zapisnih ciklusa koji ograničavaju brzinu Zimbre, a veći broj kanala za prijenos podataka značajno će povećati performanse Zimbre.
U načelu, nakon kreiranja poslužitelja LDAP, MTA, Proxy, mrežnih spremišta i njihovog udruživanja u jedinstvenu infrastrukturu, Zimbra Collaboration Suite za 10.000 korisnika spremna je za stavljanje u rad. Shema rada takve konfiguracije bit će prilično jednostavna:
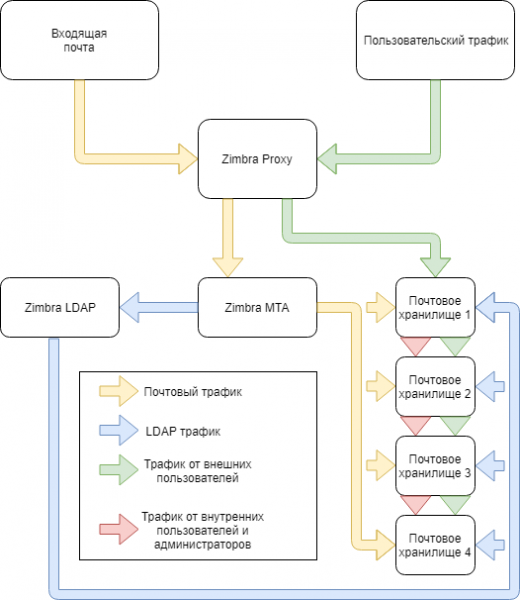
Na shemi su prikazani glavni čvorovi sustava i tokovi podataka koji će kružiti između njih. Pri takvoj konfiguraciji infrastruktura neće biti zaštićena od gubitka podataka, zastoja povezanog s kvarom bilo kojeg od servera itd. Pogledajmo kako se može zaštititi vlastita infrastruktura od ovih problema.
Glavna metoda je hardverska redundancija. Dodatni čvorovi MTA i Proxy mogu, u slučaju kvara glavnih servera, privremeno preuzeti ulogu glavnih servera. Dupliciranje čvorova kritične infrastrukture gotovo uvijek je izvrsna ideja, ali nije uvijek izvedivo u željenom opsegu. Dobar primjer je rezervacija servera na kojima se pohranjuje pošta. Trenutno Zimbra Collaboration Suite Open-Source Edition ne podržava stvaranje dupliciranih spremišta, pa u slučaju kvara jednog od tih servera ne može se izbjeći zastoj, a kako bi se smanjilo vrijeme zastoja uzrokovano kvarom poštanskog spremišta, IT menadžer može implementirati rezervnu kopiju na drugom. serveru.
Budući da Zimbra OSE nema ugrađeni sustav za izradu sigurnosnih kopija, trebat će nam Zextras Backup, koji podržava izradu sigurnosnih kopija u stvarnom vremenu, kao i vanjski skladišni prostor. S obzirom na to da Zextras Backup, prilikom izrade punih i inkrementalnih sigurnosnih kopija, sprema sve podatke u mapu /opt/zimbra/backup, bilo bi razborito montirati vanjski, mrežni ili čak cloud skladišni prostor u tu mapu kako bismo u slučaju pada jednog od poslužitelja imali fizički uređaj s aktualnom sigurnosnom kopijom na dan nužde. Može se ponovno pokrenuti na rezervnom fizičkom poslužitelju, virtualnoj mašini ili u oblaku. Dobra ideja bi bila i postavljanje MTA-a sa spam filtrima ispred poslužitelja s Zimbra Proxy-jem kako bi se smanjila količina neželjenog prometa koji dolazi na poslužitelj.
Na kraju, zaštićena infrastruktura Zimbra izgledat će otprilike ovako:
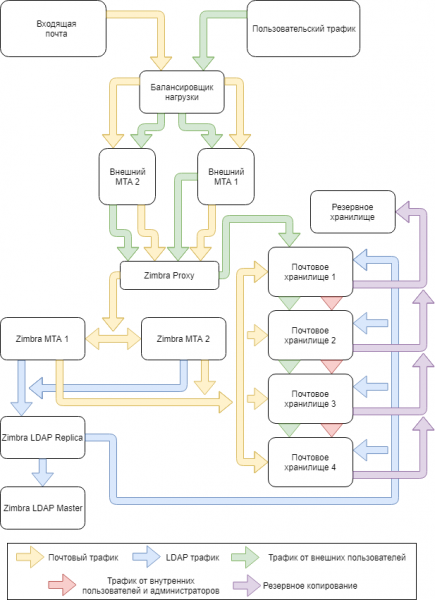
S ovom konfiguracijom, infrastruktura Zimbra ne samo da će moći pružiti kvalitetne usluge za 10.000 korisnika, već će također omogućiti brzo rješavanje posljedica u slučaju hitnih situacija.
Izvor: habr.com
