

Ažurirano vlastito vodstvo o punom enkripciji diskova na ruskom internetu V0.2.
Kaubojska strategija:
[A] blokovna sistemska enkripcija sustava Windows 7;
[B] blokovna sistemska enkripcija GNU/Linux (Debian) instaliranog sustava (uključujući /boot);
[C] konfiguracija GRUB2, zaštita bootloader-a digitalnim potpisom/autentifikacijom/hashiranjem;
[D] brisanje — uništavanje nešifriranih podataka;
[E] univerzalno pravljenje sigurnosnih kopija šifriranih OS-a;
[F] napad cilj — bootloader GRUB2;
[G] korisna dokumentacija.
╭───Shema #sobe 40# :
├──╼ Windows 7 instaliran — potpuno sistemsko šifriranje, neskriveno;
├──╼ GNU/Linux instaliran (Debian i derivati distribucija) — potpuno sistemsko šifriranje neskriveno(/, uključujući /boot; swap);
├──╼ nezavisni bootloader-i: bootloader VeraCrypt instaliran u MBR, bootloader GRUB2 instaliran u proširenu particiju;
├──╼ instalacija/ponovna instalacija OS-a nije potrebna;
└──╼ korišteni kriptografski softver: VeraCrypt; Cryptsetup; GnuPG; Seahorse; Hashdeep; GRUB2 – slobodan/besplatan.
Gore opisani dijagram djelomično rješava problem 'bootanja s USB-a', omogućava uživanje u šifriranim OS Windows/Linux i razmjenu podataka putem 'šifriranog kanala' iz jednog OS-a u drugi.
Redoslijed pokretanja PC-a (jedna od opcija):
- uključivanje stroja;
- učitavanje bootloader-a VeraCrypt (ispravan unos lozinke nastavlja učitavanje Windows 7);
- pritiskom na tipku 'Esc' učitat će bootloader GRUB2;
- bootloader GRUB2 (izbor distribucije/GNU/Linux/CLI), zatražit će autentifikaciju GRUB2-superkorisnika ;
- nakon uspješne autentifikacije i odabira distribucije, bit će potrebno unijeti lozinku za otključavanje '/boot/initrd.img';
- nakon unosa ispravnih lozinki u GRUB2 'bit će potrebno' unijeti lozinku (treća po redu, lozinka BIOS-a ili lozinka korisničkog računa GNU/Linux – ne uzima se u obzir) za otključavanje i učitavanje OS GNU/Linux, ili automatska zamjena tajnog ključa (dve lozinke + ključ, ili lozinka + ključ);
- spoljno ometanje konfiguracije GRUB2 zamrzava proces učitavanja GNU/Linux.
Zamorno? U redu, idemo automatizirati procese.
Pri particioniranju tvrdog diska (MBR tabela) PC može imati najviše 4 glavne particije, ili 3 glavne i jednu proširenu, kao i neparticionirano područje. Proširena particija u odnosu na glavnu može sadržavati podpodjele. (logički diskovi=proširena particija). Drugim riječima, „proširena particija“ na HDD-u zamjenjuje LVM za trenutni zadatak: potpuno sistemsko šifriranje. Ako je vaš disk podijeljen na 4 glavne particije, trebate koristiti lvm, ili transformirati (s formatiranjem) particiju s glavne na proširenu, ili pametno iskoristiti sve četiri particije i ostaviti sve kako jest, dobivajući željeni rezultat. Čak i ako imate samo jednu particiju na disku, Gparted će pomoći podijeliti HDD (na dodatne particije) bez gubitka podataka, ali s malom naknadom za takve radnje.
Shema particioniranja tvrdog diska, o kojoj će se govoriti u cijelom članku, prikazana je u tablici ispod.
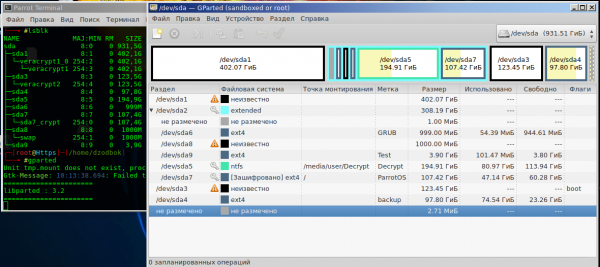
Tablica (br. 1) particija 1TB.
Nešto slično bi trebalo biti i kod vas.
sda1 — glavna particija br. 1 NTFS (šifrirana);
sda2 — proširena particija oznaka;
sda6 — logički disk (na njemu je instaliran bootloader GRUB2);
sda8 — swap (šifrirana datoteka za zamjenu/ne uvijek);
sda9 — testni logički disk;
sda5 — logički disk za znatiželjne;
sda7 — OS GNU/Linux (premješteni OS na šifrirani logički disk);
sda3 — glavna particija br. 2 s OS Windows 7 (šifrirana);
sda4 — glavna particija br. 3 (u njemu se nalazila nešifrirana GNU/Linux, koristi se za backup/ne uvijek).
[A] Blokovno sistemsko šifriranje Windows 7
A1. VeraCrypt
Pokretanje s , ili s ogledala instalacijske verzije kriptografskog softvera VeraCrypt (u trenutku objavljivanja članka v1.24-Update3, prijenosna verzija VeraCrypt nije prikladna za sistemsko šifriranje). Provjerite kontrolnu sumu preuzetog softvera
$ Certutil -hashfile "C:VeraCrypt Setup 1.24.exe" SHA256
i usporedite dobiveni rezultat s objavljenom kontrolnom sumom na web stranici programera VeraCrypt.
Ako je instaliran softver HashTab, još je lakše: desni klik (VeraCrypt Setup 1.24.exe)-svojstva-hash suma datoteka.
Za provjeru potpisa programa u sustavu moraju biti instalirani softver i javni pgp ključ programera ; .
A2. Instalacija/pokretanje softvera VeraCrypt s administratorskim pravima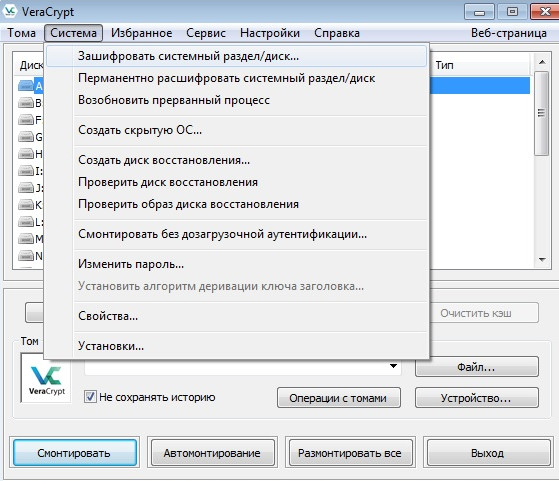
A3. Izbor opcija sistemskog šifriranja aktivne particijeVeraCrypt – Sustav – Šifriranje sistemske particije/diska – Obično – Šifriranje sistemske particije Windows – Više pokretanja – (upozorenje: „Neiskusnim korisnicima se ne preporučuje upotreba ove metode“ i to je istina, slažemo se „Da“) – Bootable disk ("da", čak i ako nije tako, opet "da") – Broj sistemskih diskova "2 ili više" – Više sistema na jednom disku "Da" – Bez Windows bootloadera "Ne" (u praksi "Da", ali bootloaderi VeraCrypt/GRUB2 ne dele MBR između sebe, tačnije, u MBR/boot sektoru se čuva samo najmanji deo koda bootloadera, dok se glavna njegova komponenta nalazi unutar fajl sistema) – Višestruko pokretanje – Podešavanje parametara šifrovanja…
Ako se odstupi od prethodno opisanih koraka (sheme blokovskog sistemskog šifrovanja), VeraCrypt će izbaciti upozorenje i neće dozvoliti šifrovanje particije.
Na sledećem koraku, kada dođe do ciljanog obezbeđivanja podataka, izvršite "Test" i odaberite algoritam šifrovanja. Ako imate stariji CPU, najbrži bi mogao biti algoritam šifrovanja Twofish. Ako je CPU snažan, primetićete razliku: AES – šifrovanje prema rezultatima testa biće nekoliko puta brže od svojih kripto konkurenata. AES – popularan algoritam šifrovanja, hardver savremenih CPU-a je posebno optimizovan za "tajnu" i za "provaljivanje".
VeraCrypt podržava mogućnost šifrovanja diskova kaskadno AES(Twofish)/и другими комбинациями. На старо-ядерном CPU Intel десятилетней давности (bez hardverske podrške za AES, šifrovanje kaskadno A/T) smanjenje performansi je u suštini neprimetno. (sa AMD CPU-om iste ere/~parametara — performanse su malo smanjene). OS radi u dinamičnom režimu i potrošnja resursa za transparentno šifrovanje – neprimetna. Za razliku od, na primer, primetnog smanjenja performansi zbog instaliranog testnog nestabilnog desktop okruženja Mate v1.20.1 (ili v1.20.2, tačno se ne sećam) Na GNU/Linux-u, ili zbog rada podprograma telemetrije u Windows 7↑. Obično iskusni korisnici izvode testove performansi hardvera prije šifriranja. Na primjer, u Aida64/Sysbench/systemd-analyze blame, uspoređuju s rezultatima istih tih testova nakon kriptiranja sustava, time opovrgavajući mit „sustavno šifriranje - šteti“. Usporenje računala i nelagoda su očitivi prilikom izrade sigurnosne kopije/obnove šifriranih podataka, jer se sama operacija „sustavne sigurnosne kopije podataka“ ne mjeri u ms, a dodaju se oni famozni . Na kraju, svaki korisnik koji ima pravo eksperimentirati s kriptografijom uspostavlja ravnotežu između algoritma šifriranja, ispunjavanja postavljenih zadataka, razine vlastite paranoje i udobnosti korištenja.
Postavku PIM najbolje je ostaviti prema zadanim postavkama kako ne bi svaki put prilikom pokretanja OS-a unosili točne vrijednosti iteracija. VeraCrypt koristi ogroman broj iteracija za stvaranje stvarno „sporog heša“. Napad na takav „kriptouređaj“ metodom Brute force/rainbow tablica ima smisla samo pri kratkoj „jednostavnoj“ lozinkoj frazi i osobnom charset popisu žrtve. Cijena otpornosti lozinke je kašnjenje prilikom ispravnog unosa lozinke pri pokretanju OS-a. (montiranje VeraCrypt volumena na GNU/Linux-u - znatno brže).
Slobodni softver za realizaciju brute force napada. (izvlačenje lozinke iz zaglavlja VeraCrypt/LUKS diska). Hashcat. John the Ripper ne zna „lomiti Veracrypt“, a pri radu s LUKS-om ne razumije kriptografiju Twofish.
Zbog kriptografske otpornosti algoritama šifriranja, neuhvatljivi šifropankeri razvijaju softver s drugačijom tehnikom napada. Na primjer, izvlačenje metapodataka/ključeva iz RAM-a. (napad hladnom cipelom/direktnim pristupom memoriji), postoji specijalizirani slobodni i neslobodni softver za te svrhe.
Nakon postavljanja/generiranja „jedinstvenih metapodataka“ šifrirane aktivne particije, VeraCrypt će predložiti ponovo pokretanje PC-a i testiranje funkcionalnosti svog bootloadera. Nakon reboot-a/pokretanja Windows-a, VeraCrypt će učitati u režimu čekanja, preostaje samo potvrditi proces šifriranja - Y.
Na završnom koraku sistemske enkripcije, VeraCrypt će predložiti da napravite sigurnosnu kopiju zaglavlja aktivne šifrirane particije u obliku „veracrypt rescue disk.iso“ — ovo je potrebno obavezno učiniti — U ovom softveru takva operacija je zahtev. (u LUKS-u, kao zahtev – nažalost, ovo je propušteno, ali je naglašeno u dokumentaciji). Spasilačka disketa će koristiti svima, a nekim ljudima i više od jednom. Posljedica gubitka (prepisivanje zaglavlja/MBR) sigurnosne kopije zaglavlja će zauvijek lišiti pristupa dešifriranoj particiji sa OS Windows.
A4. Kreiranje spasilačkog USB/diska VeraCryptPodrazumevano, VeraCrypt nudi da zabeleži „metapodatke ~2-3MB“ na kompakt-disku, ali nemaju svi ljudi diskove ili drajvove DWD-ROM, a kreiranje bootable fleš drive-a „VeraCrypt Rescue disk“ za nekoga može biti tehničko iznenađenje: Rufus/GUIdd-ROSA ImageWriter i sličan softver neće moći da izvrše zadatak, jer osim kopiranja pomerjenih metapodataka na bootable fleš drive, potrebno je iz imena napraviti copy/paste van datotečnog sistema usb uređaja, kraće, pravilno kopirati MBR/putanju na flešku. Iz OS GNU/Linux, možete koristiti alatku „dd“ za kreiranje bootable fleš drive-a posmatrajući ovu tabelu.
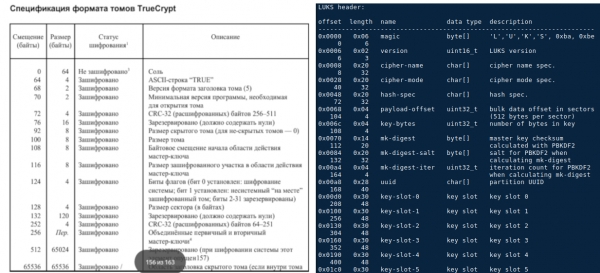
Kreiranje spasilačkog diska u Windows okruženju je drugačije. Razvijač VeraCrypt nije uključio rešenje za ovaj problem u zvaničnoj okolini oko „rescue diska“, ali je ponudio rešenje na drugi način: objavio je dodatni softver za kreiranje „usb rescue diska“ koji je dostupan besplatno na svom forumu VeraCrypt. Arhivar ovog softvera za Windows – „kreiranje usb veracrypt rescue diska“. Nakon što sačuvate rescue disk.iso, započeće proces blokovne sistemske enkripcije aktivne particije. Tokom enkripcije rad OS-a se ne zaustavlja, restart računara nije potreban. Kada se proces enkripcije završi, aktivna particija postaje potpuno šifrirana, možete je koristiti. Ako pri pokretanju računara ne pojavi se boot loader VeraCrypt, i operacija vraćanja zaglavlja ne pomaže, proverite oznaku „boot“, ona mora biti postavljena na particiju na kojoj je Windows (neovisno o enkripciji i drugim OS, vidi tabela br. 1).
Ovde završava opis blokovne sistemske enkripcije sa OS Windows.
[B] LUKS. Enkripcija GNU/Linux (~Debian) instalirane OS. Algoritam i koraci
Da biste enkriptovali instalirani Debian/derivat distribucije, potrebno je mapirati pripremljenu particiju na virtuelnu blok uređaj, preneti na mapirani disk GNU/Linux, i instalirati/konfigurisati GRUB2. Ako nemate „goli“ server i cenite svoje vreme, preporučuje se korišćenje GUI-a, a većina terminalskih komandi opisanih u nastavku podrazumeva se da se unosi u „Čak-Norris režimu“.
B1. Pokretanje računara sa live USB GNU/Linux
„Provesti kripto test performansi hardvera“
lscpu && cryptsetup benchmark 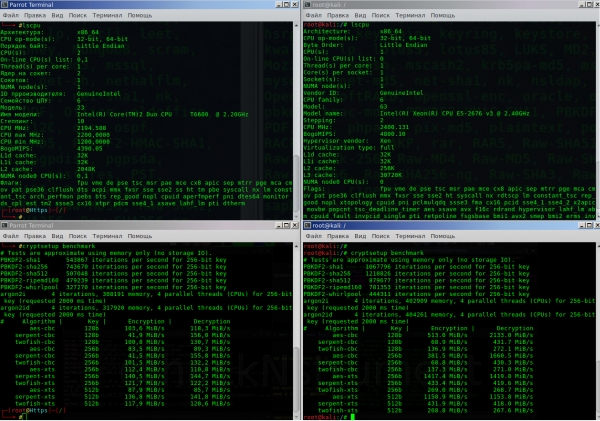
Ako ste srećni vlasnik moćnog uređaja sa hardverskom podrškom za AES, brojke će izgledati kao desni deo terminala, dok će, ako ste srećni, ali sa antičkim hardverom — izgledati kao levi deo.
B2. Razdeljivanje diska. montiranje/formatišanje f.s. logičkog diska HDD u Ext4 (Gparted)
B2.1. Kreiranje enkriptovanog zaglavlja particije sda7Nazive particija ću ovde i u nastavku opisivati u skladu sa svojom tabelom particija, postavljenom gore. U zavisnosti od vašeg rasporeda diska, treba da zamenite svoja imena particija.
Mapiranje enkripcije logičkog diska (dev/sda7 > dev/mapper/sda7_crypt).
#Простое создание «LUKS-AES-XTS раздела»
cryptsetup -v -y luksFormat /dev/sda7Opcije:
* luksFormat - inicijalizacija LUKS zaglavlja;
* -y - lozinka (ne ključ/fajl);
* -v - verbatim (izlaz informacija u terminalu);
* /dev/sda7 - vaš logički disk iz proširene particije (ona, na koju se planira prenos/enkripcija GNU/Linux).
Podrazumevano algoritam šifrovanja <LUKS1: aes-xts-plain64, Ključ: 256 bita, LUKS zaglavlje heširanje: sha256, RNG: /dev/urandom> (zavisi od verzije cryptsetup).
#Проверка default-алгоритма шифрования
cryptsetup  --help #самая последняя строка в выводе терминала.
U slučaju da CPU ne podržava AES, najbolji izbor bi bio kreiranje proširene „LUKS-Twofish-XTS-particije“.
B2.2. Prošireno kreiranje „LUKS-Twofish-XTS-particije“
cryptsetup luksFormat /dev/sda7 -v -y -c twofish-xts-plain64 -s 512 -h sha512 -i 1500 --use-urandom Opcije:
* luksFormat - inicijalizacija LUKS zaglavlja;
* /dev/sda7 vaš budući enkriptovani logički disk;
* -v verbatim;
* -y lozinka;
* -c izbor algoritma enkripcije podataka;
* -s veličina ključa enkripcije;
* -h algoritam heširanja/kripto funkcija, koristi se RNG (—use-urandom) za generiranje jedinstvenog ključa za šifriranje/dešifriranje zaglavlja logičkog diska, sekundarni ključ zaglavlja (XTS); jedinstveni glavni ključ koji se čuva u šifriranom zaglavlju diska, sekundarni XTS ključ, sve te metamaterijalne informacije i podprogram šifriranja, koji uz pomoć glavnog ključa i sekundarnog XTS ključa šifriraju/dešifriraju bilo koje podatke na particiji. (osim zaglavlja particije) čuvaju se u ~3MB na odabranoj particiji tvrdog diska.
* -i iteracije u milisekundama, umjesto 'količine' (kašnjenje prilikom obrade lozinke, utječe na pokretanje OS-a i kriptootpornost ključeva). Za očuvanje ravnoteže kriptootpornosti pri jednostavnoj lozinki poput 'russian' potrebno je povećati vrijednost -(i), dok se pri složenoj lozinki poput '?8dƱob/øfh' vrijednost može smanjiti.
* —use-urandom generator slučajnih brojeva, generira ključeve i sol.
Nakon usklađivanja particije sda7 > sda7_crypt (operacija je brza, jer se stvara šifrirano zaglavlje s metamaterijalima ~3 MB i to je sve), potrebno je formatirati i montirati datotečni sustav sda7_crypt.
B2.3. Usklađivanje
cryptsetup open /dev/sda7 sda7_crypt
#izvršavanje ove naredbe zahtijeva unos tajne lozinke.
opcije:
* open -usklađivanje particije 's imenom';
* /dev/sda7 -logički disk;
* sda7_crypt -slijed imena koje se koristi za montiranje šifrirane particije ili njenu inicijalizaciju prilikom pokretanja OS-a.
B2.4. Formatiranje datotečnog sustava sda7_crypt u ext4. Montiranje diska u OS(Napomena: u Gpartedu rad s šifriranom particijom više neće biti moguć)
#форматирование блочного шифрованного устройства
mkfs.ext4 -v -L DebSHIFR /dev/mapper/sda7_crypt
opcije:
* -v -verbalizacija;
* -L -oznaka diska (koja se prikazuje u Exploreru među ostalim diskovima).
Sljedeće, treba montirati virtualno-šifrirano blok uređaj /dev/sda7_crypt u sustav
mount /dev/mapper/sda7_crypt /mntRad s datotekama u mapi /mnt dovest će do automatskog šifriranja/dešifriranja podataka u sda7.
Pogodnije je usklađivati i montirati particiju u Exploreru (nautilus/caja GUI), particija će već biti u izboru diskova, ostaje samo unijeti lozinku za otvaranje/dešifriranje diska. Usklađeno ime će pritom biti izabrano automatski i neće biti 'sda7_crypt', već nešto poput /dev/mapper/Luks-xx-xx…
B2.5. Backup zaglavlja diska (metamaterijali ~3MB)Jedna od naj važnijih operacija koju treba izvršiti bez odlaganja — sigurnosna kopija zaglavlja «sda7_crypt». Ako se prepiše / ošteti zaglavlje (na primjer, instalacijom GRUB2 u particiju sda7 itd.), šifrirani podaci bit će zauvijek izgubljeni bez mogućnosti vraćanja jer neće biti moguće ponovo generirati iste ključeve, ključevi se stvaraju jedinstvenima.
#Бэкап заголовка раздела
cryptsetup luksHeaderBackup --header-backup-file ~/Бэкап_DebSHIFR /dev/sda7
#Восстановление заголовка раздела
cryptsetup luksHeaderRestore --header-backup-file <file> <device>
opcije:
* luksHeaderBackup —header-backup-file -komanda za sigurnosnu kopiju;
* luksHeaderRestore —header-backup-file -komanda za vraćanje;
* ~/Backup_DebSHIFR — datoteka sigurnosne kopije;
* /dev/sda7 -particija čije treba sigurnosno kopirati šifrirano zaglavlje diska.
Na ovom koraku je završeno.
B3. Premještanje OS-a GNU/Linux (sda4) na šifriranu particiju (sda7)
Stvorite mapu /mnt2 (Napomena — još uvijek radimo s live usb, u točku /mnt je montiran sda7_crypt), i montiramo naš GNU/Linux u /mnt2 koji treba biti šifriran.
mkdir /mnt2
mount /dev/sda4 /mnt2
Izvršavamo ispravno premještanje OS-a pomoću softvera Rsync
rsync -avlxhHX --progress /mnt2/ /mntOpcije Rsync opisane su u p.E1.
Zatim, potrebna je izvršite defragmentaciju particije logičkog diska
e4defrag -c /mnt/ # nakon provjere, e4defrag će prikazati da je stupanj defragmentacije particije ~"0", to je zabluda koja vam može uzrokovati značajan gubitak performansi!
e4defrag /mnt/ # provodimo defragmentaciju šifrirane GNU/Linux
Uzmite za pravilo: raditi e4defrag na šifriranoj GNU/Linux s vremena na vrijeme ako imate HDD.
Premještanje i sinkronizacija [GNU/Linux > GNU/Linux-šifrirana] na ovom koraku su završeni.
V4. Postavljanje GNU/Linux na šifiranoj particiji sda7
Nakon uspješnog premještanja OS-a /dev/sda4 > /dev/sda7, potrebno je ući u GNU/Linux na šifriranoj particiji, i izvršiti daljnje postavljanje (bez ponovnog pokretanja računala) u vezi sa šifriranim sistemom. Dakle, biti u live usb, ali izvršavati naredbe „u odnosu na korijen šifriranog OS-a“. Simulirati ovakvu situaciju će biti „chroot“. Da biste brzo dobili informacije iz kojeg OS-a trenutno radite (u šifriranom ili ne, budući da su podaci u sda4 i sda7 sinkronizirani), desinkronizirajte OS-ove. Stvorite u korijenskim mapama (sda4/sda7_crypt) prazne marker datoteke, na primjer, /mnt/šifriraniOS i /mnt2/nešifriraniOS. Brza provjera u kojem OS-u se nalazite (uključujući i za budućnost):
ls /B4.1. «Simulacija ulaska u enkriptirani OS»
mount --bind /dev /mnt/dev
mount --bind /proc /mnt/proc
mount --bind /sys /mnt/sys
chroot /mnt
B4.2. Provjera da se rad odvija u odnosu na enkriptirani sustav
ls /mnt
#i vidimo datoteku "/enkriptiraniOS"
history
#u izlazu terminala trebala bi se pojaviti povijest naredbi su radnog OS-a.
B4.3. Kreiranje/postavljanje enkriptirane swap, uređivanje crypttab/fstabBudući da se swap datoteka pri svakom pokretanju OS-a formatira, nema smisla sada kreirati i mapirati swap na logički disk i puniti naredbe, kao u p.B2.2. Za Swap će se pri svakom pokretanju automatski generirati vlastiti privremeni enkripcijski ključevi. Životni ciklus ključeva swap-a: odmontiranje/isključivanje swap particije (+čišćenje RAM-a); ili ponovno pokretanje OS-a. Postavljanje swap-a, otvaramo datoteku koja odgovara za konfiguraciju blokiranih enkriptirnih uređaja (analog fstab datoteke, ali odgovara za kripto).
nano /etc/crypttab uređujemo
#«target name» «source device» «key file» «options»
swap /dev/sda8 /dev/urandom swap,cipher=twofish-xts-plain64,size=512,hash=sha512
Opcije
* swap - mapirano ime pri enkripciji /dev/mapper/swap.
* /dev/sda8 - koristite svoju logičku particiju za swap.
* /dev/urandom - generator slučajnih enkripcijskih ključeva za swap (s svakim novim pokretanjem OS-a — kreirani novi ključevi). Generator /dev/urandom je manje slučajan od /dev/random, na kraju krajeva /dev/random se koristi u opasnim paranoičnim okolnostima. Pri pokretanju OS-a /dev/random usporava pokretanje za nekoliko ± minuta (vidi systemd-analyze).
* swap,cipher=twofish-xts-plain64,size=512,hash=sha512: - particija zna da je swap i formatira se «odgovarajuće»; algoritam enkripcije.
#Открываем и правим fstab
nano /etc/fstab
uređujemo
# swap was on /dev/sda8 during installation
/dev/mapper/swap none swap sw 0 0
/dev/mapper/swap -имя , которое задали в crypttab.
Alternativni enkriptirani swap
Ako iz nekih razloga ne želite dati cijelu particiju za swap datoteku, možete krenuti alternativnim i boljim putem: stvaranje swap datoteke u datoteci na enkriptiranoj particiji s OS-om.
fallocate -l 3G /swap #stvaranje datoteke veličine 3GB (gotovo trenutna operacija)
chmod 600 /swap #postavljanje prava
mkswap /swap #iz datoteke stvaramo swap datoteku
swapon /swap #uključujemo naš swap
free -m #provjeravamo da je swap datoteka aktivirana i radi
printf "/swap none swap sw 0 0" >> /etc/fstab #po potrebi nakon ponovnog pokretanja swap će biti trajni
Postavljanje swap particije je završeno.
B4.4. Postavljanje enkriptiranog GNU/Linux-a (uređivanje datoteka crypttab/fstab)Datoteka /etc/crypttab, kao što sam naveo ranije, opisuje enkriptirane blok uređaje koji se postavljaju tijekom pokretanja sustava.
#правим /etc/crypttab
nano /etc/crypttab
ako ste mapirali particiju sda7>sda7_crypt kao u točki B2.1
# «target name» «source device» «key file» «options»
sda7_crypt UUID=81048598-5bb9-4a53-af92-f3f9e709e2f2 none luks
ako ste mapirali particiju sda7>sda7_crypt kao u točki B2.2
# «target name» «source device» «key file» «options»
sda7_crypt UUID=81048598-5bb9-4a53-af92-f3f9e709e2f2 none cipher=twofish-xts-plain64,size=512,hash=sha512
ako ste mapirali particiju sda7>sda7_crypt kao u točki B2.1 ili B2.2, ali ne želite ponovo unositi lozinku za otključavanje i pokretanje OS-a, umjesto lozinke možete upotrijebiti tajni ključ/slučajnu datoteku
# «target name» «source device» «key file» «options»
sda7_crypt UUID=81048598-5bb9-4a53-af92-f3f9e709e2f2 /etc/skey luks
Opis
* none - obavještava da je za otključavanje korijena pri pokretanju OS-a potrebno unijeti tajnu frazu.
* UUID - identifikator particije. Da biste saznali svoj identifikator, upišite u terminal (podsjećanje, da cijelo ovo vrijeme i nadalje, radite u terminalu u chroot okruženju, a ne u drugom terminalu live usb).
fdisk -l # provjera svih particija
blkid # trebali bi vidjeti nešto poput ovoga
/dev/sda7: UUID=«81048598-5bb9-4a53-af92-f3f9e709e2f2» TYPE=«crypto_LUKS» PARTUUID=«0332d73c-07»
/dev/mapper/sda7_crypt: LABEL=«DebSHIFR» UUID=«382111a2-f993-403c-aa2e-292b5eac4780» TYPE=«ext4»
ovu liniju možete vidjeti kada tražite blkid iz terminala live usb kada je sda7_crypt montiran).
UUID uzimate iz svog sdaX (ne sdaX_crypt!, UUID sdaX_crypt će automatski nestati tijekom generiranja konfiguracije grub.cfg).
* cipher=twofish-xts-plain64,size=512,hash=sha512 - luks šifriranje u naprednom režimu.
* /etc/skey - tajni ključ u datoteci, koji se automatski upotrebljava za otključavanje pokretanja OS-a (umjesto unosa 3. lozinke). Datoteku možete navesti bilo koju do 8MB, ali podaci će biti očitani <1MB.
#Создание "генерация" случайного файла <секретного ключа> размером 691б.
head -c 691 /dev/urandom > /etc/skey
#Добавление секретного ключа (691б) в 7-й слот заголовка luks
cryptsetup luksAddKey --key-slot 7 /dev/sda7 /etc/skey
#Проверка слотов "пароли/ключи luks-раздела"
cryptsetup luksDump /dev/sda7
Izgledat će otprilike ovako:
(napravite sami i sami vidite).
cryptsetup luksKillSlot /dev/sda7 7 # uklanjanje ključa/lozinke iz 7. utora/etc/fstab содержит описательную информацию о различных файловых системах.
#Правим /etc/fstab
nano /etc/fstab
# «file system» «mount poin» «type» «options» «dump» «pass»
# / was on /dev/sda7 during installation
/dev/mapper/sda7_crypt / ext4 errors=remount-ro 0 1
opcija
* /dev/mapper/sda7_crypt - naziv mapiranja sda7>sda7_crypt, koji je naveden u datoteci /etc/crypttab.
Podešavanje crypttab/fstab je završeno.
B4.5. Uređivanje konfiguracijskih datoteka. Ključna točkaB4.5.1. Uređivanje konfiguracije /etc/initramfs-tools/conf.d/resume
#Если у вас ранее был активирован swap раздел, отключите его.
nano /etc/initramfs-tools/conf.d/resume
i komentirajte (ako postoji) liniju «# resume». Datoteka bi trebala biti potpuno prazna.
B4.5.2. Uređivanje konfiguracije /etc/initramfs-tools/conf.d/cryptsetup
nano /etc/initramfs-tools/conf.d/cryptsetuptreba odgovarati
# /etc/initramfs-tools/conf.d/cryptsetup
CRYPTSETUP=yes
export CRYPTSETUP
B4.5.3. Uređivanje konfiguracije /etc/default/grub (ova konfiguracija odgovara za generiranje grub.cfg pri radu s šifriranim /boot)
nano /etc/default/grub dodajemo redak «GRUB_ENABLE_CRYPTODISK=y»
vrijednost ‘y’, grub-mkconfig i grub-install će provjeravati postojanje šifriranih diskova i generirati dodatne komande potrebne za njihov pristup tijekom pokretanja (insmod-ovi ).
trebalo bi postojati nešto poput
GRUB_DEFAULT=0
GRUB_TIMEOUT=1
GRUB_DISTRIBUTOR=`lsb_release -i -s 2> /dev/null || echo Debian`
GRUB_CMDLINE_LINUX_DEFAULT=«acpi_backlight=vendor»
GRUB_CMDLINE_LINUX=«quiet splash noautomount»
GRUB_ENABLE_CRYPTODISK=y
B4.5.4. Uređivanje konfiguracije /etc/cryptsetup-initramfs/conf-hook
nano /etc/cryptsetup-initramfs/conf-hook provjerite da je redak komentiran .
U budućnosti (i čak i sada, ova opcija neće imati nikakvog značaja, ali ponekad ometa ažuriranje slike initrd.img).
B4.5.5. Uređivanje konfiguracije /etc/cryptsetup-initramfs/conf-hook
nano /etc/cryptsetup-initramfs/conf-hookdodajemo
KEYFILE_PATTERN=»/etc/skey»
UMASK=0077
To će upakirati tajni ključ «skey» u initrd.img, ključ je potreban za otključavanje root-a prilikom podizanja OS-a (ako ne želite ponovo unositi lozinku, automatski se unosi ključ «skey»).
B4.6. Ažuriranje /boot/initrd.img [version]Kako bismo upakirali tajni ključ u initrd.img i primijenili ispravke cryptsetup, ažuriramo sliku
update-initramfs -u -k all prilikom ažuriranja initrd.img (kako se kaže «Možda, ali nije sigurno») pojavit će se upozorenja vezana uz cryptsetup ili, na primjer, obavijest o gubitku Nvidia modula — to je normalno. Nakon ažuriranja datoteke, provjerite da li se stvarno ažurirala vid. prema vremenu (u odnosu na chroot okruženje./boot/initrd.img). Pažnja! prije [update-initramfs -u -k all] obavezno provjeriti da je cryptsetup open /dev/sda7 sda7_crypt — točno ovo ime treba biti u /etc/crypttab, inače će nakon ponovnog pokretanja doći do greške busybox)
Na ovom koraku konfiguracija datoteka je završena.
[S] Instalacija i konfiguracija GRUB2/Zaštita
C1. Ako je potrebno, formatirajte odabrani particiju za boot loader (određeno je barem 20MB)
mkfs.ext4 -v -L GRUB2 /dev/sda6C2. Montiranje /dev/sda6 u /mntKako radimo u chroot, u root-u neće biti direktorija /mnt2, a mapa /mnt će biti prazna.
montiramo particiju GRUB2
mount /dev/sda6 /mntAko imate staru verziju GRUB2, u mapi /mnt/boot/grub/i-386-pc (moguća je druga platforma, na primjer, ne «i386-pc») nedostaju kriptomodule (ukratko, u mapi trebaju biti moduli, uključujući ove .mod: cryptodisk; luks; gcry_twofish; gcry_sha512; signature_test.mod), u tom slučaju potrebno je obnavljanje GRUB2.
apt-get update
apt-get install grub2
Važno! Tijekom ažuriranja paketa GRUB2 iz repozitorija, na pitanje «o izboru» gdje instalirati boot loader – potrebno je odbiti instalaciju (razlog — pokušaj instalacije GRUB2 — u «MBR» ili na live usb). U suprotnom, oštetit ćete zaglavlje/bootloader VeraCrypt. Nakon ažuriranja GRUB2 paketa i otkazivanja instalacije, bootloader treba instalirati ručno na logički disk, a ne u «MBR». Ako imate zastarjelu verziju GRUB2 u vašem repozitoriju, pokušajte je s službene stranice – nisam provjeravao (radio sam sa svježim bootloaderima GRUB 2.02 ~BetaX).
C3. Instalacija GRUB2 u prošireni dio [sda6]Trebate imati montiran odjeljak [p.C.2]
grub-install --force --root-directory=\/mnt \/dev\/sda6 opcije
* —force - instalacija bootloadera, prelazeći sve upozorenja koja gotovo uvijek postoje i blokiraju instalaciju (obavezna oznaka).
* —root-directory - postavljanje direktorija u korijenu sda6.
* \/dev\/sda6 - vaš sdaX dio (ne zaboravite između \/mnt \/dev\/sda6).
C4. Kreiranje konfiguracijske datoteke [grub.cfg]Zaboravite na naredbu «update-grub2», i koristite punu naredbu za generiranje konfiguracijske datoteke
grub-mkconfig -o \/mnt\/boot\/grub\/grub.cfg nakon završetka generiranja/azuriranja datoteke grub.cfg, na terminalu bi trebale biti linije sa pronađenim OS-ovima na disku («grub-mkconfig» možda će pronaći i prihvatiti OS s live usb-a, ako imate višestruku USB za podizanje sustava s Windows 10 i hrpom živih distribucija – to je normalno). Ako je na terminalu «prazno», datoteka «grub.cfg» nije generirana, to je onaj slučaj kada u sustavu GRUB postoje greške (i vjerojatno bootloader iz testne grane repozitorija), ponovno instalirajte GRUB2 iz pouzdanih izvora.
Instalacija «jednostavna konfiguracija» i postavka GRUB2 je završena.
C5. Dokazna provjera šifriranog OS-a GNU/LinuxKorektno završavamo kriptomiziju. Pažljivo napuštamo šifrirani GNU/Linux (izlaz iz chroot okruženja).
umount -a # odmontirajte sve montirane dijelove šifrirane GNU/Linux
Ctrl+d # izlaz iz chroot okruženja
umount \/mnt\/dev
umount \/mnt\/proc
umount \/mnt\/sys
umount -a # odmontirajte sve montirane dijelove na live usb
reboot
Nakon ponovnog pokretanja računala, trebao bi se pokrenuti bootloader VeraCrypt.
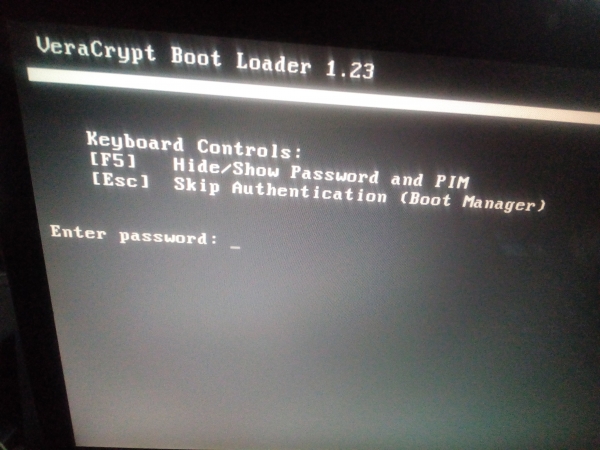
* Unos lozinke za aktivni dio – započet će pokretanje OS-a Windows.
* Pritiskom na tipku «Esc» preuzimate kontrolu nad GRUB2, pri odabiru šifriranog GNU/Linux-a – bit će potrebna lozinka (sda7_crypt) za otključavanje \/boot\/initrd.img (ako grub2 piše uuid «nije pronađen» – to je problem bootloadera grub2, treba ga ponovno instalirati, na primjer, iz testne grane/stabilnog i pd).
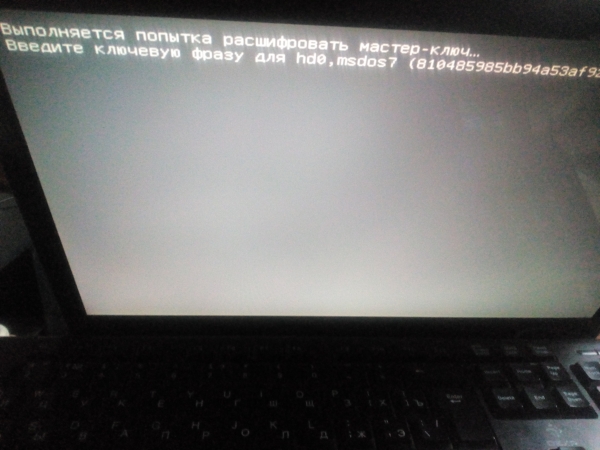
*Ovisno o tome kako ste postavili sustav (vidi p.B4.4/4.5) nakon ispravnog unosa lozinke za otključavanje slike /boot/initrd.img, bit će potrebna lozinka za pokretanje jezgre/osnovnog sustava, ili će se automatski unijeti tajni ključ «skey», čime se izbjegava ponovno unošenje lozinke.
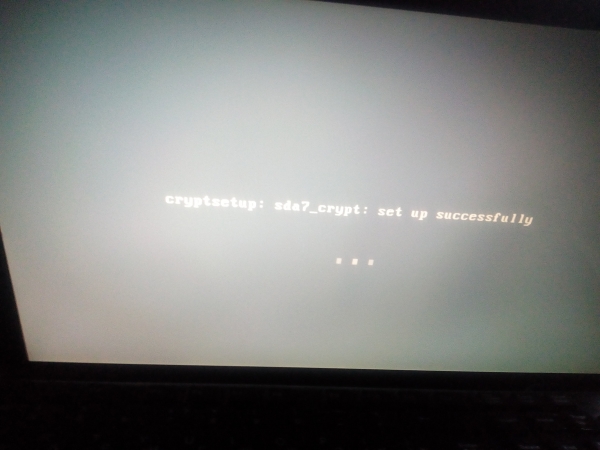
(screenshot «automatsko unošenje tajnog ključa»).
*Nakon toga slijedi poznati proces pokretanja GNU/Linux s autentifikacijom korisničkog računa.
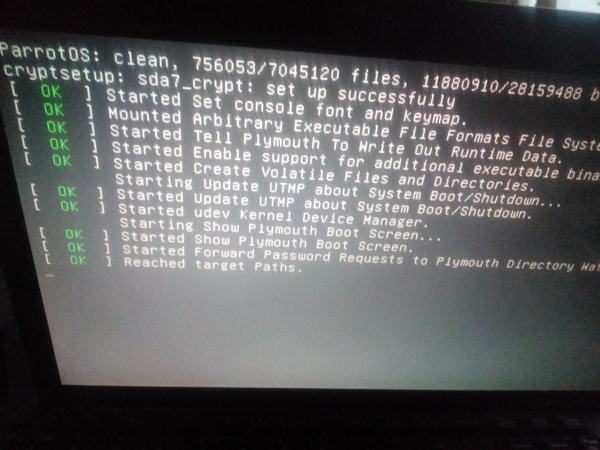
*Nakon autorizacije korisnika i ulaska u OS, potrebno je ponovno ažurirati /boot/initrd.img (vidi V4.6).
update-initramfs -u -k allA u slučaju suvišnih redaka u izborniku GRUB2 (iz podizanja OS-a s live usb) izbacite ih
mount /dev/sda6 /mnt
grub-mkconfig -o /mnt/boot/grub/grub.cfg
Kratki pregled o sustavnom šifriranju GNU/Linux:
- GNU/Linux je potpuno šifriran, uključujući /boot/kernel i initrd;
- tajni ključ je upakiran u initrd.img;
- trenutna shema autorizacije (unos lozinke za otključavanje initrd; lozinka/ključ za pokretanje OS; lozinka za autorizaciju korisničkog računa Linux).
«Jednostavna konfiguracija GRUB2» sustavno šifriranje blokovne particije završeno.
C6. Proširena konfiguracija GRUB2. Zaštita pokretača digitalnim potpisom + zaštita autentifikacijom.GNU/Linux je potpuno šifriran, ali pokretač se ne može šifrirati – to je uvjet nametnut BIOS-om. Iz tog razloga, lančano šifrirano pokretanje GRUB2 nije moguće, no jednostavno lančano pokretanje je dostupno; s gledišta zaštite – nije potrebno [vidi P. F].
Za «ranjivi» GRUB2 dizajniran je algoritam zaštite pokretača «potpisom/autentifikacijom».
- Na zaštitu pokretača «svojim digitalnim potpisom» vanjska modifikacija datoteka, ili pokušaj učitavanja dodatnih modula u ovome pokretaču – dovest će do blokiranja procesa pokretanja.
- Na zaštitu pokretača autentifikacijom, za odabir pokretanja bilo kojeg distribucije, ili unosa dodatnih naredbi u CLI, bit će potrebno unijeti korisničko ime i lozinku superkorisnika-GRUB2.
C6.1. Zaštita pokretača autentifikacijom.Provjerite radite li u terminalu u šifriranom OS-u.
ls / # otkrijte datoteku-markerstvorite lozinku superkorisnika za autorizaciju u GRUB2.
grub-mkpasswd-pbkdf2 # unesite/ponovite lozinku superkorisnika. Dobijte heš lozinke. Nešto slično ovome
grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
montiramo GRUB particiju
mount /dev/sda6 /mnt uređujemo konfiguraciju
nano -$ /mnt/boot/grub/grub.cfg provjerite u datoteci da li u «grub.cfg» negdje nema oznaka (» —unrestricted» «—user»,
dodajte na samom kraju (prije linije ### END /etc/grub.d/41_custom ###)
«set superusers=»root»
password_pbkdf2 root hash».
Trebalo bi izgledati otprilike ovako
# This file provides an easy way to add custom menu entries. Simply type the
# menu entries you want to add after this comment. Be careful not to change
# the ‘exec tail’ line above.
### END /etc/grub.d/40_custom ###### BEGIN /etc/grub.d/41_custom ###
if [ -f ${config_directory}/custom.cfg ]; then
source ${config_directory}/custom.cfg
elif [ -z «${config_directory}» -a -f $prefix/custom.cfg ]; then
source $prefix/custom.cfg;
fi
set superusers=«root»
password_pbkdf2 root grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
### END /etc/grub.d/41_custom ###
#
Ako često koristite naredbu «grub-mkconfig -o /mnt/boot/grub/grub.cfg» i ne želite svaki put unositi promjene u grub.cfg, dodajte gornje retke (korisničko ime/lozinka) u korisnički skript GRUB-a na dno
nano /etc/grub.d/41_custom cat << EOF
set superusers=«root»
password_pbkdf2 root grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
EOF
Prilikom generiranja konfiguracije «grub-mkconfig -o /mnt/boot/grub/grub.cfg», retci koji se odnose na autentifikaciju bit će automatski dodani u grub.cfg.
Ovdje je postavka autentifikacije GRUB2 završena.
C6.2. Zaštita pokretačkog programa digitalnim potpisomPretpostavlja se da već imate svoj osobni pgp ključ za enkripciju (ili stvorite takav ključ). U sustavu mora biti instaliran kriptografski softver: gnuPG; kleopatra/GPA; Seahorse. Kripto-softver će vam znatno olakšati život u svim sličnim poslovima. Seahorse - stabilna verzija paketa 3.14.0 (verzije iznad, na primjer, V3.20 – su nedovršene i imaju značajne greške).
PGP ključ treba generirati/aktivirati/dodati samo u sučelju su!
Generirati osobni enkripcijski ključ
gpg --gen-keyIzvoziti svoj ključ
gpg --export -o ~/perskeyPriključite logički disk u OS ako još nije priključen
mount /dev/sda6 /mnt #sda6 – GRUB2 particijaočistiti GRUB2 particiju
rm -rf /mnt/Instalirajte GRUB2 u sda6, stavljajući svoj osobni ključ u glavni GRUB imidž «core.img»
grub-install --force --modules="gcry_sha256 gcry_sha512 signature_test gcry_dsa gcry_rsa" -k ~/perskey --root-directory=/mnt /dev/sda6 opcije
* —force -instalira bootloader, zaobići sve upozorenja koja uvijek postoje (obavezna oznaka).
* —modules=«gcry_sha256 gcry_sha512 signature_test gcry_dsa gcry_rsa» -naredba GRUB2 za preuzimanje potrebnih modula prilikom pokretanja računala.
* -k ~/perskey -put do «PGP ključa» (nakon pakiranja ključa u sliku, može se ukloniti).
* —root-directory -postavljanje boot direktorija u root sda6
/dev/sda6 -ваш sdaХ раздел.
Generiramo/obnavljamo grub.cfg
grub-mkconfig -o /mnt/boot/grub/grub.cfgDodajemo na kraj datoteke «grub.cfg» redak «trust /boot/grub/perskey» (prisilno koristiti pgp-ključeve.) Budući da smo instalirali GRUB2 s paketom modula, uključujući i modul potpisa «signature_test.mod», to uklanja potrebu za dodavanjem u konfiguraciju naredbi poput «set check_signatures=enforce».
Trebalo bi izgledati otprilike ovako (kraj redaka u datoteci grub.cfg)
### BEGIN /etc/grub.d/41_custom ###
if [ -f ${config_directory}/custom.cfg ]; then
source ${config_directory}/custom.cfg
elif [ -z «${config_directory}» -a -f $prefix/custom.cfg ]; then
source $prefix/custom.cfg;
fi
trust /boot/grub/perskey
set superusers=«root»
password_pbkdf2 root grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
### END /etc/grub.d/41_custom ###
#
Put do «/boot/grub/perskey» ne treba navoditi na određenu particiju diska, primjerice hd0,6, za sam uređaj za pokretanje «root» predstavlja zadani put particije na koju je GRUB2 instaliran. (vidi set rot=..).
Potpisujemo GRUB2 (sve datoteke u svim direktorijima /GRUB) svojim ključem «perskey».
Jednostavno rješenje kako potpisati (za upravitelja nautilus/caja): instaliramo iz skladišta ekstenziju «seahorse» za upravitelja. Ključ bi trebao biti dodan u okruženje su.
Otvorite upravitelja kao sudo «/mnt/boot» – desni klik – potpisati. Na slici to izgleda ovako
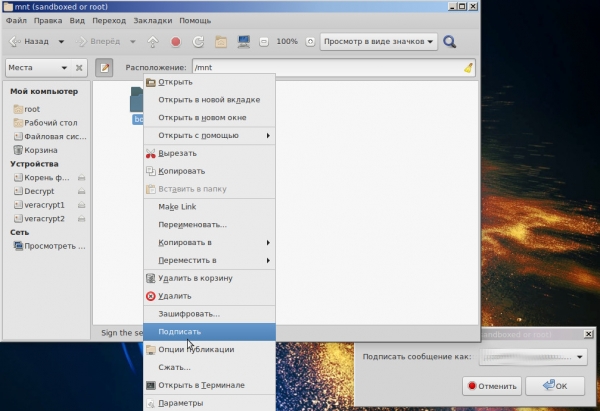
Sam ključ «/mnt/boot/grub/perskey» (kopirati u direktorij grub) također mora biti potpisan svojim vlastitim potpisom. Provjerite da su u direktoriju/poddirektorijima pojavile potpise datoteka [*.sig].
Na opisani način potpisujemo «/boot» (naši kernel, initrd). Ako je vaše vrijeme nešto važno, tada ovakav način izbacuje potrebu pisanja bash-skripte za potpisivanje «više datoteka».
Da biste uklonili sve potpise uređaja za pokretanje (ako nešto nije u redu)
rm -f $(find /mnt/boot/grub -type f -name '*.sig')Da ne biste potpisivali uređaj za pokretanje nakon ažuriranja sustava, zamrzavate sve pakete ažuriranja koji se odnose na GRUB2.
apt-mark hold grub-common grub-pc grub-pc-bin grub2 grub2-commonNa ovoj točki napredna konfiguracija GRUB2 završena.
C6.3. Testiranje uređaja za pokretanje GRUB2, zaštićenog digitalnim potpisom i autentifikacijomGRUB2. Pri odabiru bilo kojeg GNU/Linux distribucije ili ulasku u CLI (komandnu liniju) bit će potrebna autorizacija superkorisnika. Nakon unosa ispravnog korisničkog imena/lozinke bit će potrebna lozinka za initrd
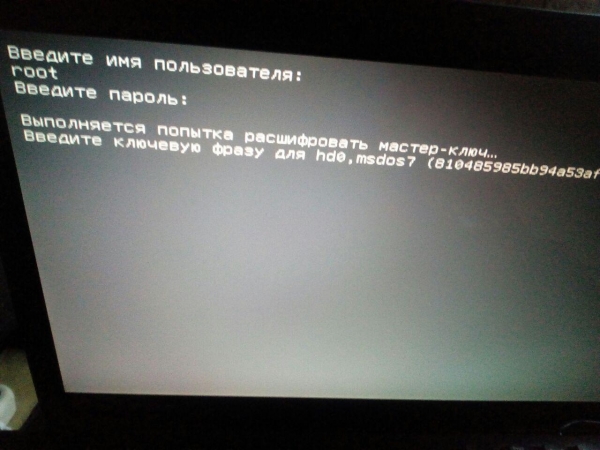
Screenshot, uspješna autentifikacija superkorisnika GRUB2.
Ako se promijeni bilo koja od datoteka GRUB2 ili izmijeni grub.cfg, ili se izbriše datoteka/potpis, učita zlonamjenski modul.mod, tada će se pojaviti odgovarajuća upozorenja. Učitavanje GRUB2 će biti zaustavljeno.
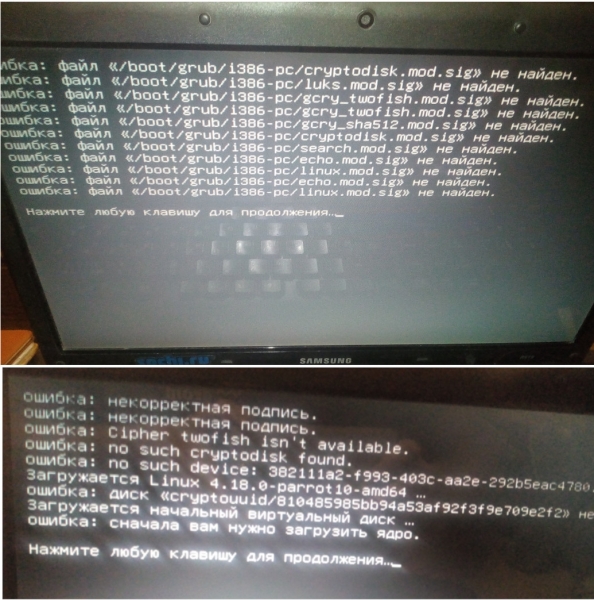
Snimka, pokušaj intervencije u GRUB2 «izvana».
U «normalnom» pokretanju «bez intervencije», status izlaza sustava je «0». Stoga nije poznato radi li zaštita ili ne. (tj. «s zaštitom pokretačke potpisa ili bez nje» status je isti «0» — to je loše).
Kako provjeriti zaštitu digitalnim potpisom?
Neugodan način provjere: falsificirati/izbrisati korišteni GRUB2 modul, na primjer, izbrisati potpis luks.mod.sig i dobiti pogrešku.
Ispravan način: ući u CLI pokretača i upisati naredbu
trust_list U odgovoru bi trebali dobiti otisak «perskey», ako je status «0», to znači da zaštita potpisom ne radi, provjerite ponovo p.C6.2.
Na ovom koraku proširena konfiguracija «Zaštita GRUB2 digitalnim potpisom i autentifikacijom» završena je.
C7 Alternativna metoda zaštite pokretača GRUB2 pomoću hashiranjaOpisani iznad način «Zaštite pokretača CPU/Autentifikacijom» je klasika. Zbog nesavršenosti GRUB2, u paranoičnim uvjetima podložan je stvarnom napadu, koji ću navesti u p.[F]. Osim toga, nakon nadogradnje OS/jadra potrebno je ponovno potpisati pokretač.
Zaštita pokretača GRUB2 pomoću hashiranja
Prednosti u odnosu na klasični pristup:
- Viši nivo pouzdanosti (hashiranje/provjera prolazi samo s šifriranog lokalnog resursa. Kontrolira se cijeli dodijeljeni particija za GRUB2 na sve promjene, dok je sve ostalo šifrirano, u klasičnoj shemi s zaštitom pokretača CPU/Autentifikacijom kontroliraju se samo datoteke, ali ne slobodan prostor, u koji se «nešto zlo» može dodati).
- Šifrirano logiranje (u shemu se dodaje lako čitljiv personalizirani šifrirani log).
- Brzina (zaštita/provjera cijelog particije dodijeljene za GRUB2 događa se praktički odmah).
- Automatizacija svih kriptografskih procesa.
Nedostaci u odnosu na klasični pristup.
- Falsifikacija potpisa (teoretski, moguće je pronaći zadanu koliziju hash funkcije).
- Povećana složenost (u usporedbi s klasičnim pristupom требује malo više vještina rada u OS GNU/Linux).
Kako funkcionira ideja s hashiranjem GRUB2/particije
«Potpisuje se» GRUB2 particija, prilikom pokretanja OS-a vrši se provjera nepromjenjivosti particije bootloadera, uz naknadno evidentiranje u sigurnom okruženju (enkriptirano). U slučaju kompromitacije bootloadera ili njegove particije, uz evidencijski zapis napada pokreće se takva
Stvar.
Četiri puta dnevno odvija se slična provjera koja ne opterećuje resurse sustava.
Pomoću naredbe «-$ provjera_GRUB» izvodi se trenutna provjera u bilo kojem trenutku bez evidentiranja, ali s ispisom informacija u CLI.
Pomoću naredbe «-$ sudo potpis_GRUB» odvija se trenutna ponovna potpisivanja bootloadera GRUB2/particije i njegovo ažurirano evidentiranje (potrebno nakon ažuriranja OS-a/boot), i život ide dalje.
Implementacija metode hashiranja bootloadera i njegove particije
0) Potpisujemo bootloader/particiju GRUB, prethodno ga montiramo u /media/username
-$ hashdeep -c md5 -r /media/username/GRUB > /podpis.txt1) Kreiramo skriptu bez ekstenzije u korijenu enkriptiranog OS-a ~/podpis, primjenjujemo potrebna prava 744 za sigurnost i zaštitu od «budale».
Ispunjavamo njezin sadržaj
#!/bin/bash

#Проверка всего раздела выделенного под загрузчик GRUB2 на неизменность.
#Ведется лог "о вторжении/успешной проверке каталога", короче говоря ведется полный лог с тройной вербализацией. Внимание! обратить взор на пути: хранить ЦП GRUB2 только на зашифрованном разделе OS GNU/Linux.
echo -e "******************************************************************n" >> '/var/log/podpis.txt' && date >> '/var/log/podpis.txt' && hashdeep -vvv -a -k '/podpis.txt' -r '/media/username/GRUB' >> '/var/log/podpis.txt'

a=`tail '/var/log/podpis.txt' | grep failed` #не использовать "cat"!!
b="hashdeep: Audit failed"

#Условие: в случае любых каких-либо изменений в разделе выделенном под GRUB2 к полному логу пишется второй отдельный краткий лог "только о вторжении" и выводится на монитор мигание gif-ки "warning".
if [[ "$a" = "$b" ]]
then
echo -e "****n" >> '/var/log/vtorjenie.txt' && echo "vtorjenie" >> '/var/log/vtorjenie.txt' && date >> '/var/log/vtorjenie.txt' & sudo -u username DISPLAY=:0 eom '/warning.gif'
fi
Pokrećemo skriptu od su, doći će do provjere hashiranja GRUB particije i njegovog bootloadera, sačuvaj log.
Kreirat ćemo ili kopirati, na primjer, «malicioznu datoteku» [virus.mod] u GRUB2 particiju i pokrenuti privremenu provjeru/testiranje:
-$ hashdeep -vvv -a -k '/podpis.txt' -r '/media/username/GRUBU CLI trebamo vidjeti upad u naš -citadel-#Урезанный лог в CLI
Sri, 2. sij 11:41 MSK 2020
/media/username/GRUB/boot/grub/virus.mod: Premješteno iz /media/username/GRUB/1nononoshifr
/media/username/GRUB/boot/grub/i386-pc/mda_text.mod: U redu
/media/username/GRUB/boot/grub/grub.cfg: U redu
hashdeep: Revizija nije uspjela
   Ispitane ulazne datoteke: 0
  Poznate datoteke koje se očekuju: 0
          Datoteke podudarne: 325
Datoteke djelomično podudarne: 0
            Datoteke premještene: 1
        Nove datoteke pronađene: 0
  Poznate datoteke nisu pronađene: 0
#как видим появилось «Files moved: 1 и Audit failed» означает, что проверка не прошла.
Zbog osobitosti testirane particije umjesto «Nove datoteke pronađene» > «Datoteke premještene»
2) Stavljamo gif ovdje > ~/warning.gif, postavljamo prava 744.
3) Podešavamo fstab za automontiranje GRUB particije prilikom pokretanja
-$ sudo nano /etc/fstabLABEL=GRUB /media/username/GRUB ext4 defaults 0 0
4) Provodimo rotaciju loga
-$ sudo nano /etc/logrotate.d/potpis /var/log/podpis.txt {
dnevno
rotacija 50
veličina 5M
datum
komprimiraj
odgoditi kompresiju
stari direktorij /var/log/old
}/var/log/vtorjenie.txt {
mjesečno
rotacija 5
veličina 5M
datum
stari direktorij /var/log/old
}
5) Dodajemo zadatak u cron
-$ sudo crontab -e‘/potpis’
0 */6 * * * ‘/potpis
6) Kreiramo stalne alias-e
-$ sudo su
-$ echo "alias potpis_GRUB='hashdeep -c md5 -r /media/username/GRUB > /podpis.txt'" >> /root/.bashrc && bash
-$ echo "alias provjera_GRUB='hashdeep -vvv -a -k '/podpis.txt' -r /media/username/GRUB'" >> .bashrc && bash
Nakon ažuriranja OS-a -$ apt-get upgrade ponovno potpisujemo naš GRUB particiju
-$ potpis_GRUB
U ovom koraku je završena zaštita heširanjem GRUB particije.
[D] Čišćenje — uništavanje nešifriranih podataka
Uklonite svoje lične datoteke toliko potpuno da „čak ni Bog ne može da ih pročita“, prema rečima predstavnika Južne Karoline Treya Gaudija.
Kao što obično postoje različiti „mitovi i o ponovnom oporavku podataka nakon brisanja sa hard diska. Ako verujete u cyber magiju ili ste član Dr. Web zajednice i nikada niste probali obnavljanje podataka nakon njihova brisanja/ponovnog pisanja (na primer, obnavljanje uz pomoć R-studio), onda predloženi način verovatno neće odgovarati, koristite ono što vam više odgovara.
Nakon uspešnog prenosa GNU/Linux na šifrovanu particiju, staru kopiju treba ukloniti bez mogućnosti obnavljanja podataka. Univerzalni način čišćenja: softver za Windows/Linux slobodan GUI softver .
Brzo formatiramo particiju, podaci na kojoj treba biti uništeni (pomoću Gparted), pokrenite BleachBit, izaberite „Čišćenje slobodnog prostora“ – izaberite particiju (vaš sdaX sa starom kopijom GNU/Linux), proces čišćenja će se pokrenuti. BleachBit — briše disk u jednom prolazu — to je ono što „trebamo“, ali! tako funkcioniše samo u teoriji, ako ste formatirali disk i čistili s BB v2.0.
Pažnja! BB briše disk, ostavljajući metapodatke, imena datoteka prilikom uklanjanja podataka se čuvaju (Ccleaner — ne ostavlja metapodatke).
I mit o mogućnosti oporavka podataka nije sasvim mit.Bleachbit V2.0-2 je nekadašnji unstable paket OS Debian (i bilo koji drugi sličan softver: sfill; wipe-Nautilus - takođe su primećeni u ovom prljavom poslu) zapravo je imao kritičnu grešku: funkcija „slobodno čišćenje prostora“ ne funkcioniše ispravno na HDD/USB fleš uređajima (ntfs/ext4). Ovaj tip softvera prilikom čišćenja slobodnog prostora ne prepisuje celokupan disk, kao što mnogi korisnici misle. A neki (mnogi) izbrisani podaci OS/softver smatraju te podatke neizbrisanima/korisničkim i prilikom čišćenja „SLOBODNIH PROSTORA“ preskoče te datoteke. Problem je u tome što nakon takvog, dugog procesa čišćenja diska „izbrisane datoteke“ se mogu obnoviti čak i nakon 3+ prolaza brisanja diska.
Na GNU/Linux u Bleachbit 2.0-2 Funkcije neobrnute brisanja datoteka i mapa rade pouzdano, ali ne i čišćenje slobodnog prostora. U usporedbi s tim, na Windows-u funkcija "OSD za ntfs" u aplikaciji CCleaner radi ispravno, i stvarno nitko ne može pročitati obrisane podatke.
Dakle, za temeljito brisanje "kompromitirajućih" starih nešifriranih podataka, potreban je izravan pristup Bleachbitu do tih podataka, zatim koristiti funkciju "neobrnuto brisanje datoteka/mapa".
Za uklanjanje "izbrisanih datoteka standardnim sredstvima OS-a" na Windows-u koristite CCleaner/BB s funkcijom "OSD". U GNU/Linux-u trebate (brisanje izbrisanih datoteka) praktično se samo vježbati (brisanje podataka + samostalni pokušaj obnove i ne oslanjati se na verziju softvera (ako nije backdoor, onda greška)), samo na taj način shvatit ćete mehanizam ovog problema i trajno se osloboditi obrisanih podataka.
Bleachbit v3.0 nisam provjeravao, možda su problem već ispravili.
Bleachbit v2.0 radi pošteno.
Na ovom koraku "čišćenje diska" je završeno.
[E] Univerzalno sigurnosno kopiranje šifriranih OS-a
Svaki korisnik ima svoju metodu sigurnosnog kopiranja podataka, ali šifrirani podaci "Sistemskih OS-a" zahtijevaju malo drugačiji pristup zadatku. Unified softver, kao što je "Clonezilla" i slične aplikacije, ne mogu raditi izravno sa šifriranim podacima.
Postavljanje zadatka sigurnosnog kopiranja šifriranih blokovskih uređaja:
- univerzalnost — isti algoritam/softver za sigurnosno kopiranje za Windows/Linux;
- mogućnost rada u konzoli s bilo kojim live USB GNU/Linux bez potrebe za dodatnim preuzimanjem softvera (ali svakako preporučujem GUI);
- sigurnost sigurnosnih kopija — sačuvani "snimci" trebaju biti šifrirani/zaporkom zaštićeni;
- veličina šifriranih podataka trebala bi odgovarati veličini stvarno kopiranih podataka;
- praktična izvlačenje potrebnih datoteka iz sigurnosne kopije (bez zahtjeva da se prvo dešifrira cijeli odjeljak).
Na primjer, sigurnosna kopija/obnova putem alata "dd"
dd if=/dev/sda7 of=/put/sda7.img bs=7M conv=sync,noerror
dd if=/put/sda7.img of=/dev/sda7 bs=7M conv=sync,noerror
Odgovara gotovo svim stavkama zadatka, ali prema točki 4 ne može proći kritiku, jer kopira cijeli dio diska, uključujući slobodni prostor — nije zanimljivo.
Na primjer, rezervna kopija GNU/Linux putem arhivatora [tar» | gpg] je praktična, ali za Windows backup trebate potražiti drugo rješenje — nije zanimljivo.
E1. Univerzalno rezervno kopiranje Windows/Linux. Povezivanje rsync (Grsync) + VeraCrypt volumenAlgoritam za izradu rezervne kopije:
- izrada šifriranog kontejnera (volumen/datoteka) VeraCrypt za OS;
- prijenos/sinkronizacija OS-a s pomoću Rsync softvera u VeraCrypt kriptokontejner;
- po potrebi učitavanje VeraCrypt volumena u www.
Izrada šifriranog VeraCrypt kontejnera ima svoje specifičnosti:
izrada dinamičkog volumena (dinamički volumen se može izraditi samo u Windowsu, može se koristiti i u GNU/Linuxu);
izrada običnog volumena, ali postoji zahtjev „paranoične prirode” (prema riječima developera) – formatiranje kontejnera.
Dinamički volumen se stvara gotovo trenutno u Windows OS-u, ali prilikom prijenosa podataka iz GNU/Linuxa > VeraCrypt DV, općenito se performanse rezervnog kopiranja značajno smanjuju.
Obični Twofish volumen od 70 GB stvara se (recimo, na srednje jakom PC-u) na HDD-u ~ za pola sata (prepisivanje prethodnih podataka kontejnera u jednom prolazu, uvjetovano sigurnosnim zahtjevima). Iz VeraCrypt Windows/Linux je uklonjena funkcija brze izrade volumena prilikom stvaranja, pa je stvaranje kontejnera moguće samo kroz „prepisivanje u jednom prolazu”, ili kreiranje slabo performantnog dinamičkog volumena.
Izradimo običan VeraCrypt volumen (ne dinamički/ntfs), ne bi trebalo biti problema.
Postavljamo/izradimo/otvorimo kontejner u VeraCrypt GUI > GNU/Linux live usb (kontejner će biti automatski montiran u /media/veracrypt2, Windows OS montiran u /media/veracrypt1). Izradimo šifriranu rezervnu kopiju Windows OS-a pomoću GUI rsync (grsync), označivši kućice.
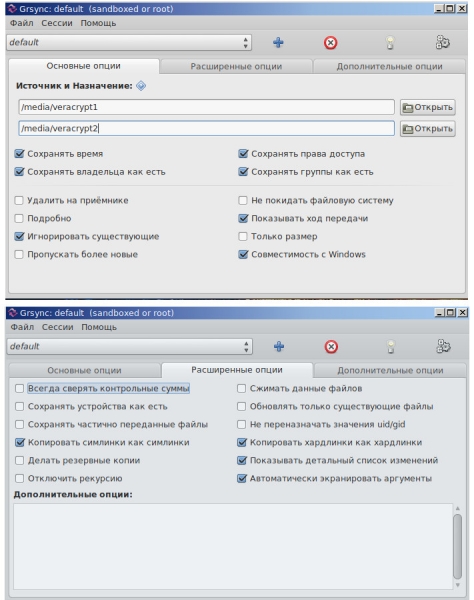
Pričekajte da se proces završi. Po završetku rezervnog kopiranja, imamo jednu šifriranu datoteku.
Na sličan način stvorite rezervnu kopiju GNU/Linux OS-a, odznačivši kućicu u GUI rsync „kompatibilnost s Windowsom”.
Pažnja! VeraCrypt kontejner za „backup GNU/Linux” treba stvoriti u datotečnom sustavu ext4. Ako napravite backup u ntfs kontejneru, prilikom vraćanja takve kopije izgubit ćete svoja prava/grupe na svim podacima.
Sve operacije mogu se obaviti i u terminalu. Glavne opcije za rsync:
* -g -zadržati grupe;
* -P —progress — status vremena obrade datoteke;
* -H -kopirati hard linkove kao što jesu;
* -a -mod arhiva (nekoliko zastavica rlptgoD);
* -v -verbalizacija.
Ako želite montirati „Windows VeraCrypt volumen” putem konzole u softwareu cryptsetup, možete stvoriti alias (su)
echo "alias veramount='cryptsetup open --veracrypt --tcrypt-system --type tcrypt \/dev\/sdaX Windows_crypt && mount \/dev\/mapper\/ Windows_crypt \/media\/veracrypt1'" >> .bashrc && bash
Sada će se kad se unese komanda „veramount pictures” pojaviti zahtjev za unos lozinke, i na OS-u će se montirati kriptirni sistemski volumen Windows.
Komanda za povezivanje/montiranje sistemskog volumena VeraCrypt u cryptsetup
cryptsetup open --veracrypt --tcrypt-system --type tcrypt \/dev\/sdaX Windows_crypt
mount \/dev\/mapper\/Windows_crypt \/mnt
Komanda za povezivanje/montiranje particije/kontejnera VeraCrypt u cryptsetup
cryptsetup open --veracrypt --type tcrypt \/dev\/sdaY test_crypt
mount \/dev\/mapper\/test_crypt \/mnt
Umjesto alias-a, dodajmo (skriptu u autostart) sistemski volumen s OS-om Windows i logični kriptirani NTFS disk u autostart GNU/Linux
Stvaramo skriptu i čuvamo je u ~\/VeraOpen.sh
printf 'Ym9i' | base64 -d | cryptsetup open --veracrypt --tcrypt-system --type tcrypt \/dev\/sda3 Windows_crypt && mount \/dev\/mapper\/Windows_crypt \/media\/Winda7 #dekodiramo lozinku iz base64 (bob) i šaljemo je na unos lozinke prilikom montiranja sistemskog diska OS-a Windows.
printf 'Ym9i' | base64 -d | cryptsetup open --veracrypt --type tcrypt \/dev\/sda1 ntfscrypt && mount \/dev\/mapper\/ntfscrypt \/media\/KontejnerNtf #analogno, ali montiramo logični NTFS disk.
Dijelimo „ispravna” prava:
sudo chmod 100 \/VeraOpen.shStvaramo dva identična fajla (istog imena!) u \/etc\/rc.local i ~\/etc\/init.d\/rc.local
Ispunjavamo fajlove
#!/bin/sh -e
#
# rc.local
#
# This script is executed at the end of each multiuser runlevel.
# Make sure that the script will «exit 0» on success or any other
# value on error.
#
# In order to enable or disable this script just change the execution
# bits.
#
# By default this script does nothing.

sh -c "sleep 1 && '/VeraOpen.sh'" #после загрузки ОС, ждём ~ 1с и только потом монтируем диски.
exit 0
Dijelimo „ispravna” prava:
sudo chmod 100 \/etc\/rc.local && sudo chmod 100 \/etc\/init.d\/rc.local Sve, sada prilikom podizanja GNU/Linux-a ne trebamo unositi lozinke za montiranje kriptiranih diskova NTFS, diskovi se montiraju automatski.
Bilješka o onome što je gore opisano u p.E1 koracima (ali sada za OS GNU/Linux)
1) Stvoriti volumen u fs ext4 > 4gb (za datoteku) Linux u Veracrypt [Kryptoškrinja].
2) Ponovo pokrenuti u live USB.
3) ~$ cryptsetup open \/dev\/sda7 Lunux #povezivanje šifrirane particije.
4) ~$ mount \/dev\/mapper\/Linux \/mnt #montiranje šifrirane particije u \/mnt.
5) ~$ mkdir mnt2 #stvaranje direktorija za buduću sigurnosnu kopiju.
6) ~$ cryptsetup open —veracrypt —type tcrypt ~\/Kryptoškrinja Kryptoškrinja && mount \/dev\/mapper\/Kryptoškrinja \/mnt2 #Povezivanje volumena Veracrypt s imenom „Kryptoškrinja” i montiranje Kryptoškrinje u \/mnt2.
7) ~$ rsync -avlxhHX —progress \/mnt \/mnt2\/ #operacija izrade sigurnosne kopije šifrirane particije u šifrirani volumen Veracrypt.
(p/s/ Pažnja! Ako premještate šifrirani GNU/Linux s jedne arhitekture/stroja na drugu, na primjer, Intel > AMD (tj. vraćate backup s jednog šifriranog particije na drugi šifrirani particiju Intel > AMD), ne zaboravite nakon premještanja šifriranog OS-a izmijeniti svoj tajni ključ umjesto lozinke, jer prethodni ključ ~ /etc/skey — više neće odgovarati drugoj šifriranoj particiji, a novi ključ „cryptsetup luksAddKey“ nije preporučljivo stvarati iz chroot okruženja — može doći do greške, jednostavno u ~ /etc/crypttab navedite umjesto „/etc/skey“ privremeno „none“, nakon ponovnog pokretanja i prijave u OS ponovno stvorite svoj tajni ključ.
Kao veterani IT-a, ne zaboravite posebno napraviti backup zaglavlja šifriranih particija OS-a Windows/Linux, ili će šifriranje postati protiv vas samih.
Na ovoj točki, backup šifriranih OS-a je završen.
[F] Napad na GRUB2 bootloader
DetaljiAko ste zaštitili svoj bootloader digitalnim potpisom i/ili autentifikacijom (vidi točku C6.), tada to neće zaštititi od fizičkog pristupa. Šifrirani podaci će i dalje biti nedostupni, ali zaštita može biti zaobiđena (resetiranje zaštite digitalnog potpisa) GRUB2 omogućava napadaču da umetne svoj kod u bootloader bez izazivanja sumnje (osim ako korisnik ručno ne prati stanje bootloadera ili ne smisli svoj robusni skript-kod za grub.cfg).
Algoritam napada. Napadač
* Pokreće PC s live USB-om. Svaka promjena (od strane prekršioca) datoteka dovest će do obavijesti stvarnom vlasniku PC-a o upadu u bootloader. Ali jednostavna ponovna instalacija GRUB2 uz očuvanje grub.cfg (i mogućnost kasnije izmjene) omogućit će napadaču da uređuje bilo koje datoteke (u takvom slučaju neće doći do obavijesti stvarnom korisniku prilikom pokretanja GRUB2. Status ostaje )
* Montira nešifriranu particiju, čuva „/mnt/boot/grub/grub.cfg“ kod sebe.
* Ponovno instalira bootloader (izbacujući „perskey“ iz slike core.img)
grub-install --force --root-directory=\/mnt \/dev\/sda6 * Vraća „grub.cfg“ > „/mnt/boot/grub/grub.cfg“, po potrebi ga uređuje, na primjer, dodajući svoj modul „keylogger.mod“ u mapu s modulima bootloadera, u „grub.cfg“ > redak „insmod keylogger“. Ili, na primjer, ako je neprijatelj podmukao, nakon ponovne instalacije GRUB2 (sva potpisivanja ostaju na mjestu) Oni prikupljaju osnovnu sliku GRUB2, koristeći "grub-mkimage s opcijom (-c)." Opcija "-c" će omogućiti učitavanje vaše konfiguracije prije učitavanja glavnog "grub.cfg". Konfiguracija može sastojati samo od jednog reda: preusmjeravanje na bilo koji "modern.cfg", pomiješan, na primjer, s ~400 datoteka (moduli + potpisi) u mapi "/boot/grub/i386-pc". U tom slučaju, napadač može unijeti proizvoljan kod i učitati module, ne dotičući "/boot/grub/grub.cfg", čak i ako je korisnik primijenio "hashsum" na datoteku i privremeno je prikazao na ekranu.
Napadaču neće biti potrebno hakirati korisničko ime/lozinku superkorisnika GRUB2, trebati će jednostavno kopirati redove (odgovorni za autentifikaciju) "/boot/grub/grub.cfg" u svoj "modern.cfg"
set superusers=«root»
password_pbkdf2 root grub.pbkdf2.sha512.10000.DE10E42B01BB6FEEE46250FC5F9C3756894A8476A7F7661A9FFE9D6CC4D0A168898B98C34EBA210F46FC10985CE28277D0563F74E108FCE3ACBD52B26F8BA04D.27625A4D30E4F1044962D3DD1C2E493EF511C01366909767C3AF9A005E81F4BFC33372B9C041BE9BA904D7C6BB141DE48722ED17D2DF9C560170821F033BCFD8
I za vlasnika računala i dalje će važiti provjera autentičnosti superkorisnika GRUB2.
Lančano učitavanje (učitavač učitava drugi učitavač), kao što je napisano ranije, nema smisla (namijenjeno je za drugu svrhu). Zbog BIOS-a nije moguće učitati enkriptirani učitavač (prilikom lančanog učitavanja ponovo se pokreće GRUB2 > enkriptirani GRUB2, greška!). Međutim, ako se svejedno iskoristi ideja lančanog učitavanja, može se biti siguran da se učitava upravo enkriptirani (ne modernizirani) "grub.cfg" s enkriptirane particije. I to je takođe lažan osjećaj sigurnosti, jer sve što je navedeno u enkriptiranoj "grub.cfg" (učitavanje modula) se kombinira s modulima koji se učitavaju iz neenkriptiranog GRUB2.
Ako želite to provjeriti, odvojite/enkriptirajte još jednu particiju sdaY, kopirajte GRUB2 na nju (operacija grub-install na enkriptiranoj particiji je nemoguća) i u "grub.cfg" (neenkriptirane konfiguracije) izmijenite redove slične ovima
menuentry 'GRUBx2' --class parrot --class gnu-linux --class gnu --class os $menuentry_id_option 'gnulinux-simple-382111a2-f993-403c-aa2e-292b5eac4780' {
load_video
insmod gzio
if [ x$grub_platform = xxen ]; then insmod xzio; insmod lzopio; fi
insmod part_msdos
insmod cryptodisk
insmod luks
insmod gcry_twofish
insmod gcry_twofish
insmod gcry_sha512
insmod ext2
cryptomount -u 15c47d1c4bd34e5289df77bcf60ee838
set root='cryptouuid/15c47d1c4bd34e5289df77bcf60ee838'
normal /boot/grub/grub.cfg
}
redovi
* insmod -učitavanje potrebnih modula za rad s enkriptiranim diskom;
* GRUBx2 -naziv prikazane stavke u izborniku za pokretanje GRUB2;
* cryptomount -u 15c47d1c4bd34e5289df77bcf60ee838 -vidi fdisk -l (sda9);
* set root -postavljanje korijena;
* normal /boot/grub/grub.cfg -izvršna datoteka konfiguracije na enkriptiranoj particiji.
Povjerenje da se učitava točno enkriptirani «grub.cfg» je pozitivna povratna informacija na unos lozinke/otključavanje «sdaY» prilikom odabira stavke «GRUBx2» u GRUB izborniku.
Prilikom rada u CLI-u, kako se ne bi izgubili, (i provjerili je li varijabla okruženja «set root» djelovala), kreirajte prazne datoteke oznake, na primjer, u enkripcijskom dijelu «/shifr_grub», u neenkripcijskom dijelu «/noshifr_grub». Provjera u CLI-u
cat /Tab-TabKao što je već spomenuto, to neće pomoći protiv učitavanja zloćudnih modula, ako takvi moduli završe na vašem računalu. Na primjer, keylogger koji može spremati pritiske tipki u datoteku i miješati se s drugim datotekama u «~/i386», dok ga ne preuzme napadač s fizičkim pristupom računalu.
Najjednostavniji način za provjeru je li zaštita digitalnog potpisa aktivna (nije resetirana), i nitko nije upao u bootloader, u CLI-u upišemo naredbu
list_trusted u odgovoru dobivamo otisak našeg «perskey», ili ne dobivamo ništa ako smo napadnuti (također je potrebno provjeriti «set check_signatures=enforce»).
Bitna mana ovog koraka je ručno upisivanje naredbi. Ako dodate ovu naredbu u «grub.cfg» i zaštitite je digitalnim potpisom, tada prethodni ishod otiska ključa na ekranu prekratko traje, i možda nećete imati vremena da vidite ishod, dobivajući GRUB2 učitavanje.
Nema koga posebno optuživati: programer u svom p.18.2 službeno izjavljuje
«Napominjemo da čak i uz GRUB zaštitu lozinkom, GRUB sam ne može spriječiti nekoga s fizičkim pristupom aparatu da izmjeni firmware (npr. Coreboot ili BIOS) konfiguraciju kako bi omogućio pokretanje s drugog (napadačkom kontroliranog) uređaja. GRUB je u najboljem slučaju samo jedan link u sigurnom pokretačkom lancu.»
GRUB2 je preopterećen funkcijama koje mogu dati lažni osjećaj sigurnosti, a njegov razvoj već je nadmašio funkcionalnost OS-a MS-DOS, a riječ je samo o bootloaderu. Zanimljivo je da GRUB2 – «sutra» može postati OS, a učitavane GNU/Linux virtualne mašine za njega.
Kratki video o tome kako sam opozvao zaštitu digitalnim potpisom GRUB2 i obavijestio stvarnog korisnika o svom upadu (prestrašio sam, a umjesto onoga što je prikazano u videu – može se napisati ne bezazlen proizvoljni kod/.mod).
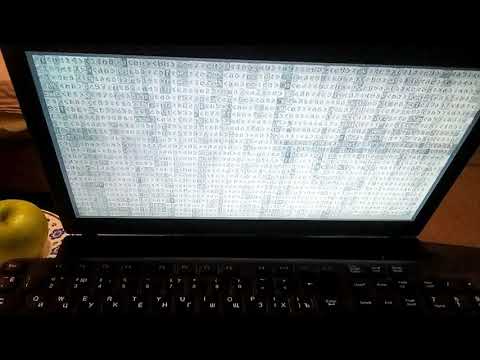
Zaključci:
1) Blokovno sistemsko enkripcijsko rješenje za Windows — lakše je implementirati, a zaštita s jednom lozinkom je praktičnija nego zaštita s više lozinki pri blokovnom sistemskom enkripcijskom rješenju GNU/Linux, da budemo pošteni: ovo drugo je automatizirano.
2) Članak je napisan kao relevantan, detaljan jednostavan vodič za potpuno šifriranje diska VeraCrypt/LUKS na jednoj kućnoj mašini, koji je, do danas, najbolji u hrvatskom internetu (po mom mišljenju). U vodiču je više od 50 tisuća znakova, stoga nisu obrađene neke zanimljive teme: o kriptografima koji nestaju/drže se u sjeni; o tome da se u raznim knjigama o GNU/Linuxu malo/ne piše o kriptografiji; o članku 51. Ustava RF; o /запрете , o tome zašto je potrebno šifrirati «korijen/boot». Vodič je ispao opširan, ali detaljan (opisuje čak i jednostavne korake), a to će vam uštedjeti puno vremena kada se uhvatite u 'pravo šifriranje'.
3) Puno disčno šifriranje provedeno je na Windows 7 64; GNU/Linux Parrot 4x; GNU/Debian 9.0/9.5.
4) Uspješno sam izveo napad na svoj GRUB2 boot loader.
5) Tutorijal je stvoren kako bi pomogao svim paranoicima u CIS-u, gdje je rad sa šifriranjem zakonski odobren. I prvenstveno za one koji žele implementirati potpuno šifriranje diska bez brisanja svojih podešenih sustava.
6) Pregledao sam i ažurirao svoj vodič, koji je aktualan u 2020. godini.
[G] Korisna dokumentacija
- (veljača 2012 HR)
- /usr/share/doc/cryptsetup(-run) [локальный ресурс] (službena detaljna dokumentacija za podešavanje šifriranja GNU/Linuxa putem cryptsetup-a)
- (sažeta dokumentacija o podešavanju šifriranja GNU/Linuxa putem cryptsetup-a)
- (archlinux-dokumentacija)
- (stranica priručnika arhive)
- (stranica priručnika arhive)
- .
Oznake: potpuno šifriranje diska, šifriranje particije, potpuno šifriranje Linux sustava, potpuno sistemsko šifriranje LUKS1.
Samo registrirani korisnici mogu sudjelovati u anketi. , molimo.
Šifrirate?
17,1%Šifriram sve što mogu. Imam paranoju.14
34,2%Šifriram samo važne podatke.28
14,6%Ponekad šifriram, ponekad zaboravljam.12
34,2%Ne, ne šifriram, to je neugodno i skupo.28
Glasalo je 82 korisnika. Uzdržalo se 22 korisnika.
Izvor: habr.com
