

U očima neiskusnih ljudi, rad administratora sigurnosti izgleda kao fascinantan dvoboj između anti-hakera i zlih hakera koji neprestano upadaju u korporativnu mrežu. Naš junak u stvarnom vremenu, vještim i brzim unosom naredbi, odbija drske napade i na kraju izlazi kao blistavi pobjednik.
Pravi kraljevski mušketir s tipkovnicom umjesto mača i pištolja.
A u stvarnosti, sve to izgleda prilično banalno, jednostavno, i može se reći, dosadno.
Jedna od glavnih metoda analize i dalje ostaje čitanje dnevnika događaja. Pažljivo proučavanje u vezi s tim:
- tko je odakle pokušao ući, kojem resursu je pokušao pristupiti, kako je dokazivao svoja prava na pristup resursu;
- koji su bili kvarovi, greške i jednostavno sumnjive podudarnosti;
- tko je i kako testirao sustav na otpornost, skenirao portove, pogađao lozinke;
- i tako dalje i tako bliže...
Pa gdje je tu, pobogu, romantika, bolje da 'ne zaspim za volanom'.
Kako naši stručnjaci ne bi potpuno izgubili ljubav prema umjetnosti, razvijaju se alati koji im olakšavaju život. To su razni analizatori (parseri logova), sustavi nadzora s obavještavanjem o kritičnim događanjima i još mnogo toga.
Međutim, ako uzmete dobar alat i počnete ga ručno povezivati s svaki uređaj, kao što je Internet-gateway — to neće biti tako jednostavno, nije tako prikladno, a osim toga, potrebna su dodatna znanja iz sasvim različitih područja. Na primjer, gdje smjestiti softver za takvo praćenje? Na fizičkom serveru, virtualnom stroju, posebnom uređaju? U kojem obliku pohranjivati podatke? Ako se koristi baza podataka, koja? Kako napraviti sigurnosnu kopiju i treba li je praviti? Kako upravljati? Koji su sučelja? Kako zaštititi sustav? Koju metodu enkripcije koristiti — i još mnogo toga.
Mnogo je jednostavnije kada postoji neki jedinstveni mehanizam koji preuzima rješavanje svih navedenih pitanja, pružajući administratoru rad strogo unutar njegovih specijalnosti.
Prema tradiciji, termin "oblak" označava sve što se ne nalazi na ovom hostu. Oblačna usluga Zyxel CNM SecuReporter ne samo da omogućava rješavanje mnogih problema, već pruža i korisne alate.
Što je Zyxel CNM SecuReporter?
To je inteligentna analitička usluga s funkcijama prikupljanja podataka, statističke analize (korelacije) i izrade izvještaja za uređaje Zyxel iz serije ZyWALL. Pruža mrežnom administratoru centraliziranu sliku različitih aktivnosti u mreži.
Na primjer, napadači mogu pokušati provaliti sustav zaštite koristeći mehanizme napada poput pomnog, ciljanog i trajnog. SecuReporter procjenjuje sumnjivo ponašanje, što daje administratoru mogućnost da poduzme potrebne mjere zaštite putem konfiguracije ZyWALL-a.
Naravno, osiguranje sigurnosti nemoguće je bez kontinuirane analize podataka i izdavanja upozorenja u stvarnom vremenu. Možete crtati lijepe grafikone koliko god želite, ali ako administrator nije upoznat s onim što se događa… Ne, to definitivno ne može biti slučaj sa SecuReporter-om!
Neka pitanja o korištenju SecuReporter-a
Analitika
Samo analiza onoga što se događa je srž izgradnje informacijske sigurnosti. Analizirajući događaje, stručnjak za sigurnost može spriječiti ili pravovremeno zaustaviti napad, kao i dobiti detaljne informacije za rekonstrukciju u svrhu prikupljanja dokaza.
Što donosi "oblaka arhitektura"?
Ova usluga je izgrađena prema modelu Softver kao usluga (SaaS), što pojednostavljuje skaliranje korištenjem snaga udaljenih servera, distribuiranih sustava za pohranu podataka itd. Primjena oblaka modela omogućava da se abstrahira od hardverskih i softverskih nijansi, usmjeravajući svu energiju na stvaranje i poboljšanje usluga zaštite.
Korisniku to omogućava značajno smanjenje troškova za nabavku opreme za pohranu, analizu i pružanje pristupa, a također nije potrebno baviti se servisnim anketama, kao što su sigurnosne kopije, ažuriranja, prevencija kvarova i slično. Dovoljno je imati uređaj koji podržava rad sa SecuReporter-om i odgovarajuću licencu.
VAŽNO! Zahvaljujući oblačnoj arhitekturi, administratorima sigurnosti omogućeno je proaktivno praćenje stanja mreže u bilo kojem trenutku i s bilo kojeg mjesta. Ovo rješava problem, uključujući i godišnje odmore, bolovanja i slično. Pristup opremi, kao što je krađa laptopa s kojeg je pristupano web sučelju SecuReporter, također neće donijeti ništa, pod uvjetom da njegov vlasnik nije prekršio pravila sigurnosti, nije lokalno pohranjivao lozinke i slično.
Opcija oblačnog upravljanja dobro odgovara kako za mono-kompanije koje se nalaze u jednom gradu, tako i za strukture s podružnicama. Takva neovisnost o lokaciji potrebna je u raznim industrijama, na primjer, za pružatelje usluga ili programere softvera čiji je posao raspoređen po različitim gradovima.
Često govorimo o mogućnostima analize, ali što to zapravo podrazumijeva?
To su različiti alati analize, na primjer, sažeci učestalosti događaja, liste Top-100 glavnih (stvarnih i mogućih) žrtava određenog događaja, dnevnici s navedenim konkretnim ciljevima za napad i slično. Sve što pomaže administratoru da utvrdi skrivene tendencije i izračuna sumnjivo ponašanje korisnika ili usluga.
A što je s izvještavanjem?
U SecuReporter-u postoji mogućnost postavljanja oblika izvještaja i naknadnog dobivanja rezultata u PDF formatu. Naravno, po želji se može ugraditi u izvještaj vlastiti logotip, naziv izvještaja, napomene ili preporuke. Predviđeno je stvaranje izvještaja u trenutku poziva ili prema rasporedu, na primjer, jednom dnevno, tjedno ili mjesečno.
Može se postaviti izrada upozorenja uzimajući u obzir specifičnosti prometa unutar mrežne infrastrukture.
Može li se smanjiti opasnost od insajdera ili jednostavnih nesavjesnih radnika?
Poseban alat User Partially Quotient omogućava administratoru da brzo izračuna korisnike koji stvaraju rizike, bez dodatnih napora i uzimajući u obzir međuzavisnost između različitih mrežnih dnevnika ili događaja.
Dakle, provodi se dubinska analiza svih događaja i prometa koji su povezani s korisnicima pokazanim kao sumnjivi.
Koje su još karakteristike SecuReporter-a?
Jednostavna postavka za krajnje korisnike (administratore sigurnosti).
Aktivacija SecuReportera u oblaku se vrši jednostavnom procedurom postavljanja. Nakon toga, administratorima se odmah omogućava pristup svim podacima, sredstvima analize i izveštavanju.
Multi-Tenant na jedinstvenoj cloud platformi — možete prilagoditi svoju analitiku za svakog klijenta. Ponovo, s povećanjem baze klijenata zahvaljujući cloud arhitekturi, sistem kontrole se može lako prilagoditi bez kompromisa u efikasnosti.
Zakon o zaštiti podataka
VAŽNO! Zyxel veoma ozbiljno pristupa međunarodnim i lokalnim zakonima i drugim propisima o zaštiti ličnih podataka, uključujući GDPR i OECD načela privatnosti. Podržava Savezni zakon 'O ličnim podacima' od 27.07.2006. br. 152-FZ.
Kako bi se osigurala usklađenost s propisima, SecuReporter ima tri opcije zaštite ličnih podataka:
- neanonimizirani podaci — lični podaci su potpuno identifikovani u Analyzer-u, izveštaju i preuzetim Arhivskim zapisima;
- delimično anonimni — lični podaci se zamenjuju njihovim umetničkim identifikatorima u Arhivskim zapisima;
- potpuno anonimni — lični podaci su potpuno anonimizovani u Analyzer-u, izveštaju i preuzetim Arhivskim zapisima.
Kako omogućiti korišćenje SecuReportera na uređaju?
Uzmimo za primer uređaj ZyWall (u ovom slučaju imamo ZyWall 1100). Prijavite se u odeljak podešavanja (tab sa desne strane sa ikonom u obliku dva zupčanika). Zatim proširite odeljak Cloud CNM i u njemu izaberite pododsek SecuReporter.
Da bi se omogućila usluga, potrebno je aktivirati opciju Enable SecuReporter. Pored toga, trebalo bi aktivirati opciju Include Traffic Log za prikupljanje i analizu saobraćajnih logova.
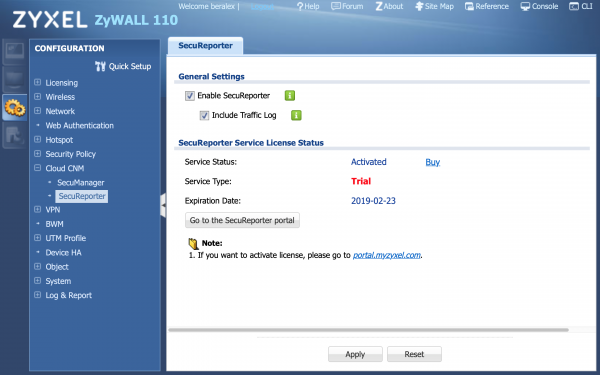
Slika 1. Aktivacija SecuReportera.
Kao drugi korak potrebno je omogućiti prikupljanje statistike. To se radi u odeljku Monitoring (tab sa desne strane sa ikonom u obliku monitora).
Zatim prelazimo u odeljak UTM Statistics, pododsek App Patrol. Ovde treba aktivirati opciju Collect Statistics.
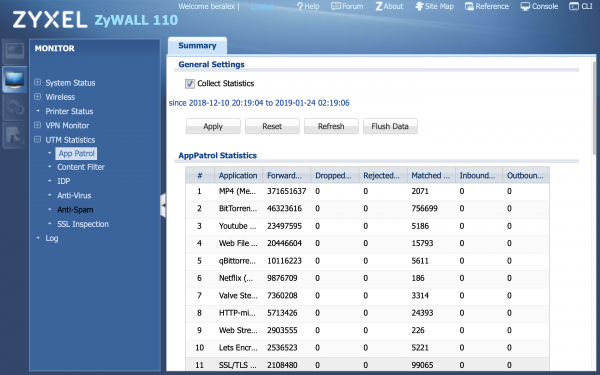
Slika 2. Aktivacija prikupljanja statistike.
Sve, možete se povezati na web interfejs SecuReportera i aktivirati cloud servis.
VAŽNO! Za SecuReporter postoji odlična dokumentacija u PDF formatu. Možete je preuzeti na .
Opis Web interfejsa SecuReportera
Nije moguće ovde pružiti detaljan opis svih funkcija koje SecuReporter nudi administratoru bezbednosti — ima ih dovoljno za jedan članak.
Stoga, ograničit ćemo se na kratak opis usluga koje administrator vidi i s kojima stalno radi. Upoznajte se s onim od čega se sastoji web-konzola SecuReporter.
Karta
U ovom odjeljku prikazuje se registrirana oprema s naznačenim gradom, imenom uređaja i IP-adresom. Prikazuje se informacija o tome je li uređaj uključen i kakav je status upozorenja. Na karti Threat Map može se vidjeti izvor paketa koje zlonamjernici koriste i učestalost napada.
Nadzorna ploča
Kratke informacije o glavnim radnjama i sažeti analitički pregled za navedeni period. Moguće je odrediti rok od 7 dana pa sve do 1 sata.
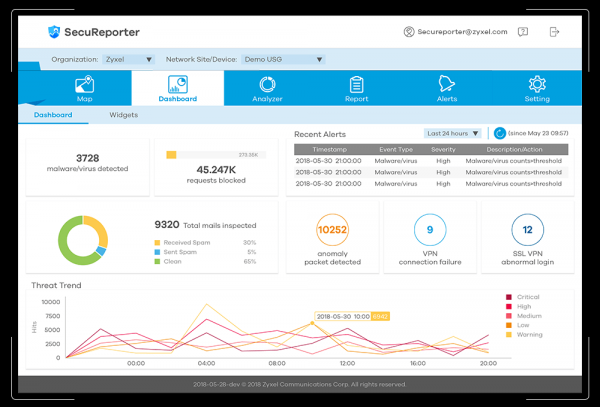
Slika 3. Primjer izgleda odjeljka Dashboard.
Analyzer
Naziv govori sam za sebe. To je konzola istoimenog alata koji dijagnosticira sumnjivi promet za odabrani period, otkriva trendove pojave prijetnji i prikuplja informacije o sumnjivim paketima. Analyzer može pratiti najčešće pojavljivani zlonamjerni kod, kao i pružiti dodatne informacije o sigurnosnim problemima.
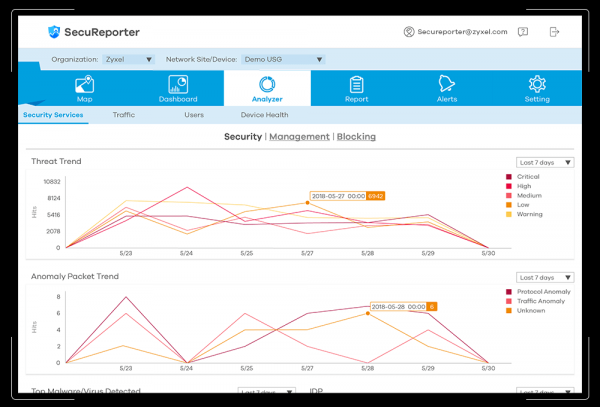
Slika 4. Primjer izgleda odjeljka Analyzer.
Izvještaj
U ovom odjeljku korisniku su dostupni prilagodljivi izvještaji s grafičkim sučeljem. Potrebne informacije mogu se prikupiti i oblikovati u obliku preglednog prikaza odmah, ili prema sastavljenom rasporedu.
Upozorenja
Ovdje se vrši postavka sustava upozorenja. Mogu se postaviti pragovi i različite razine važnosti, što pojednostavljuje proces otkrivanja anomalija i potencijalnih napada.
Postavke
Pa, postavke i jesu postavke.
Također treba napomenuti da SecuReporter može podržavati različite politike zaštite prilikom obrade osobnih podataka.
Zaključak
Lokalne metode analize statistike u vezi s osiguranjem sigurnosti, u načelu, dobro su se pokazale.
Međutim, opseg i ozbiljnost prijetnji raste iz dana u dan. Razina zaštite koja je nekoć svima odgovarala, s vremenom postaje nedovoljna.
Osim navedenih problema, korištenje lokalnih sredstava zahtijeva određene napore za održavanje funkcionalnosti (održavanje opreme, izrada sigurnosnih kopija i slično). Postoji i problem udaljene lokacije — nije uvijek moguće imati sigurnosnog administratora u uredu 24 sata dnevno 7 dana u tjednu. Stoga je potrebno na neki način organizirati siguran pristup lokalnom sustavu s vanjske strane i održavati to vlastitim snagama.
Primjena oblaka usluga omogućava izbjegavanje sličnih problema, fokusirajući se isključivo na održavanje potrebne razine sigurnosti i zaštitu od upada, kao i kršenja pravila s strane korisnika.
SecuReporter je upravo primjer uspješne implementacije takve usluge.
Akcija
Od danas za kupce vatrozida koji podržavaju Secureporter, na snazi je zajednička promocija tvrtke Zyxel i našeg Zlatnog Partnera tvrtke X-Com:
Koristitne veze
[1] .
[2] na službenoj web stranici Zyxel.
[3] .
Izvor: habr.com
