

Pozdrav svima! U prosincu OTUS pokreće novi tečaj — . Uoči pokretanja ovog tečaja dijelimo s vama prijevod zanimljivog materijala na temu.
je rješenje koje pomaže klijentima brzo postaviti sigurnu AWS okolinu s više računa, temeljeći se na najboljim praksama.
Tijekom više od pet godina postojanja, naš tim u Mitoc Group neumorno je radio na tome da pomogne velikim organizacijama uspješno provesti digitalnu transformaciju i izgraditi ili prenijeti svoj digitalni trag u AWS. Drugim riječima, citirajući naše prijatelje iz AWS-a: "Naši klijenti ponovno otkrivaju sebe s AWS-om." To su beskrajni napori za ponovnu inventuru i pojednostavljenje mehanike u ime samih klijenata, a AWS se odlično nosi s rješavanjem složenih problema pomoću jednostavnih rješenja.
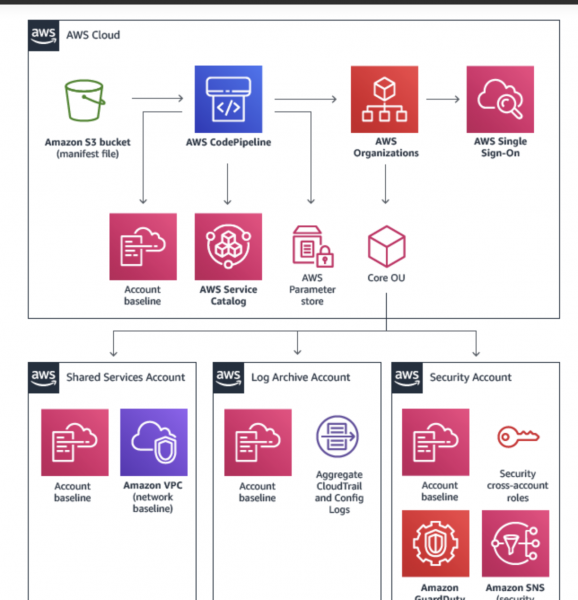
AWS Landing Zone ()
Što je AWS Landing Zone?
Kako navodi informacija iz službenog izvora:
AWS Landing Zone je rješenje koje pomaže klijentima da brže postave sigurnu AWS okolinu s više računa, temeljeći se na najboljim praksama AWS-a. Uz veliki broj opcija, postavljanje okoline s više računa može potrajati značajno vrijeme, uključivati postavljanje brojnih računa i servisa te zahtijevati duboko razumijevanje rada AWS servisa.
Rješenje AWS Landing Zone značajno je smanjilo složenost i dosljednost sličnih šablona dizajniranja koji se pružaju različitim klijentima. S druge strane, našem timu je bilo potrebno prilagoditi neke komponente CloudFormation kao komponente Terraform da bismo ih mogli koristiti za automatizaciju.
Stoga smo se pitali, zašto ne bismo izgradili cijelo rješenje AWS Landing Zone u Terraformu? Možemo li to učiniti i hoće li to riješiti probleme naših klijenata? Spojler: hoće i već rješava! 🙂
Kada ne bi trebali koristiti AWS Landing Zone?
Ako imate posla s uobičajenim cloud uslugama i cloud resursima u okviru jednog ili dva AWS računa, ove mjere mogu se pokazati kao suvišne. Svi koji ne spadaju u ovu točku mogu nastaviti s čitanjem 🙂
Što treba uzeti u obzir prije nego što započnete rad?
Mnoge velike organizacije s kojima smo radili već imaju neku strategiju korištenja oblaka. Tvrtke se bore za uspješnu implementaciju oblaka bez jasne vizije i formuliranih očekivanja. Molimo, odvojite vrijeme da odredite svoju strategiju i razumijete kako se AWS uklapa u nju.
Pri određivanju strategije, uspješni klijenti AWS Landing Zone aktivno se fokusiraju na sljedeće:
- Samo automatizacija nije opcija. Preferira se nativna automacija u oblaku.
- Timovi dosljedno koriste iste mehanizme s istim nizom alata za pripremu resursa u oblaku. Bolje je koristiti Terraform.
- Najproduktivniji korisnici oblaka imaju mogućnost stvaranja ponovo upotrebljivih procesa i pružanja istih kao ponovo upotrebljive usluge umjesto ponovo upotrebljivog koda. Preferira se korištenje arhitekture bez poslužitelja.
Predstavljamo Terraform modul za AWS Landing Zone
Nakon nekoliko mjeseci napornog rada s ponosom vam predstavljam . pohranjuje se na GitHub-u, a objavljuju se na Terraform Module Registry.
Da biste započeli, jednostavno uključite main.tf u svoj kod:
module "landing_zone" {
  source     = "TerraHubCorp/landing-zone/aws"
  version    = "0.0.6"
  root_path  = "${path.module}"
  account_id = "${var.account_id}"
  region     = "${var.region}"
  landing_zone_components = "${var.landing_zone_components}"
}
Napomena: obavezno uključite variables.tf i sve što bi vam moglo zatrebati iz outputs.tf.
Da bismo olakšali razumijevanje, dodali smo zadane vrijednosti u terraform.tfvars:
account_id = "123456789012"
region = "us-east-1"
landing_zone_components = {
  landing_zone_pipeline_s3_bucket = "s3://terraform-aws-landing-zone/mycompany/landing_zone_pipeline_s3_bucket/default.tfvars"
  [...]
}
To znači da upotrebom ovog modula terraform morate:
- Promijeniti vrijednosti
account_idiregionu vaše vlastite, koji odgovaraju podacima u AWS Organizaciji; - Promijeniti vrijednosti
landing_zone_componentsna one koji odgovaraju vašem slučaju korištenja AWS Landing Zone; - Promijeniti
s3://terraform-aws-landing-zone/mycompanyna vaš blok S3 i prefiks ključa S3, gdje ćete pohranjivati datoteke.tfvars(ili apsolutna putanja do datoteka.tfvarsu vašem lokalnom spremištu).
Ovaj modul može imati desetke, stotine ili tisuće komponenti koje se mogu implementirati, ali ne moraju i neće sve biti implementirane. Tijekom izvođenja, komponente koje nisu dio karte varijabli landing_zone_components bit će ignorirani.
Zaključak
Vrlo smo sretni i ponosni što dijelimo plodove naših napora koji pomažu klijentima u stvaranju nativne cloud automatizacije. Terraform modul za AWS Landing Zone još je jedno rješenje koje pomaže organizacijama da brže postave sigurno AWS okruženje s više računa, temeljeći se na najboljim praksama AWS-a. Dobro znamo da AWS raste izuzetno brzo, i nastojimo u istoj mjeri razvijati Terraform rješenje koje pokriva sve osnove, a također se integrira s drugim radnim rješenjima AWS-a.
Na tome je sve. Čekamo vaše komentare i pozivamo vas na u okviru kojeg ćemo istražiti dizajn arhitekture domene Cloud Landing Zone i razmotriti arhitektonske predloške za glavne domene..
Izvor: habr.com
