

FHRP (Protokol redundancije prvog skoka) — skup protokola namijenjenih stvaranju redundancije za zadana gatewaye. Zajednička ideja za ove protokole je ujedinjenje nekoliko usmjerivača u jedan virtualni usmjerivač s zajedničkom IP adresom. Ova IP adresa će se dodijeliti hostovima kao zadana adresa gatewaya. Slobodna implementacija ove ideje je protokol VRRP (Protokol redundancije virtualnog usmjerivača). U ovom članku razmotrit ćemo osnove protokola VRRP.
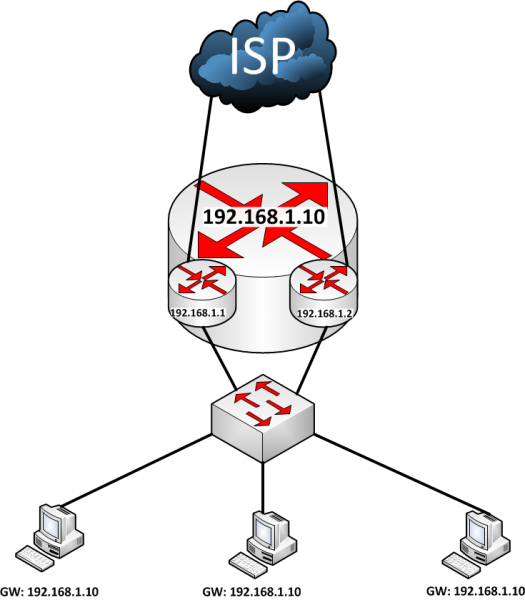
VRRP usmjerivači se ujedinjuju u jedan virtualni usmjerivač. Svi usmjerivači u grupi imaju zajedničku virtualnu IP (VIP) adresu i zajednički broj grupe ili VRID (Identifikator virtualnog usmjerivača). Jedan usmjerivač može pripadati više grupa, od kojih svaka mora imati svoj jedinstveni par VIP/VRID.
U slučaju Cisco-a, virtualni usmjerivač postavlja se na interesantnom sučelju pomoću naredbe:
R1(config-if)# vrrp ipSvi usmjerivači dijele se na dva tipa: VRRP Master i VRRP Backup.
VRRP Master — usmjerivač koji preusmjerava pakete za ovu virtualnu grupu.
VRRP Backup — usmjerivač koji čeka pakete od Master-a. Ako paketi od Master-a prestanu dolaziti, Backup pokušava preći u stanje Master-a.
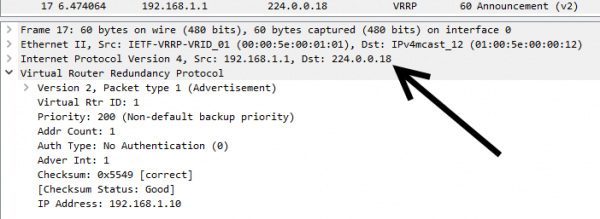
Usmjerivač postaje Master ako ima najviši prioritet. Master neprekidno šalje poruke na širok multicast adresu 224.0.0.18 kako bi obavijestio Backup usmjerivače da je aktivan. Master šalje poruke prema Adver Timer-u, koji je prema zadanim postavkama 1 sekunda.
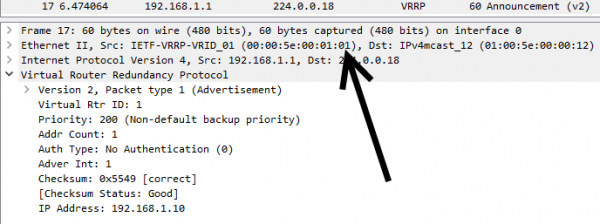
U ovom slučaju kao MAC adresa pošiljatelja koristi se adresa grupe 00:00:5E:00:01:xx, gdje je xx — VRID u heksadecimalnom formatu. U ovom primjeru koristi se prva grupa.
Ako Backup usmjerivači ne primaju poruke tijekom tri Adver Timer-a (Master Down Timer), novi Master postaje usmjerivač s najvećim prioritetom, ili usmjerivač s najvećim IP-om. Pri tome, Backup usmjerivač s višim prioritetom će preuzeti ulogu Master-a s nižim prioritetom. Međutim, kada je Backup u modu bez preuzimanja (preempt), Backup neće preuzeti ulogu od Master-a.
R1(config-if)# no vrrp preemptAko je VRRP usmjerivač vlasnik VIP adrese, onda uvijek preuzima ulogu Master.
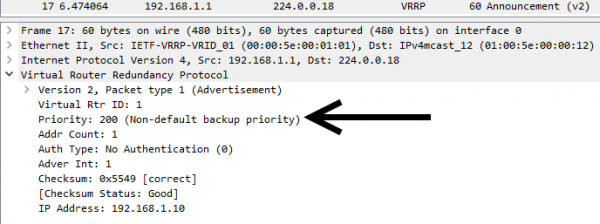
VRRP prioritet postavlja se u vrijednostima od 1 do 254. Vrijednost 0 je rezervirana za slučajeve kada Master treba ukloniti preuzima odgovornost za usmjeravanje. Vrijednost 255 postavlja se na vlasnički usmjerivač VIP. Zadani prioritet je 100, ali se može postaviti administrativno:
R1(config-if)#vrrp priorityOvdje možemo vidjeti prioritet usmjerivača kada je postavljen administrativno:
A ovdje je prikazan slučaj kada usmjerivač posjeduje VIP:
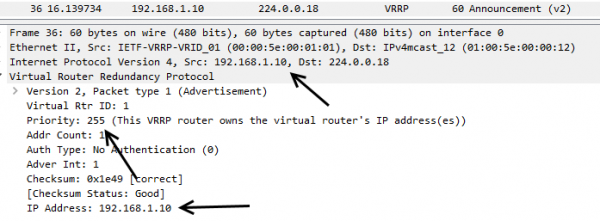
VRRP usmjerivač može imati tri stanja: Initialize, Backup, Master. Ova stanja usmjerivač postupno mijenja.
U stanju Initialize usmjerivač čeka na početak rada. Ako je ovaj usmjerivač vlasnik VIP adrese (prioritet je 255), usmjerivač šalje poruke da postaje Master. Također šalje , u kojem je MAC adresa izvora jednaka adresi virtualnog usmjerivača. Zatim prelazi u stanje Master. Ako usmjerivač nije vlasnik VIP-a, prelazi u stanje Backup.
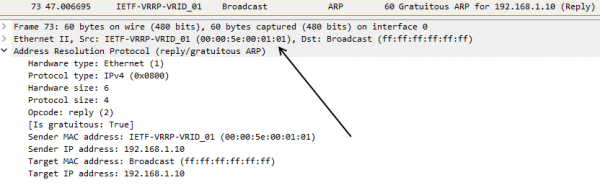
U stanju Backup usmjerivač čeka pakete od Mastera. Usmerivač u ovom stanju ne odgovara na ARP zahtjeve s VIP adrese. Također ne prihvaća pakete koji imaju MAC adresu virtualnog usmjerivača kao adresu odredišta.
Ako Backup ne primi poruke od Mastera tijekom Master Down Timera, šalje VRRP poruku da će postati Master. Zatim šalje multicast VRRP poruku, u kojoj je MAC adresa izvora jednaka adresi ovog virtualnog usmjerivača. U toj poruci usmjerivač navodi svoj prioritet.
U stanju Master usmjerivač obrađuje pakete upućene virtualnom usmjerivaču. Također odgovara na ARP zahtjeve prema VIP-u. Master šalje VRRP poruke svaki Adver Timer, kako bi potvrdio da radi.
*May 13 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Init -> Backup
*May 13 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Backup -> Master
VRRP također omogućuje raspodjelu opterećenja između više usmjerivača. Za to se na jednom sučelju stvaraju dvije VRRP grupe. Jednoj grupi se dodjeljuje viši prioritet od druge. U tom slučaju na drugom usmjerivaču prioritet se postavlja na suprotan način. Odnosno, ako je na jednom usmjerivaču prioritet prve grupe 100, a druge grupe 200, onda će na drugom usmjerivaču prioritet prve grupe biti 200, a druge 100.
Kao što je ranije rečeno, svaka grupa treba imati svoj jedinstveni VIP. Na kraju, dobivamo dvije IP adrese, koje opslužuju dva usmjerivača, od kojih svaki može služiti kao zadani prolaz.
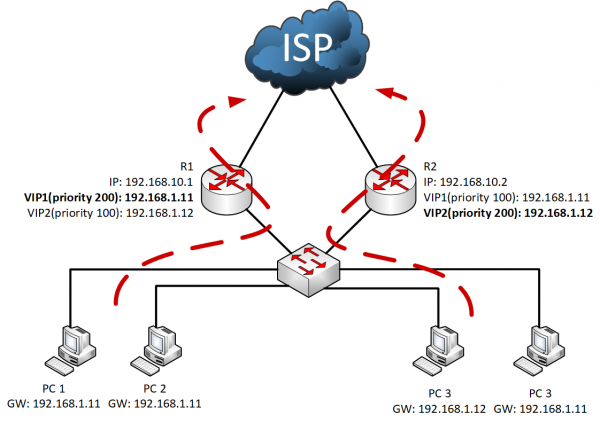
Polovini računala se dodjeljuje jedna adresa zadnjeg prolaza, a drugoj polovini druga. Tako će polovina prometa ići kroz jedan usmjerivač, a polovina kroz drugi. U slučaju kvara jednog od usmjerivača, drugi preuzima rad oba VIP-a.
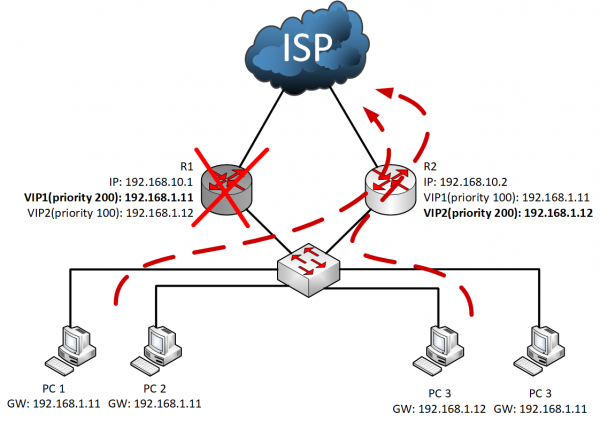
Na taj način, VRRP omogućuje organizaciju otpornosti zadnjeg prolaza, povećavajući pouzdanost mreže. A u slučaju korištenja više virtualnih usmjerivača, može se i uravnotežiti opterećenje među stvarnim usmjerivačima. Vrijeme reakcije na kvar može se smanjiti smanjenjem tajmera.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish