

Postoji prilično zanimljiv dokument , koji razmatra Informacijsku sigurnost primjenom Pareto principa (80/20). Ovaj princip govori da 20% zaštitnih mjera daje 80% rezultata u pogledu sigurnosti kompanije. Upoznavanjem s ovim dokumentom mnogi 'bezbjednjaci' otkrivaju da pri izboru zaštitnih mjera često ne započinju s najefikasnijim mjerama. Dokument ističe 5 ključnih mjera zaštite koje imaju najveći učinak na IS:
- Inventarizacija svih uređaja u mreži. Teško je zaštititi mrežu kada ne znate što se u njoj nalazi.
- Inventarizacija softvera. Softver s ranjivostima često postaje ulazna tačka za hakere.
- Sigurna konfiguracija — ili obavezna upotreba ugrađenih funkcija zaštite softvera ili uređaja. Ukratko — promijenite zadane lozinke i ograničite pristup.
- Otkrivanje i uklanjanje ranjivosti. Većina napada počinje upravo s poznatom ranjivošću.
- Upravljanje privilegiranim pristupom. Vaši korisnici trebaju imati samo stvarno potrebna prava i obavljati samo stvarno neophodne radnje.
U okviru ovog članka razmotrit ćemo upravo 5. tačku na primjeru korištenja . Tačnije, razmotrit ćemo tipične slučajeve i probleme koje se uspijeva otkriti nakon implementacije ili u okviru besplatnog testiranja Fudo PAM-a.
Fudo PAM
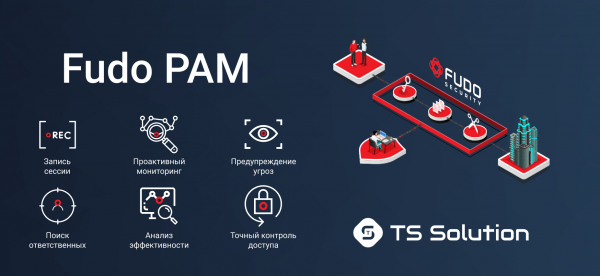
Malo riječi o rješenju. Fudo PAM je relativno novo rješenje za upravljanje privilegiranim pristupom. Od ključnih karakteristika:
- Snima sesija. Pregled sesije u stvarnom vremenu. Povezivanje na sesiju. Izrada dokaza za pravne postupke.
- Proaktivno praćenje. Fleksibilne politike. Pretraživanje prema obrascima. Automatizacija radnji.
- Upozorenje na prijetnje. Nepravilna upotreba korisničkih računa. Procjena nivoa prijetnje. Otkrivanje anomalija.
- Pronalazak odgovornih. U slučaju upotrebe jednog korisničkog računa za prijavu više korisnika.
- Analiza učinkovitosti. Pojedinačnih korisnika, odjela ili cijelih organizacija.
- Precizna kontrola pristupa. Ograničenje prometa i pristupa korisnicima u određenim vremenskim intervalima.
I najvažnija prednost — implementira se doslovno u roku od nekoliko sati, nakon čega je sustav spreman za korištenje.
Za one koji su zainteresirani za proizvod, u …. održat će se webinar s detaljnim pregledom i demonstracijom funkcionalnosti. Mi ćemo se, međutim, prebaciti na stvarne probleme koji se uspijevaju otkriti u okviru pilot projekata sustava za upravljanje privilegiranim pristupom.
1. Mrežni administratori redovito sebi otvaraju pristup zabranjenim resursima
Iako zvuči iznenađujuće, prvi incidenti koji se uspijevaju otkriti su prekršaji s strane administratora. Najčešće se radi o nezakonitom mijenjanju popisa pristupa na mrežnoj opremi. Na primjer, kako bi se otvorio pristup zabranjenoj web stranici ili zabranjenoj aplikaciji. Treba napomenuti da takve izmjene mogu ostati u konfiguraciji opreme čak i godinama.
2. Korištenje jednog računa od strane više administratora
Još jedan čest problem povezan s administratorima. "Dijeljenje" jednog računa među kolegama vrlo je česta praksa. Udobno je, ali nakon toga relativno je teško razumjeti tko je točno odgovoran za određenu radnju.
3. Udaljeni zaposlenici rade manje od 2 sata dnevno
U mnogim tvrtkama postoje udaljeni zaposlenici ili partneri kojima je potreban pristup internim resursima (najčešće udaljena radna površina). Fudo PAM omogućava praćenje stvarne aktivnosti u okviru takvih sesija. Često se otkriva da udaljeni zaposlenici rade znatno manje nego što je navedeno.
4. Koristi se ista lozinka za više sustava
Prilično ozbiljan problem. Zapamtiti nekoliko lozinki uvijek je teško, stoga korisnici često koriste jednu lozinku za apsolutno sve sustave. Ako ta lozinka "iscuri", potencijalni prekršitelj može dobiti pristup praktički cijeloj IT infrastrukturi.
5. Korisnici imaju veća prava nego što je predviđeno
Često se otkriva da korisnici, koji imaju naizgled ograničena prava, zapravo posjeduju veće privilegije nego što bi trebali. Na primjer, mogu ponovno pokrenuti uređaj koji se kontrolira. U pravilu se radi o pogrešci u dodijeljenju prava ili jednostavno o nedostacima ugrađenog sustava za ograničavanje prava.
Webinar
Ako vas zanima tema PAM, pozivamo vas na , koji će se održati 21. studenog.
Ovo nije naš posljednji webinar ove godine, koji planiramo održati, stoga pratite novosti (, , , )!
Izvor: habr.com
