

Bavio sam se testiranjem na provale koristeći i koristio sam ga za izvlačenje informacija o korisnicima iz Active Directory (dalje – AD). U to vrijeme fokusirao sam se na prikupljanje informacija o članstvu u sigurnosnim grupama, a zatim sam te informacije koristio za kretanje mrežom. U svakom slučaju, AD sadrži povjerljive podatke o zaposlenicima, a neki od njih zaista ne bi trebali biti dostupni svima u organizaciji. U stvari, u Windows datotečnim sustavima postoji ekvivalentna , koji također mogu koristiti kako unutarnji tako i vanjski napadači.
No, prije nego što govorimo o problemima privatnosti i načinima njihova rješavanja, pogledajmo podatke pohranjene u AD-u.
Active Directory je korporativni Facebook
No, u ovom slučaju ste već prijatelji sa svima! Možda nećete znati o omiljenim filmovima, knjigama i restoranima svojih kolega, ali AD sadrži osjetljive kontaktne
informacije i druga polja koja mogu koristiti hakere pa čak i insajderi bez posebnih tehničkih vještina.
Sustavni administratori, naravno, poznaju snimku ispod. To je sučelje Active Directory Users and Computers (ADUC), gdje postavljaju i uređuju informacije o korisnicima i dodjeljuju korisnike odgovarajućim grupama.
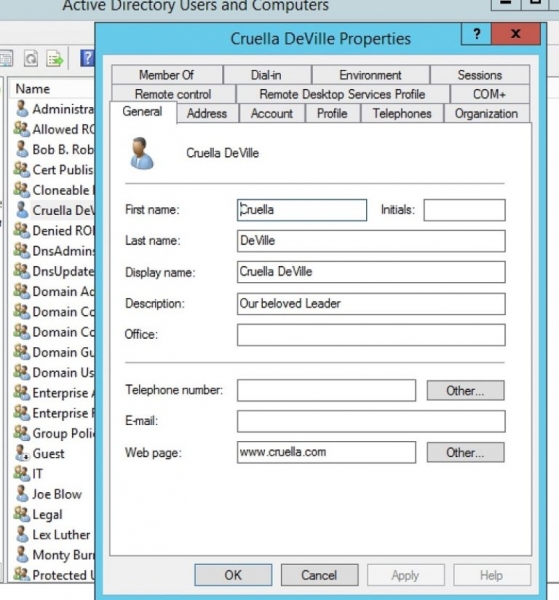
AD sadrži polja s imenom zaposlenika, adresom i brojem telefona, pa je sličan telefonskom imeniku. Ali tu je mnogo više! Na drugim karticama također postoje adresa e-pošte i web adresa, neposredni nadrednik i bilješke.
Trebaju li svi u organizaciji vidjeti ove informacije, posebno u eri , kada svaka nova pojedinost olakšava pretraživanje dodatnih informacija?
Naravno, ne! Problem se pogoršava kada su podaci najvišeg rukovodstva tvrtke dostupni svim zaposlenicima.
PowerView za sve
Ovdje dolazi PowerView. On pruža vrlo prijateljsko PowerShell sučelje za složene (i zamršene) funkcije Win32 koje se obraćaju AD-u. Ukratko:
to čini dobivanje AD polja jednako jednostavnim kao unos vrlo kratkog cmdleta.
Uzmimo za primjer prikupljanja informacija o zaposlenici Cruella Deville, koja je jedan od voditelja tvrtke. Za to ćemo koristiti PowerView cmdlet get-NetUser:
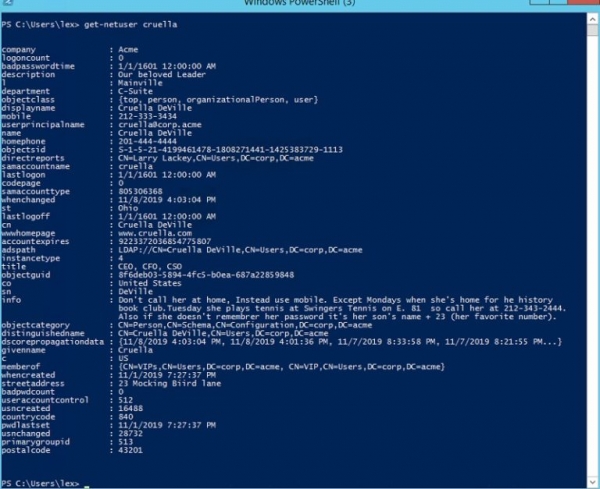
Instalacija PowerView nije ozbiljan problem – uvjerite se sami na stranici . I što je još važnije, ne trebate povišene privilegije za izvršavanje mnogih PowerView naredbi, poput get-NetUser. Tako može motivirani, ali ne baš tehnički potkovan zaposlenik početi kopati po AD-u bez posebnih napora.
Sa gornjeg snimka zaslona može se brzo saznati mnogo novog o Cruelli. Jeste li također primijetili da se u polju "info" otkrivaju informacije o osobnim navikama i lozinci korisnika?
To nije teoretska vjerojatnost. Iz saznao sam da skeniraju AD u potrazi za lozinkama u nešifriranom obliku, a često su te pokušaje, nažalost, uspješni. Znaju da tvrtke nepažljivo tretiraju informacije u AD-u i obično nisu svjesni sljedeće teme – dozvola u AD-u.
U Active Directory postoje vlastiti ACL-ovi
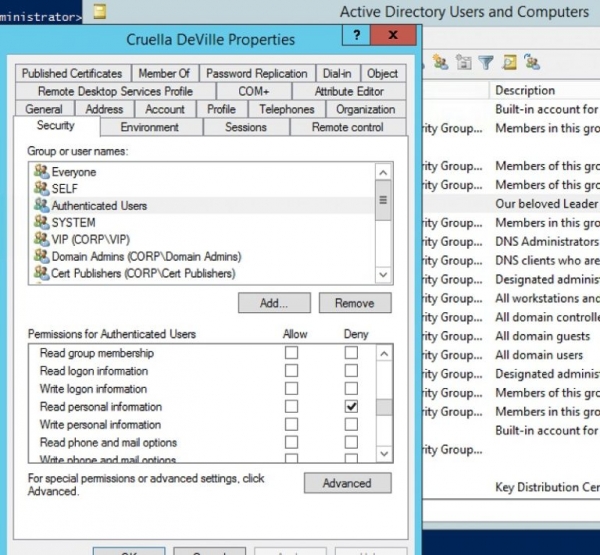
AD Users and Computers sučelje omogućava postavljanje dozvola za AD objekte. U AD-u postoje ACL-ovi, a administratori mogu dodijeliti ili zabraniti pristup putem njih. Morat ćete kliknuti "Advanced" u ADUC View izborniku, a zatim, kada otvorite korisnika, vidjet ćete karticu "Security" na kojoj postavljate ACL.
U svom scenariju s Cruellom nisam želio da svi provjereni korisnici (Authenticated Users) mogu vidjeti njezine osobne informacije, pa sam im zabranio pristup za čitanje:
I now ordinary user will see this if they try Get-NetUser in PowerView:
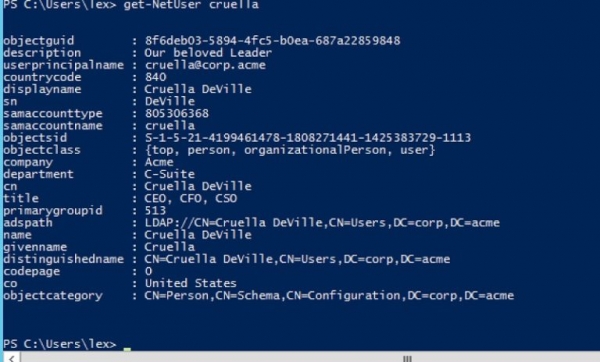
Uspio sam sakriti korisne informacije od neželjenih očiju. Da bih sačuvao pristup relevantnim korisnicima, stvorio sam drugi ACL koji omogućava članovima VIP grupe (Cruella i drugim njezinim visokopozicioniranim kolegama) pristup tim povjerljivim podacima. Drugim riječima, implementirao sam AD dozvole temeljene na modelu uloga, što je osiguralo da osjetljivi podaci ostanu nedostupni većini zaposlenika, uključujući insidere.
Ipak, možete učiniti članstvo grupe nevidljivim za korisnike tako da ispravno postavite ACL za objekt grupe u AD-u. To će pomoći u smislu privatnosti i sigurnosti.
U svojoj P showed how to navigate the system by exploring group memberships using PowerViews Get-NetGroupMember. In my scenario, I restricted read access to membership in a specific group. You can see the command execution results before and after changes:
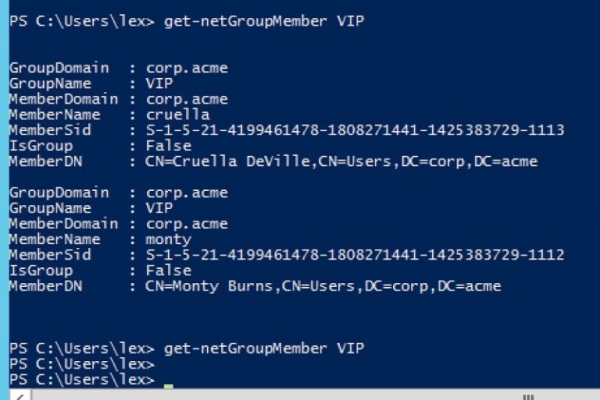
Uspio sam sakriti članstvo Cruelle i Monty Burnsa u VIP grupi, što je otežalo hakerima i insajderima istraživanje infrastrukture.
Ova objava je bila namijenjena da vas motivira da pažljivije proučite polja
AD i povezana prava. AD je odličan resurs, ali razmislite kako biste
željeli dijeliti povjerljive informacije i osobne podatke, posebno
kada se radi o najvišim osobama vaše organizacije.
Izvor: habr.com
