

Među našim klijentima postoje tvrtke koje koriste Kaspersky rješenja kao korporativni standard i samostalno upravljaju antivirusnom zaštitom. Činilo bi se da im servis virtualnih radnih površina, gdje antivirus pratiti provajder, ne odgovara previše. Danas ću pokazati kako naručitelji mogu sami upravljati zaštitom bez ugrožavanja sigurnosti virtualnih radnih površina.
U već smo ukratko objasnili kako štitimo virtualne radne površine naručitelja. Antivirus unutar VDI servisa pomaže da se pojača zaštita mašina u oblaku i samostalno je kontrolira.
U prvom dijelu članka pokazat ću kako upravljamo rješenjem u oblaku i usporediti performanse 'oblaka' Kaspersky-a s tradicionalnim Endpoint Security. Drugi dio bit će o mogućnostima samostalnog upravljanja.
Kako upravljamo rješenjem
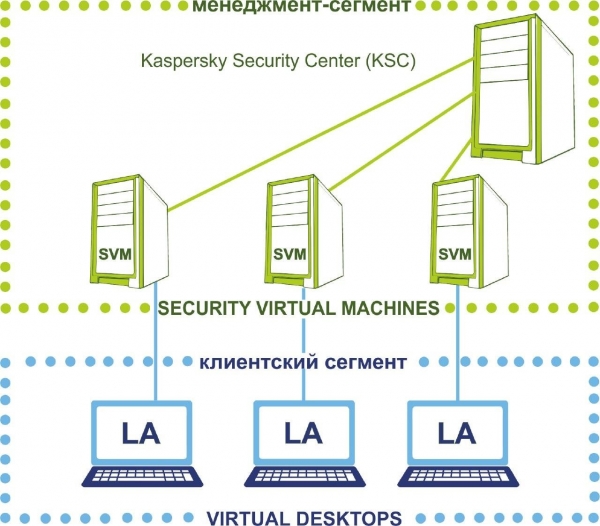
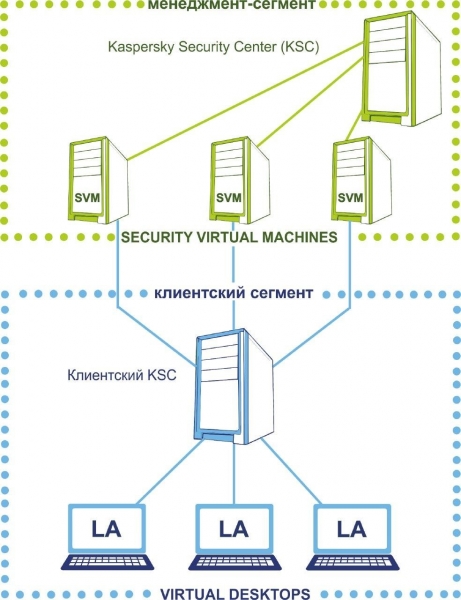
Evo kako izgleda arhitektura rješenja u našem oblaku. Za antivirus izdvajamo dva mrežna segmenta:
- klijentski segment, gdje se nalaze virtualna radna mjesta korisnika,
- menadžment-segment, gdje se nalazi serverski dio antivirusa.
Menadžment-segment ostaje pod kontrolom naših inženjera, a naručitelj nema pristup ovoj dijelu. Menadžment-segment uključuje glavni poslužitelj za administraciju KSC, koji sadrži datoteke licenci i ključeve za aktivaciju klijentskih radnih mjesta.
Evo od čega se sastoji rješenje u terminima ‘Laboratorija Kaspersky’.
- Na virtualne radne površine korisnika postavlja se lagani agent (LA). On ne provodi provjere datoteka, već ih šalje na SVM i čeka 'verdict od gore'. Kao rezultat, resursi korisničke radne površine ne troše se na antivirusne aktivnosti, a zaposlenici se ne žale da 'VDI usporava'.
- Provjerava posebna virtualna mašina zaštite (Security virtual machine, SVM). To je izdvajeni sigurnosni uređaj na kojem se nalaze baze podataka zlonamjernog softvera. Tijekom provjera opterećenje se premješta na SVM: kroz nju lagani agent komunicira s serverom.
- Kaspersky security center (KSC) koji upravlja virtualnim mašinama zaštite. To je konzola s postavkama zadataka i politika koje će se primjenjivati na krajnjim uređajima.
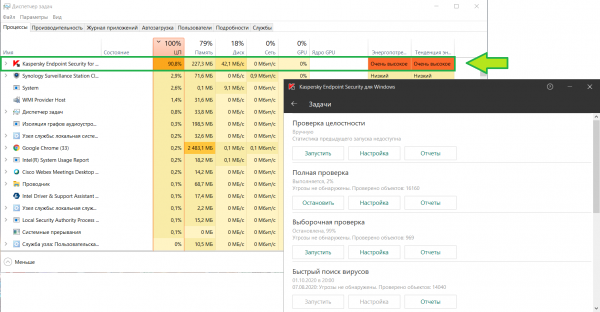
Ova radna shema obećava uštedu do 30% hardverskih resursa korisničkog računala u usporedbi s antivirusom na računalu korisnika. Pogledajmo kako to izgleda u praksi.
Za usporedbu, uzeo sam svoj radni prijenosnik s instaliranim Kaspersky Endpoint Security, pokrenuo provjeru i pogledao potrošnju resursa:
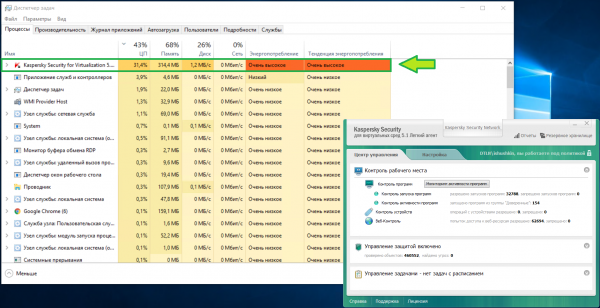
A evo iste situacije na virtualnom radnom stolu sa sličnim karakteristikama u našoj infrastrukturi. Korištenje memorije je otprilike isto, ali opterećenje CPU-a je dvostruko niže:
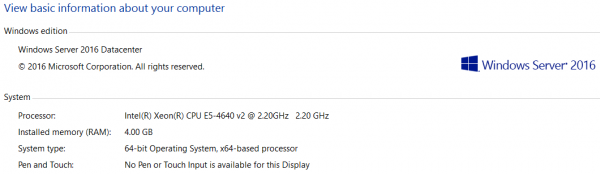
Sam KSC također je prilično zahtjevan kada su u pitanju resursi. Odvajamo za njega
dovoljno kako bi administratoru bilo ugodno raditi. Pogledajte sami:
Što ostaje pod kontrolom naručitelja
Dakle, razjasnili smo zadatke s strane pružatelja, sada ćemo naručiteljima dati upravljanje antivirusnom zaštitom. Za to kreiramo podređeni KSC server i premještamo ga u klijentski segment:
Ući ćemo u konzolu na klijentskom KSC-u i pogledati koje će postavke biti prema zadanim postavkama.
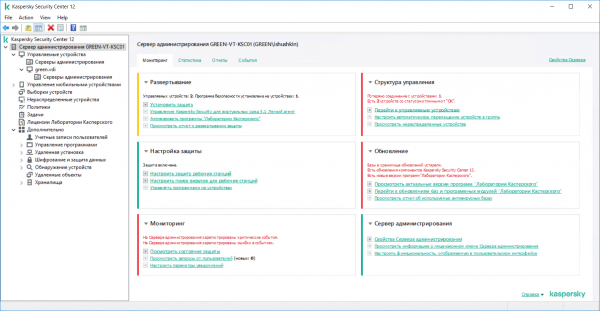
Monitoring. Na prvom tabu vidimo nadzornu ploču. Odmah je jasno na koja problematična mjesta treba obratiti pažnju:
Idemo dalje na statistiku. Nekoliko primjera što ovdje možemo pogledati.
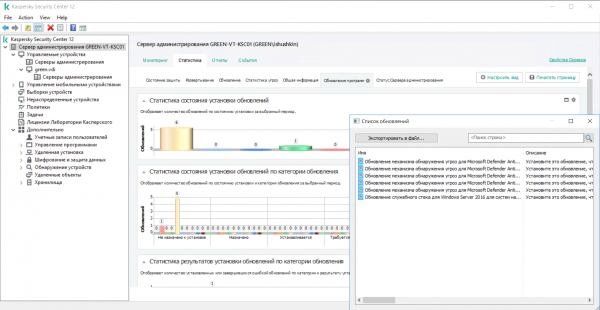
Ovdje će administrator odmah vidjeti ako na nekim računalima nije instalirano ažuriranje
ili je nastao neki drugi problem vezan uz softver na virtualnim radnim stolicama. Njihovo
ažuriranje može utjecati na sigurnost cijelog virtualnog stroja:
Na ovoj kartici može se analizirati pronađene prijetnje do konkretne pronađene prijetnje na zaštićenim uređajima:
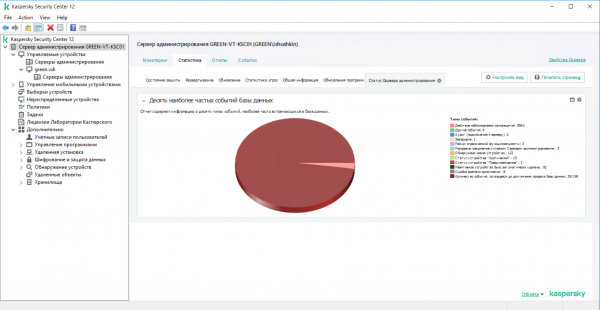
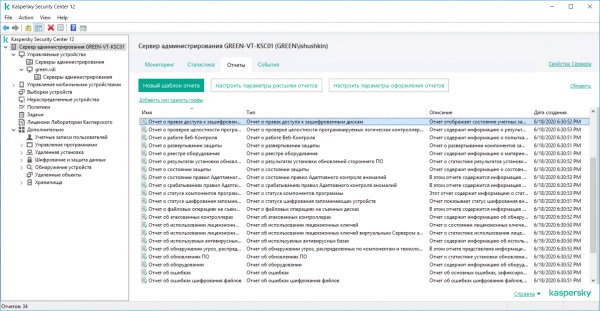
Na trećem tabu su svi mogući obrasci unaprijed postavljenih izvještaja. Naručitelji mogu kreirati svoje izvještaje iz predložaka, odabrati koja informacija će se prikazivati. Može se postaviti slanje na e-poštu prema rasporedu ili pregledavati izvještaje lokalno s poslužitelja
administracije (KSC).
Grupe administracije. S desne strane vidimo sve uređaje pod upravljanjem: u našem slučaju – virtualne radne stolice pod upravljanjem servera KSC.
I njih je moguće objediniti u grupe kako bismo stvorili zajedničke zadatke i grupne politike za različite odjele ili za sve korisnike istovremeno.
Kada korisnik kreira virtualni stroj u privatnom oblaku, on se odmah prepoznaje u mreži, a Kaspersky ga šalje u neodređene uređaje:
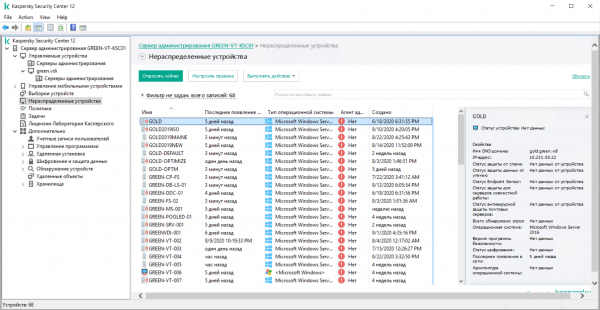
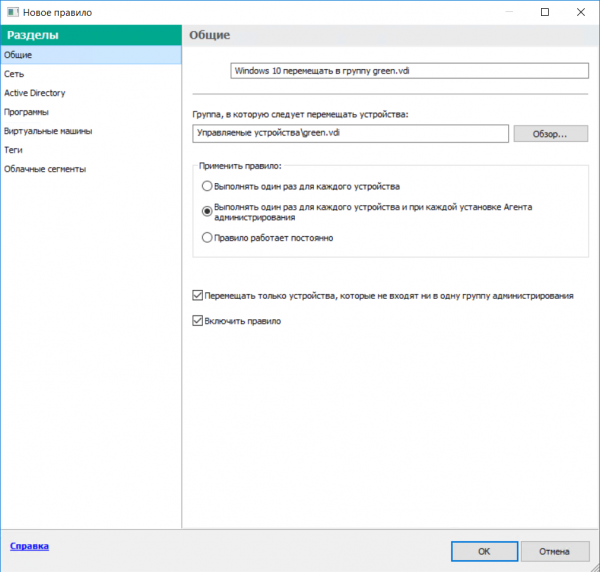
Na neodređene uređaje ne primjenjuju se grupne politike. Da ne bismo ručno raspoređivali virtualne radne površine po grupama, možemo koristiti pravila. Tako automatiziramo premještanje uređaja u grupe.
Na primjer, virtualne radne površine s Windows 10, ali bez instaliranog upravljačkog agenta, završit će u grupi VDI_1, dok će one s Windows 10 i instaliranim agentom biti u grupi VDI_2. Na sličan način, uređaji se također mogu automatski raspoređivati na temelju njihove pripadnosti domenama, po lokaciji u različitim mrežama i određenim oznakama koje klijent može postaviti prema vlastitim zadacima i potrebama.
Za izradu pravila jednostavno pokrećemo čarobnjaka za raspodjelu uređaja po grupama:
Grupne zadatke. Pomoću zadataka KSC automatizira izvršavanje određenih pravila u određenom vremenu ili nakon što se dogodi određeni trenutak, na primjer: provjera virusa obavlja se izvan radnog vremena ili tijekom 'nesposobnosti' virtualnog stroja, što, zauzvrat, smanjuje opterećenje na VM. U ovom odjeljku praktično je zakazati provjere na virtualnim radnim površinama unutar grupe, kao i ažurirati antivirusne baze.
Evo potpuni popis dostupnih zadataka:
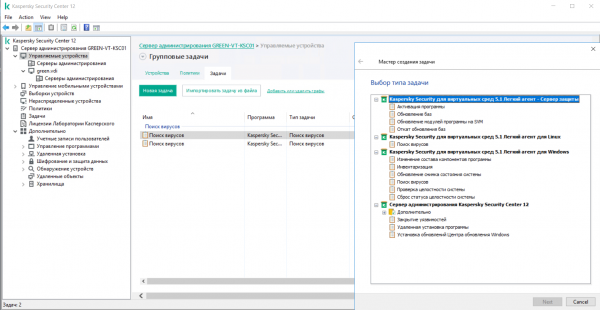
Grupne politike. S podređenog KSC korisnik može samostalno raspodijeliti zaštitu na nove virtualne radne površine, ažurirati potpise, postavljati iznimke
za datoteke i mreže, graditi izvještaje, te upravljati svim vrstama provjera svojih strojeva. U to spada – ograničavanje pristupa određenim datotekama, web stranicama ili domaćinima.
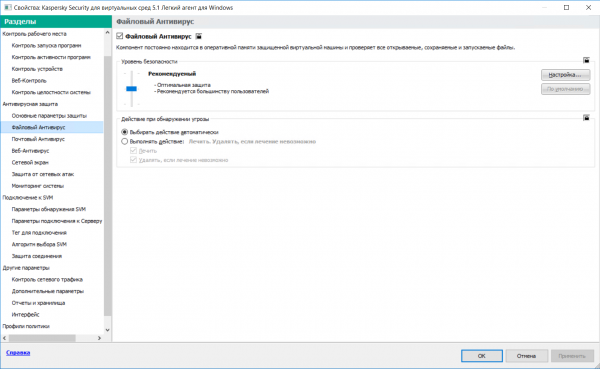
Policije i pravila glavnog poslužitelja mogu se ponovno uključiti ako nešto krene po zlu. U najgorem slučaju, kod pogrešnih postavki, lagani agenti izgubit će vezu sa SVM-om i ostaviti virtualne radne površine bez zaštite. Naši inženjeri odmah će dobiti obavijest o tome i moći će uključiti nasljeđivanje politika s glavnog poslužitelja KSC.
To su osnovne postavke o kojima sam želio govoriti danas.
Izvor: habr.com
