

S obzirom na broj pitanja koja smo počeli primati o SD-WAN-u, tehnologija se očigledno počela solidno uvoditi u Rusiji. Dobavljači, naravno, ne miruju i nude svoje koncepcije, dok neki hrabri pioniri već ih implementiraju u svojim mrežama.
Radimo gotovo sa svim dobavljačima, i tokom nekoliko godina u našoj laboratoriji imao sam priliku istraživati arhitekturu svakog većeg razvijača softverski definiranih rješenja. SD-WAN od Fortinet-a posebno se ističe jer je jednostavno integrirao funkcionalnost balansiranja prometa između komunikacijskih kanala u softver vatrozida. Rješenje je prilično demokratično, stoga ga obično razmatraju u kompanijama koje nisu spremne na globalne promjene, ali žele učinkovitije koristiti svoje komunikacijske kanale.
U ovom članku želim objasniti kako konfigurirati i raditi sa SD-WAN-om od Fortinet-a, kome će ovo rješenje odgovarati i na koje prepreke možemo naići.
Najistaknutije igrače na tržištu SD-WAN-a možemo podijeliti u jednu od dvije skupine:
1. Startupi koji su stvorili SD-WAN rješenja od temelja. Najuspješniji od njih dobivaju ogroman poticaj za rast kad ih kupe velike kompanije – to je priča Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia.
2. Veliki mrežni dobavljači koji su razvili SD-WAN rješenja, unapređujući programabilnost i upravljivost svojih tradicionalnih usmjerivača – to je priča Juniper, Huawei.
Fortinet je uspio pronaći svoj put. U softver vatrozida integrirana je funkcionalnost koja omogućava povezivanje njihovih sučelja u virtualne kanale i balansiranje opterećenja između njih pomoću složenih algoritama, u usporedbi s uobičajenim usmjeravanjem. Ova funkcionalnost nazvana je SD-WAN. Može li se ono što je napravio Fortinet nazvati SD-WAN? Na tržištu se postepeno razvija razumijevanje da sveobuhvatno definirano znači odvajanje kontrolne ravni od podatkovne ravni, izdvojeni kontroleri, orkestratori. Fortinet to nema. Centralizirano upravljanje je opcionalno i nudi se putem tradicionalnog alata Fortimanager. No, po mom mišljenju, ne treba tražiti apstraktnu istinu i gubiti vrijeme na rasprave o terminima. U stvarnom svijetu svaki pristup ima svoje prednosti i nedostatke. Najbolje je razumjeti ih i znati odabrati rješenja koja odgovaraju potrebama.
Pokušat ću s prikazom snimaka ekrana objasniti kako izgleda i što može SD-WAN od Fortineta.
Kako je sve organizirano
Pretpostavimo da imate dva poduzeća spojena dvama kanalima prijenosa podataka. Ti kanali prijenosa podataka udružuju se u grupu, slično kao što se obični Ethernet interfejsi udružuju u LACP-Port-Channel. Iskusniji će se sjetiti PPP Multilink – to je također prikladna analogija. Kanali mogu biti fizički portovi, VLAN SVI kao i VPN ili GRE-tuneli.
VPN ili GRE obično se koriste za povezivanje lokalnih mreža poduzeća preko interneta. Fizički portovi se koriste kada su dostupne L2 veze između lokacija, ili kada se povezuju preko namjenskog MPLS/VPN, ako nam odgovara veza bez Overlay i enkripcije. Još jedan scenarij u kojem se fizički portovi koriste u SD-WAN grupi je balansiranje lokalnog izlaza korisnika na internet.
Na našem štandu imamo četiri vatrozida i dva VPN tunela, koji rade preko dvaju "telekomunikacijskih operatora". Dijagram izgleda ovako:
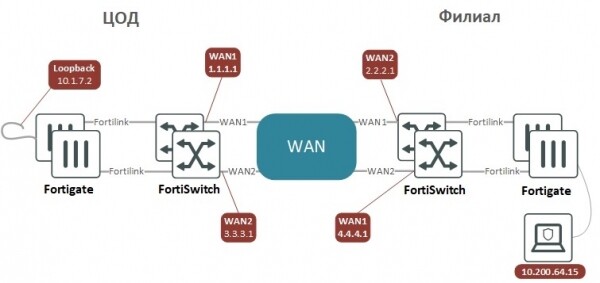
VPN tuneli su postavljeni u interfejsnom režimu, tako da izgledaju kao Point-to-Point veze između uređaja s IP adresama na P2P interfejsima, koje se mogu pingati i uvjeriti se da veza kroz određeni tunel radi. Da bi se promet enkriptiralo i otišlo na suprotnu stranu, dovoljno je usmjeriti ga kroz tunel. Alternativa je selekcija prometa za enkripciju pomoću lista podmreža, što dodatno komplicira konfiguraciju. U velikoj mreži za izgradnju VPN-a može se koristiti tehnologija ADVPN, što je analogno DMVPN od Cisco-a ili DVPN od Huawei-a, koja olakšava postavljanje.
Konfiguracija Site-to-Site VPN za dva uređaja s BGP usmjeravanjem s obje strane
"DC" (Data Center)
"BRN" (Podružnica)
config system interface
edit "WAN1"
set vdom "Internet"
set ip 1.1.1.1 255.255.255.252
set allowaccess ping
set role wan
set interface "DC-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 3.3.3.1 255.255.255.252
set allowaccess ping
set role lan
set interface "DC-BRD"
set vlanid 112
next
edit "BRN-Ph1-1"
set vdom "Internet"
set ip 192.168.254.1 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.2 255.255.255.255
set interface "WAN1"
next
edit "BRN-Ph1-2"
set vdom "Internet"
set ip 192.168.254.3 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.4 255.255.255.255
set interface "WAN2"
next
kraj
config vpn ipsec phase1-interface
edit "BRN-Ph1-1"
set interface "WAN1"
set local-gw 1.1.1.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 2.2.2.1
set psksecret ***
next
edit "BRN-Ph1-2"
set interface "WAN2"
set local-gw 3.3.3.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 4.4.4.1
set psksecret ***
next
kraj
config vpn ipsec phase2-interface
edit "BRN-Ph2-1"
set phase1name "BRN-Ph1-1"
postavi prijedlog aes256-sha256
set dhgrp 2
next
uredi "BRN-Ph2-2"
postavi phase1name "BRN-Ph1-2"
postavi prijedlog aes256-sha256
set dhgrp 2
next
kraj
konfiguriraj usmjerivač statički
uredi 1
postavi gateway 1.1.1.2
postavi uređaj "WAN1"
next
uredi 3
postavi gateway 3.3.3.2
postavi uređaj "WAN2"
next
kraj
konfiguriraj usmjerivač bgp
postavi as 65002
postavi router-id 10.1.7.1
postavi ebgp-multipath omogućen
konfiguriraj susjeda
uredi "192.168.254.2"
postavi remote-as 65003
sljedeće
uredi "192.168.254.4"
postavi remote-as 65003
sljedeće
kraj
konfiguriraj mrežu
uredi 1
postavi prefix 10.1.0.0 255.255.0.0
sljedeće
kraj
config system interface
edit "WAN1"
set vdom "Internet"
postavi ip 2.2.2.1 255.255.255.252
set allowaccess ping
set role wan
postavi sučelje "BRN-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
postavi ip 4.4.4.1 255.255.255.252
set allowaccess ping
set role wan
postavi sučelje "BRN-BRD"
postavi vlanid 114
next
uredi "DC-Ph1-1"
set vdom "Internet"
postavi ip 192.168.254.2 255.255.255.255
set allowaccess ping
set type tunnel
postavi remote-ip 192.168.254.1 255.255.255.255
set interface "WAN1"
next
uredi "DC-Ph1-2"
set vdom "Internet"
postavi ip 192.168.254.4 255.255.255.255
set allowaccess ping
set type tunnel
postavi remote-ip 192.168.254.3 255.255.255.255
set interface "WAN2"
next
kraj
config vpn ipsec phase1-interface
uredi "DC-Ph1-1"
postavi sučelje "WAN1"
postavi local-gw 2.2.2.1
postavi peertype bilo koji
postavi net-device isključeno
postavi prijedlog aes128-sha1
postavi dhgrp 2
postavi remote-gw 1.1.1.1
postavi psksecret ***
sljedeće
uredi "DC-Ph1-2"
postavi sučelje "WAN2"
postavi local-gw 4.4.4.1
postavi peertype bilo koji
postavi net-device isključeno
postavi prijedlog aes128-sha1
postavi dhgrp 2
postavi remote-gw 3.3.3.1
postavi psksecret ***
sljedeće
kraj
config vpn ipsec phase2-interface
uredi "DC-Ph2-1"
postavi phase1name "DC-Ph1-1"
postavi prijedlog aes128-sha1
postavi dhgrp 2
sljedeće
uredi "DC2-Ph2-2"
postavi phase1name "DC-Ph1-2"
postavi prijedlog aes128-sha1
postavi dhgrp 2
sljedeće
kraj
konfiguriraj usmjerivač statički
uredi 1
postavi gateway 2.2.2.2
postavi uređaj "WAN1"
next
uredi 3
postavi gateway 4.4.4.2
postavi uređaj "WAN2"
next
kraj
konfiguriraj usmjerivač bgp
postavi as 65003
postavi router-id 10.200.7.1
postavi ebgp-multipath omogućen
konfiguriraj susjeda
uredi "192.168.254.1"
postavi remote-as 65002
sljedeće
uredi "192.168.254.3"
postavi remote-as 65002
sljedeće
kraj
konfiguriraj mrežu
uredi 1
postavi prefix 10.200.0.0 255.255.0.0
sljedeće
kraj
Dajem konfiguraciju u tekstualnom obliku, jer smatram da je tako lakše konfigurirati VPN. Gotovo sve postavke s dvije strane su iste, u tekstualnom obliku mogu se lako kopirati. Ako isto učinite u web sučelju, lako možete pogriješiti — zaboraviti neku oznaku ili unijeti pogrešnu vrijednost.
Nakon što smo dodali sučelja u bundle

sve rute i politike sigurnosti mogu se pozivati na njega, a ne na sučelja koja ga čine. Kao minimum, potrebno je dopustiti promet iz unutarnjih mreža prema SD-WAN-u. Pri stvaranju pravila za njih, moguće je primijeniti sigurnosne mjere, kao što su IPS, antivirus i otkrivanje HTTPS.
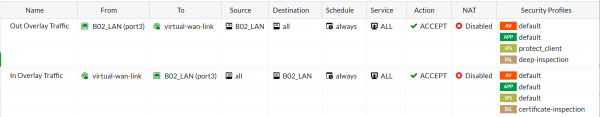
Za bundle se konfiguriraju SD-WAN pravila. To su pravila koja definiraju algoritam balansiranja za specifični promet. Slična su politikama usmjeravanja u Policy-Based Routing-u, samo što se kao rezultat primjene politike uspostavlja ne next-hop ili običan izlazni sučelje, nego sučelja dodana u SD-WAN bundle plus algoritam balansiranja prometa između tih sučelja.
Promet se može odvojiti iz zajedničkog toka pomoću L3-L4 informacija, prepoznatih aplikacija, internetskih usluga (URL i IP), kao i prepoznatih korisnika radnih stanica i prijenosnih računala. Nakon toga, za odvojeni promet može se odabrati jedan od sljedećih algoritama balansiranja:
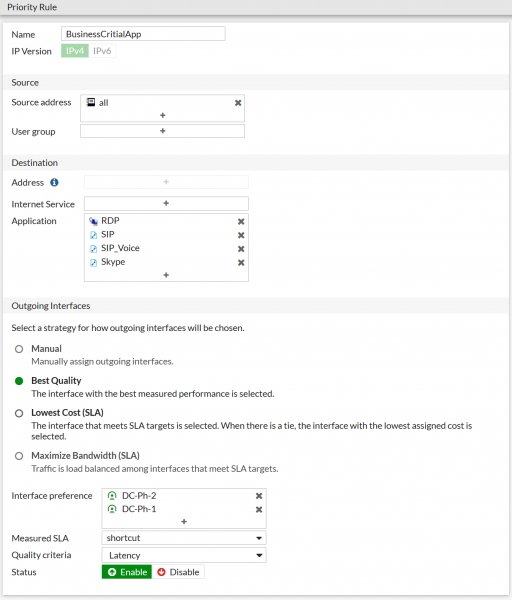
U popisu Preferencija sučelja odabiru se ona sučelja koja su već dodana u paket i koja će obavljati ovu vrstu prometa. Dodavanjem ne svih sučelja moguće je ograničiti kroz koje točno kanale će, recimo, prolaziti e-pošta, ako ne želite opterećivati skupe kanale s visokim SLA. U FortiOS 6.4.1 uvedena je mogućnost grupiranja sučelja dodanih u SD-WAN paket u zone, stvarajući, primjerice, jednu zonu za vezu s udaljenim mjestima, a drugu – za lokalni pristup internetu korištenjem NAT-a. Da, da, promet koji ide u obični internet također se može balansirati.
O algoritmima balansiranja
Što se tiče toga kako Fortigate (vatrozid od Fortineta) može razdijeliti promet između kanala, postoje dvije zanimljive opcije koje nisu jako rasprostranjene na tržištu:
Najniži trošak (SLA) – od svih sučelja koja u ovom trenutku ispunjavaju SLA, bira se ono s nižom težinom (cost), koju je administrator ručno odredio; ovaj režim je prikladan za 'voluminozni' promet, kao što su sigurnosne kopije i prijenos datoteka.
Najbolja kvaliteta (SLA) – ovaj algoritam, osim uobičajenih kašnjenja, jittera i gubitka paketa, Fortigate za procjenu kvalitete kanala može koristiti i trenutnu opterećenost kanala; ovaj režim je prikladan za 'osjetljiv' promet, kao što su IP telefonija (VoIP) i videokonferencijski pozivi.
Za ove algoritme potrebno je postaviti mjerač performansi veze – Performance SLA. Ovaj mjerač povremeno (check interval) kontrolira informacije o poštivanju SLA-a: gubicima (packet loss), kašnjenju (latency) i jitteru (jitter) u vezi, i može 'odbijati' one veze koje trenutno ne ispunjavaju pragove kvalitete – gube previše paketa ili imaju preveliko kašnjenje. Osim toga, mjerač prati status veze i može privremeno ukloniti iz paketa u slučaju ponovljenih gubitaka odgovora (failures before inactive). Pri oporavku, nakon nekoliko uzastopno primljenih odgovora (restore link after), mjerač automatski vraća vezu u paket, a podaci se ponovno počinju prenositi kroz nju.
Ovako izgleda postavka 'mjerača':
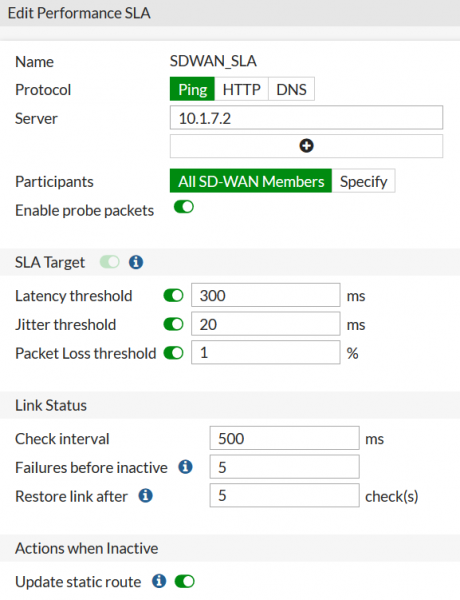
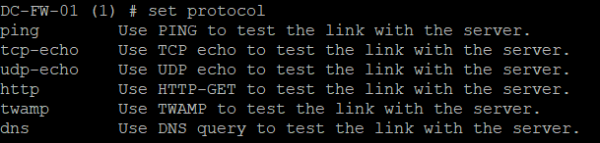
U web sučelju kao protokoli za testove dostupni su ICMP-Echo-request, HTTP-GET i DNS request. U komandnoj liniji opcija je malo više: dostupne su TCP-echo i UDP-echo opcije, kao i specijalizirani protokol za mjerenje kvalitete – TWAMP.
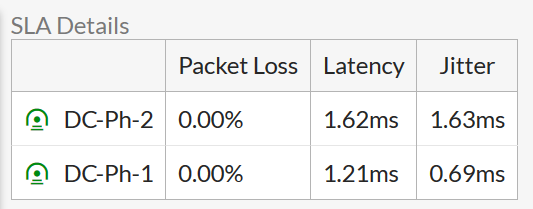
Rezultate mjerenja možete vidjeti i u web sučelju:
I u komandnoj liniji:

Rješavanje problema
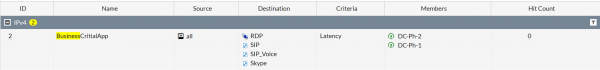
Ako ste stvorili pravilo, a sve ne radi kao što ste očekivali, trebate pogledati vrijednost Hit Count na popisu SD-WAN pravila. Ona će pokazati dolazi li promet u to pravilo:
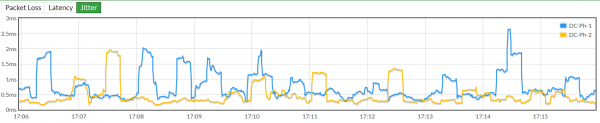
Na stranici postavki samog mjerača možete vidjeti promjenu parametara veze kroz vrijeme. Prekidnom linijom označeno je prag vrijednosti parametra.
U web sučelju možete pratiti kako se promet raspoređuje prema količini prenesenih/primanih podataka i broju sesija:
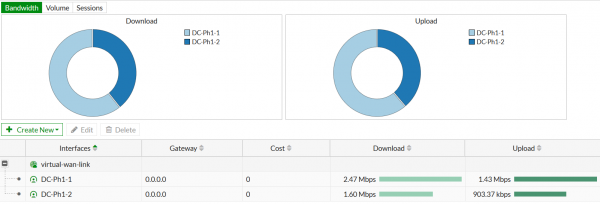
Osim svega toga, postoji odlična mogućnost praćenja prolaska paketa s maksimalnom detaljnošću. Kada radite u stvarnoj mreži, u konfiguraciji uređaja nakuplja se mnoštvo politika usmjeravanja, zaštite mreže i raspodjele prometa putem SD-WAN portova. Sve to složeno međusobno djeluje, a iako dobavljač pruža detaljne blok sheme algoritama obrade paketa, vrlo je važno imati mogućnost ne izmišljati i testirati teorije, već vidjeti kamo stvarno odlazi promet.
Na primjer, sljedeći skup komandi
dijagnosticirati protok debug filter saddr 10.200.64.15
 dijagnosticirati protok debug filter daddr 10.1.7.2
 dijagnosticirati protok debug prikaži naziv-funkcije
 dijagnosticirati debug omogućiti
 dijagnosticirati debug trag 2
Omogućit će praćenje dva paketa s adresom izvora 10.200.64.15 i adresom primatelja 10.1.7.2.
Pingamo 10.7.1.2 s 10.200.64.15 dva puta i gledamo izlaz na konzoli.
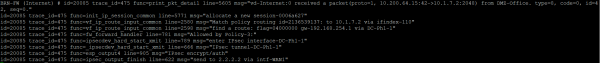
Prvi paket:
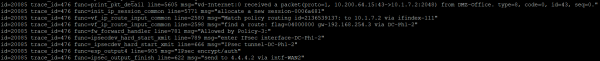
Drugi paket:
Evo prvi paket dobiven od vatrozida:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 primio paket(proto=1, 10.200.64.15:42->10.1.7.2:2048) iz DMZ-Office. tip=8, kod=0, id=42, seq=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – naziv L3 sučelja. Tip=8 – Echo.
Za njega je stvorena nova sesija:
msg="alokacija nove sesije-0006a627"
I otkriveno je podudaranje u postavkama pravila usmjeravanja
msg="Podudaranje pravila usmjeravanja id=2136539137: do 10.1.7.2 preko ifindex-110"
Utvrđuje se da paket treba poslati u jedan od VPN tunela:
"pronađi put: oznaka=04000000 gw-192.168.254.1 preko DC-Ph1-1"
U pravilima vatrozida otkriveno je dopuštajuće pravilo:
msg="Dopušteno od Politike-3:"
Paket se šifrira i šalje u VPN tunel:
func=ipsecdev_hard_start_xmit line=789 msg="ulazak u IPsec sučelje-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec tunel-DC-Ph1-1"
 func=esp_output4 line=905 msg="IPsec šifriranje/autentifikacija"
Šifrirani paket se šalje na adresu prolaza za ovaj WAN sučelje:
msg="šalje na 2.2.2.2 preko intf-WAN1"
Za drugi paket sve se događa slično, ali se šalje u drugi VPN tunel i izlazi preko drugog porta vatrozida:
func=ipsecdev_hard_start_xmit line=789 msg="ulaz IPsec sučelja-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec tunel-DC-Ph1-2"
 func=esp_output4 line=905 msg="IPsec šifriranje/autentifikacija"
 func=ipsec_output_finish line=622 msg="pošalji na 4.4.4.2 preko intf-WAN2"
Prednosti rješenja
Pouzdana funkcionalnost i jednostavno sučelje. Set funkcija postojao u FortiOS prije pojave SD-WAN-a je u potpunosti sačuvan. Dakle, imamo neiznova razvijen softver, nego zrelu sustav od provjerenog dobavljača vatrozida. S tradicionalnim setom mrežnih funkcija, pogodnim i jednostavnim za učenje web sučeljem. Ima li mnogo dobavljača SD-WAN-a koji imaju na krajnjim uređajima, recimo, funkcionalnost Remote-Access VPN?
Sigurnost razine 80. FortiGate je među najboljim rješenjima za vatrozid. Na internetu postoji mnoštvo materijala o postavkama i administraciji vatrozida, a na tržištu rada ima dosta stručnjaka za sigurnost koji su već savladali rješenja ovog dobavljača.
Nulta cijena za funkcionalnost SD-WAN. Izgradnja SD-WAN mreže na FortiGate-u košta isto koliko i izgradnja obične WAN mreže, jer nisu potrebne nikakve dodatne licence za realizaciju SD-WAN funkcionalnosti.
Niska cijena ulaska. Fortigate ima dobru gradaciju uređaja za različite performanse. Najmladiji i najjeftiniji modeli sasvim su dovoljno prikladni za podizanje ureda ili prodajnog mjesta, recimo, za 3-5 zaposlenika. Mnogi dobavljači nemaju takve maloperformantne i dostupne modele.
Visoka performansa. Smanjenje SD-WAN funkcionalnosti na balansiranje prometa omogućilo je kompaniji izdavanje specijaliziranog SD-WAN ASIC-a, zahvaljujući kojem rad SD-WAN ne smanjuje performanse vatrozida u cjelini.
Mogućnost realizacije cijelog ureda na opremi Fortinet. Ovo su dva vatrozida, preklopnici i Wi-Fi pristupne točke. Takvim uredom je lako i jednostavno upravljati – preklopnici i pristupne točke registriraju se na vatrozidima i upravljaju se s njih. Tako može izgledati priključak preklopnika putem sučelja vatrozida kojim se taj preklopnik upravlja:
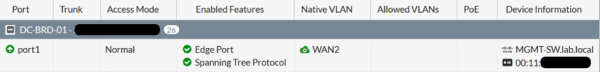
Nema kontrolera kao jedne točke neuspjeha. Na ovo ukazuje sam proizvođač, ali to se može nazvati prednošću samo djelomično, jer kod onih proizvođača koji imaju kontrolere, osiguranje njihove otpornosti na neuspjeh nije skupo, a najčešće košta mali broj računalnih resursa u virtualizacijskom okruženju.
Na što obratiti pažnju
Nema podjele Control Plane i Data Plane. To znači da se mreža mora konfiguirati ručno ili korištenjem već postojećih tradicionalnih sredstava upravljanja — FortiManager. Kod proizvođača koji imaju tu podjelu, mreža se sastavlja sama. Administratoru može biti potrebno samo ispraviti njenu topologiju, nešto negdje zabraniti, ne više od toga. Međutim, prednost FortiManagera je u tome što može upravljati ne samo vatrozidima, već i preklopnicima i Wi-Fi pristupnim točkama, što znači praktički cijelom mrežom.
Uvjetni rast upravljivosti. Zbog toga što se za automatizaciju konfiguracije mreže koriste tradicionalna sredstva, upravljivost mreže s implementacijom SD-WAN-a povećava se minimalno. S druge strane, nove funkcionalnosti postaju dostupne brže, jer proizvođač najprije objavljuje samo za operativni sustav vatrozida (što odmah omogućuje njihovu upotrebu), a zatim nadopunjuje potrebnim sučeljima sustav upravljanja.
Dio funkcionalnosti može biti dostupan iz naredbenog retka, ali nedostaje iz web sučelja. Nije tako strašno povremeno ući u naredbeni redak za podešavanje nečega, koliko je strašno ne vidjeti u web sučelju da je nešto već netko postavio iz naredbenog retka. No, to se obično odnosi na najnovije značajke, a postupno, s ažuriranjima FortiOS-a, mogućnosti web sučelja se poboljšavaju.
Kome odgovara
Onima koji nemaju mnogo podružnica. Implementacija rješenja SD-WAN s kompleksnim centralnim komponentama u mreži s 8-10 podružnica možda neće biti isplativa – bit će potrebno potrošiti novac na licence za SD-WAN uređaje i resurse sustava virtualizacije za smještaj središnjih komponenti. Male tvrtke obično imaju premalo slobodnih računalnih resursa. U slučaju Fortinet-a, dovoljno je jednostavno kupiti vatrozidove.
Onima koji imaju puno malih podružnica. Kod mnogih dobavljača minimalna cijena rješenja po podružnici je prilično visoka i može se pokazati neprivlačnom za krajnjeg korisnika. Fortinet nudi mala rješenja po vrlo atraktivnoj cijeni.
Onima koji trenutno nisu spremni napraviti veliki korak. Implementacija SD-WAN s kontrolerima, proprietarnom usmjeravanjem i novim pristupom planiranju i upravljanju mrežom može se pokazati kao preveliki korak za neke klijente. Da, takva implementacija na kraju će pomoći optimizirati korištenje komunikacijskih kanala i rad administratora, ali prvo će trebati naučiti mnogo novih stvari. Onima koji još nisu spremni za promjenu paradigme, ali žele izvući maksimum iz svojih komunikacijskih kanala, rješenje Fortinet-a će savršeno odgovarati.
Izvor: habr.com
