

1. Uvod
Tvrtke koje nisu organizirale sustave udaljenog pristupa, hitno su ih implementirale prije nekoliko mjeseci. Nisu svi administratori bili spremni na takav "pritisak", što je rezultiralo propustima u sigurnosti: nepravilnom konfiguracijom usluga ili čak instalacijom zastarjelih verzija softvera s prethodno otkrivenim ranjivostima. Nekima su se ti propusti već vratili poput bumeranga, dok su drugi imali više sreće, ali zaključke svakako vrijedi donijeti. Ljubav prema radu na daljinu značajno je porasla, a sve više tvrtki prihvaća rad na daljinu kao prihvatljivi format na trajnoj osnovi.
Dakle, postoji mnogo opcija za osiguranje udaljenog pristupa: različiti VPN-ovi, RDS i VNC, TeamViewer i drugi. Administratori imaju od čega birati, temeljeći se na specifičnostima izgradnje korporativne mreže i uređaja u njoj. Najpopularnija ostaju VPN rješenja, međutim, mnoge male tvrtke biraju RDS (Usluge udaljene radne površine), jer su jednostavnija i brža za implementaciju.
U ovom članku ćemo detaljnije razgovarati o sigurnosti RDS-a. Napravit ćemo kratak pregled poznatih ranjivosti, a također razmotriti nekoliko scenarija početka napada na mrežnu infrastrukturu temeljenoj na Active Directoryju. Nadamo se da će nekome naš članak pomoći da poduzme mjere za poboljšanje sigurnosti.
2. Nedavne ranjivosti RDS/RDP
Svaki softver sadrži greške i ranjivosti koje eksploatiraju zlonamjerni akteri, a RDS nije iznimka. U posljednje vrijeme Microsoft je često izvještavao o novim ranjivostima, odlučili smo napraviti njihov kratak pregled:
Ova ranjivost ugrožava korisnike koji se povezuju na kompromitirani poslužitelj. Napadač može preuzeti kontrolu nad korisničkim uređajem ili se učvrstiti u sustavu kako bi imao stalni udaljeni pristup.
- / /
Ova skupina ranjivosti omogućava neovlaštenom napadaču da daljinski izvršava proizvoljne kodove na poslužitelju s RDS-om putem posebno oblikovane zahtjeva. Također se mogu koristiti za stvaranje crva – zlonamjernog softvera koji samostalno inficira susjedne uređaje u mreži. Tako, te ranjivosti mogu ugroziti cijelu mrežu tvrtke, a pravovremeno ažuriranje jedino može spasiti.
Softver za daljinski pristup dobio je povećanu pažnju kako istraživača, tako i napadača, stoga bismo uskoro mogli čuti o novim sličnim ranjivostima.
Dobra vijest je da ne postoje javni eksploiti za sve ranjivosti. Loša vijest je da napadaču koji ima stručnost neće biti teško napisati eksploit za ranjivost koristeći opis ili tehnike poput Patch Diffinga (o čemu su pisali naši kolege u ). Stoga preporučujemo redovito ažuriranje softvera i praćenje novih poruka o otkrivenim ranjivostima.
3. Napadi
Prelazimo na drugi dio članka gdje ćemo pokazati kako počinju napadi na mrežnu infrastrukturu temeljenu na Active Directoryju.
Opisane metode primjenjive su na sljedeći model napadača: napadač koji ima korisnički račun i pristup Remote Desktop Gatewayu — terminalskom serveru (koji je često dostupan, primjerice, iz vanjske mreže). Primjenom ovih metoda, napadač može nastaviti napad na infrastrukturu i osigurati svoje prisustvo u mreži.
Konfiguracija mreže može se razlikovati u svakom pojedinom slučaju, ali opisane tehnike su prilično univerzalne.
Primjeri bijega iz ograničenog okruženja i podizanja privilegija
Prilikom pristupa Remote Desktop Gatewayu napadač će se vjerojatno susresti s nekim ograničenim okruženjem. Kada se poveže s terminalnim serverom, pokreće se aplikacija: prozor za povezivanje putem Remote Desktopa za unutarnje resurse, Explorer, uredski paketi ili bilo koji drugi softver.
Cilj napadača bit će dobivanje pristupa izvršavanju naredbi, odnosno pokretanju cmd-a ili powershell-a. U ovom mogu pomoći neke klasične tehnike bijega iz “sandboxa” za Windows. Istražit ćemo ih dalje.
Opcija 1. Napadač ima pristup prozoru za povezivanje Remote Desktop unutar Remote Desktop Gatewaya:
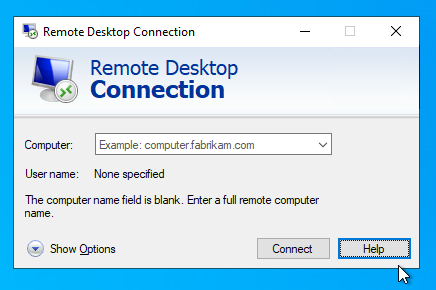
Otvara se izbornik “Show Options”. Pojavljuju se opcije za manipulaciju datotekama konfiguracije povezivanja:
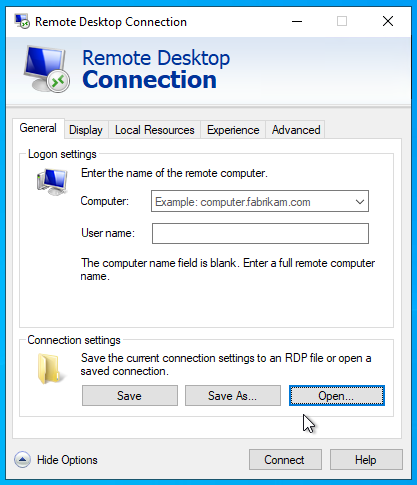
Iz ovog prozora moguće je neometano ući u Explorer pritiskanjem bilo koje od tipki “Open” ili “Save”:
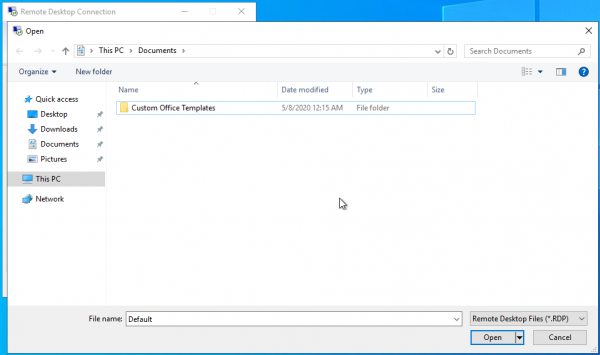
Otvara se Windows Explorer. Njegova "adresna traka" omogućava pokretanje dozvoljenih izvršnih datoteka, kao i listanje datotečnog sustava. To može biti korisno napadaču u slučaju kada su sustavski diskovi skriveni i pristup njima nije izravan:
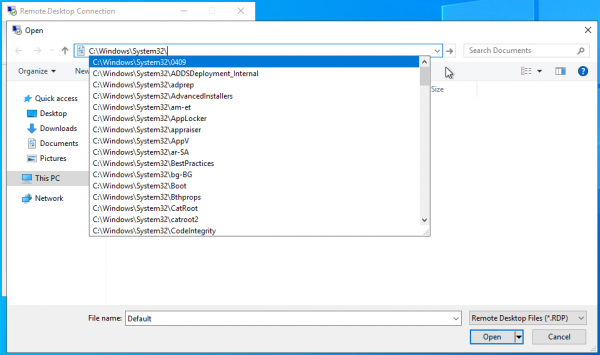
→
Sličan scenarij može se reproducirati, primjerice, korištenjem Excel-a iz paketa Microsoft Office kao daljinskog softvera.
→
Osim toga, ne smijemo zaboraviti na makronaredbe koje se koriste u ovom uredskom paketu. Naši kolege su raspravili problem sigurnosti makronaredbi u ovoj .
Opcija 2. Korištenjem istih ulaznih podataka kao u prethodnoj varijanti, napadač otvara nekoliko poveznica na udaljenu radnu površinu koristeći isti račun. Prilikom ponovnog povezivanja, prvo će biti zatvoreno, a na ekranu će se pojaviti prozor s obavijesti o pogrešci. Gumb za pomoć u ovom prozoru pozvat će Internet Explorer na serveru, nakon čega napadač može preći u Windows Explorer.
→
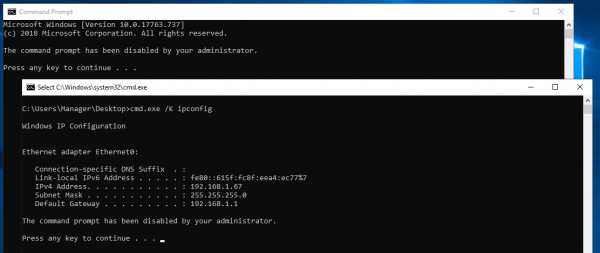
Opcija 3. U slučaju postavljenih ograničenja za pokretanje izvršnih datoteka, napadač se može suočiti s situacijom u kojoj grupe politika zabranjuju pokretanje cmd.exe od strane administratora.
Postoji način da se to zaobiđe pokretanjem bat datoteke na udaljenoj radnoj površini s sadržajem poput cmd.exe /K . Pogreška prilikom pokretanja cmd i uspješan primjer izvršavanja bat datoteke prikazan je na slici ispod.
Opcija 4. Zabrana pokretanja aplikacija putem crnih lista po nazivu izvršnih datoteka nije panaceja, to se može zaobići.
Razmotrit ćemo sljedeći scenarij: zabranili smo pristup naredbenoj liniji, zabranili smo pokretanje Internet Explorera i PowerShell-a putem grupnih politika. Napadač pokušava pozvati pomoć — nikakav odgovor. Pokušava pokrenuti powershell putem kontekstnog izbornika modalnog prozora uzrokovanog pritiskom na tipku Shift — poruka o zabranjenom pokretanju od strane administratora. Pokušava pokrenuti powershell putem adresne trake — ponovno nikakav odgovor. Kako zaobići ograničenje?
Dovoljno je kopirati powershell.exe iz mape C:WindowsSystem32WindowsPowerShellv1.0 u korisničku mapu, promijeniti ime u nešto drugačije od powershell.exe, i mogućnost pokretanja će se otvoriti.
Po zadanim postavkama prilikom povezivanja s udaljenom radnom površinom, pruža se pristup lokalnim diskovima klijenta, s kojih napadač može kopirati powershell.exe i nakon preimenovanja pokrenuti.
→
Naveli smo samo nekoliko načina za zaobilaženje ograničenja; može se smisliti još mnogo scenarija, no svi se oni oslanjaju na pristup Windows Exploreru. Postoji mnoge aplikacije koje koriste standardne alate Windowsa za rad s datotekama, a kad se stave u ograničeno okruženje, može se primijeniti slične tehnike.
4. Preporuke i zaključak
Kao što vidimo, čak i u ograničenom okruženju postoji prostor za razvoj napada. Međutim, život napadaču može postati teži. Donosimo opće preporuke koje će biti korisne kako u navedenim slučajevima, tako i u drugim situacijama.
- Ograničite pokretanje programa crnim/bijelim listama, koristeći grupe politika.
Pri tome u većini slučajeva ostaje mogućnost pokretanja koda. Preporučujemo da se upoznate s projektom , kako biste stekli uvid u nedokumentirane načine manipulacije datotekama i izvršavanja koda u sustavu.
Preporučujemo kombiniranje oba tipa ograničenja: na primjer, možete odobriti pokretanje izvršnih datoteka koje je potpisao Microsoft, ali ograničiti pokretanje cmd.exe. - Onemogućite kartice postavki Internet Explorera (možete to učiniti lokalno u registru).
- Onemogućite putem regedit-a poziv ugrađene pomoći Windowsa.
- Onemogućite mogućnost montiranja lokalnih diskova za udaljene veze, ako to ograničenje nije kritično za korisnike.
- Ograničite pristup lokalnim diskovima udaljenog računala, ostavite pristup samo korisničkim mapama.
Nadamo se da vam je bilo najmanje zanimljivo, a što je najviše — da će vam ovaj članak pomoći da učinite daljinski rad vaše tvrtke sigurnijim.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish