

Danas ću vam ispričati priču. Priču o evoluciji računalne tehnologije i pojavi udaljenih radnih mjesta od najdavnijih vremena do danas.
Razvoj IT-a
Najvažnija lekcija iz povijesti IT-a je...
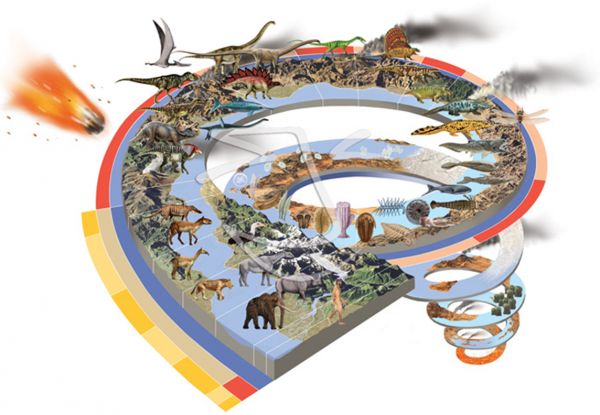
Naravno, da se IT razvija u spiralama. Ista rješenja i koncepti, koji su prije nekoliko desetljeća odbačeni, ponovno dobivaju smisao i uspješno funkcionišu u novim uvjetima, s novim zadacima i novim kapacitetima. U tome se IT ne razlikuje od bilo koje druge oblasti ljudskog znanja i povijesti Zemlje u cjelini.
Davnih dana, kada su računala bila velika
“Mislim da postoji tržište za otprilike pet računala u svijetu”, rekao je predsjednik IBM-a Thomas Watson 1943. godine.
Rana računalna oprema bila je velika. Ne, nije točno, rana oprema bila je ogromna, ciklopična. Cjelokupni računalni uređaj zauzimao je prostor usporediv s sportskom dvoranom, a koštao je nevjerojatne svote novca. Kao primjer komponenata može poslužiti modul radne memorije na feritnim prstenovima (1964).
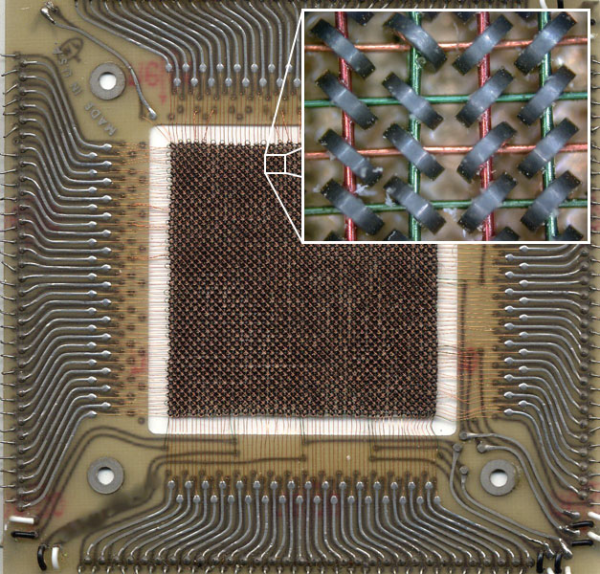
Ovaj modul ima dimenzije 11 cm * 11 cm i kapacitet od 512 bajtova (4096 bitova). Ormar, potpuno napunjen tim modulima, jedva da je imao kapacitet današnjih 3,5-inčnih disketa (1.44 MB = 2950 modula), a pritom je trošio značajnu količinu električne energije i zagrijavao se poput lokomotive.
Baš s velikim dimenzijama povezana je i engleska riječ za otklanjanje pogrešaka u programskoj opremi — “debugging”. Jedna od prvih programerki u povijesti, Grace Hopper (da, žena), časnica mornarice, napravila je 1945. godine zabilješku u dnevniku aktivnosti nakon istraživanja kvara na programu.
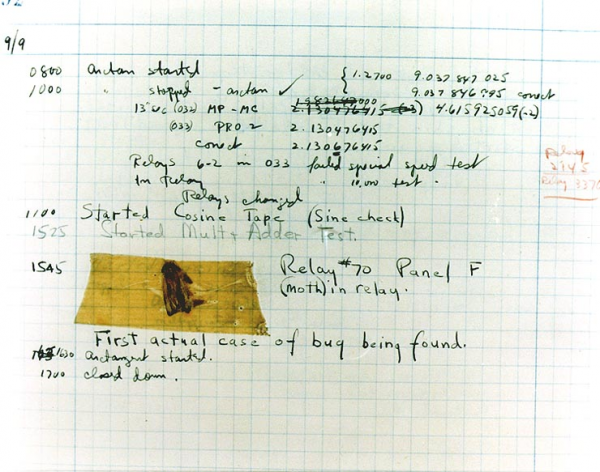
Budući da moth (moth) u općenitom smislu označava bug (bubu), sve daljnje poteškoće i radnje vezane uz rješavanje problema osoblje je predstavljalo nadrednima kao “debugging” (doslovno uklanjanje buba), naziv za pogrešku u programu zauvijek je postao bug, dok je otklanjanje pogrešaka preimenovano u debag.
Kako je elektronička i posebno poluvodička tehnologija napredovala, fizičke dimenzije strojeva su se smanjivale, dok je računalna moć, naprotiv, rasla. No, čak ni u tom slučaju nije bilo moguće dati svakome osobno računalo.
“Nema nikakvih razloga da bi netko želio imati računalo kod kuće” — Ken Olsen, osnivač DEC-a, 1977.
U 70-im se pojavljuje termin mini-kompjuter. Sjećam se kada sam prvi put pročitao ovaj termin prije mnogo godina, zamišljao sam nešto poput netbooka, gotovo džepnog računala. Nisam mogao biti dalje od istine.
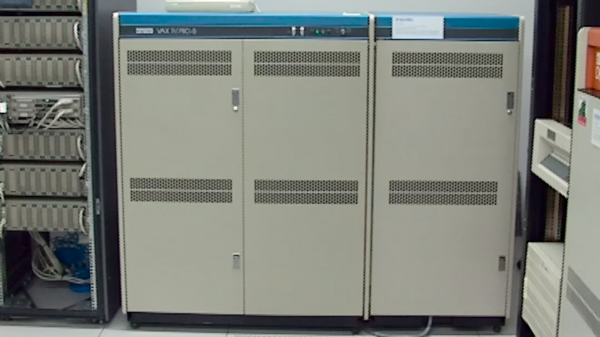
Mini – on je samo u usporedbi s ogromnim računalnim centrima, ali to su i dalje čitavi ormari s opremom vrijednom stotine tisuća i milijuna dolara. Međutim, računalna snaga već je narasla toliko da nije uvijek bila potpuno opterećena, a računala su počela biti dostupna studentima i profesorima sveučilišta.
I tada je došao ON!
Mnogi ne razmišljaju o latinskim korijenima u engleskom jeziku, ali upravo on nam je donio udaljeni pristup, kako ga sada poznajemo. Terminus (lat) – kraj, granica, cilj. Cilj Terminatora T800 bio je okončati život Johna Connora. Također znamo da se transportne stanice, na kojima se vrši ukrcaj-iskrcaj putnika ili utovar-istovar tereta, nazivaju terminalima – konačnim odredištima ruta.
Shodno tome, pojavila se koncepcija terminalnog pristupa, a možete vidjeti najpoznatiji terminal na svijetu, koji i dalje živi u našim srcima.
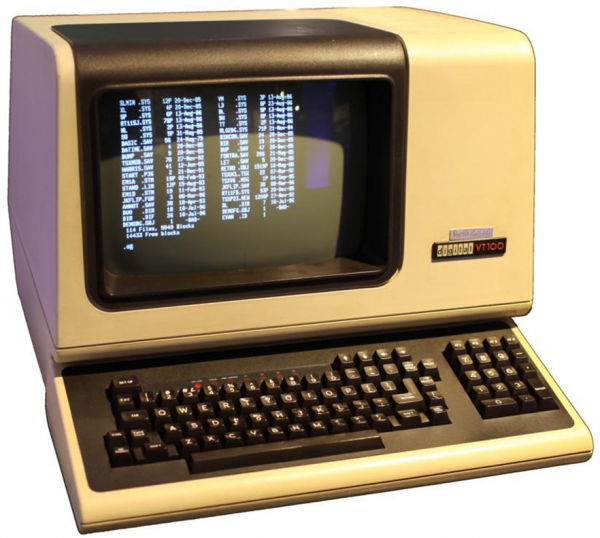
DEC VT100 se naziva terminalom jer završava informacijski tok. Ima zapravo nultu računalnu moć, a njegov jedini zadatak je prikazati informacije primljene s velike mašine i prenijeti unos s tipkovnice na tu mašinu. I iako su VT100 fizički davno umrli, i dalje ih u potpunosti koristimo.
Naši dani
“Naši dani” počeo bih brojati od početka 80-ih, kada su se pojavili prvi dostupni procesori širokom krugu ljudi s nešto značajnijom računalnom snagom. Tradicionalno se smatra da je glavni procesor tog doba bio Intel 8088 (obitelj x86) kao začetnik pobjeđujuće arhitekture. Koja je, zapravo, bitna razlika u odnosu na koncepciju 70-ih?
Prvi put se pojavljuje tendencija prenosa obrade informacija s centra na periferiju. Nisu svi zadatci potrebni za nevjerojatne (u poređenju s slabim x86) snage mainframea ili čak mini računala. Intel ne miruje, a 90-ih godina izbacuje obitelj Pentium, koja je postala prava prva masovna kućna računala u Rusiji. Ovi procesori već su sposobni za mnogo više od pisanja pisama — mogu se koristiti za multimediju i rad s malim bazama podataka. U suštini, malim poduzećima potpuno otpada potreba za poslužiteljima — sve se može obaviti na periferiji, na klijentskim računalima. Svake godine procesori postaju sve snažniji, a razlika između poslužitelja i osobnih računala sve je manja s gledišta računalne snage, često se svodeći samo na rezerviranje napajanja, podršku vruće zamjene i posebne kućišta za montažu u rack.
Ako usporedimo moderne klijentske procesore, "smiješne" za administratore teških poslužitelja iz 90-ih godina kompanije Intel s superračunalima prošlosti, može postati pomalo neugodno.
Pogledajmo starca, gotovo istog godišta kao i ja. Cray X-MP/24 iz 1984. godine.
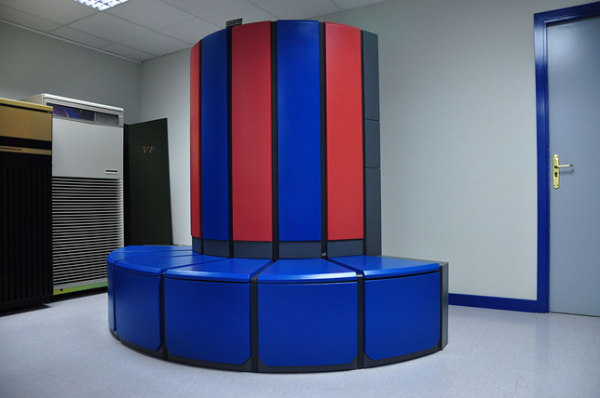
Ova mašina bila je među top superračunalima 1984. godine, s 2 procesora od 105 MHz i pikovnom računalnom snagom od 400 MFlops (milijuni operacija s pomičnom točkom). Točno ta mašina koja je prikazana na slici, stajala je u laboratoriju za kriptografiju NSA u SAD-u, i bavila se dešifriranjem kodova. Ako se 15 milijuna dolara iz 1984. godine prevede u dolare 2020. godine, cijena će iznositi 37,4 milijuna, ili 93 500 dolara/MFlops.
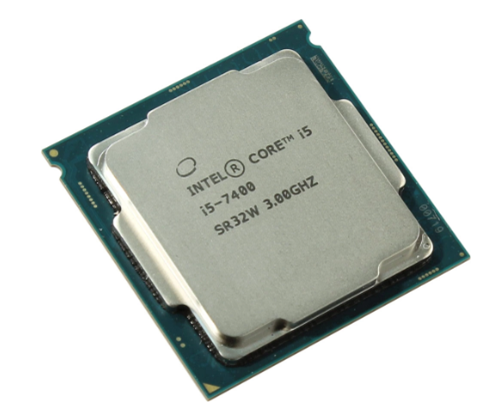
U toj mašini, na kojoj pišem ove retke, nalazi se procesor Core i5-7400 iz 2017. godine, koji nije baš nov, a čak je i u godini svog izlaska bio najmlađi 4-jezgreni od svih srednjih desktop procesora. 4 jezgre s osnovnom frekvencijom od 3.0 GHz (3.5 s Turbo Boost) i udvostručenje niti preko HyperThreading-a daju od 19 do 47 GFlops snage prema raznim testovima po cijeni od 16 tisuća kuna za procesor. Ako sastavimo cijeli uređaj, možemo pretpostaviti da njegova cijena iznosi 750 dolara (prema cijenama i tečaju na 1. ožujka 2020.).
Na kraju dobijamo prednost sasvim prosječnog desktop procesora naših dana od 50-120 puta naspram superračunala iz top 10 potpuno poznate prošlosti, dok pad jedinične cijene MFlops postaje posve strašan 93500/25 = 3700 puta.
Zašto su nam još uvijek potrebni serveri i centralizacija računalnih kapaciteta uz ovakvu snagu na periferiji — to je potpuno nejasno!
Povratni skok — spirala je napravila zavoj
Bezdiskovne stanice
Prvi znak da prenošenje obrada na periferiju neće biti konačno bila je pojava tehnologije bezdiskovnih radnih stanica. Uz značajno raspoređivanje radnih stanica po teritoriju poduzeća, a osobito u zagađenim prostorima, postavlja se vrlo ozbiljno pitanje upravljanja i podrške ovim stanicama.
Pojam 'korridorskog vremena' postaje sve jasniji — to je onaj postotak vremena kada zaposlenik tehničke podrške provodi u hodniku, putem do zaposlenika s problemom. To je vrijeme plaćeno, ali potpuno neproduktivno. Iznimno važnu ulogu, posebno u zagađenim prostorima, imale su kvarove tvrdih diskova. Uklonimo disk iz radne stanice, a sve ostalo obavimo putem mreže, uključujući podizanje sustava. Mrežni adapter dobiva, osim adrese od DHCP servera, i dodatne informacije — adresu TFTP servera (pojednostavljeni datotečni servis) i naziv podizanja, učitava ga u radnu memoriju i pokreće uređaj.
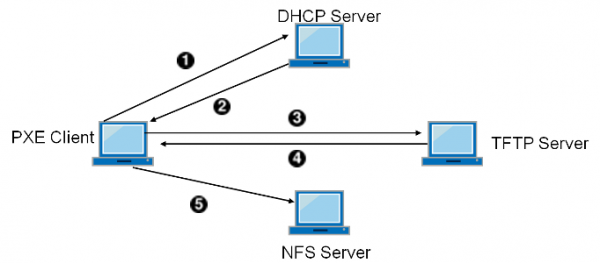
Osim manjih kvarova i smanjenja vremena provednog u hodniku, uređaj sada ne treba podešavati na licu mjesta, već jednostavno donesemo novi, a stari odnesemo na dijagnostiku na opremljeno radno mjesto. Ali to nije sve!
Bezdiskovna stanica postaje značajno sigurnija — ako netko provale u prostoriju i ukrade sve računale, to su samo gubici opreme. Nema podataka pohranjenih na bezdiskovnim stanicama.
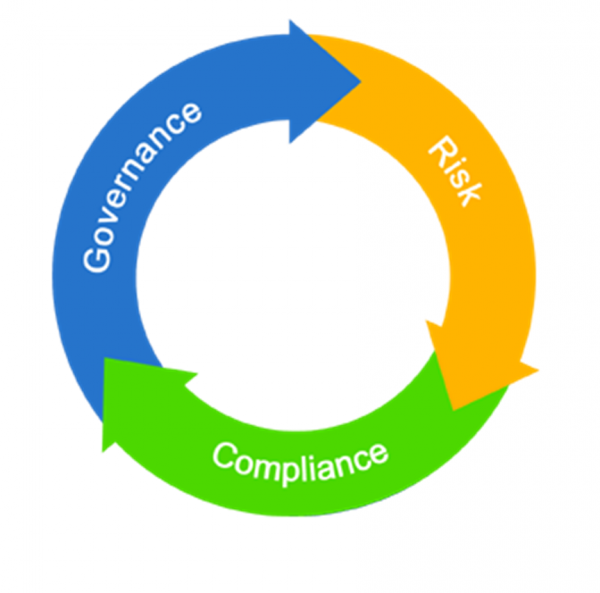
Zapamtimo ovaj trenutak, informatička sigurnost počinje igrati sve veću ulogu nakon “bezbrižnog djetinjstva” informatičkih tehnologija. A u IT-u sve više ulaze strašna i važna tri slova — GRC (Upravljanje, Rizik, Usaglašenost), ili na hrvatskom 'Upravljivost, Rizik, Sukladnost'.
Terminalni serveri
Sveprisutno širenje sve moćnijih osobnih računala na periferiji znatno je nadmašilo razvoj mreža javnog pristupa. Klasične klijent-server aplikacije iz 90-ih i ranih 2000-ih nisu dobro funkcionirale preko uskog kanala, pogotovo kada je razmjena podataka bila od nekog značajnog obima. Ovo je posebno otežavalo rad na udaljenim uredima koji su se povezivali putem modema i telefonske linije, koja je, osim toga, povremeno zakazivala ili se prekidala. I...
Špiralno kretanje je napravilo krug i opet se našlo u terminalnom režimu s konceptom terminalnih poslužitelja.
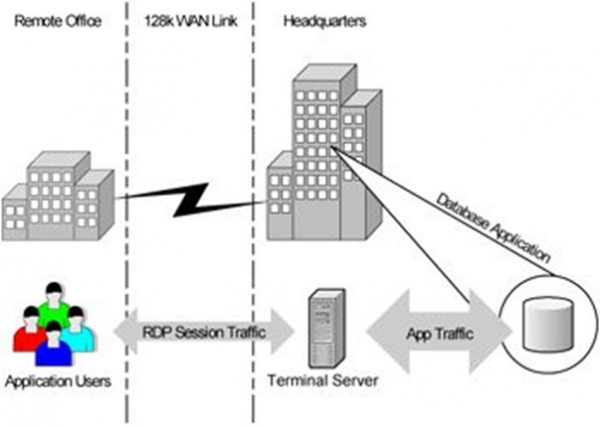
U biti, vratili smo se u 70-e s njihovim nultim klijentima i centralizacijom računalne moći. Vrlo brzo je postalo očigledno da, osim čisto ekonomskih razloga s kanalima, terminalni pristup pruža ogrome mogućnosti za organizaciju sigurnog vanjskog pristupa, uključujući rad od kuće za zaposlenike ili izuzetno ograničen i kontroliran pristup izvođačima iz nepouzdanih mreža i nepouzdanih/nekontroliranih uređaja.
Međutim, terminalni poslužitelji, unatoč svim svojim prednostima i naprednosti, imali su i niz nedostataka – nisku fleksibilnost, problem s bučnim susjedima, strogo poslužiteljski Windows, itd.
Rođenje proto VDI
Istina je da se početkom i sredinom 2000-ih već počela razvijati industrijska virtualizacija x86 platforme. I netko je jednostavno izrekao ideju koja je visjela u zraku: zašto umjesto centralizacije svih klijenata na poslužiteljskim terminalnim farmama ne pružimo svakome njegovu osobnu VM s klijentskim Windowsima i čak administratorskim pristupom?
Odustajanje od debelih klijenata
Paralelno s virtualizacijom sesija i OS-a, razvijao se pristup vezan uz olakšavanje funkcije klijenta na razini aplikacije.
Logika koja stoji iza ovoga bila je prilično jednostavna, jer osobni prijenosnici još uvijek nisu bili dostupni svima, internet također nije bio dostupan svima, i mnogi su se mogli povezati samo iz internet kafića s vrlo ograničenim, blago rečeno, pravima. U biti, sve što se moglo pokrenuti bio je web preglednik. Preglednik je postao neizostavni atribut OS-a, internet je čvrsto ušao u naš život.
Drugim riječima, paralelno je postojala tendencija prebacivanja logike s klijenta u centar u obliku web aplikacija, za pristup kojima je potreban samo najjednostavniji klijent, internet i preglednik.
I nismo se našli samo na istom mestu gde smo počeli — sa nultim klijentima i centralnim serverima. Tamo smo došli različitim nezavisnim putevima.
Infrastruktura virtualnih radnih površina
Posrednik
U 2007. godini, lider na tržištu industrijske virtualizacije, VMware, je lansirao prvu verziju svog proizvoda VDM (Virtual Desktop Manager), koja je postala zapravo prva na tek nastajućem tržištu virtualnih radnih površina. Naravno, nije dugo trajalo da lider terminalnih servera Citrix odgovori, i 2008. godine, sticanjem XenSource, dolazi XenDesktop. Naravno, bilo je i drugih dobavljača sa svojim ponudama, ali nećemo previše zalaziti u istoriju, skrećući s koncepta.
I do danas se koncept održava. Ključna komponenta VDI je posrednik za povezivanje.
To je zapravo srce infrastrukture virtualnih radnih površina.
Posrednik je odgovoran za najvažnije procese rada VDI:
- Određuje resurse dostupne klijentu koji se povezuje (mašine/sesije);
- Balansira klijente prema potrebama u skupovima mašina/sesija;
- Preusmerava klijenta na odabrani resurs.
Danas klijent (terminal) za VDI može biti zapravo bilo šta što ima ekran — laptop, pametni telefon, tablet, kioske, tanki ili nulti klijent. A odgovorajući deo, onaj koji vrši produktivni teret — je sesija terminalnog servera, fizička mašina, virtuelna mašina. Savremeni zreli VDI proizvodi su čvrsto integorisani sa virtuelnom infrastrukturom i samostalno njome upravljaju u automatizovanom režimu, postavljajući ili, obrnuto, uklanjajući već nepotrebne virtuelne mašine.
Malo sa strane, ali za neke klijente izuzetno važna tehnologija VDI, jeste podrška za hardversko ubrzanje 3D grafike za rad dizajnera ili projektanata.
Protokol
Drugi izuzetno važan deo zrelog rešenja VDI je protokol pristupa virtuelnim resursima. Kada je reč o radu unutar korporativne lokalne mreže sa odličnom pouzdanom mrežom od 1 Gbps do radnog mesta i latencijom od 1 ms, može se uzeti praktično bilo koji i uopšte ne razmišljati.
Morate razmišljati kada se povezujete na nekontroliranu mrežu, a kvaliteta te mreže može varirati, čak do brzina od nekoliko kilobita s nepredvidivim kašnjenjima. Takvi uvjeti su upravo oni koji omogućuju istinsko udaljeno radno iskustvo, bilo da radite s vikendice, iz doma, iz zračne luke ili iz brze hrane.
Terminalni poslužitelji vs klijentski VM
Pojavom VDI-a činilo se da je vrijeme za oproštaj od terminalnih poslužitelja. Zašto su potrebni ako svatko ima svoj vlastiti osobni VM?
Međutim, s gledišta čiste ekonomije, pokazalo se da za tipična masovna radna mjesta, koja su identična do dosade — trenutno nema ništa učinkovitije od terminalnih poslužitelja u omjeru cijena / sesija. Unatoč svim svojim prednostima, pristup “1 korisnik = 1 VM” troši znatno više resursa na virtualni hardver i punopravni OS, što pogoršava ekonomsku isplativost tipičnih radnih mjesta.
U slučaju radnih mjesta top menadžera, ne-standardnih i opterećenih radnih mjesta, koja zahtijevaju visoke privilegije (do razine administratora), prednost ima odvojeni VM za korisnika. Unutar tog VM-a moguće je individualno dodjeljivati resurse, davati privilegije bilo koje razine i balansirati VM-ove između hostova virtualizacije pri visokom opterećenju.
VDI i ekonomija
Godinama čujem isto pitanje — pa kako, VDI je jeftinije od toga da svima podijelite prijenosne računale? I godinama odgovaram upravo isto: u slučaju običnih uredskih zaposlenika, VDI nije jeftiniji kada se gledaju čisti troškovi opremanja. Kako god okrenuli, prijenosna računala pojeftinjuju, a serveri, SAN-i i sustavni softver koštaju prilično značajna sredstva. Ako je došlo vrijeme da obnovite svoju opremu i mislite uštedjeti pomoću VDI-a — nećete uštedjeti.
Već sam spomenuo strašna tri slova GRC — dakle, VDI je o GRC-u. To je o upravljanju rizicima, to je o sigurnosti i udobnosti kontroliranog pristupa podacima. A sve to obično košta dosta novca za implementaciju na hrpi raznolike opreme. Pomoću VDI-a kontrola se pojednostavljuje, sigurnost se povećava, a kosa postaje mekana i svilenkasta.
HPE rješenja za rad na daljinu
Udaljeno i oblačno upravljanje
iLO
HPE je daleko od novaka u daljinskom upravljanju serverskom infrastrukturom, šala nije — u ožujku je proslavljeno 18 godina legendarnog iLO (Integrated Lights Out). Sjećajući se svojih administratorskih dana u 00-ima, osobno nisam mogao biti sretniji. Prvotna montaža u ormare i povezivanje kabela — to je sve što je trebalo učiniti u bučnom i hladnom podatkovnom centru. Sve ostalo konfiguriranje, uključujući instalaciju OS-a, moglo se obaviti s radnog mjesta, pred dva monitora i s šalicom vruće kave. A to je bilo prije 13 godina!
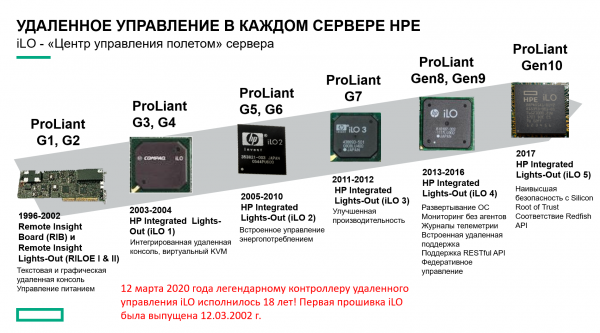
Danas su HPE poslužitelji s pravom neosporni višegodišnji standard kvalitete — a zlatni standard sustava daljinskog upravljanja iLO igra vrlo važnu ulogu u tome.
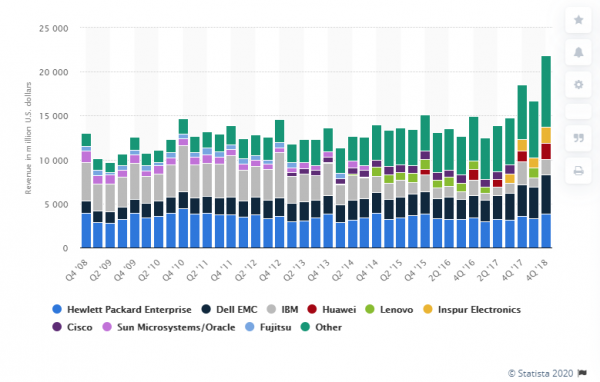
Posebno želim istaknuti djelovanje HPE-a u zadržavanju kontrole čovječanstva nad coronavirusom. , da će do kraja 2020 (barem) licenca iLO Advanced biti dostupna svima besplatno.
Infosight
Ako imate više od 10 poslužitelja u infrastrukturi, a administrator ne umire od dosade, onda će svakako izvrsno dopuniti standardne alate za nadzor oblaka HPE Infosight temeljen na umjetnoj inteligenciji. Sustav ne samo da prati stanje i gradi grafikone, već i samostalno preporučuje daljnje akcije na temelju trenutne situacije i trendova.
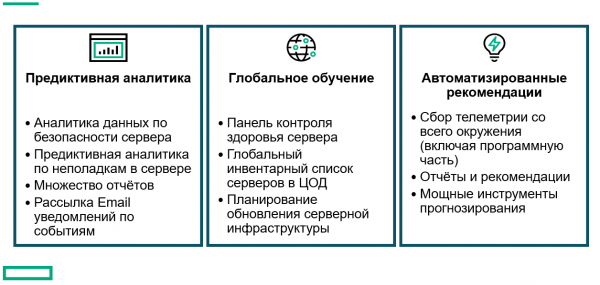
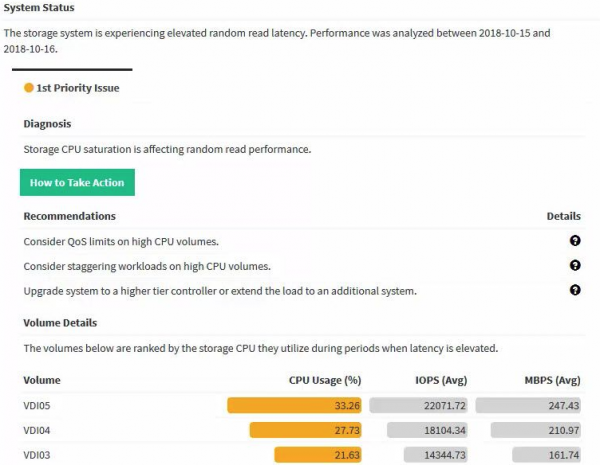
Budi pametan, , probaj Infosight!
OneView
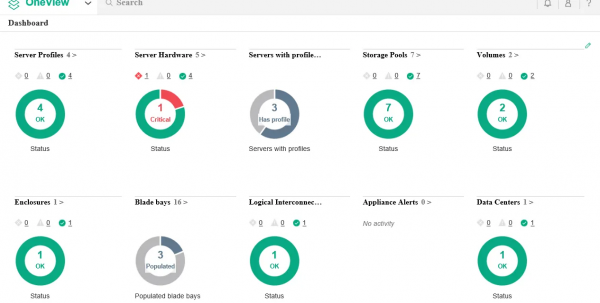
Na posljednjem mjestu, ali ne manje važnom, želim istaknuti HPE OneView — cijeli portfelj proizvoda s ogromnim mogućnostima za nadzor i upravljanje cijelom infrastrukturom. I sve to bez ustajanja od radnog stola, koji možda trenutno imate na vikendici.
Skladišta podataka također nisu za podcjenjivanje!
Naravno, sva skladišta podataka se daljinski upravljaju, nadgledaju — tako je bilo još mnogo godina unazad. Stoga želim danas razgovarati o nečemu drugom, a to su metro-klasteri.
Metro-klasteri nisu novina na tržištu, ali upravo zbog toga nisu previše popularni — to se odražava na inertnost razmišljanja i prva iskustva. Naravno, prije 10 godina su već postojali, ali su koštali kao željezni most. Godine koje su prošle od prvih metro-klastera promijenile su industriju i dostupnost tehnologije široj javnosti.
Sjećam se projekata gdje su dijele SSKD-a bili posebno raspoređeni — odvojeni za izuzetno kritične servise u metroklasteru, odvojeni za sinkronu replikaciju (mnogo je jeftinije).
U suštini, u 2020. metroklaster vam ne bi trebao ništa, ako možete organizirati dva mjesta i kanale. A kanali za sinkronu replikaciju su baš oni isti koje zahtijevaju metroklasteri. Licenciranje softvera već se odvija u paketima — i sinkrona replikacija dolazi odmah s metroklasterom, a jedina stvar koja za sada drži jednosmjernu replikaciju na životu je potreba za organizacijom rastegnute L2 mreže. I to, L2 over L3 već se širi po zemlji.
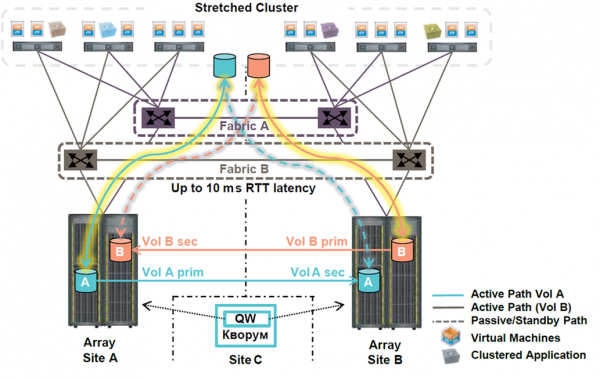
Dakle, koja je ključna razlika između sinkrone replikacije i metroklastera kada je u pitanju udaljeni rad?
Sve je vrlo jednostavno. Metroklaster radi samostalno, automatski, uvijek, praktički trenutačno.
Kako izgleda proces prebacivanja opterećenja na sinkronoj replikaciji na infrastrukturi od barem nekoliko stotina VM-ova?
- Dolg signal o kvaru.
- Dežurna smjena analizira situaciju — može se slobodno ugovoriti od 10 do 30 minuta samo za dobivanje signala i donošenje odluke.
- U slučaju nedostatka ovlasti kod dežurnih inženjera za samostalni početak prebacivanja — još slobodnih 30 minuta za kontakt s osobom koja ima ovlasti i formalno potvrđivanje početka prebacivanja.
- Pritiskanje Velikog Crvenog Dugmeta.
- 10-15 minuta za timeout-e i premontiranje volumena, ponovno registriranje VM-ova.
- 30 minuta za promjenu IP adresa — optimistična procjena.
- I konačno pokretanje VM-a i lansiranje produktivnih servisa.
Ukupno RTO (vrijeme do oporavka poslovnih procesa) može se slobodno procijeniti na 4 sata.
Usporedimo s situacijom na metroklasteru.
- SSKD prepoznaje da je veza s ramenom metroklastera izgubljena — 15-30 sekundi.
- Virtualizacijski hostovi prepoznaju da je prvi DC izgubljen — 15-30 sekundi (isto u isto vrijeme s točkom 1).
- Automatski ponovni pokret od polovine do trećine VM-ova u drugom DC-u — 10-15 minuta do učitavanja servisa.
- Otprilike u to vrijeme dežurna smjena shvaća što se dogodilo.
Dakle: RTO = 0 za pojedine servise, 10-15 minuta u općem slučaju.
Zašto se ponovni pokret događa samo za polovinu do trećinu VM-ova? Pogledajte što je stvar:
- Vi sve radite pametno i uključujete automatsku ravnotežu VM-ova. Na kraju, u prosjeku, samo polovica VM-ova se izvršava u jednom od DC-ova. Cijela svrha metroklastera je minimizacija zastoja, a stoga je u vašem interesu minimizirati i broj VM-ova koji su pod udarom.
- Dio servisa može se klasterizirati na razini aplikacije, razdvajajući ih po različitim VM-ovima. Ove parne VM-ove onda povezujemo čavlima ili povezujemo trakom s različitim DC-ovima, kako servis ne bi čekao ponovno pokretanje VM-a u slučaju kvarova.
Uz pravilno izgrađenu infrastrukturu s rasprostranjenim metroklasterima, poslovni korisnici rade s minimalnim kašnjenjima s bilo kojeg mjesta, čak i u slučaju kvara na razini DC-a. U najgorem slučaju, kašnjenje će trajati koliko i jedna šolja kave.
I, naravno, metroklasteri izvrsno rade i s odlazećim HPE 3Par Valinora, kao i s novim Primera!
Infrastruktura udaljenih radnih mjesta
Terminalni serveri
Za terminalske poslužitelje nije potrebno smišljati ništa novo, već dugi niz godina HPE isporučuje neke od najboljih poslužitelja na svijetu za njih. Vječna klasika — DL360 (1U) ili DL380 (2U) ili za ljubitelje AMD-a — DL385. Naravno, tu su i blade poslužitelji, kao klasični C7000, tako i nova modularna platforma Synergy.
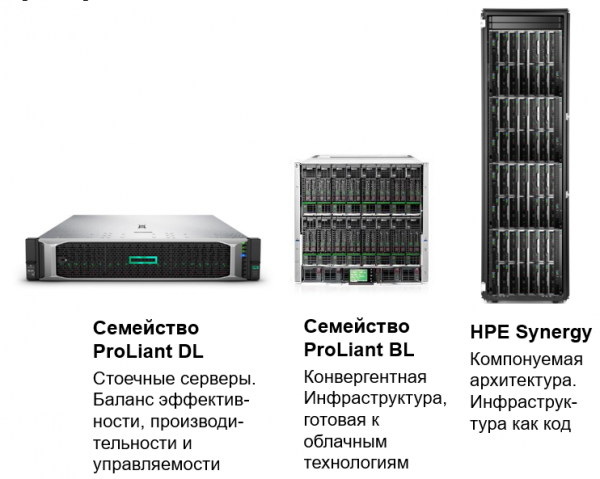
Za svaki ukus, za svaku boju, maksimum sesija po serveru!
"Klasični" VDI + HPE Simplivity
U ovom slučaju, kada govorim o "klasičnom VDI", mislim na koncept 1 korisnik = 1 VM s klijentskim Windowsom. I naravno, nema bliže i dragocjenije VDI opterećenja za hiper-konvergirane sustave, pogotovo s deduplikacijom i kompresijom.
Ovdje HPE može ponuditi vlastitu hiper-konvergiranu platformu Simplivity, kao i servere / certificirane čvoriće za rješenja partnera, kao što su VSAN Ready Nodes za izgradnju VDI na VMware VSAN infrastrukturi.
Hajde da razgovaramo malo više o vlastitom rješenju Simplivity. U središtu, kako nam nježno sugerira naziv, je jednostavnost (eng. simple — jednostavno). Jednostavnost implementacije, jednostavnost upravljanja, jednostavnost skaliranja.
Hiperkonvergentni sustavi danas su jedna od najaktualnijih tema u IT-u, a broj dobavljača različitih razina iznosi oko 40. Prema Gartnerovom magičnom kvadrantu, tvrtka HPE se nalazi među top 5 globalno i spada u kvadrat lidera — oni razumiju kamo industrija ide i sposobni su to razumijevanje pretočiti u hardver.
Arhitektura Simplivity je klasični hiperkonvergentni sustav s kontroler virtualnim strojevima, što znači da može podržavati različite hipervizore, za razliku od sustava integriranih u hipervizor. I doista, do travnja 2020. podržavaju se VMware vSphere i Microsoft Hyper-V, a najavljeni su planovi za podršku KVM-u. Ključna značajka Simplivity od njezina pojavljivanja na tržištu bila je hardversko ubrzanje kompresije i deduplikacije pomoću posebne akceleratorske kartice.
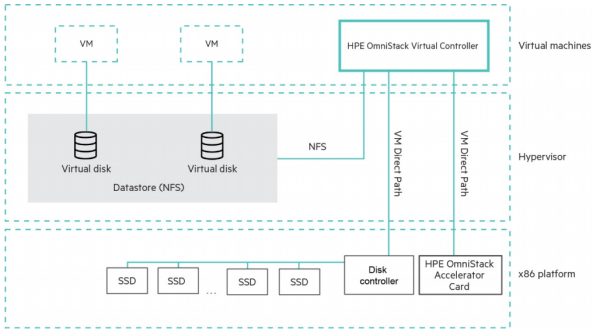
Treba napomenuti da su kompresija i deduplikacija globalno i stalno uključene, dakle to nije opcijska funkcija, već arhitektura rješenja.
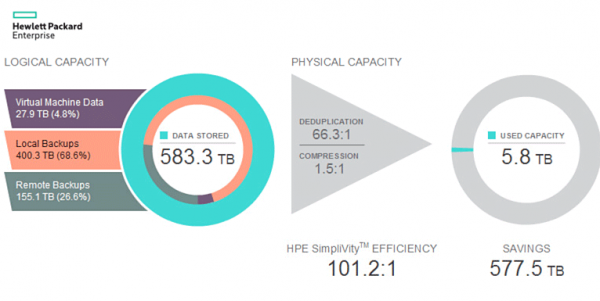
HPE, naravno, malo pretjeruje kada tvrdi učinkovitost 100:1, izračunavajući na poseban način, no učinkovitost iskorištenja prostora zaista je vrlo visoka. Broj 100:1 zvuči previše lijepo. Pogledajmo kako je Simplivity tehnički implementirana kako bi pokazala takve brojke.
Trenutna slika. Trenutni snimci (snapshot) - 100% su ispravno implementirani kao RoW (Redirect-on-Write), što znači da se odvijaju trenutno i ne uzrokuju gubitak performansi. U čemu se, primjerice, razlikuju od nekih drugih sustava. Zašto su nam potrebni lokalni snimci bez gubitka? Veoma jednostavno, za smanjenje RPO-a s 24 sata (prosječni RPO za backup) na desetke ili čak jedinice minuta.
Backup. Snimak se od backup-a razlikuje samo po tome kako ga sustav za upravljanje virtualnim strojevima doživljava. Ako se brisanjem stroja briše i sve ostalo — znači da je to bio snimak. Ako je nešto preostalo — tada je to backup (rezervna kopija). Tako se svaki snimak može smatrati i potpunim backup-om ako se označi u sustavu i ne izbriše.
Naravno, mnogi će prigovoriti — kakva je to sigurnosna kopija ako se pohranjuje na istom sustavu? A ovdje imamo vrlo jednostavan odgovor u obliku protupitanja: Recite, imate li formalni model prijetnji koji postavlja pravila o pohrani sigurnosnih kopija? To je apsolutno valjana sigurnosna kopija protiv brisanja datoteke unutar VM-a, to je sigurnosna kopija protiv brisanja samog VM-a. U slučaju potrebe za pohranom sigurnosne kopije isključivo na odvojenom sustavu, dostupne su opcije: replikacija ovog snimka na drugi klaster Simplivity ili na HPE StoreOnce.
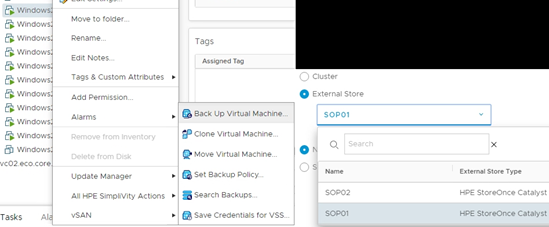
I upravo ovdje se pokazuje da je takva arhitektura savršeno prilagođena za bilo koju vrstu VDI-a. Naime, VDI je stotine ili čak tisuće sličnih računala s istim operacijskim sustavom i istim aplikacijama. Globalna deduplikacija sve to obrađuje i komprimira, čak i ne 100:1, već mnogo bolje. Pustiti 1000 VM-ova iz jednog predloška? Uopće nije problem, ta računala duže će se registrirati u vCenteru nego što će se klonirati.
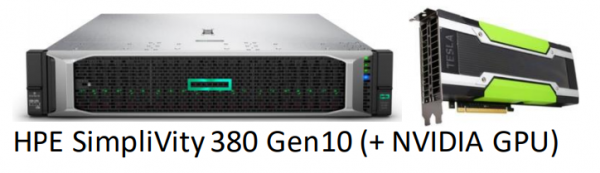
Posebno za korisnike s posebnim zahtjevima za performanse i za one kojima su potrebni 3D akceleratori, stvorena je linija Simplivity G.
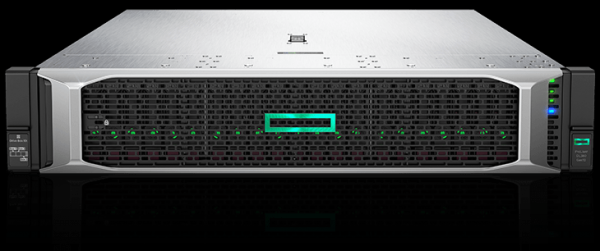
U ovoj seriji se ne koriste hardverski akceleratori za deduplikaciju, stoga je smanjen broj diskova po čvoru, kako bi kontroler mogao raditi softverski. Zbog toga se oslobađaju PCIe utori za bilo koje druge akceleratore. Također je udvostručen dostupni kapacitet memorije po čvoru do 3TB za najzahtjevnije opterećenja.
Simplivity je savršen za organizaciju geografski distribuiranih VDI infrastruktura s replikacijom podataka u središnji podatkovni centar.
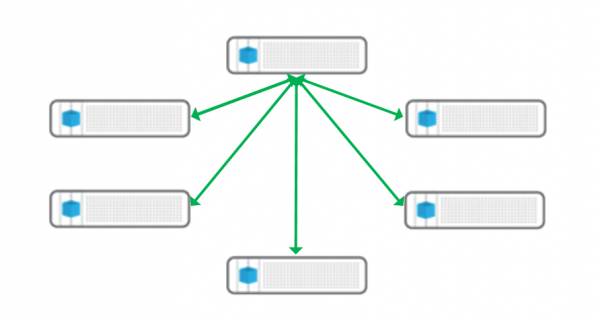
Takva VDI arhitektura (i uostalom, ne samo VDI) posebno je zanimljiva u uvjetima ruskih realnosti — ogromne udaljenosti (i stoga kašnjenja) i daleko od savršenih kanala. Stvaraju se regionalni centri (ili čak samo 1-2 čvora Simplivity u posve udaljenom uredu), gdje se lokalni korisnici povezuju brzim kanalima, čime se zadržava puni nadzor i upravljanje iz središta, a u centar se replicira samo neznatan broj već stvarnih, vrijednih, a ne beskorisnih podataka.
Naravno, Simplivity se potpuno povezuje s OneView i InfoSight.
Tanki i nulti klijenti
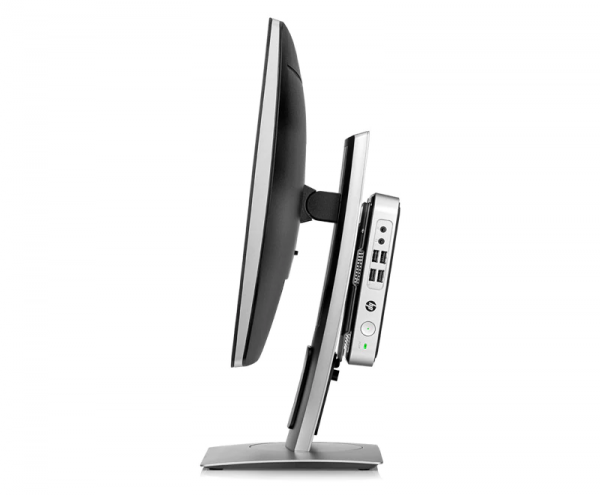
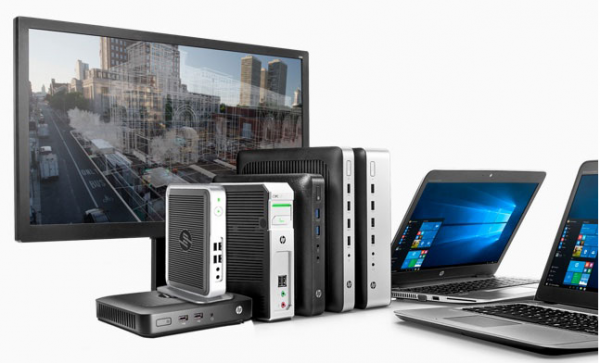
Tanki klijenti su specijalizirana rješenja namijenjena isključivo kao terminali. Budući da je opterećenje na klijentu zapravo minimalno osim održavanja kanala i dekodiranja videa, obično se koristi procesor s pasivnim hlađenjem, mali pogonski disk samo za pokretanje specijaliziranog ugrađenog OS-a, i to je zapravo to. Teško se može pokvariti, a krađa je besmislena. Cijena je niska i u njemu se ne pohranjuju podaci.
Postoji posebna kategorija tankih klijenata, takozvani nulti klijenti. Njihova glavna razlika u odnosu na tanke klijente je potpuni nedostatak ugrađenog općeg OS-a, te rad isključivo s mikročipom s firmware-om. Često imaju specijalne hardverske akceleratore za dekodiranje video streama u terminalskim protokolima kao što su PCoIP ili HDX.
Unatoč podjeli velikog “Hewlett Packarda” na posebne HPE i HP, ne možemo ne spomenuti tanke klijente proizvedene od strane HP-a.
Izbor je širok, za svaki ukus i potrebe — uključujući radna mjesta s više monitora i hardverskom akceleracijom video streama.
HPE usluga za vaš udaljeni rad
I posljednje, ali ne i manje važno, želim spomenuti HPE uslugu. Bilo bi predugo nabrajati sve razine HPE usluge i njezine mogućnosti, ali barem postoji jedna izuzetno važna ponuda za rad na daljinu. Naime, servisni inženjer iz HPE/ovlaštenog servisnog centra. Nastavljate raditi na daljinu, s omiljene vikendice, slušajući bumbare, dok pčelica iz HPE, dolazeći u data centar, zamjenjuje diskove ili pokvarene napajanja u vašim poslužiteljima.
HPE CallHome
U današnjim uvjetima, uz ograničenja kretanja, funkcija Call Home postaje važnija nego ikad. Svaki HPE sustav s ovom funkcijom može samostalno obavijestiti HPE podršku o hardverskoj ili softverskoj grešci. I vrlo je vjerojatno da će dio za zamjenu i/ili servisni inženjer stići do vas još dugo prije nego što primijetite poteškoće i probleme s produktivnim uslugama.
Osobno preporučujem da ovu funkciju uključite.
Izvor: habr.com
