

Bez obzira na to čime se tvrtka bavi, sigurnost mora biti neodvojivi dio njezina plana za zaštitu. Usluge obrade imena, koje pretvaraju imena mrežnih čvorova u IP adrese, koriste doslovno sve aplikacije i usluge na mreži.
Ako zlonamjernik preuzme kontrolu nad DNS-om organizacije, moći će bez problema:
- preuzeti upravljanje resursima koji su javno dostupni
- preusmjeriti dolazne e-pošte, kao i web zahtjeve i pokušaje autentifikacije
- stvarati i potvrđivati SSL/TLS certifikate
Ovaj vodič razmatra sigurnost DNS-a s dva aspekta:
- Stalno praćenje i kontrola nad DNS-om
- Kako novi DNS protokoli, poput DNSSEC, DOH i DoT, mogu pomoći u zaštiti cjelovitosti i privatnosti prenesenih DNS zahtjeva
Što je sigurnost DNS-a?
U pojam sigurnosti DNS-a ulaze dvije važne komponente:
- Osiguranje opće cjelovitosti i dostupnosti DNS usluga koje pretvaraju imena mrežnih čvorova u IP adrese
- Praćenje aktivnosti DNS-a za određivanje mogućih problema sa sigurnošću bilo gdje u vašoj mreži
Zašto je DNS podložan napadima?
Tehnologija DNS-a je stvorena u ranim danima interneta, dugo prije nego što je itko uopće počeo razmišljati o mrežnoj sigurnosti. DNS radi bez autentifikacije i šifriranja, slijepo obrađujući zahtjeve bilo kojeg korisnika.
Zbog toga postoji mnogo načina kako prevariti korisnika i falsificirati informacije o tome gdje se zapravo vrši pretvaranje imena u IP adrese.
Sigurnost DNS-a: pitanja i komponente
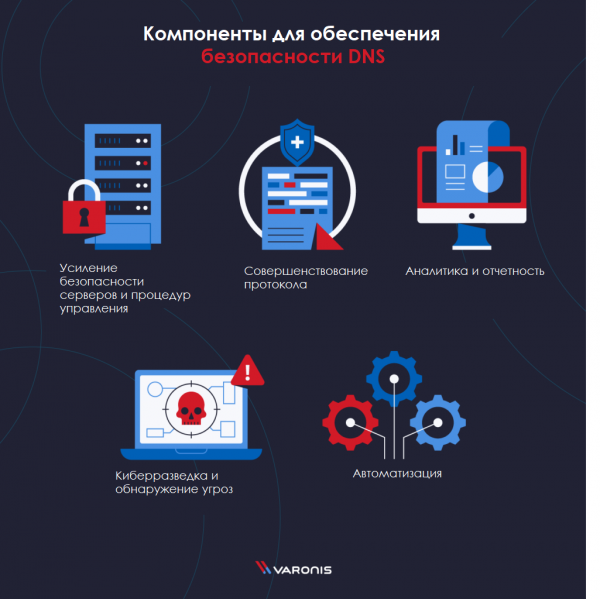
Sigurnost DNS-a sastoji se od nekoliko osnovnih komponenti, od kojih svaka treba biti uzeta u obzir za osiguranje potpune zaštite:
- Jačanje sigurnosti poslužitelja i procedura upravljanja: povećajte razinu sigurnosti poslužitelja i stvorite standardnu predložak za puštanje u rad
- Učinkovitiji protokol: implementirajte DNSSEC, DoT ili DoH
- Analitika i izvještavanje: dodajte DNS dnevnik događaja u SIEM sustav za dodatni kontekst prilikom istraživanja incidenata
- Kibernetička obavještajna i otkrivanje prijetnji: pretplatite se na aktivni kanal za prikupljanje analitičkih podataka o prijetnjama
- Automatizacija: kreirajte maksimalan broj scenarija kako biste automatizirali procese
Prije spomenuti visoko razine komponente samo su vrh ledenjaka sigurnosti DNS-a. U sljedećem dijelu detaljno ćemo razmotriti specifičnije primjere korištenja i najbolje prakse koje trebate znati.
DNS napadi
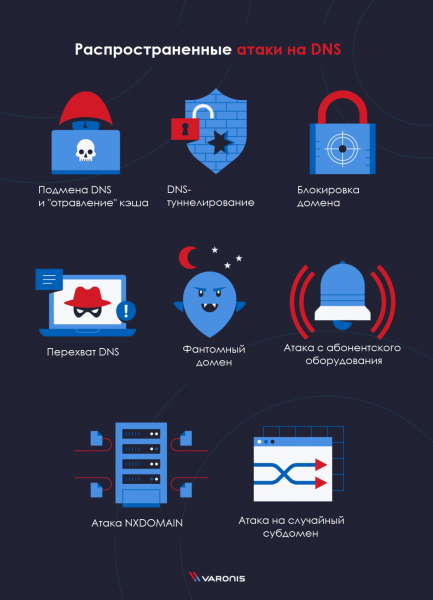
- : iskorištavanje ranjivosti sustava za upravljanje DNS cache-om s ciljem preusmjeravanja korisnika na drugo mjesto
- : uglavnom se koristi za zaobilaženje sigurnosnih mjera za udaljene veze
- DNS presretanje: preusmjeravanje normalnog DNS prometa na drugi ciljani DNS poslužitelj mijenjanjem registratora domene
- NXDOMAIN napad: izvođenje DDoS napada na autoritativni DNS poslužitelj slanjem neispravnih domena kako bi se dobio prisilni odgovor
- fantomska domena: primorava DNS resolver da čeka odgovor od nepostojećih domena, što rezultira smanjenjem performansi
- napad na slučajne poddomene: hacked hostovi i botneti izvršavaju DDoS napad na postojeću domenu, ali usmjeravaju napade na lažne poddomene kako bi prisilili DNS poslužitelj da izvrši pretraživanje zapisa i preuzmu kontrolu nad uslugom
- blokiranje domene: predstavlja slanje velikog broja spam odgovora za blokiranje resursa DNS poslužitelja
- botnet napad s abonentske opreme: skup računala, modema, usmjerivača i drugih uređaja koji koncentriraju računalnu snagu na određenu web stranicu za preopterećenje zahtjevima prometa
Napadi koristeći DNS
Napadi koji na bilo koji način koriste DNS za napad na druge sustave (tj. promjena DNS zapisa nije konačni cilj):
- Fast-Flux
- Jedinstvene Flux mreže
- Duple Flux mreže
DNS napadi
Napadi koji rezultiraju povratom potrebne IP adrese zlonamjernika sa DNS poslužitelja:
- DNS spoofing ili 'trovanje' cache-a
- DNS presretanje
Što je DNSSEC?
DNSSEC – moduli sigurnosti sustava naziva domena – koriste se za provjeru DNS zapisa bez potrebe za poznavanjem ukupnih informacija za svaki pojedinačni DNS zahtjev.
DNSSEC koristi ključeve digitalnog potpisa (PKI) za potvrdu dolaze li rezultati zahtjeva imena domene iz dopuštenog izvora.
Implementacija DNSSEC nije samo najbolja praksa u industriji, već također učinkovito pomaže u izbjegavanju većine napada na DNS.
Načelo rada DNSSEC
DNSSEC radi slično kao TLS/HTTPS, koristeći parove javnog i privatnog ključa za digitalno potpisivanje DNS zapisa. Opći pregled procesa:
- DNS zapisi se potpisuju parom privatnog i javnog ključa
- Odgovori na DNSSEC upite sadrže zatraženi zapis, kao i potpis i javni ključ
- Zatim koristi se za provjeru autentičnosti zapisa i potpisa
Sigurnost DNS-a i DNSSEC
DNSSEC je alat za provjeru integriteta DNS upita. Ne utječe na privatnost DNS-a. Drugim riječima, DNSSEC vam može pružiti povjerenje da odgovor na vaš DNS upit nije krivotvoren, ali svaki napadač može vidjeti te rezultate u obliku u kojem su vam proslijeđeni.
DoT — DNS preko TLS-a
Transport Layer Security (sigurnost na transportnom sloju, TLS) je kriptografski protokol za zaštitu prenošenih informacija putem mrežne veze. Kada je između klijenta i poslužitelja uspostavljena sigurna TLS veza, preneseni podaci se šifriraju i nijedan posrednik ih ne može vidjeti.
najčešće se koristi kao dio HTTPS (SSL) u vašem web pregledniku, budući da se upiti šalju na sigurne HTTP poslužitelje.
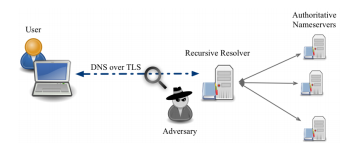
DNS-over-TLS (DNS preko TLS-a, DoT) koristi TLS protokol za šifriranje UDP prometa običnih DNS upita.
Šifriranje tih upita u običnom tekstu pomaže zaštiti korisnike ili aplikacije koje izvršavaju upite od nekoliko napada.
- MitM, ili "čovjek u sredini": bez šifriranja, posrednički sustav između klijenta i autoritativnog DNS poslužitelja može potencijalno poslati klijentu lažne ili opasne informacije kao odgovor na njegov upit.
- Špijuniranje i praćenje: bez šifriranja, posredničkim sustavima je lako pregledavati koje stranice konkretni korisnik ili aplikacija posjećuje. Iako iz samog DNS-a neće biti moguće saznati točnu stranicu koja se posjećuje na webu, jednostavno znanje o traženim domenama dovoljno je za oblikovanje profila sustava ili pojedinca.
Izvor:
DoH — DNS preko HTTPS-a
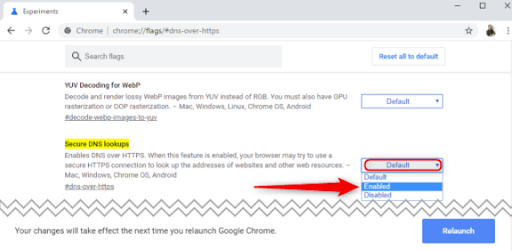
DNS-over-HTTPS (DNS preko HTTPS, DoH) je eksperimentalni protokol koji zajednički promovišu Mozilla i Google. Njegovi ciljevi su slični onima protokola DoT — povećanje privatnosti korisnika na internetu enkripcijom DNS upita i odgovora.
Standardni DNS upiti se prenose preko UDP-a. Upite i odgovore moguće je pratiti pomoću alata kao što su . DoT enkriptuje ove upite, ali se i dalje identifikuju kao prilično prepoznatljiv UDP saobraćaj u mreži.
DoH koristi drugačiji pristup i prenosi enkriptovane upite za prevođenje imena mrežnih čvorova preko HTTPS konekcija, koje u mreži izgledaju kao bilo koji drugi veb upit.
Ova razlika ima veoma važne posledice za sistemske administratore, kao i za buduće prevođenje imena.
- DNS filtracija je uobičajeni način filtriranja veb saobraćaja radi zaštite korisnika od phishing napada, sajtova koji distribuiraju maliciozne programe ili druge potencijalno opasne aktivnosti na internetu unutar korporativne mreže. Protokol DoH zaobilazi ove filtre, potencijalno izlažući korisnike i mrežu većem riziku.
- U trenutnom modelu prevođenja imena, svaki uređaj u mreži na neki način prima DNS upite iz istog izvora (iz navedenog DNS servera). DoH i, posebno, njegova implementacija u Firefoxu pokazuju da se to u budućnosti može promeniti. Svaka aplikacija na računaru može primati podatke iz različitih DNS izvora, što značajno otežava pronalaženje i rešavanje problema, osiguranje bezbednosti i modeliranje rizika.
Izvor:
Koja je razlika između DNS preko TLS i DNS preko HTTPS?
Počnimo sa DNS preko TLS (DoT). Ovde je fokus na tome da se originalni DNS protokol ne menja, već se jednostavno sigurno prenosi preko zaštićenog kanala. DoH, s druge strane, stavlja DNS u HTTP format pre nego što izvrši upite.
Obaveštenja o monitoringu DNS
Sposobnost učinkovito pratiti DNS promet u vašoj mreži zbog sumnjivih anomalija od ključne je važnosti za rano otkrivanje hakiranja. Korištenje alata poput Varonis Edge omogućit će vam da budete informirani o svim važnim metrikama i da kreirate profile za svaki račun u vašoj mreži. Možete postaviti generiranje obavijesti kao rezultat kombinacije aktivnosti koje se događaju tijekom određenog vremenskog razdoblja.
Praćenje promjena DNS-a, lokacija računa, kao i činjenica prvog korištenja i pristupa povjerljivim podacima, kao i aktivnosti izvan radnog vremena - to su samo neki od pokazatelja koje možete usporediti za izradu opširnije slike otkrivanja.
Izvor: habr.com
