

je analitičko rješenje u području informacijske sigurnosti koje omogućuje sveobuhvatan nadzor prijetnji u distribuiranoj mreži. Temelji se na prikupljanju NetFlow i IPFIX s usmjerivača, mrežnih prekidača i drugih mrežnih uređaja. Kao rezultat, mreža postaje osjetljivi senzor i omogućava administratoru da zaviri tamo gdje tradicionalne metode zaštite mreže, poput Next Generation Firewall-a, ne mogu.
U prošlim člancima već sam pisao o StealthWatch-u: , kao i . Sada predlažem da idemo dalje i razgovaramo o tome kako trebamo raditi s alarmima i istraživati sigurnosne incidente koje generira ovo rješenje. Bit će prikazano 6 primjera koji, nadam se, pružaju dobar uvid u korisnost proizvoda.
Prvo treba reći da StealthWatch ima određenu distribuciju aktivacija između algoritama i feedova. Prvi su različite vrste alarma (obavijesti), čijom aktivacijom se mogu otkriti sumnjive stvari u mreži. Drugi su sigurnosni incidenti. U ovom članku bit će prikazana 4 primjera aktivacija algoritama i 2 primjera feedova.
1. Analiza najvećih interakcija unutar mreže
Prvi korak u konfiguraciji StealthWatch-a je definiranje hostova i mreža po grupama. U web sučelju kartica Configure > Host Group Management treba razvrstati mreže, hostove, servere u odgovarajuće grupe. Grupe se mogu i kreirati. Inače, analiza interakcija između hostova u Cisco StealthWatch-u je prilično zgodna, jer možete ne samo spremiti filtre pretraživanja po tokovima, već i same rezultate.
Za početak, u web sučelju potrebno je otići na karticu Analyze > Flow Search. Zatim je potrebno postaviti sljedeće parametre:
- Search Type — Top Conversations (najpopularnije interakcije)
- Time Range — 24 hours (vrijeme trajanja, možete koristiti i drugo)
- Search Name — Top Conversations Inside-Inside (bilo koje razumljivo ime)
- Subject — Host Groups → Inside Hosts (izvor — skupina unutarnjih čvorova)
- Connection (možete odrediti portove, aplikacije)
- Peer — Host Groups → Inside Hosts (odredište — skupina unutarnjih čvorova)
- U Advanced Options dodatno možete odrediti kolektor s kojeg se pregledavaju podaci, sortiranje izlaza (po bajtovima, tokovima i dr.). Ostavit ću prema zadanim postavkama.
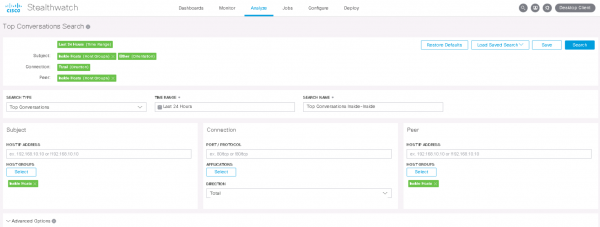
Nakon što pritisnemo gumb Pretraži izdan je popis interakcija koje su već sortirane prema količini prenesenih podataka.
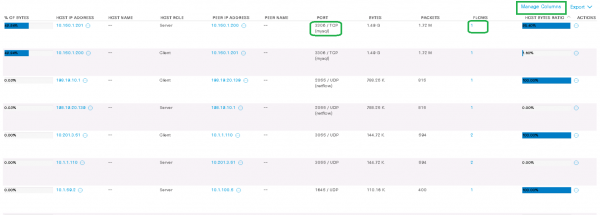
U mom primjeru, host 10.150.1.201 (server) u okviru samo jednog toka prenio je 1.5 GB prometa na host 10.150.1.200 (klijent) putem protokola mysql. Gumb Upravljanje stupcima omogućuje dodavanje više stupaca u prikazane podatke.
Nakon toga, proizvoljno se može stvoriti prilagođeno pravilo koje će se stalno aktivirati za takve vrste interakcija i obavještavati putem SNMP-a, e-pošte ili Sysloga.
2. Analiza najsporijih klijent-server interakcija unutar mreže u smislu kašnjenja
Oznake SRT (Vrijeme odgovora servera), RTT (Vrijeme povratka) omogućuju otkrivanje kašnjenja servera i ukupnih kašnjenja u mreži. Ovaj alat je posebno koristan kada treba brzo pronaći uzrok pritužbi korisnika na sporo radno aplikacije.
Napomena: gotovo svi Netflow izvođači ne mogu slati oznake SRT, RTT, stoga se često, kako bi se vidjeli ti podaci na FlowSensoru, mora postaviti slanje kopije prometa s mrežnih uređaja. FlowSensor zauzvrat daje prošireni IPFIX na FlowCollector.
Ovu analitiku je prikladnije provoditi u java aplikaciji StealthWatch, koja se instalira na računalom administratora.
Desnim klikom na Unutarnji hostovi i prelazimo na karticu Flow tabela.
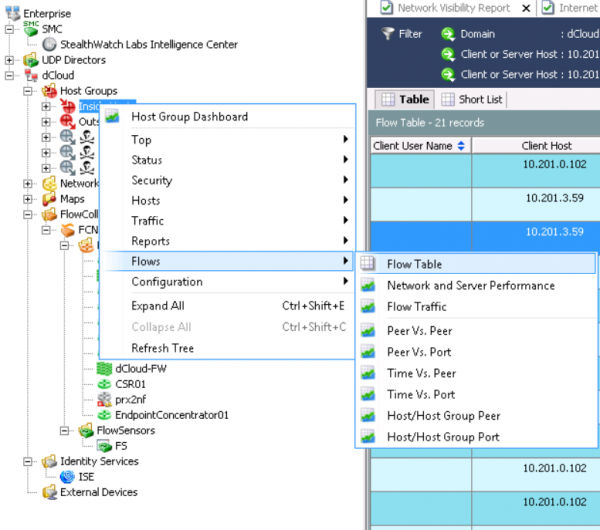
Kliknite na Filtriraj i postavite potrebne parametre. Kao primjer:
- Datum/Vrijeme — Za posljednja 3 dana
- Performanse — Prosječno vrijeme povratka >=50ms
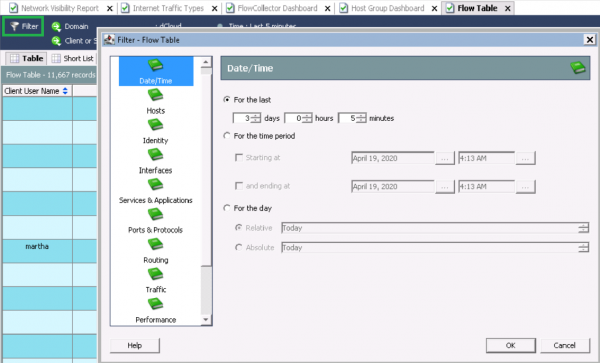
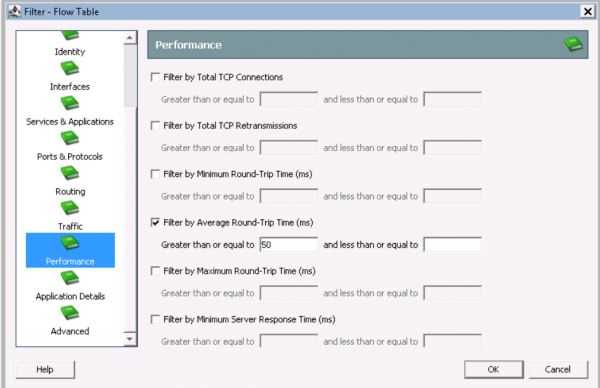
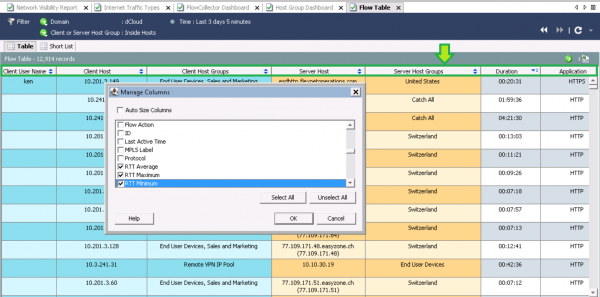
Nakon prikaza podataka, treba dodati zanimljive nam RTT, SRT polja. Da biste to učinili, treba pritisnuti na stupac na snimci i desnim klikom odabrati Upravljanje stupcima. Nakon toga se treba proklizati kroz RTT, SRT parametre.
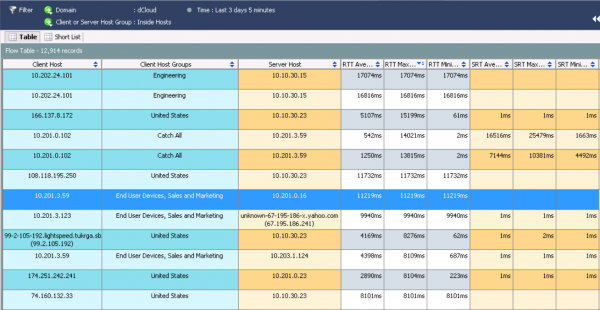
Nakon obrade upita, sortirano sam po prosječnom RTT i vidio najsporije interakcije.
Da biste dobili detaljne informacije, treba desnim klikom na tok i odabrati Brzi pregled toka.
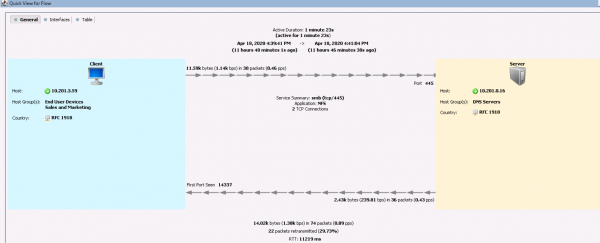
Ove informacije upućuju na to da host 10.201.3.59 iz grupe Prodaja i marketing putem protokola NFS obrađuje se prema DNS serveru tijekom jedne minute i 23 sekunde te ima izuzetno loše kašnjenje. Na kartici Interfejsi može se saznati iz kojeg Netflow izvođača su podaci prikupljeni. Na kartici Tabela prikazana je detaljnija informacija o interakciji.
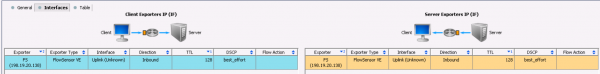
Nakon toga treba saznati koji uređaji šalju promet na FlowSensor i problem se vjerojatno nalazi tamo.
Osim toga, StealthWatch je jedinstven po tome što provodi dedupliciranje podataka (spaja iste tokove). Stoga, moguće je prikupljati podatke sa gotovo svih uređaja Netflow bez straha od ponavljanja informacija. U stvari, u ovoj shemi to će pomoći da se razjasni na kojem se hopu javljaju najveće latencije.
3. Revizija kriptografskih protokola HTTPS
ETA (Encrypted Traffic Analytics) — tehnologija koju je razvila Cisco, koja omogućava otkrivanje zlonamjernih povezivanja u šifriranom prometu bez njegovo dešifriranja. Osim toga, ova tehnologija omogućava "razlikovanje" HTTPS na verzije TLS i kriptografske protokole koji se koriste prilikom povezivanja. Ova funkcionalnost je posebno korisna kada je potrebno otkriti mrežne čvorove koji koriste slabe kripto standarde.
Napomena: unaprijed treba instalirati mrežnu aplikaciju na StealthWatch — ETA Kriptografska Revizija.
Pristupamo kartici Kontrolne ploče → ETA Kriptografska Revizija i odabiremo grupu hostova koju planiramo analizirati. Za sveobuhvatan pregled izabrat ćemo Unutarnji hostovi.
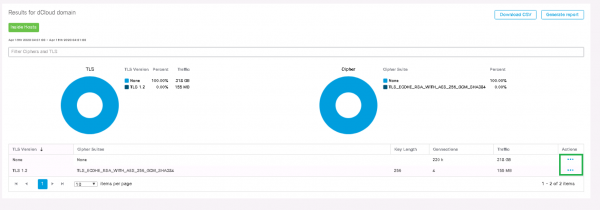
Možemo uočiti da se prikazuju verzija TLS i odgovarajući kripto standard. Prema očekivanoj shemi u koloni Radnje pristupamo Prikaz Tokova i započinje pretraga u novoj kartici.
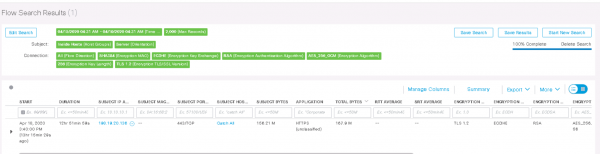
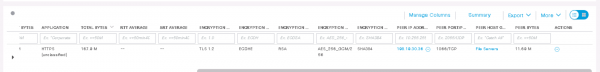
Iz izlaza se vidi da je host 198.19.20.136 tokom 12 sati koristio HTTPS s TLS 1.2, gdje je algoritam šifriranja AES-256 i hash funkcija SHA-384. Tako, ETA omogućava pronalaženje slabih algoritama u mreži.
4. Analiza anomalija u mreži
Cisco StealthWatch može prepoznati anomalije prometa u mreži, koristeći tri alata: Osnovni događaji (događaji sigurnosti), Događaji odnosa (događaji interakcije između segmenata, čvorova mreže) i analiza ponašanja.
Analiza ponašanja, s druge strane, omogućava tokom vremena izgradnju modela ponašanja za određeni host ili grupu hostova. Što više prometa prolazi kroz StealthWatch, to će biti preciznije aktivacije zahvaljujući ovoj analizi. Na početku sustav često pogrešno aktivira, pa pravila treba "prilagođavati" ručno. Preporučujem da u prva nekoliko tjedana ne obraćate pažnju na takve događaje, jer će se sustav sam podesiti, ili dodavati u iznimke.
Ispod je primjer unaprijed postavljenog pravila Anomalija, u kojem se navodi da će događaj reagirati bez alarma ako host u grupi Inside Hosts komunicira s grupom Inside Hosts i u 24 sata promet premaši 10 megabajta..
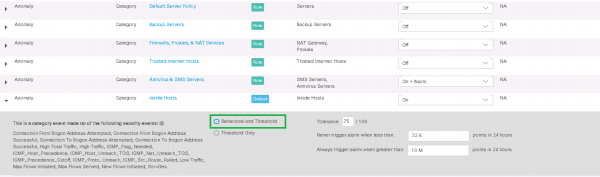
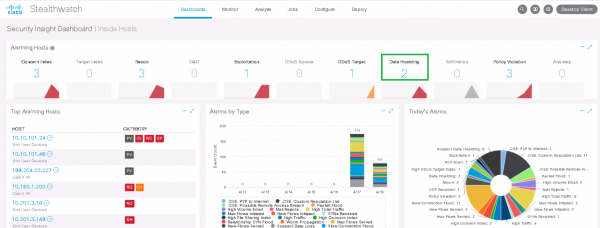
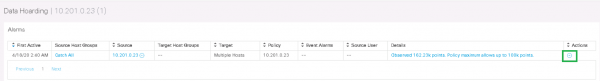
Uzećemo alarm kao primer Hoarding podataka, što znači da je neki izvorni/odredišni host učitao/preuzeo neprirodno veliku količinu podataka iz grupe hostova ili sa hosta. Kliknite na događaj i pređite na tabelu koja prikazuje hostove koji su izazvali alarm. Zatim odaberite interesantni host u koloni Hoarding podataka.
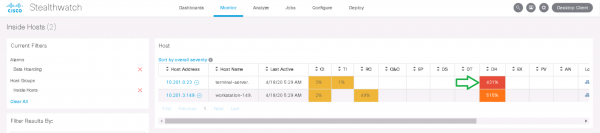
Prikazan je događaj koji govori da je otkriveno 162k "poena", dok je po politici dozvoljeno 100k "poena" — to su unutrašnje metrike StealthWatch. U koloni Radnje kliknite Prikaz Tokova.
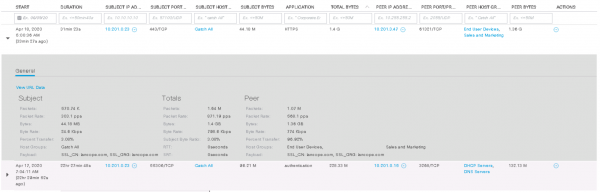
Možemo primetiti da ovaj host noću je komunicirao sa hostom 10.201.3.47 iz odeljenja Prodaja i marketing putem protokola HTTPS i preuzeo 1.4 GB. Možda ovaj primer nije baš najbolji, ali detekcija interakcija sa više stotina gigabajta vrši se na isti način. Stoga, dalja istraga anomalija može dovesti do zanimljivih rezultata.
Napomena: u web-interfejsu SMC podaci se prikazuju u karticama Kontrolne table prikazuju se samo za poslednju nedelju, dok se u kartici Monitor prikazuju podaci za poslednje 2 nedelje. Da bi se analizirali događaji starijeg datuma i generisali izveštaji, potrebno je raditi sa java konzolom na računarima administratora.
5. Pronalazak unutrašnjih skeniranja mreže
Sada razmotrimo nekoliko primera uvida — incidenta informacione bezbednosti. Ova funkcionalnost je više zanimljiva bezbednjacima.
Postoji nekoliko unapred definisanih tipova događaja skeniranja u StealthWatch:
- Skeniranje portova — izvor skenira više portova odredišnog čvora.
- Addr tcp skeniranje — izvor skenira celu mrežu na istom TCP portu, menjajući IP adresu odredišta. Pri tome izvor prima TCP Reset pakete ili uopšte ne dobija odgovore.
- Addr udp skeniranje — izvor skenira celu mrežu na istom UDP portu, menjajući IP adresu odredišta. Pri tome izvor prima ICMP Port Unreachable pakete ili uopšte ne dobija odgovore.
- Ping skeniranje — izvor šalje ICMP zahteve na celu mrežu u potrazi za odgovorima.
- Stealth skeniranje tcp/udp — izvor je koristio isti port za povezivanje na više portova odredišnog čvora u isto vreme.
Za lakše pronalaženje svih unutrašnjih skeneri postoji aplikacija za mrežu za StealthWatch — Procena vidljivosti. Kada pređete na karticu Kontrolne table → Procena vidljivosti → Unutrašnji mrežni skeneri videćete incidente bezbednosti vezane za skeniranja u poslednje 2 nedelje.
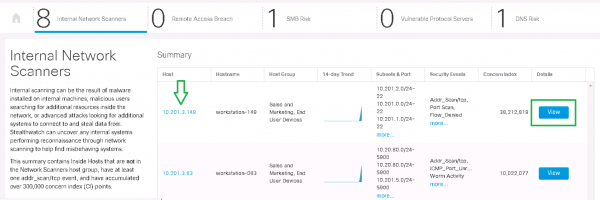
Klikom na dugme Detalji, bit će vidljive početke skeniranja svake mreže, trendovi prometa i odgovarajući alarmi.
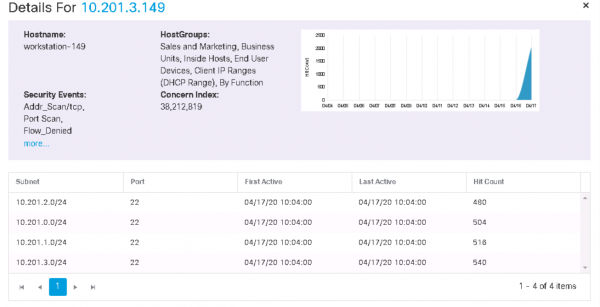
Zatim se možete "uroniti" u host iz kartice na prethodnoj slici i vidjeti sigurnosne događaje, kao i aktivnost proteklih tjedan dana za taj host.
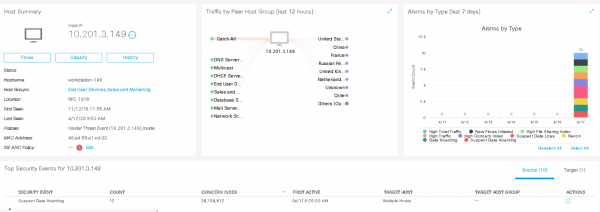
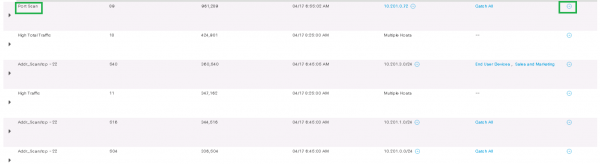
Kao primjer, analizirat ćemo događaj Skeniranje portova s hosta 10.201.3.149 na 10.201.0.72, kliknuvši na Radnje > Povezani tokovi. Pokreće se pretraživanje tokova i prikazuje relevantne informacije.
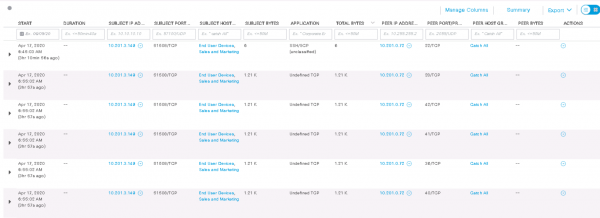
Kao što vidimo, ovaj host s jednog svog porta 51508/TCP skanio je prije 3 sata odredišni host preko portova 22, 28, 42, 41, 36, 40 (TCP). Neka polja ne prikazuju informacije, ili zato što nisu sva polja Netflow podržana na Netflow eksterneru.
6. Analiza preuzetih zloćudnih programa pomoću CTA
CTA (Cognitive Threat Analytics) — oblačna analiza Ciscoa, koja se odlično integrira s Cisco StealthWatch i omogućava dopunu bezpravične analize potpisima. Tim se omogućava otkrivanje trojanaca, mrežnih crva, zloćudnog softvera nultog dana i drugih zloćudnih programa i njihovo širenje unutar mreže. Također, ranije spomenuta tehnologija ETA omogućava analizu takvih zloćudnih komunikacija i u šifriranom prometu.
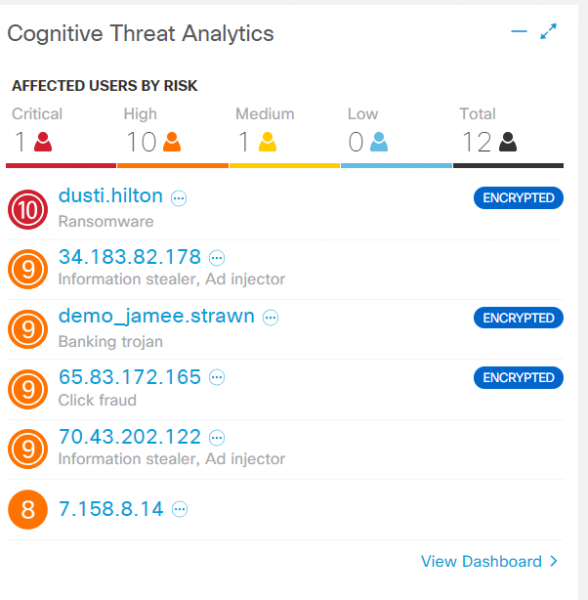
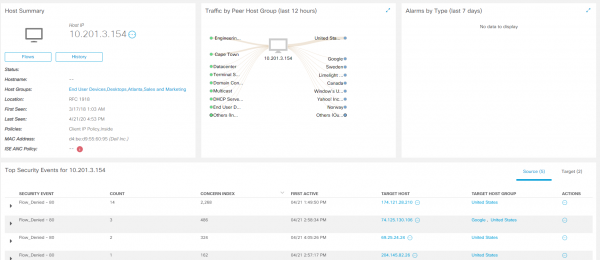
Doslovno na prvoj kartici u web sučelju postoji poseban widget Cognitive Threat Analytics. Kratki pregled govori o otkrivenim prijetnjama na korisničkim hostovima: trojanac, zloćudni softver, napadni softver. Riječ “Encrypted” upravo ukazuje na rad ETA. Klikom na host, ispušta se sve informacije, uključujući sigurnosne događaje i dnevnike o CTA.
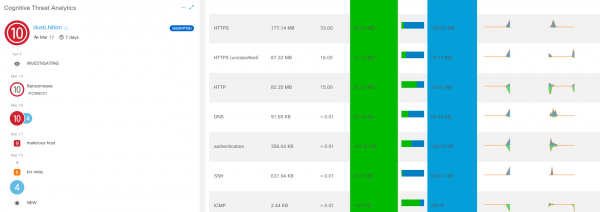
Prelazeći preko svakog koraka CTA, događaji prikazuju detaljne informacije o interakciji. Za potpuni uvid, trebate kliknuti Pogledajte detalje incidenta, i dobit ćete posebnu konzolu. Cognitive Threat Analytics.
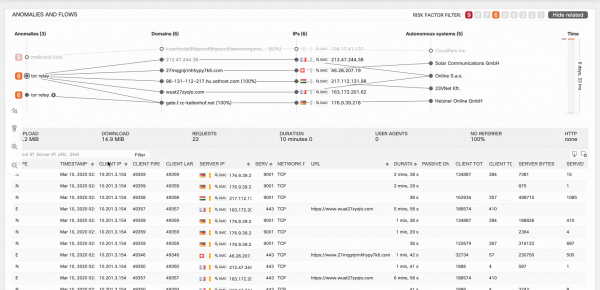
U gornjem desnom kutu filtriranje omogućava prikazivanje događaja prema razini kritičnosti. Prelazeći preko konkretne anomalije, na dnu ekrana pojavljuju se dnevnici s odgovarajućim vremenskim okvirom s desne strane. Tako stručnjak odjela IB jasno razumije koji zaraženi host je nakon kojih radnji počeo izvoditi koje radnje.
Ispod je još jedan primjer — bankovni trojanac, kojim je zaražen host 198.19.30.36. Ovaj host je počeo komunicirati sa zloćudnim domenama, a u dnevnicima je prikazana informacija o tokovima tih interakcija.
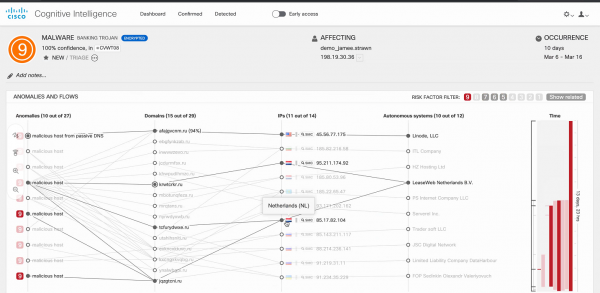
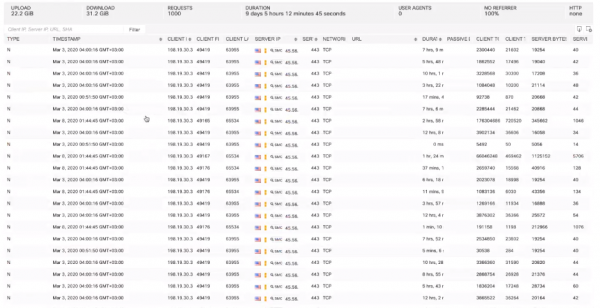
Jedno od najboljih rješenja može biti stavljanje hosta u karantenu zahvaljujući nativnoj s Cisco ISE za daljnje liječenje i analizu.
Zaključak
Cisco StealthWatch rješenje je jedno od vodećih proizvoda za monitoring mreže, kako iz perspektive analize mreže, tako i informacijske sigurnosti. Uz njegovo korištenje moguće je otkrivati nelegitimne interakcije unutar mreže, kašnjenja aplikacija, najaktivnije korisnike, anomalije, zlonamjerne softvere i APT. Štoviše, moguće je detektirati skeniranja, pentestere i provoditi kriptoaudit HTTPS prometa. Još više scenarija upotrebe možete pronaći na .
Ako imate želju provjeriti kako vaša mreža glatko i efikasno radi, pošaljite .
U bliskoj budućnosti planiramo još nekoliko tehničkih publikacija o različitim proizvodima informacijske sigurnosti. Ako vas ova tematika zanima, pratite naše kanale za ažuriranja (, , , )!
Izvor: habr.com
