

Imamo 2 analizatora koda, 4 alata za dinamičko testiranje, svoje izume i 250 skripti. Nije da je sve to bilo potrebno u trenutnom procesu, ali kad sam već počeo implementirati DevSecOps, potrebno je ići do kraja.
. Autori likova: Justin Roiland i Dan Harmon.
Što je SecDevOps? A DevSecOps? Koje su razlike? Što je sigurnost aplikacija? Zašto klasičan pristup više ne funkcionira? Na sva ta pitanja znat će odgovor Jurij Šabalin iz Swordfish Security. Jurij će detaljno odgovoriti na sve i raspraviti o problemima prijelaza s klasičnog modela sigurnosti aplikacija na proces DevSecOps: kako ispravno pristupiti uključivanju procesa sigurnog razvoja u DevOps proces bez ikakvog kvara, kako proći osnovne faze testiranja sigurnosti, koje alate koristiti, čime se razlikuju i kako ih ispravno postaviti kako bi se izbjegle zamke.
O govoru: Jurij Šabalin — glavni sigurnosni arhitekt u Swordfish Security. Odgovoran je za implementaciju SSDL, za ukupnu integraciju alata za analizu aplikacija u jedinstveni ekosustav razvoja i testiranja. Ima 7 godina iskustva u informatičkoj sigurnosti. Radio je u Alfa-Banku, Sberbanku i Positive Technologies, koja razvija softver i pruža usluge. Govornik na međunarodnim konferencijama ZerONights, PHDays, RISSPA, OWASP.
Sigurnost aplikacija: o čemu se radi?
Sigurnost aplikacija — to je područje sigurnosti koje je odgovorno za sigurnost aplikacija. To se ne odnosi na infrastrukturu ili mrežnu sigurnost, već isključivo na ono što pišemo i čime se bave programeri — nedostaci i ranjivosti same aplikacije.
Pristup — Sigurnosni razvojni ciklus — razvio ga je Microsoft. Na dijagramu je kanonski model SDLC, čija je glavna zadaća uključivanje sigurnosti u svakoj fazi razvoja, od zahtjeva, do izdanja i izlaska u produkciju. U Microsoftu su shvatili da u industriji ima previše grešaka, da ih postaje sve više i s tim nešto treba učiniti, te su predložili ovaj pristup koji je postao kanonski.
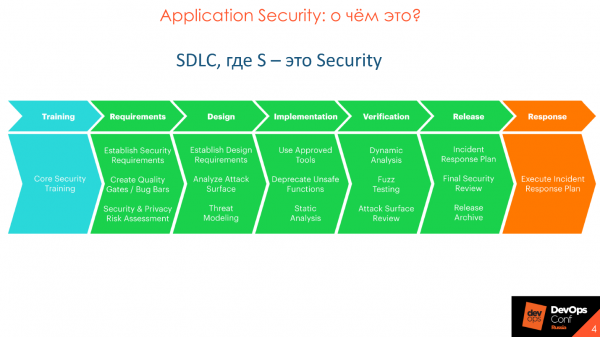
Sigurnost aplikacija i SSDL nisu usmjereni na otkrivanje ranjivosti, kao što se često misli, već na sprječavanje njihovog nastanka. S vremenom je kanonski pristup od Microsofta poboljšan i razvijen, i nastao je dublji detaljan pristup.
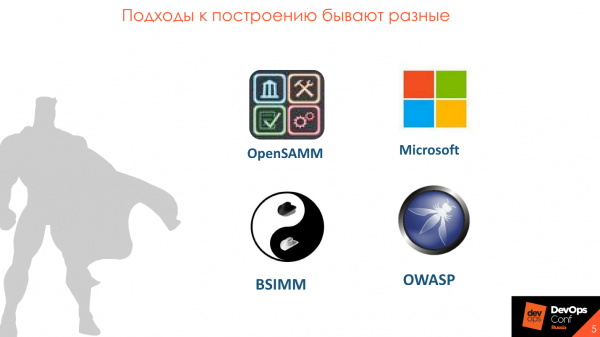
Kanonizirana SDLC je detaljno razrađena u različitim metodologijama — OpenSAMM, BSIMM, OWASP. Metodologije se razlikuju, ali su, u suštini, slične.
Model zrelosti sigurnosti u izgradnji
Najviše mi odgovara BSIMM — . Osnova metodologije je podjela procesa sigurnosti aplikacija na 4 domene: Upravljanje, Obavještajna obavijest, SSDL dodirne točke i Implementacija. U svakoj domeni postoji 12 praksi koje su predstavljene u obliku 112 aktivnosti.

Svaka od 112 aktivnosti ima 3 razine zrelosti: osnovna, srednja i napredna. Sve 12 praksi možete proučavati po sekcijama, odabrati ono što vam je važno, razumjeti kako ih implementirati i postupno dodavati elemente, poput statičke i dinamičke analize koda ili pregleda koda. Izradite plan i radite prema njemu u okviru implementacije odabranih aktivnosti.
Zašto DevSecOps
DevOps je veliki zajednički proces u kojem treba brinuti o sigurnosti.
Izvorno podrazumijevao provjere na sigurnost. U praksi, broj timova za sigurnost bio je mnogo manji nego što je danas, i oni su djelovali ne kao sudionici procesa, već kao kontrolni i nadzorni organ koji postavlja zahtjeve i provjerava kvalitetu proizvoda na kraju izdanja. To je klasičan pristup u kojem su timovi za sigurnost bili odvojeni od razvoja i nisu sudjelovali u procesu.
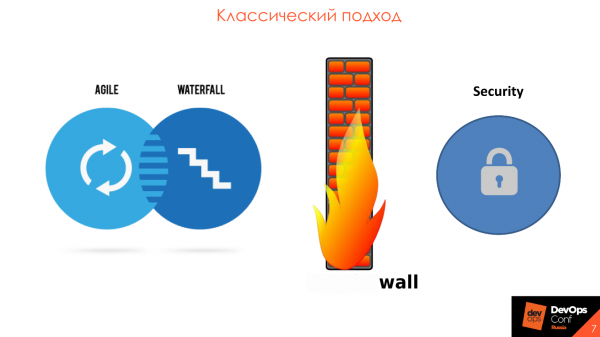
Glavni problem je upravo u tome što su IT sigurnost odvojena od razvoja. Obično se radi o nekakvom okviru IT sigurnosti i u njemu su 2-3 velika i skupa alata. Svakih šest mjeseci dođe izvorni kod ili aplikacija koju je potrebno provjeriti, a jednom godišnje se provode . To sve dovodi do toga da se rokovi za izlazak na tržište odgađaju, a programeri se suočavaju s ogromnim brojem ranjivosti iz automatiziranih sredstava. Sve to je nemoguće razjasniti i popraviti, jer još uvijek nisu obrađeni rezultati od prethodnih šest mjeseci, a sada dolazi nova serija.
U procesu rada naše tvrtke, vidimo da sigurnost u svim područjima i industrijama shvaća da je vrijeme da se prilagode i surađuju s razvojem u jednom kotaču — u . Paradigma DevSecOps odlično se uklapa u metodologiju agilnog razvoja, u implementaciju, podršku i sudjelovanje u svakoj izdanju i iteraciji.
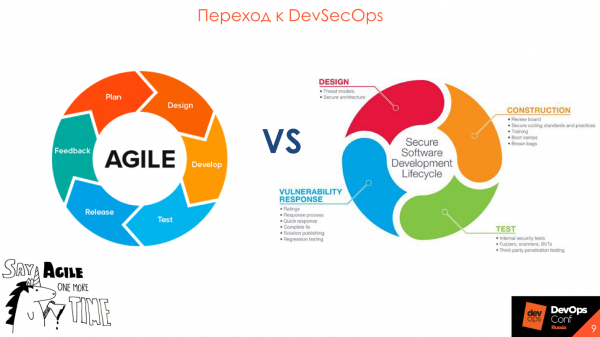
Prijelaz na DevSecOps
Najvažnija riječ u sigurnosnom razvoju životnog ciklusa je «proces». Morate to razumjeti prije nego što razmislite o kupnji alata.
Samo uključivanje alata u DevOps proces nije dovoljno—bitna je interakcija i razumijevanje među sudionicima procesa.
Ljudi su važniji od alata
Često planiranje procesa sigurnog razvoja započinje izborom i kupnjom alata, a završava pokušajima integracije alata u trenutni proces, koji ostaju samo pokušaji. To dovodi do tužnih posljedica, jer svaki alat ima svoje osobitosti i ograničenja.
Čest slučaj je kada odjel za sigurnost odabere dobar, skup alat s širokim mogućnostima i dođe do developera—da ga uključe u proces. Ali ne ide to—proces je izgrađen tako da ograničenja već kupljenog alata ne odgovaraju trenutnoj paradigmi.
Prvo opišite koji rezultat želite i kako bi proces trebao izgledati. To će pomoći da se razumiju uloge alata i sigurnosti u procesu.
Započnite s onim što već koristite
Prije kupnje skupih alata, pogledajte što već imate. U svakoj kompaniji postoje sigurnosni zahtjevi koji se postavljaju pred razvoj, postoje provjere, pentestovi—zašto ne transformirati sve to u razumljiv i pristupačan oblik za sve?
Obično su zahtjevi papirnati dokument koji leži na polici. Bio je slučaj kada smo došli u kompaniju da pogledamo procese i zamolili ih da pokažu zahtjeve za sigurnost softvera. Stručnjak koji se time bavio dugo je tražio:
— Trenutno, negdje u bilješkama bio je put gdje se taj dokument nalazi.
Na kraju smo dobili dokument nakon tjedan dana.
Za zahtjeve, provjere i ostalo, kreirajte stranicu, na primjer, na Confluence — to je svima praktično.
Lakše je preformatirati ono što već postoji i iskoristiti za početak.
Koristite Security Champions
Obično, u prosječnoj kompaniji s 100-200 developera radi jedan sigurnosni stručnjak, koji obavlja više funkcija i fizički ne stigne sve provjeriti. Čak i ako se maksimalno trudi—sam ne može provjeriti sav kod koji generira razvoj. Za takve slučajeve razvijena je koncepcija— .
Security Champions su osobe unutar razvojnog tima koje su zainteresirane za sigurnost vašeg proizvoda.
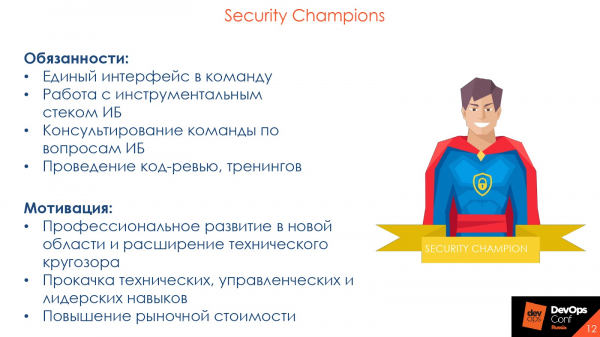
Security Champion je ulazna točka u razvojni tim i evanđelist sigurnosti u jednoj osobi.
Obično, kada stručnjak za sigurnost dođe u razvojni tim i ukaže na grešku u kodu, obično dobije iznenađeni odgovor:
— A tko ste vi? Vidim vas prvi put. Sve je u redu — moj stariji kolega je na code review stavio „apply“, idemo dalje!
To je tipična situacija, jer postoji mnogo veće povjerenje prema starijim kolegama ili kolegama s kojima se programer stalno susreće na poslu i u code review. Ako umjesto stručnjaka za sigurnost na grešku i posljedice ukaže Security Champion, tada će njegovo mišljenje imati veću težinu.
Također, programeri bolje poznaju svoj kod od bilo kog stručnjaka za sigurnost. Osobi koja ima minimalno 5 projekata u alatu za statičku analizu obično je teško zapamtiti sve nijanse. Security Champions poznaju svoj proizvod: što s čim interagira i na što se fokusirati u prvom redu — oni su učinkovitiji.
Razmislite o implementaciji Security Champions i širenju utjecaja sigurnosnog tima. Za samog šampiona to je također korisno: profesionalni razvoj u novom području, proširenje tehničkog znanja, unapređenje tehničkih, upravljačkih i liderskih vještina, povećanje tržišne vrijednosti. To je neki oblik socijalnog inženjeringa, vaši „oči“ unutar razvojnog tima.
Faze testiranja
kaže da 20% napora donosi 80% rezultata. Ovih 20% su prakse analize aplikacija koje se mogu i trebaju automatizirati. Primjeri takvih aktivnosti su statička analiza — SAST, dinamička analiza — DAST, i kontrola Open Source. Detaljnije ću opisati aktivnosti, kao i alate s kojima se obično susrećemo, zajedno s posebnim karakteristikama koje imamo u procesu njihove implementacije, i kako to ispravno raditi.
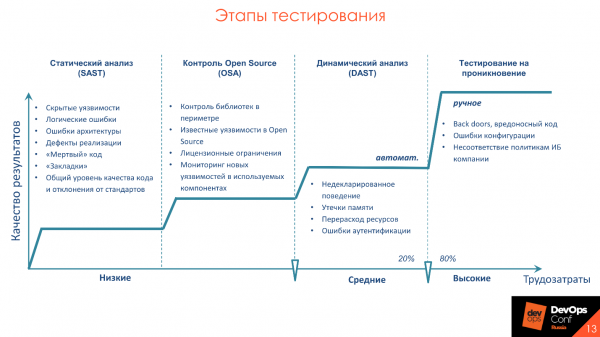
Glavni problemi alata
Istaknut ću aktualne probleme koji se odnose na sve alate i koji zahtijevaju pažnju. Razmotrit ću ih detaljnije da se ne ponavljam.
Dugo vremena analize. Ako od commit-a do izlaska na produkciju prođe 30 minuta za sve testove i izgradnju, verifikacije na informacijsku sigurnost će potrajati dane. Tako da nitko neće usporavati proces. Uzmite u obzir ovu osobitost i izvucite zaključke.
Visoka razina False Negative ili False Positive. Svi proizvodi su različiti, svi koriste različite okvire i svoj stil pisanja koda. Na različitim bazama koda i tehnologijama alati mogu prikazivati različitu razinu False Negative i False Positive. Zato gledajte što točno u vašoj tvrtki i za vaše aplikacije će davati dobre i pouzdane rezultate.
Nema integracija s postojećim alatima. Pogledajte alati s gledišta integracija, s onim što već koristite. Na primjer, ako imate Jenkins ili TeamCity — provjerite integraciju alata baš s ovim softverom, a ne s GitLab CI, koji ne koristite.
Nedostatak ili prevelika složenost prilagodbe. Ako alat nema API, zašto bi vam trebao? Sve što se može napraviti u sučelju treba biti dostupno putem API-ja. U idealu, alat bi trebao imati mogućnost prilagodbe verifikacija.
Nema Roadmap-a razvoja proizvoda. Razvoj ne stoji, uvijek koristimo nove okvire i funkcije, prepisujemo stari kod na nove jezike. Želimo biti sigurni da će alat koji kupimo podržavati nove okvire i tehnologije. Zato je važno znati da proizvod ima stvaran i ispravan plan razvoja.
Osobitosti procesa
Osim osobitosti alata, uzmite u obzir i osobitosti procesa razvoja. Na primjer, ometanje razvoja — to je tipična greška. Pogledajmo koje još osobitosti treba uzeti u obzir i na što obratiti pažnju timu sigurnosti.
Kako ne biste ometali rokove razvoja i izdanja, stvorite različita pravila i različite show stoppers — kriteriji za obustavu procesa izgradnje u prisutnosti ranjivosti — za različita okruženja. Na primjer, razumijemo da trenutna grana ide na razvojni stand ili UAT, što znači da ne suspendiramo i ne govorimo:
— Imate ovdje ranjivosti, ne ćete dalje ići!
U ovoj fazi važno je reći programerima da postoje problemi sigurnosti na koje treba obratiti pažnju.
Prisutnost ranjivosti nije prepreka za daljnje testiranje: ručno, integracijsko ili manualno. S druge strane, trebamo nekako poboljšati sigurnost proizvoda, kako bismo osigurali da desarrollatori ne zanemaruju ono što sigurnost pronalazi. Stoga ponekad postupamo ovako: na demonstraciji, kada se nešto posprema u razvojno okruženje, jednostavno obavještavamo razvoj:
— Momci, imate problema, molimo vas da obratite pažnju na njih.
U fazi UAT opet pokazujemo upozorenja o ranjivostima, a u fazi izlaska u produkciju kažemo:
— Momci, više puta smo vas upozoravali, niste ništa učinili — s ovim vas nećemo pustiti van.
Ako govorimo o kodu i dinamici, potrebno je pokazivati i upozoravati na ranjivosti samo onih funkcionalnosti i koda koji su upravo napisani u toj funkciji. Ako je programer pomaknuo gumb za 3 piksela i kažemo mu da ima SQL injekciju te da to mora hitno popraviti — to nije ispravno. Gledajte samo na ono što je sada napisano, i na promjenu koja dolazi u aplikaciju.
Pretpostavimo da imamo neku funkcionalnu grešku — to kako aplikacija ne bi trebala raditi: novac se ne prebacuje, pri kliku na gumb nema prijelaza na sljedeću stranicu ili se roba ne učitava. Sigurnosne greške — to su iste takve greške, ali ne u kontekstu rada aplikacije, već sigurnosti.
Nisu svi problemi kvalitete softvera problemi sigurnosti. No, svi problemi sigurnosti povezani su s kvalitetom softvera. Sherif Mansour, Expedia.
Budući da su sve ranjivosti iste takve greške, trebaju se nalaziti tamo gdje i sve greške u razvoju. Stoga zaboravite na izvještaje i strašne PDF-ove koje nitko ne čita.
Kada sam radio u tvrtki koja se bavila razvojem, stigao mi je izvještaj iz alata za statičku analizu. Otvorio sam ga, užasnuo se, skuvao kavu, prelistao 350 stranica, zatvorio i otišao nastaviti raditi. Veliki izvještaji su mrtvi izvještaji. Obično ne idu nikamo, e-pošte se brišu, zaboravljaju, gube ili posao kaže da prihvaća rizike.
Što učiniti? Potvrđene greške koje pronađemo jednostavno pretvaramo u prikladan format za razvoj, na primjer, ih stavljamo u backlog u Jira. Greške prioritetiziramo i uklanjamo prema redoslijedu prioriteta, zajedno s funkcionalnim greškama i greškama testova.
Statička analiza – SAST
To je analiza koda na prisutnost ranjivosti., ali to nije isto što i SonarQube. Provjeravamo ne samo prema obrascima ili stilu. Tijekom analize koristi se niz pristupa: prema drvetu ranjivosti, prema , prema analizi konfiguracijskih datoteka. To je sve što se direktno odnosi na kod.
Prednosti pristupa: otkrivanje ranjivosti u kodu u ranoj fazi razvoja, kada još nema okruženja i gotovog alata, i mogućnost inkrementalnog skeniranja: skeniranje dijela koda koji se promijenio i samo one funkcionalnosti na kojoj trenutno radimo, što smanjuje vrijeme skeniranja.
Nedostaci – nedostatak podrške za potrebne jezike.
Potrebne integracije, koje bi trebale biti u alatima, po mom subjektivnom mišljenju:
- Alat za integraciju: Jenkins, TeamCity i Gitlab CI.
- Razvojno okruženje: Intellij IDEA, Visual Studio. Programeru je lakše ne prolaziti kroz nejasan sučelje koje još treba zapamtiti, nego izravno na radnom mjestu u svom vlastitom razvojnome okruženju vidjeti sve potrebne integracije i ranjivosti koje je pronašao.
- Code review: SonarQube i ručna revizija.
- Alati za praćenje grešaka: Jira i Bugzilla.
Na slici su predstavljeni neki od najboljih alata za statičku analizu.
Nisu važni alati, već proces, stoga postoje Open Source rješenja koja su također dobra za nastavljanje procesa.
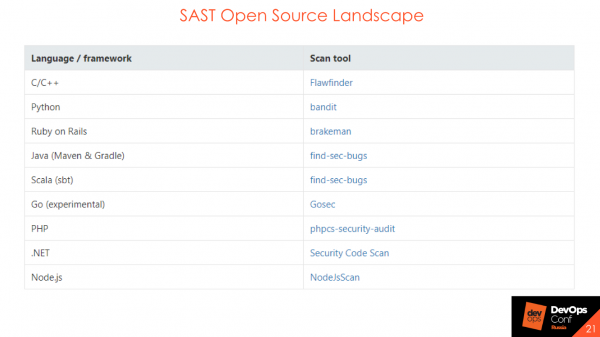
SAST Open Source neće pronaći ogroman broj ranjivosti ili složene DataFlow, ali se mogu i trebaju koristiti prilikom izgradnje procesa. Pomažu razumjeti kako će se izgraditi proces, tko će odgovarati za greške, tko će ih prijavljivati, tko će izvještavati. Ako želite provesti početnu fazu izgradnje sigurnosti vašeg koda – koristite Open Source rješenja.
Kako to integrirati, ako ste na početku puta, nemate ništa: ni CI, ni Jenkins, ni TeamCity? Razmotrit ćemo integracije u proces.
Integracija na razini CVS
Ako imate Bitbucket ili GitLab, možete napraviti integraciju na razini .
Na događaj — pull request, commit. Skenerirate kod i u statusu builda prikazujete je li provjera sigurnosti prošla ili nije.
Povratne informacije. Naravno, povratne informacije su uvijek potrebne. Ako ste samo izvršili rad na strani sigurnosti, stavili u kutiju i nikome ništa ne rekli o tome, a potom na kraju mjeseca izbacite hrpu grešaka — to nije ispravno i nije u redu.
Integracija sa sustavom code review
Jednom smo stavili za defaultnog recenzenta tehničkog korisnika AppSec na nekoliko važnih projekata. Ovisno o tome jesu li otkrivene greške u novom kodu ili nisu, recenzent na pull request pridružuje status „accept” ili „need work” — ili je sve u redu, ili treba doraditi s linkovima na ono što treba doraditi. Na integraciju s verzijom koja ide u produkciju, imali smo uključen zabranjen merge ako test za IB nije prošao. Ovo smo uključili u ručni code review, i ostali sudionici procesa vidjeli su statuse po sigurnosti upravo za ovaj konkretan proces.
Integracija sa SonarQube
Mnogi imaju za kvalitetu koda. Ovdje je isto tako — možete napraviti iste gates samo za SAST alate. Bit će isti sučelje, isti quality gate, samo će se zvati security gate. I također, ako imate postavljen proces s korištenjem SonarQube, možete sve bez problema integrirati.
Integracija na razini CI
Ovdje je također sve dovoljno jednostavno:
- Na istoj razini s automatiziranim testovima, unit testovima.
- Razdvajanje po fazama razvoja: dev, test, prod. Mogu se uključiti različiti skupovi pravila, ili različita fail conditions: zaustavljamo izgradnju, ne zaustavljamo izgradnju.
- Sinkroni/asinkroni pokretanje. Čekamo li završetak testiranja sigurnosti ili ne čekamo. To jest, pokrenuli smo ih i idemo dalje, a potom nam dolazi status da je sve u redu ili nije.
Sve to u idealnom ružičastom svijetu. U stvarnom životu toga nema, ali se trudimo. Rezultat obavljanja sigurnosnih provjera trebao bi biti sličan rezultatima unit testova.
Na primjer, uzeli smo veliki projekt i odlučili da ćemo sada skenirati SAST-om – u redu. Uključili smo taj projekt u SAST, oni su nam dali 20.000 ranjivosti i voljom smo odlučili da je sve u redu. 20.000 ranjivosti – to je naš tehnički dug. Dug ćemo staviti u kutiju, polako ćemo ga raščišćavati i unijeti greške u sustave za praćenje grešaka. Zaposlit ćemo tvrtku, sve ćemo napraviti sami ili će nam pomagati Security Champions – i tehnički dug će se smanjivati.
A sve nove ranjivosti u novom kodu moraju se ukloniti na isti način kao i greške u jedinicama ili automatskim testovima. Uvjetno rečeno, pokrenula se kompilacija, prošli smo dva testa i dva testa sigurnosti. U redu – otišli smo, pogledali što se dogodilo, ispravili jedno, ispravili drugo, sljedeći put smo prolazili – sve je u redu, nove ranjivosti se nisu pojavile, testovi nisu pali. Ako je zadatak dublji i treba ga dobro proučiti, ili ispravak ranjivosti zahvaća velike dijelove onoga što leži ispod poklopca: unijeli smo grešku u sustav za praćenje grešaka, ona će biti prioritetizirana i ispravljena. Nažalost, svijet nije savršen i testovi ponekad padaju.
Primjer sigurnosne kapije – analog kvalitetne kapije, prema prisutnosti i broju ranjivosti u kodu.
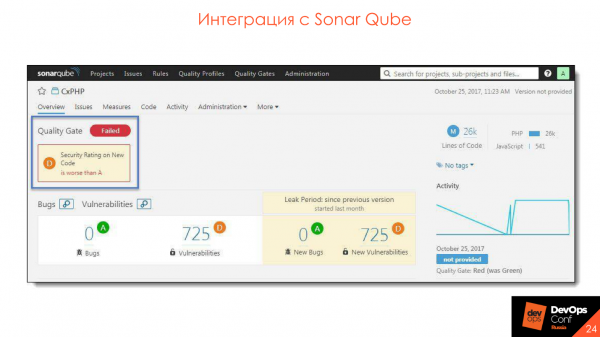 Integriramo sa SonarQube – dodatak se postavlja, sve je vrlo udobno i sjajno.
Integracija s razvojnim okruženjem
Mogućnosti integracije:
- Pokretanje skeniranja iz razvojnog okruženja još prije commit-a.
- Pregled rezultata.
- Analiza rezultata.
- Sinkronizacija sa serverom.
Otprilike ovako izgleda primanje rezultata s servera.
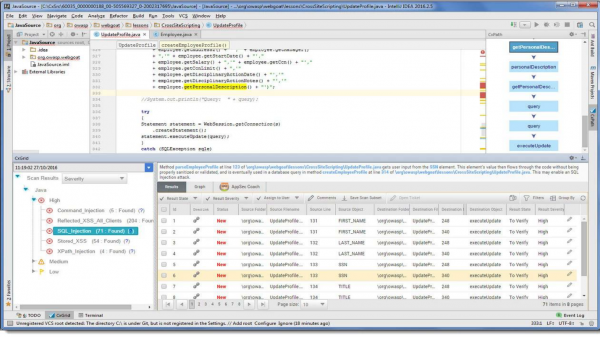
U našem razvojnog okruženju jednostavno se pojavljuje dodatna stavka koja obavještava da su tijekom skeniranja otkrivene takve ranjivosti. Možete odmah ispraviti kod, pogledati preporuke i . Sve je to smješteno na radnom mjestu programera, što je vrlo praktično – ne morate hodati po drugim vezama i dodatno gledati nešto.
Open Source
To je moja omiljena tema. Svi koriste Open Source biblioteke – zašto pisati hrpu improvizacija i bicikala kada možete uzeti gotovu biblioteku u kojoj je sve već implementirano?
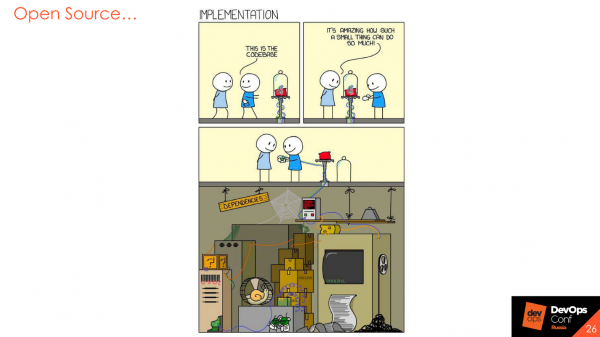
Naravno, to je tako, ali knjižnice također pišu ljudi, također nose određene rizike i također sadrže ranjivosti o kojima se periodično ili stalno izvještava. Stoga postoji sljedeći korak u sigurnosti aplikacija - to je analiza Open Source komponenti.
Analiza Open Source - OSA
Alat uključuje tri glavna koraka.
Pronalazak ranjivosti u knjižnicama. Na primjer, alat zna da koristimo neku knjižnicu i da u ili u bug trackerima postoje neke ranjivosti koje se odnose na ovu verziju knjižnice. Kada pokušamo koristiti ovu knjižnicu, alat će izbaciti upozorenje da je knjižnica ranjiva i preporučiti korištenje druge verzije koja nema ranjivosti.
Analiza licencne čistoće. Kod nas to za sada nije posebno popularno, ali ako radite s inozemstvom, periodično možete dobiti kaznu za korištenje komponente s otvorenim kodom koju nije dozvoljeno koristiti ili modificirati. Prema politici licencne knjižnice, to ne možemo napraviti. Ili, ako smo je modificirali i koristimo, onda moramo objaviti svoj kod. Naravno, nitko ne želi objaviti kod svojih proizvoda, ali od toga se također može zaštititi.
Analiza komponenti koje se koriste u industrijskoj sredini. Zamislimo hipotetsku situaciju da smo konačno završili razvoj i objavili konačno izdanje našeg mikroservisa. On tamo divno živi - tjedan, mjesec, godinu. Ne prikupljamo ga, ne provodimo sigurnosne preglede, izgleda da je sve uredu. Ali odjednom, dva tjedna nakon izdanja, izlazi kritična ranjivost u Open Source komponenti koju koristimo u ovoj verziji, u industrijskoj sredini. Ako ne bilježimo što i gdje koristimo, tu ranjivost jednostavno nećemo vidjeti. U nekim alatima postoji mogućnost praćenja ranjivosti u knjižnicama koje se trenutno koriste u industriji. To je jako korisno.
Mogućnosti:
- Različite politike za različite faze razvoja.
- Praćenje komponenti u industrijskoj sredini.
- Kontrola knjižnica unutar organizacije.
- Podrška za različite sustave izgradnje i jezike.
- Analiza Docker slika.
Nekoliko primjera lidera u području koji se bave analizom Open Source.
Jedini besplatan među njima - to je od OWASP-a. Može se uključiti u ranim fazama, pogledati kako radi i što podržava. Uglavnom su to svi cloud proizvodi, ili on-premise, ali se sa svojom bazom svejedno šalju na internet. Ne šalju vaše biblioteke, već heševe ili svoje vrijednosti koje izračunavaju, te prateće otiske na svoje servere kako bi dobili obavijest o postojećim ranjivostima.
Integracija u proces
Kontrola biblioteka unutar perimetra, koje se preuzimaju iz vanjskih izvora. Imamo vanjske i unutarnje repozitorije. Na primjer, unutar Event Central stoji Nexus, i želimo da unutar našeg repozitorija ne bude ranjivosti sa statusom "kritično" ili "visoko". Može se postaviti proksiranje uz pomoć alata Nexus Firewall Lifecycle tako da se takve ranjivosti blokiraju i ne ulaze u unutarnji repozitorij.
Integracija u CI. Na istoj razini s automatiziranim testovima, unit testovima i razdvajanjem po fazama razvoja: dev, test, prod. U svakoj fazi možete preuzimati bilo koje biblioteke, koristiti što god, ali ako postoji nešto ozbiljno sa statusom "critical" - možda bi trebalo obratiti pažnju na to tijekom izlaska u produkciju.
Integracija s artefaktima: Nexus i JFrog.
Integracija u razvojno okruženje. Alati koje odaberete moraju imati integraciju s razvojnim okruženjima. Razvijač bi trebao s svog radnog mjesta imati pristup rezultatima skeniranja, ili mogućnost da sam skenira i provjeri kod na ranjivosti prije commita u CVS.
Integracija u CD. To je cool stvar koju jako volim i o kojoj sam već pričao - praćenje pojave novih ranjivosti u industrijskom okruženju. To funkcionira otprilike ovako.
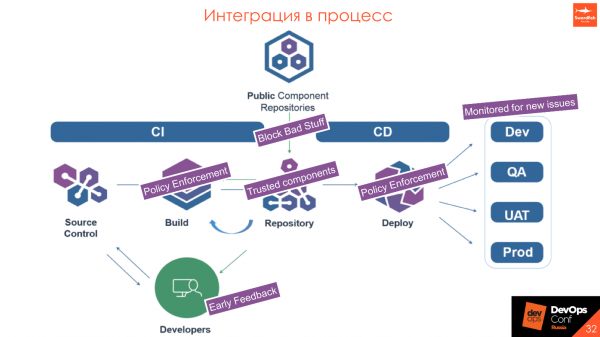
Imamo Public Component Repositories — neki alati izvana, i naš unutarnji repozitorij. Želimo da u njemu budu samo trusted components. Prilikom proksiranja zahtjeva provjeravamo da preuzimana biblioteka nema ranjivosti. Ako spada pod određene politike koje postavljamo i obavezno usklađujemo s razvojem, ne preuzimamo je i dolazi odbijenica za korištenje druge verzije. U skladu s tim, ako u biblioteci postoji nešto stvarno kritično i loše, programer neće dobiti biblioteku već na fazi postavljanja — neka koristi verziju iznad ili ispod.
- Prilikom buildanja provjeravamo da nitko nije ubacio nešto loše, da su svi komponenti sigurni i da nitko nije donio ništa opasno na USB uređaju.
- U repozitoriju imamo samo trusted components.
- Prilikom deploymenta još jednom provjeravamo sam paket: war, jar, DL ili Docker sliku da vidimo odgovara li politici.
- Kada izlazimo u produkciju, pratimo što se događa u produkcijskom okruženju: pojavljuju li se ili ne pojavljuju kritične ranjivosti.
Dinamička analiza — DAST
Alati dinamičke analize drastično se razlikuju od svega što je dosad rečeno. To je neka vrsta simulacije rada korisnika s aplikacijom. Ako je to web aplikacija, šaljemo zahtjeve, imitirajući rad klijenta, pritiskamo gumbe na sučelju, šaljemo umjetne podatke iz obrasca: navodnike, zagrade, simbole u različitim kodiranjima, kako bismo provjerili kako aplikacija funkcionira i obrađuje vanjske podatke.
Ovaj sustav također omogućuje provjeru temeljnih ranjivosti u Open Source-u. Budući da DAST ne zna koju Open Source koristimo, jednostavno baca „zlonamjerne“ uzorke i analizira odgovore poslužitelja:
— Aha, ovdje postoji problem s deserializacijom, a ovdje nema.
U tome postoje veliki rizici, jer ako provodite ovaj sigurnosni test na istoj instanci koju koriste testeri — mogle bi se dogoditi neugodnosti.
- Visoko opterećenje mrežnog poslužitelja aplikacije.
- Nema integracija.
- Mogućnost promjene postavki analizirane aplikacije.
- Nema podrške za potrebne tehnologije.
- Složenost postavljanja.
Imali smo situaciju kada smo konačno pokrenuli AppScan: dugo smo se borili za pristup aplikaciji, dobili 3 naloga i obradovali se – konačno ćemo sve proveriti! Pokrenuli smo skeniranje, a prvo što je AppScan uradio je da je ušao u administratorski panel, pritisnuo sve dugmadi, promenio polovinu podataka, a onda je potpuno srušio server svojim -zahtevima. Razvoj sa testiranjem su rekli:
— Momci, vi se šalite?! Dali smo vam naloge, a vi ste srušili stan!
Uzmite u obzir moguće rizike. U idealnom slučaju pripremite poseban stan za testiranje IB, koji će biti izolovan od ostatka okruženja barem na neki način, i uslovno provernite administratora poželjno ručno. Ovo je pentest – ti preostali procenat truda koji trenutno ne razmatramo.
Treba imati na umu da to možete koristiti kao analogno testiranju opterećenja. U prvoj fazi možete uključiti dinamički skener u 10-15 tokova i videti šta će se desiti, ali obično, kao što praksa pokazuje, nema ništa dobro.
Nekoliko resursa koje obično koristimo.
Vredi istaknuti — to je "švajcarski nož" za svakog stručnjaka za bezbednost. Svi ga koriste i veoma je praktičan. Nedavno je objavljena nova demo verzija enterprise edition. Ako je ranije to bila samo samostalna alatka s pluginovima, sada programeri konačno prave veliki server s kojeg se može upravljati sa više agenata. To je odlično, preporučujem da probate.
Integracija u proces
Integracija se odvija prilično dobro i jednostavno: pokretanje skeniranja nakon uspešne instalacije aplikacije na stan i skeniranje nakon uspešnog sprovođenja integracionog testiranja.
Ako integracije ne funkcionišu ili su tamo postavljeni stubovi i mock funkcije, to je besmisleno i beskorisno – kakav god obrazac da pošaljemo, server će ionako odgovarati isto.
- Idealno – poseban stan za testiranje.
- Pre početka testiranja zabeležite redosled prijavljivanja.
- Testiranje sistema administracije – samo ručno.
Proces
Malo o procesu generalno i o radu svakog alata, posebno. Sve aplikacije su različite – kod jedne bolje funkcioniše dinamička analiza, kod druge statička, kod treće analiza OpenSource, pentestovi ili čak nešto drugo, na primer, važne događaje. .
Svaki proces zahtijeva kontrolu.
Kako bismo razumjeli kako proces funkcionira i gdje ga možemo poboljšati, potrebno je prikupljati metrike sa svega do čega možemo doći, uključujući proizvodne metrike, metrike iz alata i iz praćenja grešaka.
Bilo koji podaci su korisni. Trebamo gledati iz različitih perspektiva gdje se bolje primjenjuju određeni alati, gdje proces konkretno slabi. Možda bismo trebali obratiti pažnju na vrijeme reakcije razvoja kako bismo razumjeli gdje poboljšati proces na temelju vremena. Što više podataka imamo, više perspektiva možemo izgraditi od visoke razine do detalja svakog procesa.
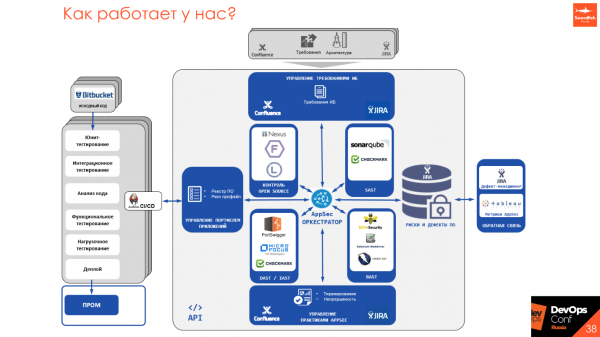
Budući da svi statički i dinamički analizatori imaju svoje API-je, svoje načine pokretanja, principe, neki imaju planere, neki nemaju - mi pišemo alat AppSec Orkestrator, koji omogućava stvaranje jedinstvene točke ulaza u cijeli proces iz izrade i upravljanje njime iz jedne točke.
Za menadžere, programere i sigurnosne inženjere postoji jedna točka ulaza iz koje mogu vidjeti što je pokrenuto, konfigurirati i pokrenuti skeniranje, dobiti rezultate skeniranja, postaviti zahtjeve. Pokušavamo se udaljiti od papirića, prevesti sve u ljudski jezik, koji koristi razvoj - stranice na Confluenceu sa statusima i metrima, greške u Jiri ili raznim trackerima grešaka, ili ugraditi u sinkroni/asinkroni proces u CI/CD.
Ključne točke
Alati nisu najvažniji. Prvo osmislite proces - zatim implementirajte alate. Alati su dobri, ali skupi, stoga možemo započeti s procesom i postaviti suradnju i razumijevanje između razvoja i sigurnosti. S aspekta sigurnosti - nije potrebno "sve zaustavljati", S aspekta razvoja - ako postoji nešto visoko mega super kritično, onda to treba riješiti, a ne zatvarati oči pred problemom.
Kvaliteta proizvoda je zajednički cilj za sigurnost i razvoj. Radimo na istom zadatku, trudimo se da sve ispravno funkcionira i da nema reputacijskih rizika i financijskih gubitaka. Upravo zato promoviramo pristup DevSecOps, SecDevOps, kako bismo uspostavili komunikaciju i poboljšali kvalitetu proizvoda.
Započnite s onim što već imate.: zahtjevi, arhitektura, parcijalne provjere, treninzi, smjernice. Nemojte odmah primijeniti sve prakse na sve projekte — napredujte iterativno. Ne postoji jedinstveni standard — eksperimentirajte i isprobavajte različite pristupe i rješenja.
Između defekata IB i funkcionalnih defekata postoji znak jednakosti.
Automatizirajte sve, što se pokreće. Sve što se ne pokreće — pokrenite i automatizirajte. Ako se nešto radi ručno, to nije dobar dio procesa. Možda bi ga trebalo preispitati i također automatizirati.
Ako je veličina tima IB mala — koristite Security Champions.
Možda ono o čemu sam govorio neće odgovarati vama i smislit ćete nešto svoje — i to je u redu. No birajte alate prema zahtjevima vašeg procesa. Ne gledajte što zajednica kaže, da je ovaj alat loš, a ovaj dobar. Možda će se ispostaviti da je sve obrnuto na vašem proizvodu.
Zahtjevi za alate.
- Nizak nivo lažnih pozitivnih rezultata.
- Razmjerno vrijeme analize.
- Jednostavno korištenje.
- Prisutnost integracija.
- Razumijevanje Roadmap-a razvoja proizvoda.
- Mogućnost prilagodbe alata.
Izlaganje Jurija odabrano je kao jedno od najboljih na DevOpsConf 2018. Da biste se upoznali s još više zanimljivih ideja i praktičnih slučajeva, dođite 27. i 28. svibnja u Skolkovo na u okviru . Još bolje, ako ste spremni dijeliti svoje iskustvo, tada za izlaganje do 21. travnja.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish