

Koliko često spontano kupujete nešto pod utjecajem sjajne reklame, a onda ta prvotno željena stvar skuplja prašinu u ormaru, ostavi ili garaži do sljedećeg velikog čišćenja ili selidbe? Kao rezultat - razočaranje zbog neopravdanih očekivanja i bespotrebno potrošenih novaca. Puno je gore kada se takvo što dogodi u poslovanju. Često su marketinški trikovi toliko dobri da kompanije nabavljaju skupa rješenja, ne videći punu sliku njihove primjene. Ipak, probno testiranje sustava pomaže da se razumije kako pripremiti infrastrukturu za integraciju, koja funkcionalnost i u kojem obimu treba implementirati. Tako se može izbjeći ogromnu količinu problema zbog
Cisco ISE – "Radius poslužitelj na steroidima"
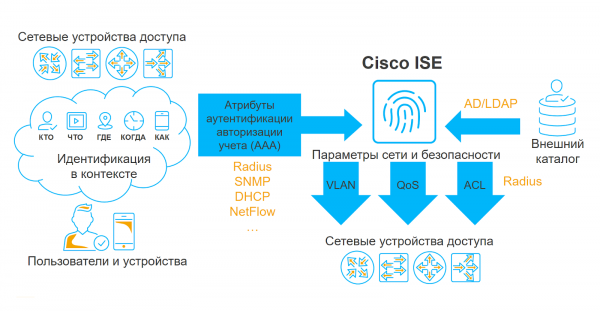
Cisco Identity Services Engine (ISE) je platforma za izradu sustava kontrole pristupa lokalnoj računalnoj mreži organizacije. U stručnoj zajednici, proizvod je zbog svojih svojstava nazvan "Radius poslužiteljem na steroidima". Zašto tako? U osnovi, rješenje je Radius poslužitelj kojem su dodane brojne dodatne usluge i "funkcionalnosti" koje omogućuju sticanje velikog volumena kontekstualnih informacija i primjenu dobivenog skupa podataka u politikama pristupa.
Kao i svaki drugi Radius poslužitelj, Cisco ISE surađuje s mrežnom opremom razine pristupa, prikuplja informacije o svim pokušajima povezivanja s korporativnom mrežom i na temelju politika autentifikacije i autorizacije dopušta ili odbija korisnike unutar lokalne mreže. Međutim, mogućnost profiliranja, praćenja i integracije s drugim sigurnosnim rješenjima omogućava značajno kompliciranje logike politike autorizacije i time rješavanje prilično teških i zanimljivih zadataka.
Implementirati ne znači pilotirati: zašto je testiranje potrebno?
Vrijednost pilotskog testiranja leži u demonstraciji svih mogućnosti sustava u specifičnoj infrastrukturi određene organizacije. Uvjeravam vas da je pilotiranje Cisco ISE prije implementacije korisno za sve sudionike projekta, i evo zašto.
Integratorima to daje jasnu predstavu o očekivanjima klijenta i pomaže u oblikovanju pravilnog tehničkog zadatka koji sadrži mnogo više detalja od uobičajene fraze 'napravite da sve bude u redu'. 'Pilot' nam omogućuje da osjetimo sve probleme klijenta, shvatimo koje su mu zadaće prioritetne, a koje manje važne. Za nas je to izvrsna prilika da unaprijed saznamo koje se opreme koristi u organizaciji, kako će se provoditi implementacija, na kojim lokacijama, gdje su one smještene i tako dalje.
Klijenti tijekom pilotskog testiranja vide stvarni sustav u akciji, upoznaju se s njegovim sučeljem, mogu provjeriti je li kompatibilan s njihovim postojećim 'hardverom' i dobiti cjelokupnu sliku o tome kako će rješenje raditi nakon potpune implementacije. 'Pilot' je onaj trenutak kada se mogu uočiti svi 'zamke' s kojima će se sigurno naići tijekom integracije, i odlučiti koliko licenci treba kupiti.
Što može 'isplivati' tijekom 'pilota'
Dakle, kako se pravilno pripremiti za implementaciju Cisco ISE? Naše iskustvo pokazuje da postoje 4 osnovna aspekta koje je važno uzeti u obzir tijekom procesa pilotskog testiranja sustava.
Oblik
Prvo, treba odlučiti u kojem će se obliku sustav realizirati: fizičkom ili virtualnom uređaju. Svaka opcija ima svoje prednosti i nedostatke. Na primjer, jaka strana fizičkog uređaja je predvidiva izvedba, ali ne treba zaboraviti da takvi uređaji s vremenom zastarijevaju. Virtualni uređaji su manje predvidljivi, jer ovise o opremi na kojoj je postavljena virtualizacijska okolina, ali imaju jednu veliku prednost: uz podršku, uvijek ih je moguće ažurirati na najnoviju verziju.
Je li vaša mrežna oprema kompatibilna s Cisco ISE?
Naravno, idealan scenarij bi bio povezati svu opremu na sustav odmah. Ipak, to nije uvijek moguće, jer mnoge organizacije još uvijek koriste unmanaged switch-ove ili switch-ove koji ne podržavaju dio tehnologija na kojima radi Cisco ISE. Uzgred, ne radi se samo o switch-ovima, to također mogu biti kontroleri bežične mreže, VPN-hubovi i bilo koja druga oprema na koju se korisnici povezuju. U mojoj praksi bilo je slučajeva kada je nakon demonstracije sustava za pune implementacije klijent ažurirao gotovo cijeli park pristupnih switch-ova na modernu Cisco opremu. Da biste izbjegli neugodna iznenađenja, vrijedi unaprijed utvrditi udio nepodržane opreme.
Jesu li svi vaši uređaji standardni?
Svaka mreža ima standardne uređaje s kojima ne bi trebalo biti problema pri povezivanju: automatizirana radna mjesta, IP telefone, Wi-Fi pristupne točke, video kamere i tako dalje. No, događa se da je potrebno povezati nestandardne uređaje, na primjer, konvertere signala RS232/Ethernet, sučelja UPS-a, različitu tehnološku opremu itd. Važno je unaprijed odrediti popis takvih uređaja kako biste na fazi implementacije već imali razumijevanje kako će tehnički raditi s Cisco ISE.
Konstruktivni dijalog s IT stručnjacima
Često su klijenti Cisco ISE odjeli za sigurnost, dok za konfiguraciju pristupnih switch-ova i Active Directory obično odgovaraju IT odjeli. Stoga je produktivna interakcija između stručnjaka za sigurnost i IT stručnjaka jedna od važnih preconditions za nebolan unos sustava. Ako ga drugi percipiraju kao izazov, potrebno je objasniti im kako će rješenje biti korisno IT odjelu.
Top-5 upotreba Cisco ISE
Prema našem iskustvu, potrebna funkcionalnost sustava također se otkriva u fazi pilot testiranja. Ispod su navedeni neki od najpopularnijih i manje rasprostranjenih slučajeva korištenja rješenja.
Siguran pristup u LVS putem Ethernet-a s EAP-TLS
Prema rezultatima istraživanja naših pen-testera, prilično često napadači koriste obične utičnice, na koje su priključeni štampači, telefoni, IP kamere, Wi-Fi tačke i druga neosobna mrežna uređaja da bi ušli u mrežu kompanije. Stoga, čak i kada je pristup mreži osiguran tehnologijom dot1x, ali se koriste alternativni protokoli bez upotrebe sertifikata za potvrdu autentičnosti korisnika, velika je verovatnoća uspešnog napada putem presretanja sesije i brutes forcing lozinki. U slučaju Cisco ISE, hakiranje sertifikata će biti znatno teže — za to će hakerima biti potrebne mnogo veće računske sposobnosti, tako da je ovaj slučaj prilično efikasan.
Bežični pristup Dual-SSID
Suština ovog scenarija leži u korišćenju 2 identifikatora mreže (SSID). Jedan od njih se može nazvati „gostujućim“. Preko njega u bežičnu mrežu mogu pristupati i gosti i zaposleni u kompaniji. Zaposleni se prilikom pokušaja povezivanja preusmeravaju na poseban portal gde se vrši provizija. To znači da korisniku bude izdat sertifikat i vrši se podešavanje njegovog ličnog uređaja za automatsko ponovno povezivanje na drugi SSID, u kojem se već koristi EAP-TLS sa svim prednostima prvog slučaja.
MAC Authentication Bypass i profilisanje
Još jedan popularan slučaj sastoji se u automatskom određivanju vrste priključenog uređaja i primeni pravih ograničenja. Zašto je ovo zanimljivo? Zbog toga što i dalje postoji dosta uređaja koji ne podržavaju autentifikaciju putem protokola 802.1X. Stoga, takve uređaje treba pustiti u mrežu po MAC adresi, koja se prilično lako može falsifikovati. Ovde dolazi Cisco ISE: pomoću sistema može se videti kako se uređaj ponaša u mreži, sastaviti njegov profil i povezati ga sa grupom drugih uređaja, na primer, IP telefon i radna stanica. Kada pokuša napadač da izvrši spoofing MAC adrese i poveže se na mrežu, sistem će primetiti da se profil uređaja promenio, signalizovati sumnjivo ponašanje i neće pustiti sumnjivog korisnika u mrežu.
EAP-Chaining
EAP-Chaining tehnologija podrazumijeva uzastopnu autentifikaciju radnog računala i korisničkog računa. Ovaj slučaj je široko prihvaćen, jer mnoge tvrtke još uvijek ne podržavaju povezivanje osobnih uređaja zaposlenika s korporativnom LAN mrežom. Koristeći ovaj pristup autentifikaciji, može se provjeriti je li određena radna stanica član domene, a u slučaju negativnog rezultata korisnik ili neće imati pristup mreži, ili će se prijaviti, ali uz određena ograničenja.
Posturing
U ovom slučaju riječ je o ocjeni usklađenosti softverskog sastava radne stanice s zahtjevima sigurnosti informacija. Ovom tehnologijom može se provjeriti je li softver na radnoj stanici ažuriran, jesu li instalirani zaštitni alati, je li prilagođen host vatrozid itd. Zanimljivo je da ova tehnologija također omogućuje rješavanje drugih zadataka koji nisu vezani uz sigurnost, poput provjere prisutnosti potrebnih datoteka ili instalacije sistemskog softvera.
Rjeđe se nalaze i scenariji korištenja Cisco ISE, poput kontrole pristupa s prolaznom domenom (Passive ID), SGT-temeljene mikrosegmentacije i filtriranja, kao i integracije s sustavima za upravljanje mobilnim uređajima (MDM) i skenerima ranjivosti (Vulnerability Scanner).
Neobični projekti: zašto bi još mogao biti potreban Cisco ISE, ili 3 rijetka slučaja iz naše prakse
Kontrola pristupa serverima temeljenim na Linuxu
Jednom smo rješavali prilično složen slučaj za jednog od klijenata koji je već imao implementiran sustav Cisco ISE: trebali smo pronaći način za kontrolu korisničkih akcija (većinom su to bili administratori) na poslužiteljima s instaliranim Linux operativnim sustavom. U potrazi za odgovorom došli smo na ideju da upotrijebimo open-source PAM Radius Module, koji omogućava pristup poslužiteljima pod Linuxom s autentifikacijom na vanjskom radius-poslužitelju. Sve bi u tom pogledu bilo dobro, osim jednog „ali“: radius-poslužitelj, šaljući odgovor na zahtjev za autentifikaciju, vraća samo ime korisničkog računa i rezultat — assess accepted ili assess rejected. Ipak, za autorizaciju u Linuxu potrebno je dodijeliti barem još jedan parametar — home directory, kako bi korisnik imao neku destinaciju. Nismo našli način da se to vrati kao radius-attribut, pa smo napisali poseban skript za daljinsko kreiranje korisničkih računa na hostovima u poluautomatskom režimu. Ova zadaća je bila sasvim izvodljiva, budući da smo se bavili korisničkim računima administratora, čija je količina bila prilično mala. Zatim su korisnici pristupili neophodnom uređaju, nakon čega im je dodijeljen potreban pristup. Postavlja se razumljivo pitanje: je li obavezno koristiti u takvim slučajevima upravo Cisco ISE? U stvari, nije — mogao bi poslužiti bilo koji radius-poslužitelj, no budući da je klijent već imao ovaj sustav, jednostavno smo mu dodali novu funkcionalnost.
Inventarizacija „hardvera“ i softvera u LAN-u
Jednom smo radili na projektu isporuke Cisco ISE jednom klijentu bez prethodnog "pilot" projekta. Nije bilo jasnih zahtjeva za rješenje, a osim toga, imali smo posla s ravnom, ne-segmentiranom mrežom, što nam je dodatno otežalo zadatak. Tijekom projekta postavili smo sve moguće metode profiliranja koje je mreža podržavala: NetFlow, DHCP, SNMP, integraciju s AD itd. Na kraju je bio konfiguriran pristup putem MAR s mogućnošću ulaska u mrežu u slučaju neuspješne autentifikacije. To jest, čak i ako autentifikacija nije bila uspješna, sustav je i dalje dopuštao korisniku da pristupi mreži, prikupljajući informacije o njemu i bilježeći ih u bazi podataka ISE. Ovakvo praćenje mreže tijekom nekoliko tjedana pomoglo nam je izdvojiti priključene sustave i neosobne uređaje te razviti pristup njihovoj segmentaciji. Nakon toga dodatno smo konfigurirali poslužiteljski pristup za instalaciju agenta na radnim stanicama s ciljem prikupljanja informacija o instaliranom softveru. Što smo na kraju postigli? Uspjeli smo segmentirati mrežu i utvrditi popis softvera koji je trebao biti uklonjen s radnih stanica. Neću skrivati, subsequent zadaci raspodjele korisnika prema domenama i razdvajanju prava pristupa oduzeli su nam dosta vremena, ali na taj način smo dobili potpunu sliku o tome kakva je "oprema" bila u mreži kod klijenta. Usput, to nije bilo teško zahvaljujući dobrom radu profiliranja "iz kutije". Pa, gdje profiliranje nije pomoglo, sami smo provjeravali, izdvojivši port prekidača kojem je bila priključena oprema.
Daljinska instalacija softvera na radnim stanicama
Ovaj slučaj je jedan od najneobičnijih u mojoj praksi. Jednom nam se obratio klijent s povikom o pomoći — tijekom implementacije Cisco ISE nešto je krenulo po zlu, sve se raspalo, i nitko više nije mogao dobiti pristup mreži. Počeli smo istraživati i otkrili sljedeće. U tvrtki je bilo 2000 računala, čije je upravljanje zbog nedostatka kontrolera domene vršeno iz računa administratora. U svrhu opterećenja, organizacija je implementirala Cisco ISE. Trebalo je nekako razumjeti je li antivirus instaliran na postojećim PC-ima, je li programsko okruženje ažurirano itd. Budući da je mrežnu opremu u sustav unosila IT administracija, logično je da su imali pristup. Pogledavši kako to radi i provodeći opterećenje svojih PC-a, administratori su smislili način za daljinsku instalaciju softvera na radne stanice zaposlenika bez osobnih posjeta. Samo zamislite koliko koraka se može uštedjeti dnevno! Administratori su izvršili nekoliko provjera APM-a zbog određenog datoteke u direktoriju C:Program Files, i u slučaju da ga nema, pokretala se automatska remediacija s prijelazom putem veze koja vodi u skladište datoteka na instalacijski .exe datoteku. To je omogućilo običnim korisnicima pristup mrežnom direktoriju i preuzimanje potrebnog softvera. Nažalost, administrator je slabo znao sustav ISE i oštetio mehanizme opterećenja — pogrešno je napisao politiku, što je dovelo do problema, za čije rješavanje su nas angažirali. Osobno sam iskreno iznenađen ovim kreativnim pristupom, jer bi bilo puno jeftinije i manje radno intenzivno stvoriti kontroler domene. No, kao dokaz koncepta, to je dobro funkcioniralo.
Više o tehničkim nijansama koje nastaju tijekom implementacije Cisco ISE možete pročitati u članku mog kolege .
Artem Bobrikov, inženjer-projektant Centra za informacijsku sigurnost tvrtke „Infosystem Jet“
Epilog:
Iako ovaj post govori o sustavu Cisco ISE, opisana problematika je relevantna za cijelu klasu NAC rješenja. Nije toliko važno koje rješenje dobavljača se planira implementirati — veći dio rečenog ostat će primjenjiv.
Izvor: habr.com
