

95% prijetnji informatičkoj sigurnosti su poznate, i zaštita od njih može se postići tradicionalnim sredstvima poput antivirusnih programa, vatrozida, IDS-a i WAF-a. Preostalih 5% prijetnji su nepoznate i najopasnije. One čine 70% rizika za tvrtku jer ih je vrlo teško otkriti, a još teže zaštititi se od njih. Primjeri su epidemije ransomwarea WannaCry, NotPetya/ExPetr, kriptovaluti miner-i, «kibernetičko oružje» Stuxnet (koji je napao nuklearne objekte u Iranu) i mnoštvo (sjeća li se netko Kido/Conficker?) drugih napada, od kojih se klasičnim sredstvima zaštite ne može lako obraniti. O tome kako se suprotstaviti ovih 5% prijetnji pomoću tehnologije Threat Hunting, želimo razgovarati.
Neprekidni razvoj kibernetičkih napada zahtijeva stalno otkrivanje i protivmjere, što nas u konačnici navodi na razmišljanje o beskonačnoj utrci naoružanja između napadača i branitelja. Klasični sustavi zaštite više nisu sposobni osigurati prihvatljivu razinu sigurnosti, gdje razina rizika ne utječe na ključne pokazatelje tvrtke (ekonomske, političke, reputacijske) bez dodatne prilagodbe specifičnoj infrastrukturi, ali u cjelini pokrivaju dio rizika. Tijekom implementacije i konfiguracije moderna zaštitna rješenja često se nalaze u poziciji da sustižu i moraju odgovoriti na izazove novog doba.
Jedan od odgovora na izazove suvremenosti za stručnjaka za informatičku sigurnost može biti tehnologija Threat Hunting. Termin Threat Hunting (u daljnjem tekstu — TH) pojavio se prije nekoliko godina. Sama tehnologija je vrlo zanimljiva, ali još uvijek nema nikakve općeprihvaćene standarde i pravila. Također, situaciju otežava raznolikost izvora informacija i mali broj izvorakoji su na ruskom jeziku na ovu temu. Stoga smo u «LANIT-Integracijama» odlučili napisati pregled ove tehnologije.
Relevancija
Tehnologija TH oslanja se na procese praćenja infrastrukture.. Alerting (MSSP type service) is a traditional method that involves searching for previously developed signatures and signs of attacks and responding to them. This scenario is successfully handled by traditional signature-based protection tools. Hunting (MDR type service) is a monitoring method that addresses the question, 'Where do signatures and rules come from?'. It is the process of creating correlation rules by analyzing hidden or previously unknown indicators and signs of attack. Threat Hunting falls into this category of monitoring.
Only by combining both types of monitoring can we achieve protection that is close to ideal, yet there always remains a certain level of residual risk.
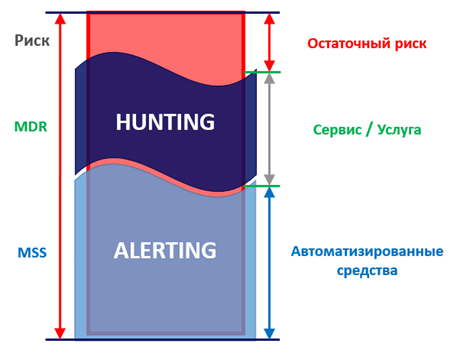 Protection using two types of monitoring
And here's why TH (and hunting as a whole!) will become increasingly relevant:
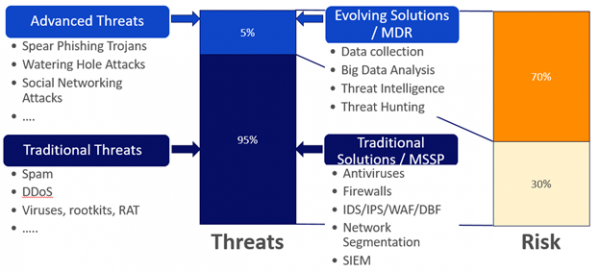 Threats, protection tools, risks.
. These include types such as spam, DDoS, viruses, rootkits, and other classic malware. Protection against these threats can be achieved with the same classic protection tools.
In any project execution, while the remaining 20% of the work takes 80% of the time. Similarly, among all threats, 5% of new type threats will account for 70% of the company's risk. In a company where information security management processes are organized, we can manage 30% of the risk from known threats by either avoiding (disabling wireless networks altogether), accepting (implementing necessary protection tools), or transferring (for example, to the integrator) that risk. Protecting against, APT attacks, phishing,, cyber espionage, and national operations, as well as a large number of other attacks is already much more complex. The consequences of these 5% threats will be far more serious (), than the consequences of spam or viruses, which antivirus software protects against.
Almost everyone has to deal with 5% of threats. Recently, we had to install an open-source solution that uses an application from the PEAR (PHP Extension and Application Repository) repository. The attempt to install this application via pear install failed because bio je nedostupan (sada je već na njemu postavljena zamjenska stranica), morao sam ga instalirati s GitHuba. A nedavno se otkrilo da je PEAR postao žrtva.
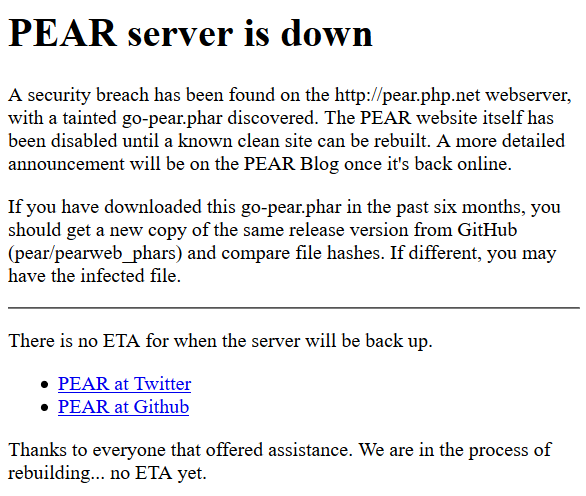
Može se još spomenuti, epidemija ransomware-a NePetya putem modula za ažuriranje programa za vođenje poreznih izvještaja. Opasnosti postaju sve sofisticiranije, i postavlja se logično pitanje – «Kako se uopće suprotstaviti ovih 5% prijetnji?»
Definicija Threat Hunting-a
Dakle, Threat Hunting je proces proaktivnog i iterativnog traženja i otkrivanja naprednih prijetnji koje nije moguće otkriti tradicionalnim zaštitnim sredstvima. Napredne prijetnje uključuju, primjerice, napade poput APT, napade na 0-day ranjivosti, Living off the Land i slično.
Također se može preformulirati da je TH proces provjere hipoteza. To je pretežno ručni proces s elementima automatizacije, unutar kojeg analitičar, oslanjajući se na svoja znanja i kvalifikacije, pretražuje velike količine informacija u potrazi za znakovima kompromitacije, koji odgovaraju prvotno navedenoj hipotezi o prisutnosti određene prijetnje. Njegova karakteristična osobina je raznolikost izvora informacija.
Važno je napomenuti da Threat Hunting nije neki softverski ili hardverski proizvod. To nisu upozorenja koja možete vidjeti u nekom rješenju. To nije proces traženja IOC (identifikatori kompromitacije). I to nije neka pasivna aktivnost koja se odvija bez sudjelovanja analitičara IT sigurnosti. Threat Hunting – prije svega, proces.
Sastavnice Threat Hunting-a
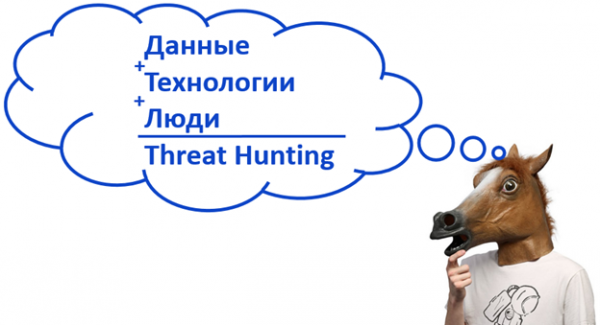
Tri glavne sastavnice Threat Hunting-a: podaci, tehnologije, ljudi.
Podaci (šta?), uključujući i Big Data. Različiti tokovi prometa, informacije o ranijim APT-ima, analitika, podaci o korisničkoj aktivnosti, mrežni podaci, informacije od zaposlenika, informacije iz dark web-a i mnogo toga drugog.
Tehnologije (kako?) obrađivanja tih podataka – svi mogući načini obrade tih podataka, uključujući Strojno Učenje.
Ljudi (ko?) – oni koji imaju veliko iskustvo u analizi raznih napada, razvijenu intuiciju i sposobnost otkrivanja napada. Obično su to analitičari informacijske sigurnosti koji moraju imati sposobnost generiranja hipoteza i pronalaženja dokaza za njih. Oni su osnovna karika u procesu.
PARIS model
Adam Bateman PARIS model za idealni TH proces. Ime neizravno sugerira poznatu znamenitost Francuske. Ovaj model se može promatrati iz dva smjera – odozgo i odozdo.
U procesu lova na prijetnje, krećući se prema gore iz modela, susrest ćemo se s brojnim dokazima zlonamjernih aktivnosti. Svaki dokaz ima svoju mjeru, kao što je sigurnost – karakteristika koja odražava važnost tog dokaza. Postoje 'čvrsti', direktni dokazi zlonamjernih aktivnosti, na temelju kojih možemo odmah doći do vrha piramide i stvoriti konkretno upozorenje o točno poznatoj infekciji. A tu su i neizravni dokazi, čiji zbroj također može dovesti do vrha piramide. Kao i uvijek, neizravnih dokaza je mnogo više od direktnih, što znači da ih treba razvrstati i analizirati, provoditi dodatna istraživanja i poželjno je automatizirati taj proces.
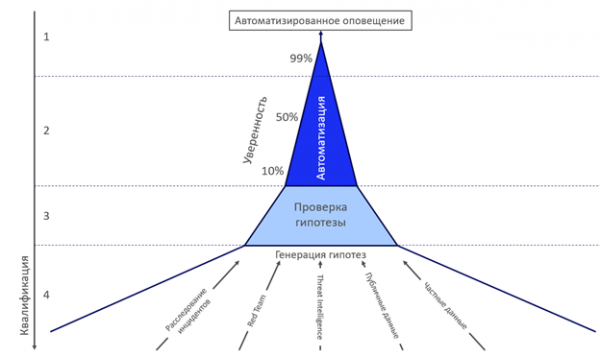 PARIS model.
Gornji dio modela (1 i 2) temelji se na tehnologijama automatizacije i raznolikoj analitici, dok se donji dio (3 i 4) oslanja na ljude s određenim kvalifikacijama koji upravljaju procesom. Model se može razmatrati krećući se odozgo prema dolje, gdje u gornjem plavom dijelu imamo upozorenja od tradicionalnih zaštitnih sredstava (antivirus, EDR, vatrozid, potpisi) s visokim stupnjem sigurnosti i povjerenja, dok su ispod njih indikatori (IOC, URL, MD5 i drugi) koji imaju manji stupanj sigurnosti i zahtijevaju dodatno istraživanje. I najdonji i najdeblji nivo (4) – generiranje hipoteza, stvaranje novih scenarija rada tradicionalnih zaštitnih sredstava. Ova razina nije ograničena samo na navedene izvore hipoteza. Što je nivo niži, to su veći zahtjevi za kvalifikaciju analitičara.
Vrlo je važno da analitičari ne provjeravaju samo konačni set unaprijed definiranih hipoteza, već kontinuirano rade na generiranju novih hipoteza i mogućnostima njihove provjere.
Modela zrelosti korištenja TH
U idealnom svijetu TH je neprekidan proces. No, budući da idealni svijet ne postoji, analizirajmo i metode kroz prizmu ljudi, procesa i korištenih tehnologija. Razmotrit ćemo model idealnog sfernog TH. Postoji 5 razina korištenja ove tehnologije. Proučimo ih na primjeru evolucije određene analitičke ekipe.
Razine zrelosti
Ljudi
Procesi
Tehnologije
Razina 0
SOC analitičari
24/7
Tradicionalni alati:
Tradicionalni
Skup alerata
Pasivno praćenje
IDS, AV, Sandboxing,
Bez TH
Rad s alertima
sredstva za analizu potpisa, podaci o prijetnjama.
Razina 1
SOC analitičari
Jednokratni TH
EDR
Eksperimentalni
Osnovna forenzična znanja
Traženje IOC-a
Djelomično pokrivena podaci sa mrežnih uređaja
Eksperimenti s TH
Dobro poznavanje mreža i aplikativnog dijela
Djelomična primjena
Razina 2
Privremena zanimacija
Sprintovi
EDR
Periodično
Srednja forenzična znanja
Tjedan u mjesecu
Potpuna primjena
Privremeni TH
Odlično poznavanje mreža i aplikativnog dijela
Redovni TH
Potpuna automatizacija korištenja EDR podataka
Djelomična upotreba naprednih mogućnosti EDR-a
Razina 3
Posvećeni tim za TH
24/7
Djelomična mogućnost provjere hipoteza TH
Preventivni
Odlična forenzična znanja i poznavanje malicioznog softvera
Preventivni TH
Potpuna upotreba naprednih mogućnosti EDR-a
Privatni slučajevi TH
Odlična znanja o napadaču
Privatni slučajevi TH
Potpuna pokrivenost podacima sa mrežnih uređaja
Konfiguracija prema potrebama
Razina 4
Posvećeni tim za TH
24/7
Potpuna mogućnost provjere hipoteza TH
Lider
Odlična forenzična znanja i poznavanje malicioznog softvera
Preventivni TH
Razina 3, plus:
Korištenje TH
Odlična znanja o napadaču
Provjera, automatizacija i verifikacija hipoteza TH
uska integracija izvora podataka;
Sposobnost za istraživanja
razvoj prema potrebama i nestandardna upotreba API-a.
Razine zrelosti TH kroz prizmu ljudi, procesa i tehnologija
Razina 0: tradicionalni, bez korištenja TH. Uobičajeni analitičari rade sa standardnim skupom alerata u režimu pasivnog praćenja koristeći standardne alate i tehnologije: IDS, AV, sandbox, sredstva za analizu potpisa.
Razina 1: eksperimentalno, koristeći TH. Iste analitičare s osnovnim poznavanjem forenzike i dobrim poznavanjem mreža i aplikativne strane mogu provesti jednokratno Threat Hunting kroz pretraživanje indikatora kompromitacije. Alatima se dodaje EDR s djelomičnim obuhvatom podataka iz mrežnih uređaja. Alati se primjenjuju djelomično.
Razina 2: periodični, privremeni TH. Isti analitičari koji su već unaprijedili svoje znanje o forenzici, mrežama i aplikativnoj strani imaju obavezu redovito se baviti (sprint) Threat Huntingom, recimo, jedan tjedan u mjesecu. Alatima se dodaje cjelovita istraživanja podataka iz mrežnih uređaja, automatizacija analize podataka iz EDR-a i dijelom korištenje naprednih mogućnosti EDR-a.
Razina 3: preventivni, česti slučajevi TH. Naši analitičari su se organizirali u posebnu ekipu, stekli izvrsna znanja o forenzici i zloćudnom softveru, kao i o metodama i taktikama rada napadačke strane. Proces se već provodi u režimu 24/7. Tim može djelomično provjeravati hipoteze TH, potpuno koristeći napredne mogućnosti EDR-a s potpunim obuhvatom podataka iz mrežnih uređaja. Također, analitičari mogu konfigurirati alate prema svojim potrebama.
Razina 4: vođenje, korištenje TH. Isti tim je stekao sposobnost istraživanja, umijeće generiranja i automatizacije procesa provjere hipoteza TH. Sada su alatima dodana bliska integracija izvora podataka, razvoj softvera prema potrebama i nekonvencionalna upotreba API-a.
Tehnike Threat Huntinga
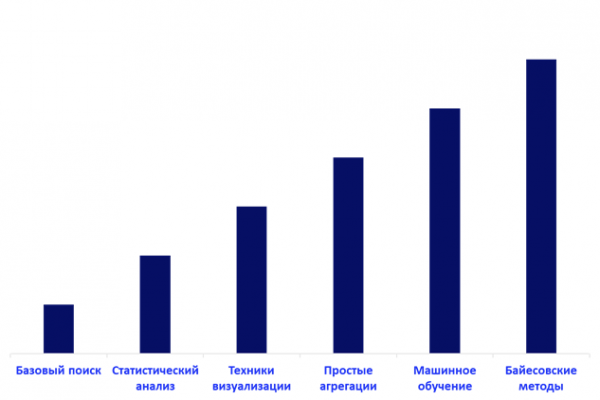 Osnovne tehnike Threat Huntinga
K TH prema zrelosti korištene tehnologije pripadaju: osnovno pretraživanje, statistička analiza, tehnike vizualizacije, jednostavne agregacije, strojno učenje i bayesove metode.
Najjednostavnija metoda je osnovno pretraživanje, koje se koristi za sužavanje područja istraživanja putem određenih upita. Statistička analiza se primjenjuje, na primjer, za izradu tipične korisničke ili mrežne aktivnosti u obliku statističkog modela. Tehnike vizualizacije koriste se za vizualno prikazivanje i pojednostavljenje analize podataka u obliku grafova i dijagrama, na kojima je lakše primijetiti obrasce u uzorku. Tehnika jednostavnih agregacija prema ključnim poljima koristi se za optimizaciju pretraživanja i analize. Što viša razina zrelosti proces TH dostigne unutar organizacije, to relevantnije postaje korištenje algoritama strojnog učenja. Oni se također široko koriste, uključujući i filtriranje neželjene pošte, otkrivanje zlonamjernog prometa i detekciju prevarantskih aktivnosti. Napredniji tip algoritama strojnog učenja su bayesovski metode, koje omogućuju klasifikaciju, smanjenje dimenzionalnosti uzorka i tematsko modeliranje.
Model dijamanta i strategije TH
Sergio Kaltagirone, Andrew Pendergast i Christopher Betz u svom radu "" prikazali su osnovne ključne sastojke svake zlonamjerne aktivnosti i osnovne veze između njih.
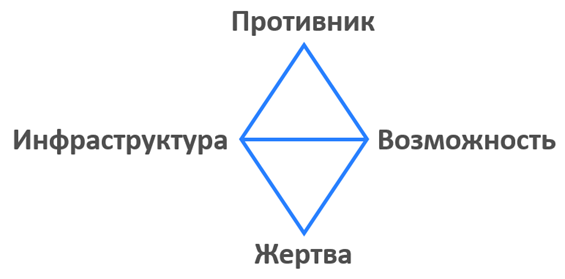 Model dijamanta za zlonamjerne aktivnosti
Prema ovom modelu postoje 4 strategije Threat Hunta, koje se oslanjaju na odgovarajuće ključne sastojke.
1. Strategija usmjerena na žrtvu. Pretpostavljamo da žrtva ima protivnike koji će dostavljati "mogućnosti" putem e-pošte. Tražimo podatke neprijatelja u e-mailovima. Pretražujemo veze, privitke itd. Tražimo potvrdu ove hipoteze određeno vrijeme (mjesec, dva tjedna); ako ne pronađemo, hipoteza nije uspjela.
2. Strategija usmjerena na infrastrukturu. Postoji nekoliko metoda korištenja ove strategije. Ovisno o pristupu i vidljivosti, neki od njih su lakši od drugih. Na primjer, provodimo praćenje DNS poslužitelja poznatih za hosting zlonamjernih domena. Ili provodimo proces praćenja svih novih registracija domena u potrazi za poznatim obrascem koji koristi neprijatelj.
3. Strategija orijentirana na mogućnosti. Osim strategije orijentirane na žrtvu, koju koriste većina mrežnih zaštitnika, postoji strategija orijentirana na mogućnosti. Ona je druga po popularnosti i fokusira se na otkrivanje prilika od strane protivnika, naime „zlonamjernih programa“ i mogućnosti korištenja od strane protivnika takvih legitimnih alata kao što su psexec, powershell, certutil i drugih.
4. Strategija orijentirana na protivnika. Pristup orijentiran na protivnika fokusira se na samog protivnika. Ovo uključuje korištenje otvorenih informacija iz javno dostupnih izvora (OSINT), prikupljanje podataka o protivniku, njegovim tehnikama i metodama (TTP), analizu prethodnih incidenata, podataka o prijetnjama i slično.
Izvori informacija i hipoteza u TH
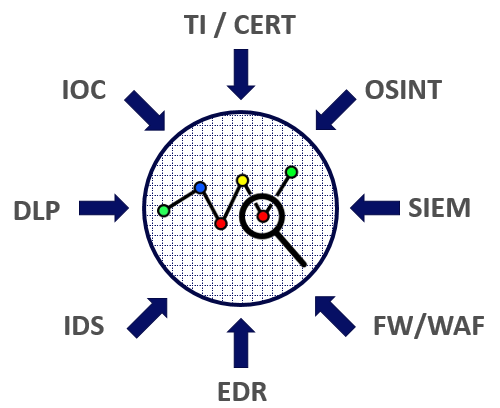 Neki izvori informacija za Threat Hunting
Izvora informacija može biti jako mnogo. Idealni analitičar treba biti sposoban prikupljati informacije iz svega što ga okružuje. Tipični izvori gotovo svake infrastrukture uključivat će podatke iz zaštitnih sredstava: DLP, SIEM, IDS/IPS, WAF/FW, EDR. Također će tipični izvori informacija biti različiti indikatori kompromitacije, servisi za prijetnje, podaci CERT i OSINT. Dodatno, može se koristiti informacija iz dark weba (npr. iznenada se naručuje hakiranje e-pošte rukovoditelja organizacije, ili se kandidati za posao mrežnog inženjera ističu svojom aktivnošću), informacija dobivena od HR (recenzije o kandidatu s prethodnog radnog mjesta), informacija iz službe sigurnosti (npr. rezultati provjere suradnika).
Ali prije nego što se koriste svi dostupni izvori, potrebno je imati barem jednu hipotezu.
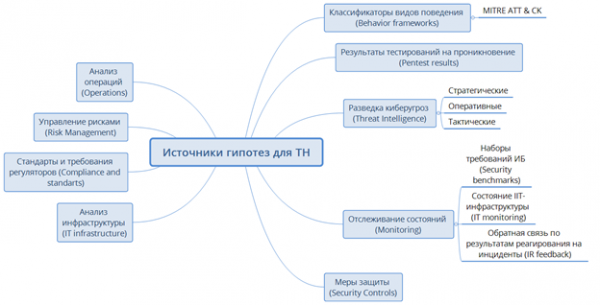
Za provjeru hipoteza, najprije ih treba formulirati. A da bi se formuliralo mnogo kvalitetnih hipoteza, potrebno je primijeniti sustavni pristup. Detaljnije, proces generiranja hipoteza opisan je u, kao osnovu za proces formuliranja hipoteza vrlo je prikladno uzeti ovu shemu.
Glavni izvor hipoteza bit će matrica ATT&CK (Adversarial Tactics, Techniques and Common Knowledge). Ona je, zapravo, baza znanja i model za procjenu ponašanja napadača koji provode svoje aktivnosti u završnim fazama napada, obično opisanim pojmom Kill Chain. To su dakle faze nakon što je napadač ušao u unutarnju mrežu poduzeća ili na mobilni uređaj. Prvotno je u bazu znanja ulazilo opisivanje 121 taktike i tehnike korištenih prilikom napada, od kojih je svaka detaljno opisana u formatu Wiki. Različita analiza Threat Intelligence jako je pogodna kao izvor za generiranje hipoteza. Osobito valja istaknuti rezultate analize infrastrukture i testiranja penetracije – to su najvredniji podaci koji nam mogu dati čvrste hipoteze jer se oslanjaju na konkretnu infrastrukturu s njenim specifičnim slabostima.
Proces provjere hipoteza
Sergiej Soldatov je predstavio s detaljnim opisom procesa, koji ilustrira proces provjere hipoteza TH u odabranom sustavu. Istaknut ću glavne korake s kratkim opisom.
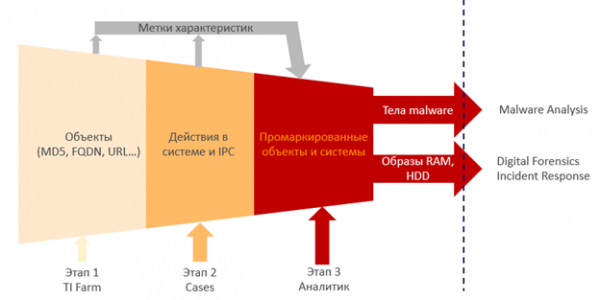
Korak 1: TI Farm
U ovom koraku potrebno je izdvojiti objekte (analizom zajedno sa svim podacima o prijetnjama) dodjeljujući im oznake njihovih karakteristika. To može biti datoteka, URL, MD5, proces, alat, događaj. Prolazeći kroz sustave Threat Intelligence, potrebno je dodijeliti oznake. Drugim riječima, ova stranica je primjećena u CNC u određenoj godini, ovaj MD5 je bio povezan s određenim zloćudnim softverom, ovaj MD5 je preuzet s stranice koja je distribuirala zloćudne programe.
Korak 2: Slučajevi
U drugom koraku gledamo na interakciju između ovih objekata i otkrivamo međusobne veze između svih ovih objekata. Dobivamo označene sustave koji čine nešto loše.
Korak 3: Analitičar
U trećem koraku slučaj se predaje iskusnom analitičaru koji ima ogromno iskustvo u analizi, on donosi presudu. Analizira do bajta što, odakle, kako, zašto i zbog čega taj kod radi. Ovaj predmet je bio zloćudan, ovaj računar je bio zaražen. Otkiva veze među objektima, provjerava rezultate testiranja kroz sandbox.
Rezultati rada analitičara se dalje prosljeđuju. Digital Forensics istražuje slike, Malware Analysis istražuje pronađene „entitete“, a tim Incident Response može otići na mjesto događaja i istražiti nešto već tamo. Ishod rada bit će potvrđena hipoteza, otkriveni napad i načini za suprotstavljanje njemu.
Zaključci
Threat Hunting je relativno mlada tehnologija koja učinkovito može odgovoriti na prilagođene, nove i neobične prijetnje, a koja ima velike perspektive s obzirom na rast broja takvih prijetnji i složenost korporativne infrastrukture. Za nju su potrebne tri komponente – podaci, alati i analitičari. Korist od Threat Hunting-a ne ograničava se samo na prevenciju prijetnji. Ne smijemo zaboraviti da se tijekom pretraživanja uranjamo u vlastitu infrastrukturu i njene slabosti kroz oči analitičkog stručnjaka za sigurnost i dodatno možemo ojačati ta mjesta.
Prvi koraci koje, po našem mišljenju, treba poduzeti kako bi se započeo proces TH u vašoj organizaciji.
- Pobrinite se za zaštitu krajnjih točaka i mrežne infrastrukture. Pobrinu se za vidljivost (NetFlow) i kontrolu (vatrozid, IDS, IPS, DLP) svih procesa u vašoj mreži. Poznajte svoju mrežu od rubnog usmjerivača do posljednjeg hosta.
- Istražiti.
- Provodite redovne penetracijske testove (pentest) barem ključnih vanjskih resursa, analizirajte njihove rezultate, istaknite glavne ciljeve napada i zatvorite njihove ranjivosti.
- Implementirati sustav Threat Intelligence s otvorenim izvorom (npr. MISP, Yeti) i provoditi analizu logova zajedno s njom.
- Implementirati platformu za odgovor na incidente (IRP): R-Vision IRP, The Hive, sandbox za analizu sumnjivih datoteka (FortiSandbox, Cuckoo).
- Automatizirati rutinske procese. Analiza logova, vođenje incidenata, obavještavanje osoblja – ogromno polje za automatizaciju.
- Naučiti učinkovito surađivati s inženjerima, programerima, tehničkom podrškom kako bi se radilo na incidentima.
- Dokumentirati cijeli proces, ključne točke, postignute rezultate, kako bi se kasnije mogli vratiti na njih ili podijeliti s kolegama;
- Zapamtite socijalnu stranu: budite u toku s onim što se događa s vašim zaposlenicima, koga zapošljavate i kome dajete pristup informacijskim resursima organizacije.
- Budite u toku s trendovima u području novih prijetnji i načina zaštite, povećavajte svoju razinu tehničke pismenosti (uključujući rad IT usluga i podsustava), sudjelujte na konferencijama i komunicirajte s kolegama.
Spreman sam razgovarati o organizaciji procesa TH u komentarima.
Ili nam se pridružite na radu!
Izvori i materijali za studij
Izvor: habr.com
