

Danas ćemo govoriti o statičkom usmjeravanju i razmotriti tri teme: što je statičko usmjeravanje, kako se konfigurira i koja je njegova alternativa. Vidite topologiju mreže koja uključuje računalo s IP adresom 192.168.1.10, spojeno putem switch-a na gateway ili usmjerivač. Za ovo povezivanje koristi se port usmjerivača f0/0 s IP adresom 192.168.1.1.
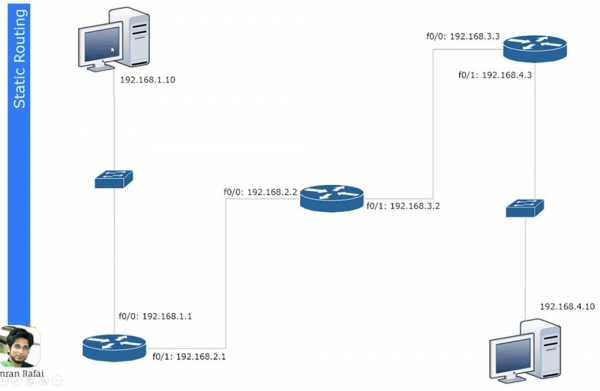
Drugi port ovog usmjerivača f0/1 s IP adresom 192.168.2.1 povezan je s portom f0/0 drugog usmjerivača, a ovaj interfejs ima adresu 192.168.2.2. Drugi usmjerivač je povezan portom f0/1 s adresom 192.168.3.2 s trećim usmjerivačem, koji koristi za ovo povezivanje port f0/0 s IP adresom 192.168.3.3.
Na kraju, treći usmjerivač povezan je s drugim switch-em putem porta f0/1 s adresom 192.168.4.3, a switch je povezan s drugim računalom s IP adresom 192.168.4.10.
Ako znate kako se prema IP adresama mogu razdijeliti podmreže, onda odredite da je dio od prvog računala do prvog usmjerivača u jednoj podmreži, dio između prvog i drugog usmjerivača u drugoj mreži, između drugog i trećeg usmjerivača u trećoj mreži i između trećeg usmjerivača i drugog računala u četvrtoj mreži. Tako imamo 4 različite mreže.
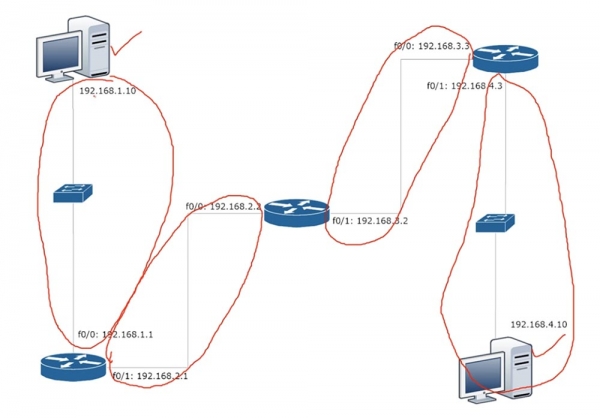
Ako računalo 192.168.1.10 želi kontaktirati računalo 192.168.4.10, prvo mora poslati svoje podatke gateway-u 192.168.1.1. Stvara okvir u koji stavlja IP adresu izvora i odredišta, MAC adresu izvora i odredišta i šalje ga usmjerivaču. On odbacuje informacije drugog nivoa, tj. MAC adrese, i gleda na informacije trećeg nivoa. Saznavši da su podaci upućeni uređaju s IP adresom 192.168.4.10, usmjerivač shvaća da takav uređaj nije priključen njemu, pa jednostavno mora proslijediti ovaj okvir dalje kroz mrežu. Odlazi svojoj tablici usmjeravanja i vidi da se podaci za mrežu 4. moraju slati uređaju s IP adresom 192.168.2.2.
Slično, drugi usmjerivač provjerava svoju tablicu usmjeravanja, saznaje da se podaci za mrežu 4. moraju poslati na IP adresu 192.168.3.3, te šalje okvir trećem usmjerivaču. Na kraju, treći usmjerivač provjerava svoju tablicu, utvrđuje da je mreža 4. spajena na njega i šalje okvir drugom računalu.
Pogledajmo kako se izrađuje tabela usmjeravanja. Za to ćemo koristiti Cisco Packet Tracer i vidjeti kako se provodi koncept usmjeravanja. Ovdje je prikazana ista topologija mreže, a sada ću dodijeliti routerima odgovarajuće IP adrese, također navodeći adrese zadnjih gatewaya.
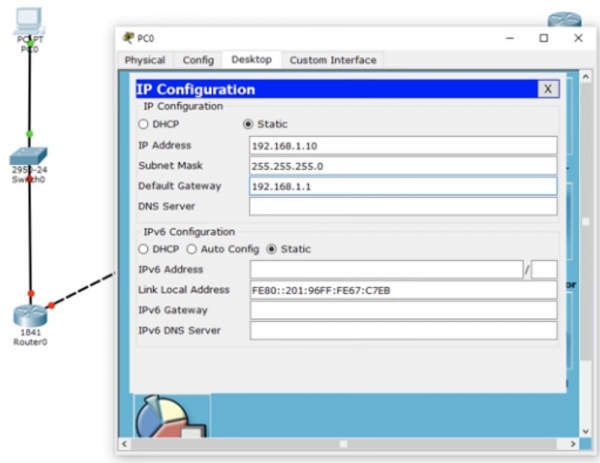
Ne radimo ništa sa switchem, jer on radi s postavkama prema zadanim vrijednostima i koristi VLAN1. Započnimo s postavkama prvog usmjerivača Router0. Prvo ćemo mu dodijeliti ime domaćina R1, zatim ćemo unijeti IP adresu i masku podmreže za sučelje f0/0. Potom treba primijeniti naredbu no shutdown. Vidite kako je oznaka sučelja promijenila boju iz crvene u zelenu, što znači da je port uključen u mrežu.
Zatim treba postaviti drugi port usmjerivača f0/1, pri čemu ime domaćina ostaje isto, samo dodajemo IP adresu 192.168.2.1 i masku podmreže 255.255.255.0. Ovdje nema ništa novog, to je jednostavna konfiguracija, već poznajete sve naredbe, pa ću brzo proći kroz ostale usmjerivače. Dok dodjeljujem IP adrese i koristim naredbu no shut, portovi usmjerivača će promijeniti boju u zelenu, pokazujući da je veza između uređaja uspostavljena. U tom procesu stvaram mreže 1., 2., 3. i 4. Posljednji oktet IP adrese porta usmjerivača označava broj usmjerivača, a pretposljednji oktet označava broj mreže povezane na taj port.
Dakle, prvi usmjerivač će imati adrese portova 192.168.1.1 (prvi usmjerivač, prva mreža) i 192.168.2.1 (prvi usmjerivač, druga mreža), drugi usmjerivač — 192.168.2.2 (drugi usmjerivač, druga mreža) i 192.168.3.2 (drugi usmjerivač, treća mreža), a treći usmjerivač — 192.168.3.3 (treći usmjerivač, treća mreža) i 192.168.4.3 (treći usmjerivač, četvrta mreža). Mislim da je to prilično lako zapamtiti, međutim, u stvarnosti adrese mogu biti formirane drugačije, ovisno o pravilima koja vaša tvrtka usvaja. Trebate se pridržavati pravila tvrtke, jer će vašem kolegi biti lakše otkloniti kvarove u vašoj mreži ako je organizirate prema pravilima.
Dakle, završio sam s dodjeljivanjem IP adresa portovima usmjerivača, i vidite da je port drugog switchea također promijenio boju u zelenu, jer je veza između njega i drugog računala automatski uspostavljena.
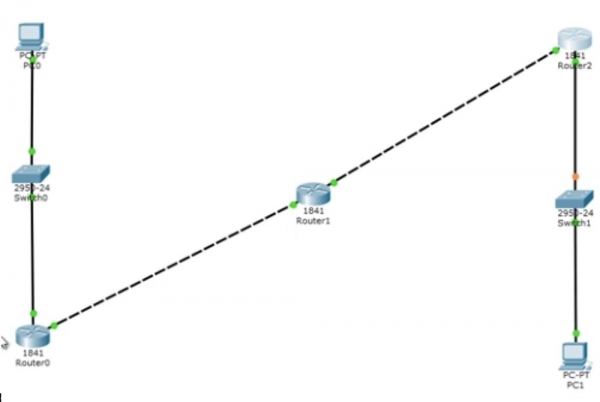
Sada ću otvoriti terminal naredbenog retka prvog računala i pingirati drugo računalo na adresi 192.168.4.10. Prelazimo u način simulacije – sada vidite animirano kretanje ping paketa kroz mrežne segmente. Sada ću ponovno pokrenuti ping da biste mogli pažljivije pogledati što se događa. Desno u tablici vidite ICMP, Internet Control Message Protocol – to je oznaka za ping. Ping je protokol koji koristimo za provjeru veze.
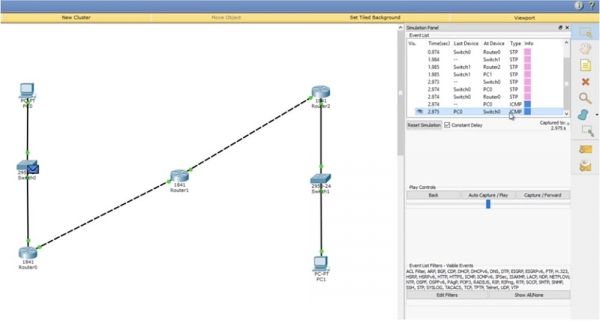
Šaljete testni paket na uređaj i ako ga on vrati, veza je uspješno uspostavljena. Ako kliknete na paket pinga na dijagramu, možete vidjeti informacije o prijenosu.
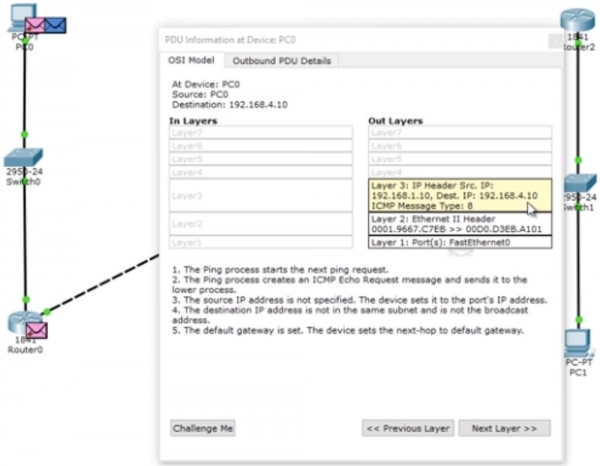
Vidite podatke treće razine OSI – to su IP adrese izvora i odredišta pinga, podaci druge razine u obliku odgovarajućih MAC adresa i podaci prve razine u obliku oznake porta(ova) – to je FastEthernet0. Također možete pogledati format ping okvira: zaglavlje, tip i tijelo paketa.
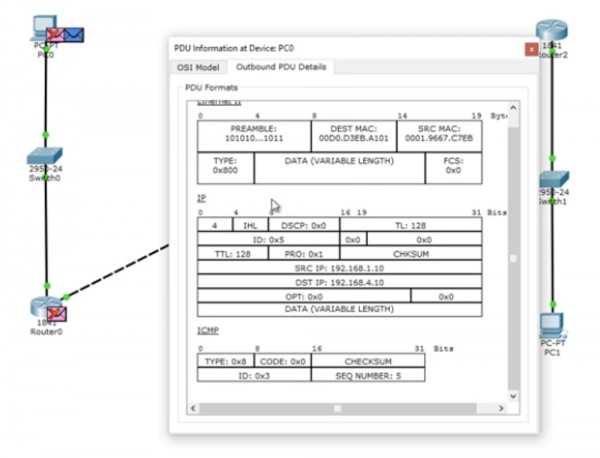
Okvir se šalje switchu, switch analizira MAC adrese i šalje ga dalje kroz mrežu do routera. Router vidi IP adresu 192.168.4.10 i odbacuje paket jer ne poznaje tu adresu. Pogledajmo što se događa u stvarnom vremenu, zato se vraćamo pingu u prozoru naredbenog retka.
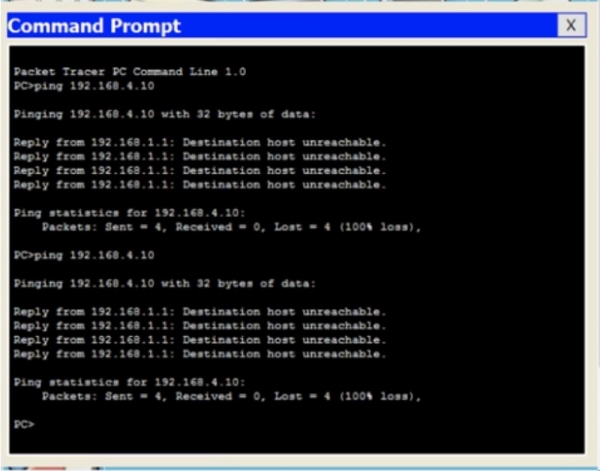
Vidite da je pokušaj pingiranja računala 192.168.4.10 rezultirao gubitkom svih 4 paketa – od routera 192.168.1.1 primili smo odgovor da odredišni host nije dostupan. Vratimo se u prozor sučelja naredbenog retka routera i unesimo naredbu show ip route. Vidite najvažniji dio – tablicu usmjeravanja, a unesena naredba jedna je od osnovnih naredbi usmjeravanja u Cisco-u. Trenutno ova tablica sadrži 2 unosa. Na početku tablice nalazi se popis korištenih skraćenica, iz kojeg se vidi da slovo C označava izravne veze. Prvi unos ukazuje na to da je mreža 192.168.1.0/24 izravno povezana na port FastEthernet0/0, a mreža 192.168.2.0/24 izravno je povezana na port FastEthernet0/1. To znači da u ovom trenutku router poznaje samo te dvije mreže.
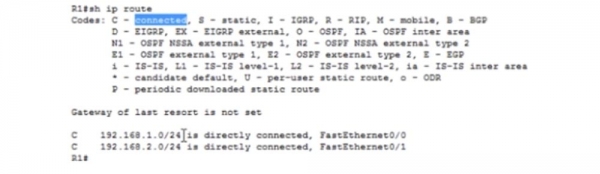
Vrijednost 192.168.1.0/24 je identifikator mreže. Kada smo kreirali podmreže, istovremeno smo kreirali njihove identifikatore. Ovi identifikatori govore usmjerivaču da su svi uređaji čije IP adrese se nalaze u rasponu od 192.168.1.1 do 192.168.1.254 smješteni u ovoj podmreži. Tako su svi ovi uređaji tehnički dostupni usmjerivaču, budući da je on povezan s ovom mrežom.
Ako se na kraju identifikatora nalazi vrijednost /24, to znači da će svim uređajima ove mreže od 1 do 254 biti poslan broadcast zahtjev. Dakle, ovom usmjerivaču su povezane samo mreže 1. i 2., pa stoga zna samo o tim mrežama. Kada paketski ping s adresom 192.168.4.10 dođe do usmjerivača, on ne zna da je ova adresa dostupna putem rute Router0 - Router1 - Router2.
Ali vi kao administrator mreže znate da je ova ruta dostupna, tj. da prvi usmjerivač može poslati ovaj paket drugom usmjerivaču. Stoga morate organizirati statičku usmjeravanje. Pokušajmo to učiniti.
Reći ćemo ovom usmjerivaču da bilo koji paket i bilo koji promet namijenjen mreži 192.168.4.0/24 treba biti poslan drugom usmjerivaču. Format naredbe za dodjelu statičkog usmjeravanja izgleda ovako: ip route .

Sada ću vam pokazati što to znači. Koristimo ovaj način naredbe globalne konfiguracije postavki usmjerivača. Upisujem ip route 192.168.4.0 255.255.255.0 – to znači da sav promet za uređaje u mreži čije IP adrese imaju posljednji oktet od 1 do 254 dolazi ovamo, a zatim upisujem ili IP adresu, ili oznaku porta kamo treba slati taj promet. U ovom slučaju upisujem oznaku sučelja f0/1, tako da naredba izgleda ovako: ip route 192.168.4.0 255.255.255.0 f0/1.
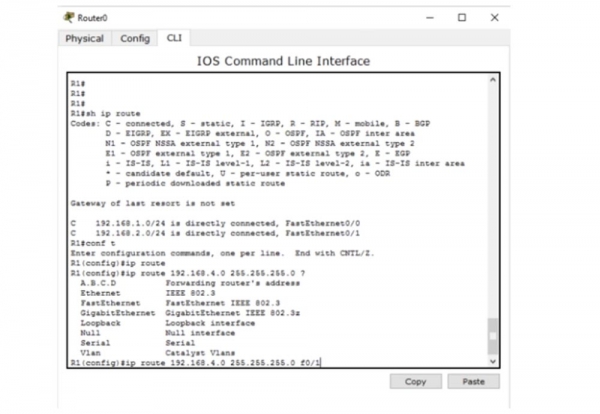
Umjesto sučelja prolaza, mogu navesti njegovu IP adresu, tada će naredba statičkog usmjeravanja izgledati kao ip route 192.168.4.0 255.255.255.0 192.168.2.2.
Možete se pitati što je bolje. Mislim da je bolje navesti IP adresu za mreže poput Ethernet-a. Ako koristite točke-točke mreže, poput Frame Relay-a (mreža s preusmjeravanjem ili preklapanjem okvira), bolje je koristiti izlazno sučelje. Kasnije ćemo razmotriti Frame Relay mreže, a sada koristim prikladniju varijantu naredbe usmjeravanja -192.168.4.0 255.255.255.0.
Pogledajmo sada tablicu usmjeravanja koristeći naredbu do show ip address. Vidite da je u njoj pojavila nova stavka označena slovom S, što znači static.
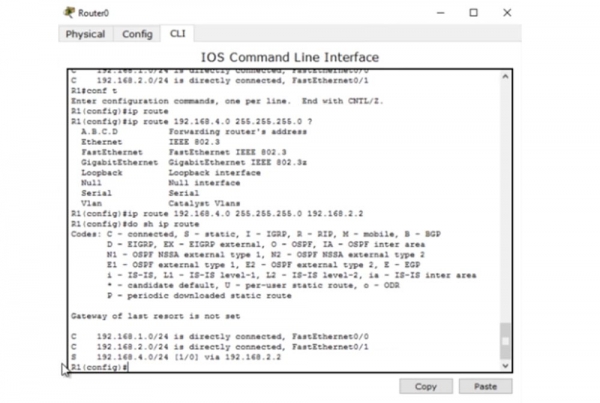
Ova stavka kaže da ako postoji promet za mrežu 192.168.4.0/24, treba ga proslijediti odredištu preko uređaja s IP adresom 192.168.2.2. Vratimo se na naredbeni redak računala i još jednom pingajmo potrebnu adresu. Sada bi promet trebao proći kroz prvi usmjerivač i doći do drugog usmjerivača, koji bi trebao odbaciti pakete.
U prvom slučaju usmjerivač ne samo da je odbacio pakete, već je također odgovorio računalu da IP adresa 192.168.4.10 nije dostupna. Međutim, drugi usmjerivač može odgovoriti samo prvom usmjerivaču, od kojeg je primio promet. Pogledajmo tablicu usmjeravanja drugog usmjerivača. Ovdje piše da Router1 zna samo o mrežama 2. i 3., te ništa ne zna o mreži 4., gdje bi trebao poslati pakete prvog računala. Poslao bi natrag poruku da odredišni host nije dostupan, ali ne zna kako kontaktirati računalo koje je poslalo te pakete, jer ništa ne zna o mreži 1. Zato umjesto poruke o nedostupnosti odredišnog hosta dobivamo poruku Request timed out – vrijeme čekanja zahtjeva istekao. Različiti mrežni uređaji imaju različite vrijednosti TTL, stoga kada IP paketi dosegnu tu vrijednost, uništavaju se. Pri tome se vrši obrnuto brojanje – izvršava se jedan hop, a brojnik TTL mijenja se s 16 na 15, drugi – sa 15 na 14 i tako dalje, dok vrijednost TTL ne dosegne 0 i paket bude uništen.
Tako funkcionira mehanizam za sprječavanje petlje IP paketa. Dakle, ako uređaj ne primi zahtjev u zadanom vremenu, sustav prikazuje sličnu poruku. Stoga, pređimo na postavke drugog usmjerivača i pokažimo mu kako možemo doći do četvrte podmreže. Za to koristim naredbu ip route 192.168.4.0 255.255.255.0 192.168.3.3. Sada se odgovarajući zapis pojavio u tablici usmjeravanja koju smo pozvali naredbom do show ip route.
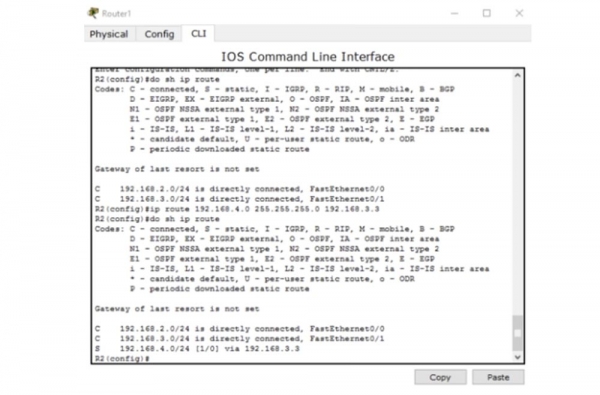
Sada Router1 zna kako slati promet odredištima četvrte podmreže. On ga šalje trećem usmjerivaču. Treći usmjerivač Router2, budući da je povezan s mrežom 4., definitivno zna kako poslati paket drugom računalu.
Što će se dogoditi ako ponovno pošaljem ping? Jer sada svi mrežni uređaji znaju kako doći do drugog računala. Hoće li ping na IP adresu 192.168.4.10 uspjeti? Ne, neće!
Kao što sam već spomenuo, ICMP je protokol dvosmjerne komunikacije, stoga, ako netko šalje paket pinga, oni se moraju vratiti natrag. Usmjeravanje je u tome da svaki mrežni uređaj ne samo da mora znati kako poslati nekome poruku, već također mora znati kako dostaviti odgovor nazad pošiljatelju zahtjeva. Tako paket poslan s prvog računala uspješno je dospio do drugog računala. Drugo računalo misli: "super, primio sam vašu poruku i sada vam moram poslati odgovor". Ovaj odgovor, upućen uređaju s IP adresom 192.168.1.10, dolazi do usmjerivača Router2. Treći usmjerivač vidi da mora poslati paket u prvu podmrežu, ali u njegovoj tablici usmjeravanja postoje zapisi samo o trećoj i četvrtoj podmreži. Stoga moramo stvoriti statičku rutu pomoću naredbe ip route 192.168.1.0 255.255.255.0 192.168.3.2. Ova naredba govori da promet namijenjen mreži s identifikatorom 192.168.1.0 treba biti poslan drugom usmjerivaču s IP adresom 192.168.3.2.
Što će se dogoditi nakon toga? Drugi usmjerivač zna o mrežama 2., 3. i 4., ali ne zna ništa o prvoj mreži. Stoga je potrebno ući u postavke drugog usmjerivača Router1 i koristiti naredbu ip route 192.168.1.0 255.255.255.0 192.168.2.1, što znači da promet za mrežu 1. treba biti poslan putem mreže 2. prvom usmjerivaču Router0.
Nakon toga paket dolazi do prvog usmjerivača koji zna za uređaj 192.168.1.10, jer je prva mreža u kojoj se nalazi ovaj računar spojena na port ovog usmjerivača. Napominjem da sada prvi usmjerivač ne zna ništa o mreži 3., a treći usmjerivač ne zna ništa o drugoj mreži. To može stvoriti problem jer ti usmjerivači ne znaju za postojanje međusobnih podmreža.
Ponovo pingašem adresu 192.168.4.0, i vidite da je ovaj put pinganje uspješno. Paketi su prošli cijelom rutom od prvog do drugog računara i odgovor se vratio pošiljatelju. U prozoru naredbenog retka vidimo poruku da svaki od 4 odgovarajuća paketa 192.168.4.0 predstavlja 32 bajta, TTL= 125 ms, a uspješnost pinga iznosi 100%. To znači da je izvor prenosnog signala primio odgovor od odredišnog hosta. Tako da, čak i ako uređaji ne znaju za postojanje nekih međupodmreža, to nije važno ako rade po načelu 'konačni pošiljatelj – konačni primatelj'. Prvi računar zna kako da dođe do drugog računara, a drugi zna kako da dođe do prvog.
Hajde da razmotrimo drugu situaciju. Dakle, prvi računar može uspješno komunicirati sa drugim računarom, pri čemu promet prolazi kroz sve te uređaje. Pogledajmo može li PC0 komunicirati s trećim usmjerivačem Router2 na adresi 192.168.3.3 – to je port mreže 3 trećeg usmjerivača. Ping pokazuje da to nije moguće – odredišni host nije dostupan.
Pogledajmo u čemu je problem. Otvarajući rutu prvog usmjerivača, vidimo da on zna samo za 3 mreže – prvu, drugu i četvrtu, ali ne zna ništa o trećoj mreži. Stoga, ako želim uspostaviti vezu s tom mrežom, potrebno je postaviti statički put.
Dakle, razmotrili smo kako postaviti statičku ruting za tri usmjerivača. Ako imate 10 usmjerivača i 50 različitih podmreža, ručno postavljanje statičke ruting će potrajati jako dugo. Zato nam je potrebna dinamička ruting.
Sada ću ukloniti sve rute koje sam stvorio. Za to ću redom pozvati tablice usmjeravanja svih usmjerivača i dodati riječ „no“ na početak svake stavke statičkog usmjeravanja, dakle koristit ću naredbu negacije. Sada možemo razmotriti što predstavlja dinamičko usmjeravanje.
Za dinamičko usmjeravanje moram aktivirati RIP protokol, to je vrlo brz protokol. No danas nećemo raspravljati o RIP-u, naša tema je statičko usmjeravanje, i želio sam vam pokazati koliko je to mukotrpan i zamoran posao. Ipak ću vam brzo demonstrirati kako RIP funkcioniše, koji ćemo detaljno razmotriti u sljedećoj lekciji.
Na primjeru prvog usmjerivača koristim naredbu router rip, zatim ću unijeti ver 2 kako bih naznačio verziju protokola, a potom ću pojedinačnim redovima navesti mreže za koje trebam koristiti protokol dinamičkog usmjeravanja: 192.168.1.0, 192.168.2.0, nakon čega ću preći na drugi usmjerivač i postupiti s njim slično. Tehnički, samo navodim mreže koje su povezane s ovim uređajem, stoga za drugi usmjerivač navodim 192.168.2.0 i 192.168.3.0, a za treći, nakon naredbe rip ver 2 – adrese 192.168.3.0 i 192.168.4.0. Zatim se vraćam na prvi usmjerivač i gledam tablicu usmjeravanja.
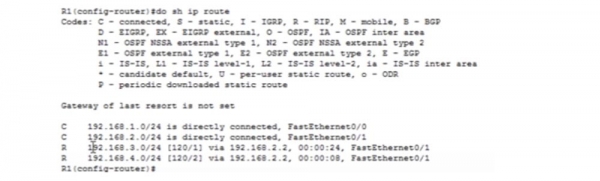
Vidite, da su čarobno pojavile sve mreže, prva dva su one koje su izravno spojene na usmjerivač, a preostale dvije su one s kojima je veza uspostavljena putem protokola dinamičkog usmjeravanja RIP. Slična situacija se događa u tablicama usmjeravanja drugog i trećeg usmjerivača. Ako spojim mreže 5. i 6. na drugi usmjerivač, tada će svi uređaji koji koriste RIP znati za te nove mreže. To je prednost dinamičkog usmjeravanja.
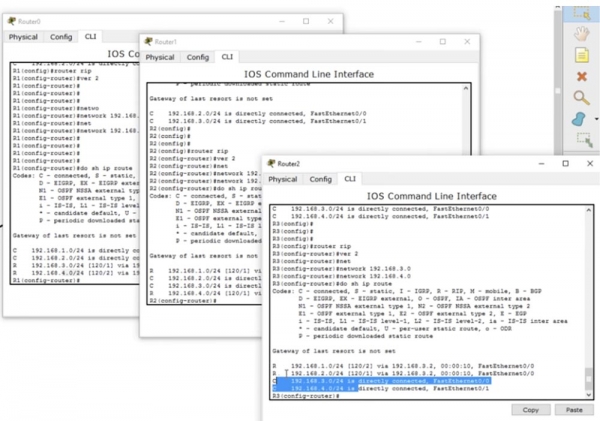
Ako sada pingam drugo računalo, veza će raditi bez problema. Mogu pingati treći ruter, a ping će biti uspješan jer prvi ruter zahvaljujući RIP-u zna za sve uređaje svih mreža. Slično "znanju" posjedovat će i drugi i treći ruteri. Ne tvrdim da je RIP najbolji protokol, ali je sposoban učinkovito obaviti mnoge stvari. Za sada samo želim da razumijete što je usmjeravanje i kako funkcionira, što je tablica usmjeravanja i koja je njena važnost.
Bez obzira koristite li statičko ili dinamičko usmjeravanje, uloga protokola je da popuni tablicu usmjeravanja. Ova tablica mora znati za sve rute do svih uređaja u mreži kako bi jedan uređaj mogao uspostaviti vezu s drugim uređajem.
Dakle, danas ste saznali da je usmjeravanje proces koji osigurava pojavu zapisa o rutama u tablicama usmjeravanja kako bi ruter mogao donijeti odluku o slanju prometa kroz mrežu.
Hvala što ste s nama. Sviđa li vam se naš sadržaj? Želite li vidjeti više zanimljivih materijala? Podržite nas naručivanjem ili preporučite prijateljima. 30% popusta za korisnike Habr-a na jedinstveni analog entry-level servera, koji smo stvorili za vas: (dostupne opcije s RAID1 i RAID10, do 24 jezgre i do 40GB DDR4).
Dell R730xd za pola cijene? Samo kod nas u Nizozemskoj! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Pročitajte o tome
Izvor: habr.com
