

Otkrivena ove godine omogućava svakom korisniku domene da dobije administratorska prava i kompromituje Active Directory (AD) i druge povezane hostove. Danas ćemo objasniti kako ova napad radi i kako ga otkriti.
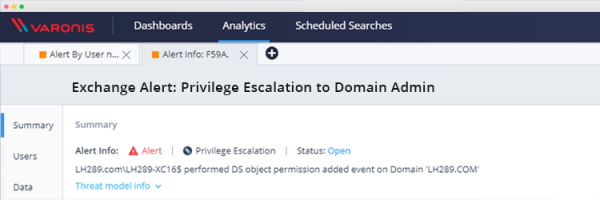
Evo kako radi ovaj napad:
- Napadač preuzima račun bilo kojeg korisnika domene s aktivnim poštanskim sandučićem kako bi se pretplatio na funkciju push obavijesti iz Exchangea.
- Napadač koristi NTLM prosljeđivanje kako bi prevario Exchange poslužitelj: poslužitelj Exchange se spaja na računalom kompromitiranog korisnika koristeći NTLM over HTTP, koji napadač zatim koristi za prolaz kroz postupak provjere autentičnosti na kontroleru domene putem LDAP s podacima o računu Exchange.
- Kao rezultat, napadač koristi te ovlasti računa Exchange za povećanje vlastitih privilegija. Ovaj posljednji korak može također provesti zlonamjerni administrator koji već ima legitimni pristup kako bi izvršio potrebnu promjenu prava. Kreiranjem pravila za otkrivanje ove aktivnosti bit ćete zaštićeni od ovog i sličnih napada.
Kao posljedicu, napadač može, na primjer, pokrenuti DCSync kako bi dobio hashirane lozinke svih korisnika domene. To će mu omogućiti provođenje raznih vrsta napada — od napada na golden ticket do prijenosa hash.
Istraživački tim Varonisa detaljno je analizirao ovaj vektor napada i pripremio vodič za naše klijente kako bi ga otkrili i provjerili jesu li već bili kompromitirani.
Otkrivanje povećanja privilegija u domeni
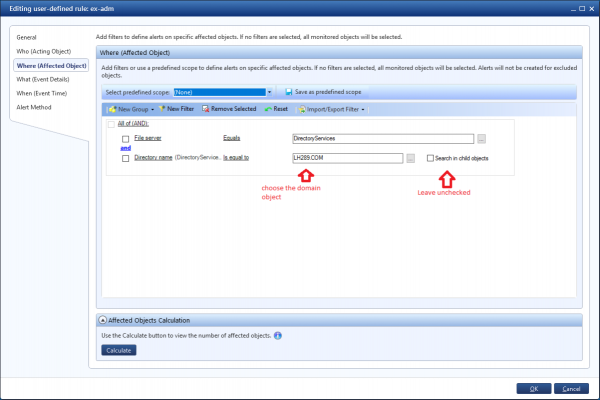
U kreirajte korisničko pravilo za praćenje promjena određenih dozvola na objektu. Ono će se aktivirati kada se dodaju prava i dozvole na zanimljivom objektu u domeni:
- Unesite naziv pravila
- Postavite kategoriju kao "Povećanje privilegija"
- Odredite vrijednost za tip resursa "Svi tipovi resursa"
- Datotečni poslužitelj = DirectoryServices
- Odredite domenu koja vas zanima, na primjer po imenu
- Dodajte filtar za dodavanje dozvola na objektu AD
- I ne zaboravite ostaviti neoznačenu opciju "Pretražiti u podređenim objektima"
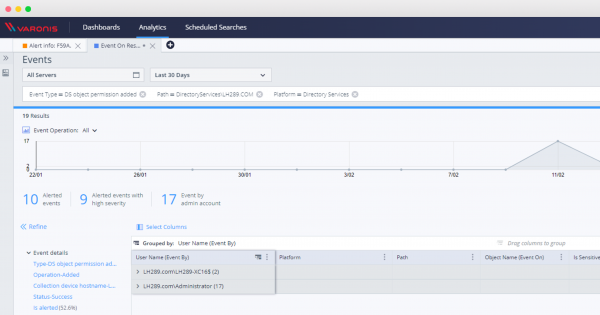
A sada izvještaj: otkrivanje promjene prava na objektu domene
Promjene dopuštenja na AD objektu su prilično rijetka pojava, stoga je potrebno i obvezno istražiti sve što je izazvalo ovu upozorenje. Također, bilo bi dobro testirati izgled i sadržaj izvještaja prije nego što se pravilo pusti u akciju.
Ovaj izvještaj će također prikazati jeste li već bili kompromitirani ovom napadom:
Nakon aktivacije pravila, sve ostale događaje povećanja privilegija možete istraživati koristeći web sučelje DatAlert:
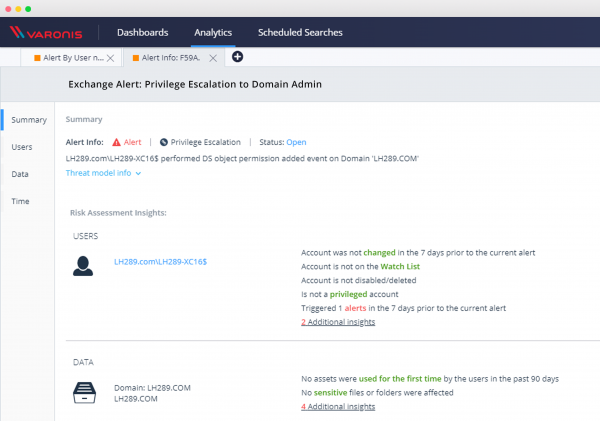
Nakon postavljanja ovog pravila moći ćete pratiti i zaštititi se od ovih i sličnih tipova ranjivosti sigurnosnog sustava, istražiti događaje s AD objektima i provjeriti jeste li podložni ovoj kritičnoj ranjivosti.
Izvor: habr.com
