

Pozdrav, Habr. Završavam ciklus članaka, posvećenih pokretanju tečaja od OTUS, o VxLAN EVPN tehnologiji za usmjeravanje unutar fabrike i korištenju Firewall-a za ograničavanje pristupa između unutarnjih usluga
Prethodni dijelovi ciklusa mogu se pronaći putem sljedećih linkova:
Danas ćemo nastaviti proučavati logiku usmjeravanja unutar VxLAN fabrike. U prethodnom dijelu razmatrali smo usmjeravanje unutar fabrike unutar jednog VRF-a. Međutim, u mreži može postojati ogroman broj usluga-klijenata i sve ih treba rasporediti u različite VRF-ove, radi razdvajanja pristupa između njih. Osim mrežnog razdvajanja, poduzeće može imati potrebu za povezivanjem Firewall-a, kako bi se ograničio pristup između tih usluga. Da, ne može se smatrati najboljim rješenjem, no moderne realnosti zahtijevaju "moderna rješenja".
Razmotrit ćemo dvije mogućnosti usmjeravanja između VRF-ova:
- Usmjeravanje, bez izlaska iz VxLAN fabrike;
- Usmjeravanje na vanjskoj opremi.
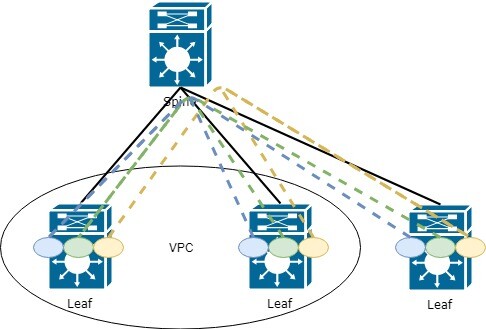
Započnimo s logikom usmjeravanja između VRF-ova. Postoji određeni broj VRF-ova. Kako bi se usmjerilo između VRF-ova, potrebno je dodijeliti uređaj u mreži koji će znati o svim VRF-ovima (ili dijelu između kojih je potrebno usmjeravanje). Takav uređaj može postati, na primjer, jedan od Leaf prekidača (ili svi odjednom). Takva topologija izgledat će ovako:
Koji su nedostaci takve topologije?
Točno, svaki Leaf mora znati o svim VRF-ovima (i svim informacijama koje postoje u njima) u mreži, što dovodi do gubitka memorije i povećava opterećenje mreže. Naime, često svakom Leaf prekidaču nije potrebno znati sve što postoji u mreži.
Međutim, razmotrit ćemo ovaj način detaljnije, jer za male mreže ova opcija može poslužiti (ako nema specifičnih zahtjeva poduzeća)
U ovom trenutku mogli biste postaviti pitanje kako prenositi informacije iz VRF-a u VRF, jer je smisao ove tehnologije upravo u tome da je širenje informacija ograničeno.
A odgovor leži u takvim funkcijama kao što su export i import rute informacija (konfiguraciju ove tehnologije razmatrali smo u dijelu ciklusa). Ukratko ću ponoviti:
Pri postavljanju VRF-a u AF potrebno je navesti route-target za import i export rutinske informacije. Može se odrediti automatski. Tada će se u vrednost uključiti ASN BGP i L3 VNI vezan za VRF. Ovo je korisno kada se u vašem fabričkom okruženju koristi samo jedan ASN:
vrf kontekst PROD20
  adresna-obitelj ipv4 unicast
    ruta-cilj export auto      ! U automatskom režimu izvozi se RT-65001:99000
    ruta-cilj import auto
Međutim, ako imate više od jednog ASN i potrebno je prenositi rute između njih, udobnije i skalabilnije rešenje bi bila ručna konfiguracija route-target. Preporuka za ručnu konfiguraciju — prvi broj, koristite vam prijatno, na primer, 9999.
Drugi treba biti jednak VNI za ovaj VRF.
Podesićemo na sledeći način:
vrf kontekst PROD10
  adresna-obitelj ipv4 unicast
    ruta-cilj export 9999:99000
    ruta-cilj import 9999:99000
    ruta-cilj import 9999:77000         ! Primer 1 import iz drugog VRF
    ruta-cilj import 9999:88000         ! Primer 2 import iz drugog VRF
Kako izgleda u tabeli rutiranja:
Leaf11# sh ip route vrf prod

192.168.20.0/24, ubest/mbest: 1/0
 *via 10.255.1.20fault, [200/0], 00:24:45, bgp-65001, internal, tag 65001
(evpn) segid: 99000 tunnelid: 0xaff0114 encap: VXLAN ! prefiks je dostupan putem L3VNI 99000
Razmotrite drugu opciju rutiranja između VRF - putem spoljne opreme, na primer Firewall.
Može se pretpostaviti nekoliko opcija rada preko spoljnog uređaja:
- Uređaj zna šta je VxLAN i možemo ga dodati u deo fabrike;
- Uređaj ne zna ništa o VxLAN.
O prvoj opciji nećemo se zadržavati, jer će logika biti praktično slična kao što je pokazano iznad — dovodimo sve VRF do Firewall-a i na njemu konfigurišemo rutiranje između VRF.
Razmotrićemo drugu opciju, kada naš Firewall ne zna ništa o VxLAN (sada, naravno, dolazi oprema sa podrškom za VxLAN. Na primer, Checkpoint je najavio podršku u verziji R81. O tome možete pročitati , ali to je sve u fazi testiranja i nema sigurnosti u stabilnosti rada).
Pri povezivanju spoljnog uređaja dobijamo sledeću shemu:
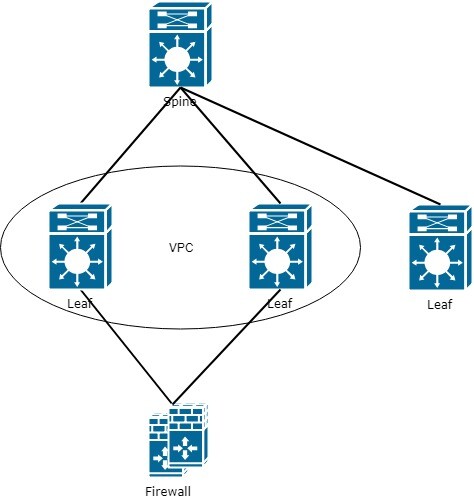
Kao što se može videti iz sheme — pojavljuje se usko mesto na spoju sa Firewall-om. To treba uzeti u obzir u daljim planovima mreže i optimizaciji mrežnog saobraćaja.
Međutim, vratimo se na prvobitni zadatak rutiranja između VRF. Kao rezultat dodavanja Firewall-a dolazimo do toga da Firewall mora znati o svim VRF. Za to, na graničnim Leaf-ovima takođe trebaju biti konfigurirani svi VRF, a Firewall povezan u svaki VRF posebnim linkom.
Kao rezultat, shema s Firewall-om:
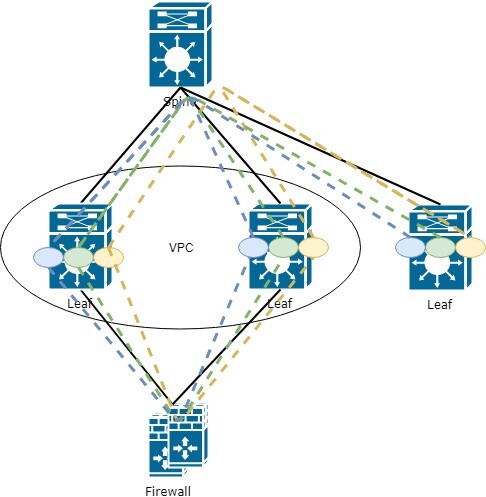
To znači da je potrebno postaviti sučelje na Firewall-u za svaki VRF koji se nalazi u mreži. Ukupna logika izgleda jednostavno, a jedino što može zamarati je ogromna količina sučelja na Firewall-u, ali tu se postavlja pitanje automatizacije.
Dobro. Povezali smo Firewall, dodali ga u sve VRF. Kako sada natjerati promet s svakog Leaf-a da ide kroz ovaj Firewall?
Na Leaf-u povezanom s Firewall-om neće biti nikakvih problema, budući da su svi rute lokalni:
0.0.0.0/0, ubest/mbest: 1/0
    *via 10.254.13.55, [1/0], 6w5d, statički       ! zadana ruta kroz Firewall
Međutim, kako postupiti s udaljenim Leaf-ovima? Kako im prenijeti vanjsku zadanu rutu?
Točno, putem EVPN route-type 5, kao i bilo koji drugi prefiks u VxLAN fabrici. Međutim, s tim nije sve tako jednostavno (ako govorimo o Cisco-u, za druge dobavljače nisam provjeravao)
Najaviti zadanu rutu potrebno je s Leaf-a kojem je povezan Firewall. Međutim, da bi se prenijela ruta, Leaf ju mora sam znati. I ovdje nastaje određeni problem (možda samo kod mene), ruta se mora definirati statički u onom VRF-u u kojem želite najaviti takvu rutu:
vrf kontekst PROD10
    ip ruta 0.0.0.0/0 10.254.13.55
Dalje, u konfiguraciji BGP-a treba postaviti ovu rutu u AF IPv4:
router bgp 65001
    vrf prod
        address-family ipv4 unicast
            network 0.0.0.0/0
Međutim, to nije sve. Na taj način, zadana ruta neće ući u obitelj l2vpn evpn. Osim toga, potrebno je postaviti redistribuciju:
router bgp 65001
    vrf prod
        address-family ipv4 unicast
            network 0.0.0.0/0
            redistribute static route-map COMMON_OUT
Određujemo koji će točno prefiksi ući u BGP putem redistribucije
route-map COMMON_OUT dozvoli 10
  match ip address prefix-list COMMON_OUT

ip prefix-list COMMON_OUT seq 10 dozvoli 0.0.0.0/0
Sada prefiks 0.0.0.0/0 ulazi u EVPN route-type 5 i prenosi se ostalim Leaf-ovima:
0.0.0.0/0, ubest/mbest: 1/0
 *via 10.255.1.5fault, [200/0], 5w6d, bgp-65001, internal, tag 65001, segid: 99000 tunnelid: 0xaff0105 encap: VXLAN
 ! 10.255.1.5 - Virtualna adresa Leaf (s obzirom na to da Leaf djeluju kao VPS par), kojem je povezan Firewall
U BGP tablici također možemo vidjeti primljeni route-type 5 s zadatom rutom preko 10.255.1.5:
* i[5]:[0]:[0]:[0]:[0.0.0.0]/224
                      10.255.1.5                        100          0 i
*>i                   10.255.1.5                        100          0 i
Time to conclude the series of articles dedicated to EVPN. In the future, I will try to explore the operation of VxLAN in conjunction with Multicast, as this method is considered more scalable (currently a debatable statement).
If you have any questions/suggestions regarding the functionality of EVPN — feel free to reach out, we will consider it further.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish