

Statistika za 24 sata nakon postavljanja honeypota na čvoru Digital Ocean u Singapuru
Piu-piu! Počnimo odmah s kartom napada
Naša super cool karta prikazuje jedinstvene ASN-ove koji su se povezivali na naš honeypot Cowrie u posljednja 24 sata. Žuta boja odgovara SSH vezama, a crvena – Telnetu. Ove animacije često impresioniraju upravni odbor tvrtke, što omogućava osiguranje dodatnog financiranja za sigurnost i resurse. Ipak, karta ima neku vrijednost, jasno prikazujući geografsko i organizacijsko širenje izvora napada na naš host u samo 24 sata. U animaciji se ne prikazuje količina prometa iz svakog izvora.
Što je Pew Pew karta?
Pew Pew karta — to je , obično animirana i vrlo lijepa. To je moderan način prodaje vašeg proizvoda, poznat po tome što ga je koristila tvrtka Norse Corp. Te tvrtke imali su loš završetak: ispostavilo se da su lijepe animacije njihova jedina vrlina, a za analizu su koristili fragmentirane podatke.
Napravljen s Leafletjs
Za one koji žele razviti kartu napada za veliki ekran u operativnom centru (vašem šefu će se svidjeti), postoji biblioteka . Kombiniramo je s pluginom , uslugom Maxmind GeoIP – .
WTF: što je još taj honeypot Cowrie?
Honeypot je sustav koji se postavlja u mrežu posebno za privlačenje zlonamjernih aktera. Povezivanja na sustav obično su ilegalna i omogućuju otkrivanje napadača putem detaljnih logova. Logovi čuvaju ne samo uobičajene informacije o vezama, već i informacije o sesiji, otkrivajući tehnike, taktike i procedure (TTP) napadača.
predviđen je za bilježenje SSH i Telnet veza. Ovi honeypoti često se izlažu internetu radi praćenja alata, skripti i hostova napadača.
Moja poruka za tvrtke koje misle da nisu na meti napada: "Loše tražite."
— James Snook
Što je u logovima?
Ukupan broj veza
Iz više hostova dolazile su višekratne pokušaje povezivanja. To je normalno, jer su skripti napadača napunjene popisom vjerodajnica i oni isprobavaju više kombinacija. Honeypot Cowrie postavljen je za prihvaćanje određenih kombinacija korisničkog imena i lozinke. To se konfigurira u datoteci user.db.
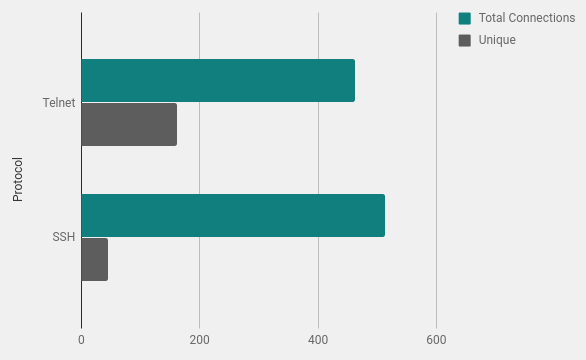
Geografija napada
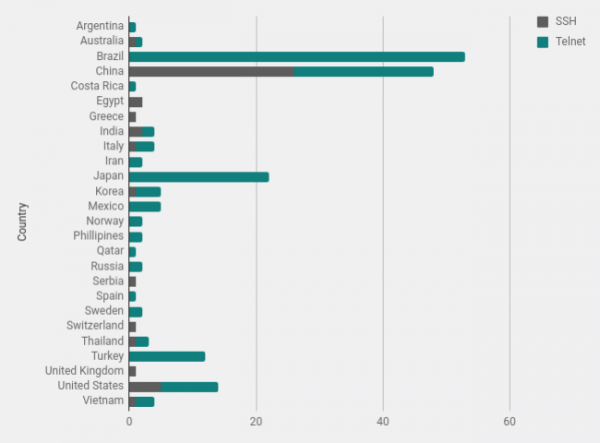
Prema podacima geolokacije Maxmind, izbrojao sam broj veza iz svake zemlje. Brazil i Kina prednjače sa velikom razlikom, iz tih zemalja često dolazi puno buke od skenera.
Vlasnik mrežnog bloka
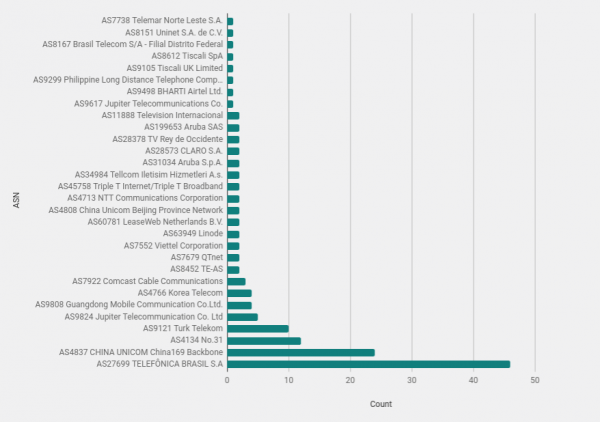
Istraživanje vlasnika mrežnih blokova (ASN) može otkriti organizacije s velikim brojem napadačkih hostova. Naravno, u tim slučajevima uvijek treba imati na umu da mnogi napadi dolaze s zaraženih hostova. Razmjerno je pretpostaviti da većina zlonamjernika nije toliko glupa da skenira mrežu s kućnog računala.
Otvorene portove na napadačkim sustavima (podaci Shodan.io)
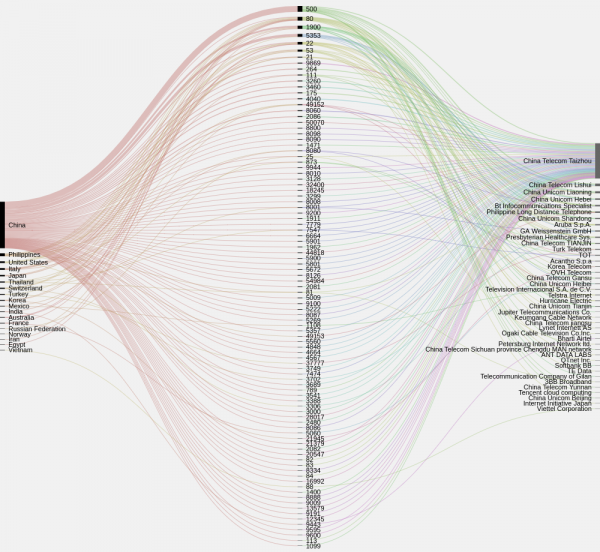
Prolazak liste IP-ova kroz izvrstan brzo određuje sustave s otvorenim portovima i koje su to portove. Na slici ispod prikazana je koncentracija otvorenih portova po zemljama i organizacijama. Moglo bi se otkriti blokove kompromitiranih sustava, ali unutar malog uzorka ne vidi se ništa izvanredno, osim velikog broja otvorenih portova 500 u Kini..
Zanimljivo otkriće - veliki broj sustava u Brazilu, koji imaju zatvorene portove 22, 23 ili ostale portove, prema podacima Censys i Shodan. Nažalost, čini se da su to veze s računalima krajnjih korisnika.
Botovi? Ne nužno
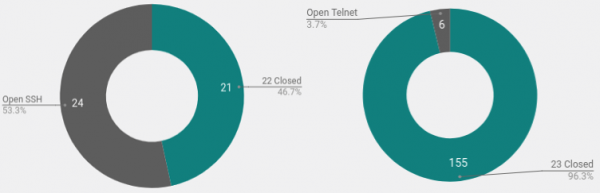
Podaci za portove 22 i 23 toga dana prikazali su nešto čudno. Pretpostavljao sam da većina skeniranja i napada s lozinkama dolazi od botova. Skripta se širi kroz otvorene portove, probijajući lozinke, a s novog sustava kopira se i nastavlja širiti istom metodom.
No ovdje se vidi da samo mali broj hostova koji skeniraju telnet imaju otvoreni port 23. To znači da su sustavi ili kompromitirani na neki drugi način, ili zlonamjernici pokreću skripte ručno.
Kućne veze
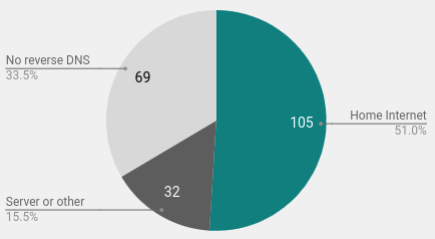
Još jedno zanimljivo otkriće bio je veliki broj kućnih korisnika u uzorku. Uz pomoć obratnog pregleda odredio sam 105 veza s konkretnih kućnih računala. Za mnoge kućne veze, obratni pregled DNS-a prikazuje naziv hosta sa riječima dsl, home, cable, fiber i tako dalje.
Učite i istražujte: podignite svoj vlastiti honeypot
Nedavno sam napisao kratak priručnik kako . Kao što je već spomenuto, u našem slučaju koristio se Digital Ocean VPS u Singapuru. Za 24 sata analize trošak je iznosio samo nekoliko centi, a vreme za instalaciju sistema je bilo 30 minuta.
Umesto da pokrećete Cowrie na internetu i privlačite sav šum, možete izvući korist od honeypota u lokalnoj mreži. Samo postavite obaveštenje ako su na određene portove stigli zahtevi. To može biti ili napadač unutar mreže, ili radoznali zaposlenik, ili skeniranje ranjivosti.
Zaključci
Nakon pregleda aktivnosti napadača tokom dana, jasno je da nije moguće izdvojiti očigledni izvor napada unutar neke organizacije, zemlje ili čak operativnog sistema.
Široka rasprostranjenost izvora pokazuje da je šum skeniranja konstantan i nije povezan s određenim izvorom. Svako ko radi na internetu treba da osigura da njegov sistem ima nekoliko nivoa sigurnosti. Uobičajeno i efikasno rešenje za SSH bi bilo premestiti uslugu na nasumičan visoki port. To ne oslobađa potrebu za strogom zaštitom lozinkom i nadzorom, ali barem garantuje da se logovi ne zagušuju stalnim skeniranjem. Povezivanja na visokom portu su sa većom verovatnoćom ciljana napada koja bi vas mogla zanimati.
Često su otvoreni telnet portovi na rutere ili drugim uređajima, tako da ih nije lako premestiti na visoki port. i su jedini način da se osigura da su te usluge zaštićene vatrozidom ili isključene. Ako je moguće, ne treba koristiti Telnet uopšte, ovaj protokol nije šifrovan. Ako je neophodan i bez njega ne ide, pažljivo ga nadgledajte i koristite pouzdane lozinke.
Izvor: habr.com
