

Tvrtka Siemens izdanje slobodnog hipervizora . Hipervizor podržava rad na sustavima x86_64 s VMX+EPT ili SVM+NPT (AMD-V) proširenjima, kao i na ARMv7 i ARMv8/ARM64 procesorima s proširenjima za virtualizaciju. Odvojeno generator slika za hipervizor Jailhouse, izrađenih na osnovu Debian paketa za podržane uređaje. Kod projekta pod GPLv2 licencom.
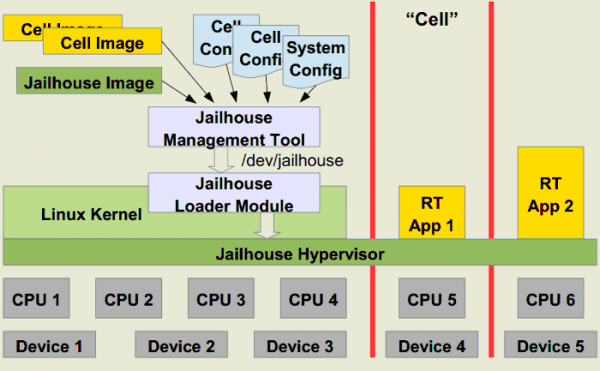
Hipervizor je implementiran kao modul za Linux kernel i omogućuje virtualizaciju na razini jezgre. Komponente za gostujuće sustave već su uključene u glavni Linux kernel. Za upravljanje izolacijom koriste se hardverski mehanizmi virtualizacije koje pružaju moderni CPU-ovi. Istaknute značajke Jailhouse-a su lagana implementacija i orijentacija na dodeljivanje virtualnih mašina fiksnom CPU-u, oblastima RAM-a i hardverskim uređajima. Ovakav pristup omogućuje rad nekoliko neovisnih virtualnih okruženja na jednom fizičkom višekprocessorskom poslužitelju, od kojih je svako vezano za svoju jezgru procesora.
Pri strogoj dodeli CPU-a, troškovi rada hipervizora svode se na minimum i znatno se pojednostavljuje njegova implementacija, jer nije potrebna složena raspoređivačka logika za resurse — dodela posebne jezgre CPU-a garantira odsustvo izvođenja drugih zadataka na tom CPU-u. Prednost ovog pristupa je mogućnost osiguravanja zajamčenog pristupa resursima i predvidljive performanse, što čini Jailhouse pogodnim rješenjem za zadatke koji se izvršavaju u stvarnom vremenu. Nedostatak je ograničena skalabilnost, koja je povezana s brojem CPU jezgri.
U terminologiji Jailhouse virtualna okruženja nazivaju se „ćelijama“ (cell, u kontekstu jailhouse). Unutar ćelije sustav izgleda kao jednoprocessorski poslužitelj, koji pokazuje performanse performansama dodijeljene CPU jezgre. U ćeliji može biti pokrenuto okruženje proizvoljnog operativnog sustava, kao i skraćena okruženja za pokretanje jedne aplikacije ili posebno pripremljene pojedinačne aplikacije, namijenjene rješavanju zadataka u stvarnom vremenu. Konfiguracija se postavlja u , koje definiraju dodeljene CPU-e, regije memorije i ulazno/izlazne portove.
U novom izdanju
- Dodana podrška za platforme Raspberry Pi 4 Model B i Texas Instruments J721E-EVM;
- uređaj ivshmem, korišten za organiziranje interakcije između jedinica. Na novom ivshmem-u moguće je implementirati transport za VIRTIO;
- Ostvarena mogućnost isključivanja stvaranja velikih stranica memorije (hugepage) za blokiranje ranjivosti u Intel procesorima, koja omogućava nepriviligiranom napadaču da inicira napad uskraćivanja usluga, što dovodi do smrzavanja sustava u stanju "Machine Check Error";
- Za sustave s ARM64 procesorima implementirana je podrška za SMMUv3 (System Memory Management Unit) i TI PVU (Peripheral Virtualization Unit). Za izolirana okruženja koja se pokreću iznad hardvera (bare-metal), dodana je podrška za PCI;
- Na x86 sustavima za korijenske kamere omogućena je opcija aktiviranja režima CR4.UMIP (User-Mode Instruction Prevention) koji omogućava zabranu izvođenja određenih instrukcija u korisničkom prostoru, kao što su SGDT, SLDT, SIDT, SMSW i STR, koje se mogu koristiti u napadima usmjerenim na povećanje privilegija u sustavu.
Izvor: opennet.ru
