

U ovom članku bit će sažeta priča o tome što nam može reći naizgled obična stvar poput NetBIOS. Koje informacije može pružiti potencijalnom napadaču/pentesteru.
Prikazana primjena obavještajnih tehnika odnosi se na interne, to jest izolirane i nedostupne izvana mreže. Takve mreže obično postoje u svakoj, čak i najmanjoj kompaniji.
Sama po sebi NetBIOS se obično koristi za dobivanje mrežnog imena. I to će biti dovoljno da se uradi najmanje 4 stvari.
Otkrivanje hostova
Zahvaljujući tome što NetBIOS može koristiti UDP kao transport, brzina njegove funkcije omogućuje otkrivanje hostova u vrlo velikim mrežama. Na primjer, alat nbtscan, koji se nalazi u istoimenom paketu, može u samo 2 sekunde (može opteretiti mrežu) razresolvirati adrese mreže tipa 192.168.0.0/16, dok tradicionalno TCP skeniranje traje desetak minuta. Ovu karakteristiku možemo iskoristiti kao tehniku otkrivanja hostova (host sweep) u vrlo velikim mrežama, o kojima se ništa ne zna, prije pokretanja nmap-a. Iako rezultat ne jamči 100% otkrivanje, budući da će prvenstveno odgovarati Windows hostovi, i to ne svi, ipak će omogućiti određivanje u kojim otprilike rasponima se nalaze živi hostovi.
Identifikacija hostova
Koristeći rezultate dobivanja imena iz IP adresa:
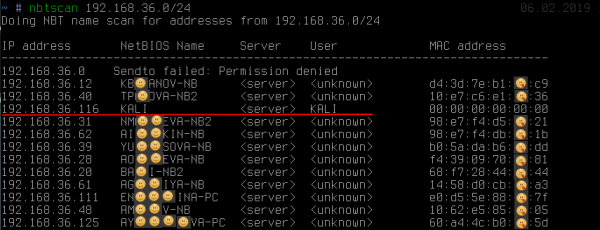
može se vidjeti: osim što ime otkriva vlasnika radne stanice (iako to, usput, nije uvijek slučaj), jedna od adresa jasno se izdvaja među ostalima. Možemo vidjeti da je dobiveno ime KALI. Takvo ponašanje je obično karakteristično za unix-implementaciju SMB/NetBIOS u okviru programskog paketa samba ili vrlo stare Windows 2000.
Dobivanje imena KALI, dok na drugim hostovima to <unknown> ukazuje na prisutnost takozvane null-session. Uz zadane postavke SMB-serveri na linuxu su skloni tome. Null-session jednostavno omogućava potpuno anonimno (a nismo unosili nikakve lozinke, kao što se vidi na slici) dobivanje dovoljno mnogo dodatnih informacija, poput lokalne politike lozinki, popisa lokalnih korisnika, grupa i popisa dijeljenih resursa (share):
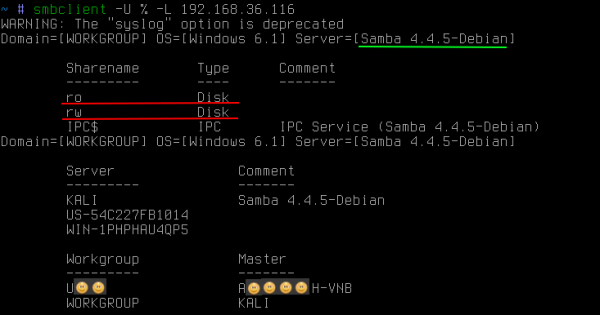
Često na linux SMB-serverima postoje javno dostupne šare ne samo za čitanje, već čak i za pisanje. Postojanje i jednog i drugog nosi različite prijetnje, čija upotreba izlazi iz okvira ovog članka.
NetBIOS također omogućuje dobivanje imena svih tipova koje radna stanica pohranjuje:
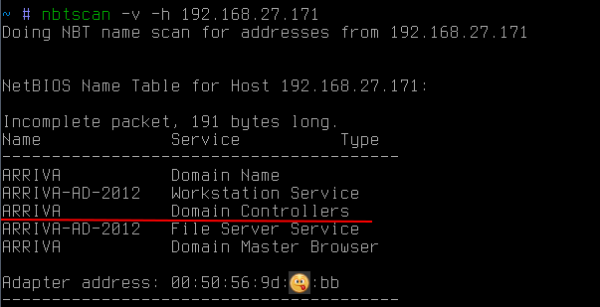
u ovom slučaju to omogućuje saznanje da je host također i kontroler domene ARRIVA.
Također treba dodatno obratiti pažnju na to da NetBIOS omogućuje dobivanje mac-adresa. Pri čemu, za razliku od arp-zahtjeva, NetBIOS-zahtjevi mogu izaći izvan podmreže. To može biti korisno ako, na primjer, treba pronaći neki laptop ili specifičan hardver, znajući njegovog proizvođača. Budući da prva tri okteta mac-adresa identificiraju proizvođača, može se slanjem takvih NetBIOS-zahtjeva u sve poznate podmreže pokušati pronaći potrebno uređaj (http://standards-oui.ieee.org/oui.txt).
Određivanje pripadnosti domen
Često prilikom kretanja unutar korporativnih mreža potrebno je napasti upravo radnu stanicu koja je uključena u domenu (na primjer, za podizanje privilegija na razinu domena administratora) ili obrnuto. U ovom slučaju NetBIOS opet može pomoći:
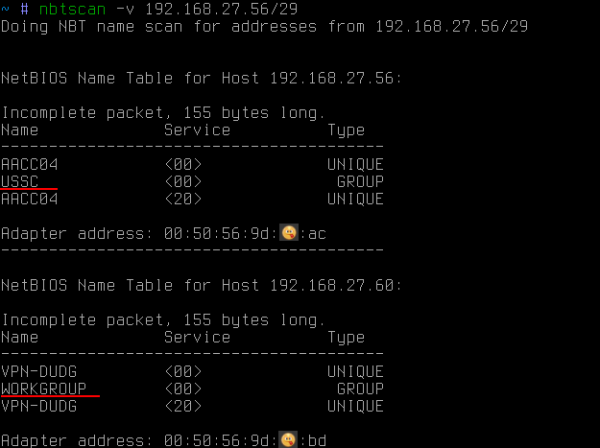
U ovom slučaju uz pomoć NetBIOS su dobivena sva imena svih tipova. Među njima se može vidjeti, osim imena PC-a (što je već dobiveno prije), još i ime radne grupe. Po defaultu za windows to je obično nešto poput WORKGROUP ili IVAN-PC, ali ako je radna stanica u domenu, njezina radna grupa je zapravo ime domene.
Tako se uz pomoć NetBIOS može saznati je li radna stanica u domenu i, ako jest, u kojem.
Ako pak treba dobiti popis domena hostova unutar podmreže, dovoljno je jedan multicast zahtjev s imenom željene domene:
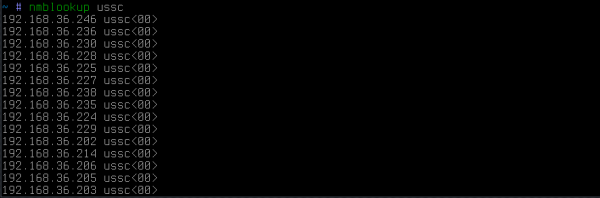
kao rezultat će odgovoriti svi hostovi koji se nalaze u toj domeni.
Otkrivanje multihomed hostova
I konačno, još jedna vjerojatno vrlo malo poznata tehnika, koja je jednostavno nezamjenjiva za pronalaženje puteva u zaštićene, možda čak i fizički izolirane, mreže. To mogu biti proizvodne mreže, napunjene kontrolerima. Pristup ovoj mreži za zloćudnika znači mogućnost utjecaja na tehnološki proces, a za poduzeće rizik od ogromnih gubitaka.
Dakle, poanta je da čak i ako je mreža izolirana iz korporacijske mreže, često neki administratori, bilo zbog svoje lijenosti ili iz nekog drugog razloga, vole pokrenuti još jednu mrežnu karticu na svojim računalima za pristup toj istoj mreži. Sve se to naravno događa mimo svih pravila korporativnih mrežnih pravila. Udobno, da, ali nije baš sigurno, ako vas provale, tada ćete postati most u tu mrežu i snosit ćete odgovornost.
Međutim, za napadača tu postoji jedan problem — pronaći tog administratora koji se ilegalno spojio na zaštićenu mrežu. Štoviše, to nije jednostavan problem ni za same mrežne sigurnjake. U velikim poduzećima to je zaista složen zadatak, kao pronaći iglu u hajdučijoj stog.
U ovoj situaciji očita bi bila dva moguća pristupa za napadača:
1. pokušati koristiti svako računalo u korporativnoj podmreži kao ulaz u traženu mrežu. To bi bilo vrlo praktično, ali se rijetko susreće, jer na windows hostovima ip forwarding gotovo uvijek je isključen. Štoviše, takva provjera moguća je samo unutar vlastite podmreže, a također zahtijeva da napadač točno zna ciljnu adresu iz izolirane mreže.
2. pokušati se udaljeno spojiti na svaki host i izvršiti banalu naredbu ipconfig/ifconfig. I ovdje nije sve tako jednostavno. Čak i ako je napadač stekao prava domenskog administratora, mrežni zidovi i lokalni vatrozidovi nisu ništa manje izazov. Tako se ovaj zadatak ne može u potpunosti automatizirati. Rezultat je mučno pristupiti svakom hostu, prevladavajući mrežne zidove (koji često blokiraju port 445/tcp), nadajući se konačno vidjeti željeni mrežni sučelje.
Međutim, sve je to daleko jednostavnije. Postoji jedan izuzetno jednostavan trik koji omogućava dobivanje popisa mrežnih sučelja s određenog hosta. Pretpostavimo da imamo neki host:
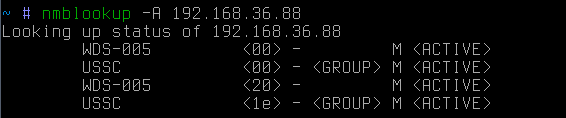
to je obrnuta rezolucija ip-adrese → mrežno ime. Ako sada pokušamo napraviti izravnu rezoluciju mrežnog imena → ip-adrese:

otkrit ćemo da je taj host — zapravo i ulaz (očito) u neku drugu mrežu. Treba napomenuti da je u ovom slučaju zahtjev bio emitivan. Drugim riječima, čut će ga samo hostovi iz napadačeve podmreže.
Ako je ciljna adresa izvan podmreže, može se poslati ciljani zahtjev:
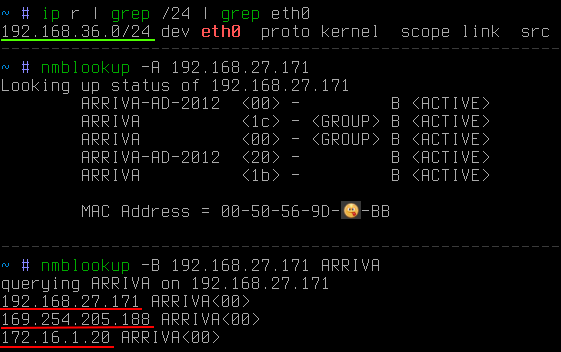
U ovom slučaju, jasno je da je cilj izvan podmreže napadača. Korištenjem ključa -B naznačeno je da se zahtjev treba poslati na određenu adresu, a ne na broadcast.
Sada je potrebno brzo prikupiti informacije iz cijele zanimljive podmreže, a ne samo s jedne adrese. Za to se može koristiti mali python-skript:
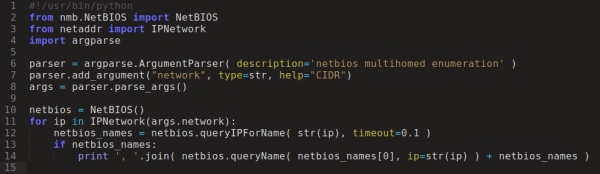
I nakon nekoliko sekundi:
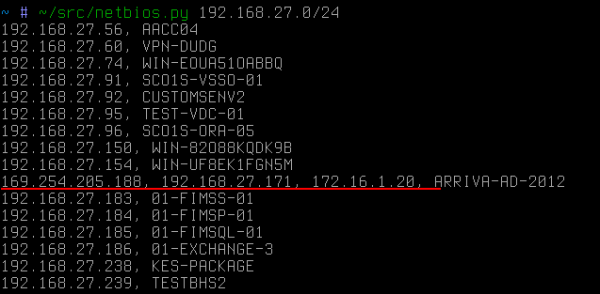
To bi bio posvećen host, koji bi u ovom improviziranom slučaju postao prva meta napadača, da je slijedio mrežu 172.16.1/24.
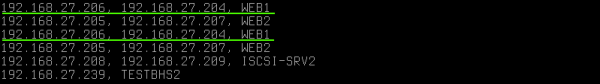
Ponovljena imena na različitim IP adresama sugeriraju da host ima i dvije mrežne kartice, ali već u jednoj podmreži. Ovdje vrijedi napomenuti da NetBIOS ne otkriva alias-e (koje se lako mogu izračunati putem arp zahtjeva kao IP s istim mac). U ovom slučaju IP adrese imaju različite mac.
Drugi primjer korištenja ove tehnike je javni Wi-Fi. Ponekad se može naići na situaciju kada se među uređajima koji se povezuju na javnu mrežu nalazi osoblje koje radi u zatvorenom korporativnom segmentu. Tada će napadač uz pomoć ove obavještajne tehnike vrlo brzo moći odrediti put za ulazak u zatvorenu mrežu:
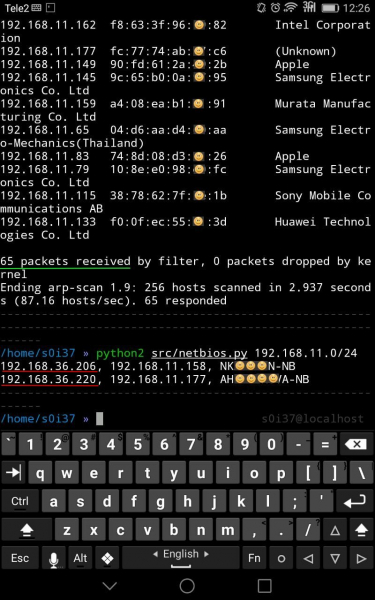
U ovom slučaju među 65 klijenata javnog Wi-Fi-a nalaze se dvije radne stanice koje imaju dodatni sučelje, vjerojatno povezano s korporativnom mrežom.
Ako ponekad postoji filtriranje prometa između mrežnih segmenata ili izravno na radnim stanicama na portu 445/tcp, koje sprječava daljinski pristup sustavu (daljinsku izvršavanje koda), u ovom slučaju, za razrješavanje imena koristi se port 137/udp, čija je svjesna blokada gotovo neophodna, jer bi znatno omela rad u mreži, na primjer, mrežno okruženje može nestati itd. NetBIOS Kako se kaže,
enumeracija je ključ Ima li zaštite od toga? Nema, jer to i nije ranjivost. To je samo standardna funkcionalnost onoga što postoji prema zadanim postavkama
ponašanje se pomalo razlikuje). I ako se slučajno, mimo pravila mrežne usmjeravanja, uključite u zatvoreni segment, napadač će vas zasigurno pronaći i to vrlo brzo. windows (u linuxu ponašanje se malo razlikuje). Ako se, slučajno, mimo pravila mrežne usmjeravanja, uključite u zatvoreni segment, napadač će vas sigurno pronaći i to vrlo brzo.
Izvor: habr.com
