

Tim istraživača iz nekoliko njemačkih sveučilišta razvio je novu metodu MITM napada na HTTPS koja omogućava izvlačenje kolačića s identifikatorima sesije i drugih povjerljivih podataka, kao i izvršavanje proizvoljnog JavaScript koda u kontekstu druge web stranice. Napad je nazvan ALPACA i može se primijeniti na TLS poslužitelje koji implementiraju različite aplikacijske protokole (HTTPS, SFTP, SMTP, IMAP, POP3), ali koriste zajedničke TLS certifikate.
Bit napada je u tome da, uz kontrolu nad mrežnim gateway-em ili točkom bežičnog pristupa, napadač može preusmjeriti web promet na drugi mrežni port i organizirati uspostavljanje veze s FTP ili mail poslužiteljem koji podržava TLS enkripciju i koristi zajednički TLS certifikat s HTTP poslužiteljem, pri čemu će korisnikov preglednik misliti da je uspostavljena veza sa zatraženim HTTP poslužiteljem. Kako je TLS protokol univerzalan i nije vezan za aplikacijske protokole, uspostava šifrirane veze za sve servise je identična, a greška slanja zahtjeva na pogrešan servis može se utvrditi tek nakon uspostave šifrirane sesije tijekom obrade poslanog zahtjeva.
Tako da, na primjer, ako se korisnička veza koja je prvotno upućena na HTTPS preusmjeri na mail poslužitelj koji koristi zajednički TLS certifikat s HTTPS poslužiteljem, TLS veza će biti uspješno uspostavljena, ali mail poslužitelj neće moći obraditi poslane HTTP komande i vratit će odgovor s kodom greške. Ovaj odgovor će preglednik obraditi kao odgovor zatražene stranice, poslan unutar ispravno uspostavljenog šifriranog kanala.
Predložena su tri varijante napada:
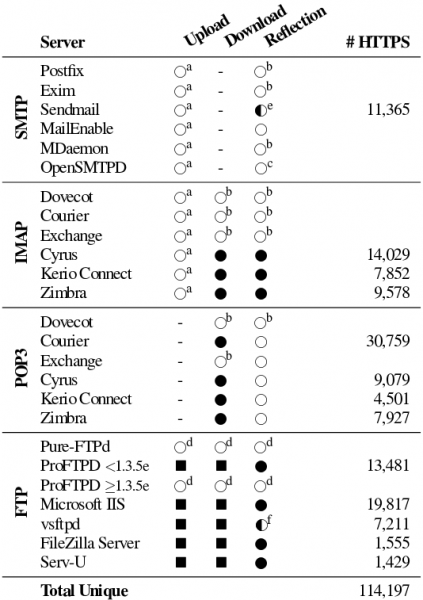
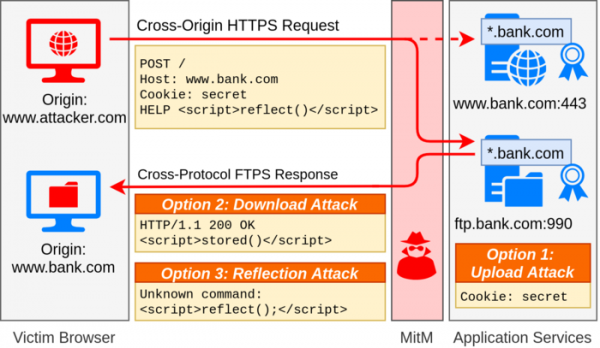
- «Upload» za извlačenje kolačića s autentifikacijskim parametrima. Metoda se primjenjuje ako FTP poslužitelj pokriven TLS certifikatom omogućuje učitavanje i izvlačenje svojih podataka. U ovom obliku napada, napadač može zadržati dijelove izvorne HTTP poruke korisnika, poput sadržaja zaglavlja kolačića, na primjer, ako FTP poslužitelj interpretira zahtjev kao datoteku za spremanje ili potpuno bilježi dolazne zahtjeve. Kako bi napad bio uspješan, napadaču je potrebno nekako izvući spremljeni sadržaj. Napad se primjenjuje na Proftpd, Microsoft IIS, vsftpd, filezilla i serv-u.
- «Download» za organizaciju međusajtnog skriptiranja (XSS). Metoda podrazumijeva da napadač može, uslijed nekih pojedinačnih manipulacija, smjestiti podatke u uslugu koja koristi zajednički TLS certifikat, koji se potom može izdati kao odgovor na korisnikov zahtjev. Napad se primjenjuje na gore navedene FTP poslužitelje, IMAP poslužitelje i POP3 poslužitelje (courier, cyrus, kerio-connect i zimbra).
- «Reflection» za pokretanje JavaScript-a u kontekstu druge stranice. Metoda se temelji na vraćanju dijela zahtjeva korisniku u kojem se nalazi JavaScript kod poslan od strane napadača. Napad se primjenjuje na gore navedene FTP poslužitelje, IMAP poslužitelje cyrus, kerio-connect i zimbra, kao i na SMTP poslužitelj sendmail.
Na primjer, kada korisnik otvori stranicu pod kontrolom napadača, s te stranice može biti iniciran zahtjev za resursom s web stranice na kojoj korisnik ima aktivni račun (na primjer, bank.com). Tijekom MITM napada, ovaj zahtjev, upućen web stranici bank.com, može se preusmjeriti na poštanski poslužitelj koji koristi zajednički TLS certifikat s bank.com. Budući da poštanski poslužitelj ne završava sesiju nakon prve pogreške, servisna zaglavlja i komande, poput «POST / HTTP/1.1» i «Host:», bit će obrađene kao nepoznate komande (poštanski poslužitelj će vratiti «500 unrecognized command» za svako zaglavlje).
Poštanski poslužitelj ne razmatra specifičnosti HTTP protokola i za njega se servisna zaglavlja i blok podataka POST zahtjeva obrađuju jednako, stoga se u tijelu POST zahtjeva može naznačiti linija s komandom poštanskom poslužitelju. Na primjer, može se prenijeti: MAIL FROM: na što će poštanski poslužitelj vratiti poruku o grešci 501 : malformed address: alert(1); may not follow
Ovaj odgovor će primiti korisnikov preglednik koji izvršava JavaScript kod u kontekstu stranice koja nije prvotno otvorena od strane napadača, već web stranice bank.com, kojoj je poslan zahtjev, budući da je odgovor stigao unutar ispravne TLS sesije čiji je certifikat potvrdio autentičnost odgovora bank.com.
Skeniranje globalne mreže pokazalo je da je otprilike 1,4 milijuna web poslužitelja u opasnosti od napada koji kombinira zahtjeve putem različitih protokola. Mogućnost stvarnog provođenja napada određena je za 119 tisuća web poslužitelja kojima su prisutni pripadajući TLS poslužitelji temelji na drugim aplikacijskim protokolima.
Primjeri eksploitacija pripremljeni su za ftp poslužitelje pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla i serv-u, IMAP- i POP3-poslužitelje dovecot, courier, exchange, cyrus, kerio-connect i zimbra, SMTP servere postfix, exim, sendmail, mailenable, mdaemon i opensmtpd. Istraživači su ispitali mogućnost provođenja napada samo u kombinaciji s FTP, SMTP, IMAP i POP3 poslužiteljima, pri čemu ne treba isključiti da se problem može manifestirati i za druge aplikacijske protokole koji koriste TLS.
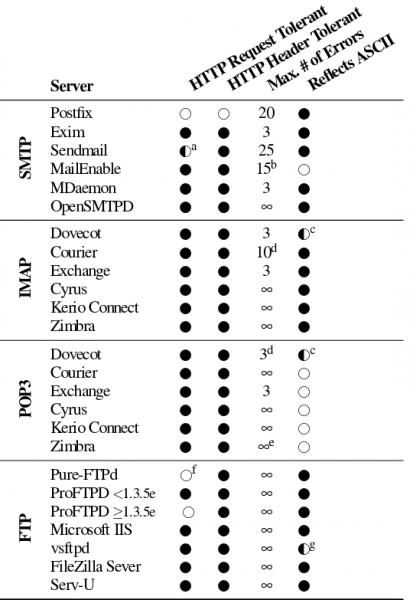
Za blokiranje napada predloženo je korištenje ALPN (Application Layer Protocol Negotiation) ekstenzije za pregovaranje TLS sesije uzimajući u obzir aplikacijski protokol i SNI (Server Name Indication) ekstenziju za vezivanje za ime hosta u slučaju korištenja TLS certifikata koji pokrivaju više. domenaskih imenaNa strani aplikacija preporučuje se ograničiti broj pogrešaka prilikom obrade naredbi, nakon čega treba prekinuti vezu. Proces izrade mjera za blokiranje napada započeo je još u listopadu prošle godine. Slične mjere zaštite već su usvojene u Nginxu 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZilla, crypto/tls (Go) i Internet Explorer.
Izvor: opennet.ru
