

Koordinacijski centar CERT (računalna grupa za reagiranje na izvanredne situacije) objavio je upozorenje o nizu ranjivosti u implementacijama različitih aplikacijskih protokola koji koriste UDP kao transportni protokol. Ranjivosti se mogu iskoristiti za organiziranje napada uskraćivanja usluge zbog mogućnosti kružnog slanja paketa između dvije biti domaćina. Na primjer, napadači mogu izazvati iscrpljivanje dostupne propusnosti mreže, blokiranje mrežnih usluga (npr. stvaranjem visokog opterećenja i prekoračenjem granice intenziteta zahtjeva) i korištenje pojačivača prometa za DDoS napade.
Među protokolima čije su implementacije ranjive su DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) i QOTD (RFC865). Ranjivost (CVE-2024-2169) potvrđena je u pojedinim proizvodima tvrtki Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) i MikroTik. Kao mjere zaštite preporučuje se omogućavanje blokade spoofinga (uRPF) na vatrozidu, ograničavanje pristupa nepotrebnim UDP servisima i postavljanje ograničenja intenziteta prometa (rate-limit i QoS).
Ranjivosti su uzrokovane nedostatkom zaštite UDP protokola od spoofinga adresa – u slučaju da na tranzitnim usmjerivačima nije postavljena zaštita od spoofinga, napadač može u UDP paketu navesti IP adresu proizvoljnog servera i poslati taj paket na drugi server, koji će vratiti odgovor na navedenu lažnu adresu. Metoda napada svodi se na stvaranje situacije kružnog slanja paketa između servera koji koriste ranjive implementacije protokola. Na primjer, kao odgovor na primljeni paket, ciljani server može poslati odgovor s kodom greške, a server čija je adresu napadač naveo, vratit će svoj odgovor, što će opet dovesti do povratka paketa s kodom greške. Tako će servere do beskonačnosti igrati međusobno pakete u "ping-pong".
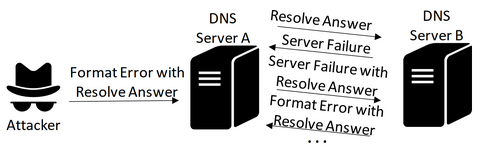
Zanimljivo je da ovakva metoda napada nije nova i u serveru Sinhronizacija vremena ntpd, jedna od mogućih napada, uklonjena je još 2009. godine (CVE-2009-3563) u verzijama 4.2.4p8 i 4.2.5. Napad se sastojao u slanju NTP paketa s lažnom adresom i postavljenom oznakom MODE_PRIVATE, pri čemu je ciljni poslužitelj vraćao odgovor o nemogućnosti korištenja privatnog načina, ostavljajući u odgovoru postavljenu oznaku MODE_PRIVATE. Prema tome, drugi poslužitelj također nije mogao obraditi ovu oznaku i vraćao je svoj odgovor, što je dovodilo do petlje slanja paketa između dva NTP poslužitelja. Za DNS protokol upozorenje o mogućnosti provođenja sličnog napada objavljeno je još 1996. godine.
Globalno skeniranje adresa na internetu pokazalo je da trenutno u mreži postoji najmanje 23 tisuće ranjivih TFTP poslužitelja, 63 tisuće DNS poslužitelja, 89 tisuća NTP poslužitelja, 56 tisuća Echo/RFC862 servisa, 22 tisuće Chargen/RFC864 servisa i 21 tisuća QOTD/RFC865 servisa. Pretpostavlja se da kod NTP poslužitelja postojanje neispravljene ranjivosti proizlazi iz korištenja vrlo starih verzija ntpd, objavljenih prije 2010. godine. Servisi Echo, Chargen i QOTD su izvorno ranjivi zbog svoje arhitekture. Situacija s TFTP i DNS poslužiteljima zahtijeva daljnje rasprave s njihovim administratorima. Poslužitelji atftpd i tftpd nisu pogođeni problemom jer koriste nasumični broj izvorne mrežne adrese pri slanju odgovora. Među ranjivim DNS poslužiteljima spominje se dproxy-nexgen. U Microsoftovim proizvodima problem se manifestira u WDS (Windows Deployment Services), a u Cisco proizvodima problem se prisutan u usmjerivačima serija 2800 i 2970.
Izvor: opennet.ru
