

Grupa istraživača s Katoličkog sveučilišta u Leuvenu (Belgija) otkrila je arhitektonsku ranjivost (CVE-2023-52424) u Wi-Fi standardu IEEE 802.11, koja omogućuje povezivanje na manje zaštićenu bežičnu mrežu umjesto na povjerljivu mrežu na koju se korisnik namjerava povezati, a nakon toga omogućuje presretanje i manipulaciju prometom. Problem se očituje u bežičnim stablima svih operativnih sustava i utiče na metode autentifikacije WPA3, WEP, EAP, AMPE i FILS.
Predložena tehnika napada, nazvana SSID Confusion, omogućuje zaobilaženje postojećih metoda autentifikacije pristupne točke koje štite od zamjene identifikatora mreže SSID i sprječavaju stvaranje lažnih mreža s imenom mreže na koju se klijent povezuje. Uzrok problema leži u definiranju situacija u standardu kada SSID može biti neautentificiran. Konkretno, radi označavanja svog prisustva, pristupna točka šalje u širokopojasnom režimu beacon-okvire koji sadrže informacije o SSID mreži. Za pojednostavljenje procesa pronalaska mreže, klijenti ne autentificiraju SSID u tim okvirima, budući da se očekuje da će provjera biti potrebna nakon što se klijent odluči povezati na mrežu.
Za uspješno izvršenje napada potrebno je da korisnik pokrene povezivanje na određenu bežičnu mrežu, a u blizini se nalazi druga bežična mreža s istim parametrima povezivanja kao u prvom mrežnom okruženju. Takva praksa se, na primjer, koristi kada se za raspona 2.4GHz i 5GHz kreiraju različite mreže, od kojih je jedna slabo zaštićena i ranjiva na tipične napade presretanja prometa, poput KRACK ili Frag. Problematična konfiguracija također se primjenjuje u nekim sveučilišnim mrežama koje podržavaju uslugu Eduroam. Napadač mora biti unutar dometa signala da bi se umetnuo između korisnika i ciljne mreže (MitM). Za provedbu napada, napadaču nisu potrebne vjerodajnice žrtve.
Napad se svodi na stvaranje pristupne točke od strane napadača (WrongAP na dijagramu), koja omogućuje prijenos zahtjeva na manje sigurnu podmetnutu mrežu (WrongNet), na koju bi se klijent trebao povezati umjesto željene mreže (TrustedNet). Pristupna točka može biti stvorena na običnom laptopu i koristi se za organizaciju višekanalnog MitM napada na žrtvu (MC MitM). Napad se provodi u tri faze:
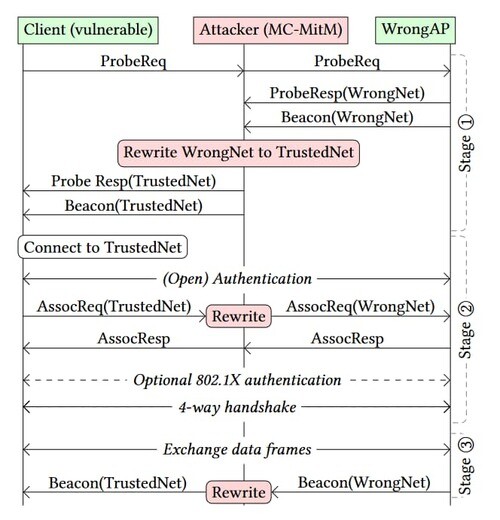
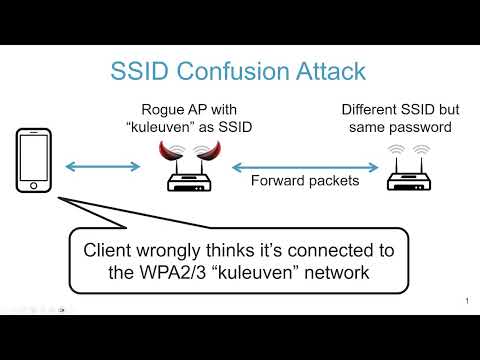
Iskoristivši ranjivost, napadač može prisiliti klijenta da se poveže na manje zaštićenu mrežu, a u sučelju će se prikazivati SSID mreže na koju se korisnik prvotno namjeravao povezati, a ne onoj na koju je zapravo povezan. Kada uspije povezati korisnika preko nezaštićene mreže, napadač može analizirati i uplesti se u nekriptirane tokove prometa. U tom procesu, uz upotrebu nekih VPN, kao što su WARP, hide.me i Windscribe, VPN neće biti aktiviran pri povezivanju na mreže označene u postavkama kao vjerodostojne.
Napad se može primijeniti na protokole bežične autentifikacije koji koriste EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) i 802.1X, kao i u opcionalnom režimu rada protokola WPA3, gdje SSID nije korišten u formiranju PMK (Pairwise Master Key), što se radi kako bi se isključili izvorno poznati podaci prilikom formiranja ključa s ciljem zaštite od različitih kripto napada. Protokol FILS (Fast Initial Link Setup) je ranjiv prilikom korištenja PMK-a, koji je stvoren tijekom usklađivanja veze bazirane na EAP-u. Protokoli WPA1, WPA2 i FT (Fast BSS Transition) nisu pogođeni ovom problematikom jer zahtijevaju ispravni SSID tijekom usklađivanja veze.
Za zaštitu od napada SSID Confusion s strane pristupne točke, spominje se uključivanje zahtjeva za autentifikaciju SSID-a prilikom povezivanja u standard 802.11, što se može ostvariti dodavanjem SSID-a u funkciju formiranja ključa ili uključivanjem SSID-a u dodatne podatke koji se provjeravaju tijekom usklađivanja veze. S strane klijenta, zaštita se može organizirati osiguravanjem zaštite beacon okvira (bit će primijenjena u WiFi 7). Kreatori mreža mogu spriječiti napad odbijanjem korištenja zajedničkih akreditiva u mrežama s različitim SSID-ima. Korisnici se mogu zaštititi koristeći pouzdane VPN-ove prilikom povezivanja putem bilo kojih bežičnih mreža.
Izvor: opennet.ru
