

Tvrtka Google objavila je izdanje web preglednika Chrome 155. Istovremeno je dostupan stabilan izdanja slobodnog projekta Chromium, koji služi kao osnova za Chrome. Preglednik Chrome se razlikuje od Chromiuma korištenjem Googleovih logotipa, sustavom za slanje obavijesti u slučaju pada, modulima za reprodukciju video sadržaja zaštićenih kopiranjem (DRM), automatskim instaliranjem ažuriranja, stalnim uključivanjem Sandbox izolacije, isporukom ključeva za Google API i prijenosom RLZ parametara prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, posebno se podržava grana Extended Stable, koja dolazi s 8 tjedana podrške. Sljedeće izdanje Chrome 156 u okviru novog dvotjednog razvojnog ciklusa planirano je za 20. listopada.
Glavne promjene u Chrome 155 (1, 2, 3, 4):
- Za sve korisnike po defaultu je uključena funkcija 'HTTPS-First', koja automatski preusmjerava HTTP zahtjeve na HTTPS za javno dostupne stranice, koje nisu smještene u intranet mrežama, poput 192.168.0.1/16 i 10.0.0.0/8. Za osiguranje rada sa stranicama koje ne podržavaju HTTPS, implementirano je vraćanje na HTTP, ako nakon preusmjeravanja nije moguće izvršiti zahtjev putem HTTPS-a ili se javljaju problemi s certifikatima. Kada se pokuša otvoriti stranica putem HTTP-a, prikazuje se posebno upozorenje.
- Podrška za dekodiranje slika u JPEG XL formatu uključena je po defaultu. Implementacija se temelji na biblioteci jxl-rs, napisanoj na Rustu. JPEG XL omogućava smanjenje veličine datoteka za 30-50% u usporedbi s JPEG slikama iste kvalitete. Među podržanim proširenim mogućnostima su: HDR, animacija, prozirnost, progresivno učitavanje, postepeno pogoršavanje kvalitete pri smanjenju bitratea, bezgubitno komprimiranje JPEG-a, podrška za do 4099 kanala i širok spektar dubina boje.
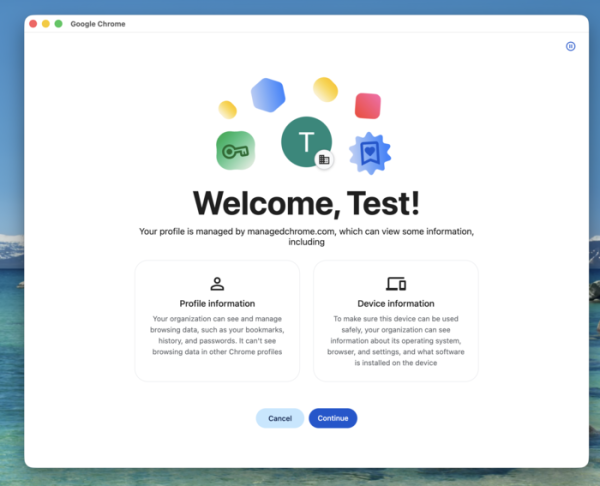
- Vizualni izgled sučelja za kreiranje profila je promijenjen (funkcionalnost je ostala ista). Za platformu Windows dodan je novi korak upoznavanja s kreiranjem profila, koji će se prikazivati pri prvom pokretanju preglednika (za Linux i macOS bit će dostupan u verziji Chrome 158).

- Proširen je spektar uređaja s kojima je moguće interagirati putem API WebHID, namijenjenog za nisko-nivo pristup HID uređajima (human interface device, tipkovnice, miševi, gamepadi, osjetljive ploče) i organizaciju rada bez potrebe za specifičnim drajverima u sistemu.
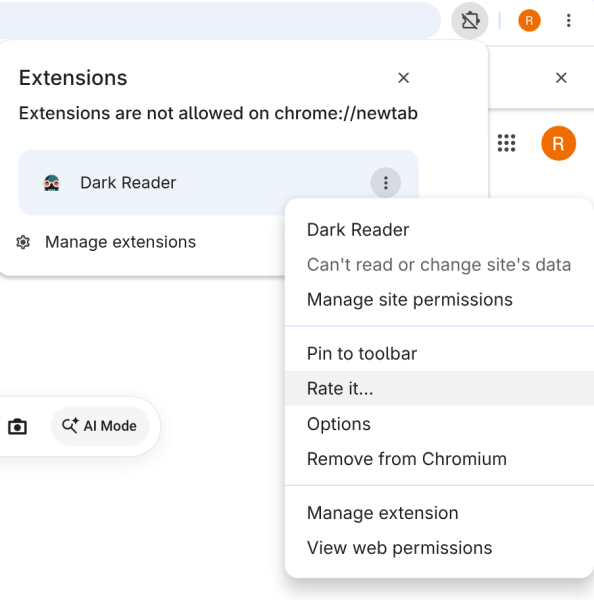
- Na stranici chrome://extensions u izborniku za upravljanje dodacima dodana je stavka za ocjenjivanje i pisanje recenzija na instalirane dodatke, koja preusmjerava na odgovarajuće stranice u katalogu Chrome Web Store kada se pritisne.

- Implementirana su ovlaštenja media-playback-while-not-visible, omogućavajući blokiranje reprodukcije zvuka i videa unutar ugradbenih iframe-a kada nisu u vidnom području.
- Dodano je CSS svojstvo margin-trim, koje omogućava uklanjanje udaljenosti ispred prvog i iza posljednjeg elementa unutar roditeljskog kontejnera.
- Dodano je CSS svojstvo text-decoration-skip-spaces, koje upravlja prikazom dekoratora (podvlačenje ili precrtavanje) ispod razmaka u tekstu.
- Dodana je CSS funkcija symbols() za pojednostavljenje postavke korištenja nestandardnih oznaka u popisima.
- U API WebCrypto dodana je podrška za kriptoalgoritme otporne na napade kvantnih računala - ML-KEM i ML-DSA, kao i algoritme ChaCha20-Poly1305 i X-Wing.
- U API Window Management dodani su nove metode upravljanja prozorima: maximize(), minimize() i restore() za maksimiziranje prozora na cijeli ekran, minimiziranje ili vraćanje na prethodnu veličinu. Također je dodana metoda setResizable() za upravljanje mogućnošću ručnog promjena granica prozora. U CSS su dodani medijski upiti display-state i resizable, omogućujući određivanje je li prozor minimiziran ili maksimiziran i može li se mijenjati veličina prozora.
- Dodana su nova ugrađena kolor prostor (PredefinedColorSpace) - srgb-linear i display-p3-linear.
- Dodana je podrška za tekstualne module, koji se uvoze pomoću konstrukcije ‘import … with { type: «text» }’.
Osim novih funkcionalnosti i ispravki grešaka, u novoj verziji otklonjeno je 247 ranjivosti. Četiri problema su dobila kritičnu razinu opasnosti, što implicira da ranjivosti omogućavaju zaobilaženje svih razina zaštite preglednika i izvršavanje koda u sistemu izvan sandbox okruženja. Sve kritične probleme izazvala je interakcija s već oslobođenom memorijom (use-after-free).
Izvor: opennet.ru
