

Razvojni tim Firefoxa najavio je proširenje primjene DNS-a preko HTTPS-a (DoH, DNS over HTTPS), koji će biti uključen po zadanim postavkama za korisnike u Kanadi (ranije je DoH po zadanim postavkama bio dostupan samo u SAD-u). Uključivanje DoH za korisnike u Kanadi bit će provedeno u nekoliko faza: 20. srpnja DoH će biti aktiviran za 1% korisnika iz Kanade i, ako ne bude nepredviđenih problema, pokrivenost će se povećati na 100% do kraja rujna.
Prebacivanje kanadskih korisnika Firefox-a na DoH provodi se uz sudjelovanje organizacije CIRA (Canadian Internet Registration Authority), koja regulira razvoj interneta u Kanadi i odgovorna je za najvišu razinu domene «ca». Organizacija CIRA također je uključena u program TRR (Trusted Recursive Resolver) i uključena je među pružatelje DNS-over-HTTPS dostupne u Firefox-u.
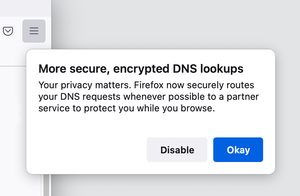
Nakon aktiviranja DoH na sustavu korisnika, bit će prikazana upozorenja koja omogućuju korisnicima da se, ako žele, odustanu od prelaska na DoH i nastave koristiti tradicionalnu shemu slanja nešifriranih zahtjeva DNS poslužitelju svog providera. Promjena providera ili isključivanje DoH može se izvršiti u postavkama mrežne veze. Osim DoH poslužitelja CIRA, mogu se odabrati i usluge Cloudflare i NextDNS.
Pružatelji DoH u Firefox-u biraju se prema kriterijima za pouzdane DNS resolver-e, prema kojima DNS operator može koristiti podatke dobivene za razrješavanje samo za osiguranje funkcionalnosti usluge, ne smije čuvati logove duže od 24 sata, ne može proslijediti podatke trećim stranama i dužan je otkriti informacije o metodama obrade podataka. Usluga također mora dati obveze da neće cenzurirati, filtrirati, ometati i blokirati DNS promet, osim u situacijama predviđenim zakonom.
Podsjećamo da DoH može biti koristan za sprječavanje curenja informacija o traženim nazivima hostova putem DNS poslužitelja providera, borbu protiv MITM napada i manipulacije DNS prometom (na primjer, pri povezivanju na javni Wi-Fi), te suprotstavljanje blokada na DNS razini (DoH ne može zamijeniti VPN u području zaobilaženja blokada koje su implementirane na razini DPI) ili za organizaciju rada u slučaju nemogućnosti izravnog pristupa DNS poslužiteljima (npr. pri radu putem proxija). Dok se u normalnoj situaciji DNS zahtjevi izravno šalju određenim DNS poslužiteljima kako je definirano u konfiguraciji sustava, u slučaju DoH zahtjev za određivanje IP adrese hosta enkapsulira se u HTTPS promet i šalje na HTTP poslužitelj, gdje resolver obrađuje zahtjeve putem Web API-ja. Postojeći standard DNSSEC koristi šifriranje isključivo za autentifikaciju klijenta i poslužitelja, ali ne štiti promet od presretanja i ne jamči povjerljivost zahtjeva.
Izvor: opennet.ru
