

Tvrtka Epic Games predstavila je beta verziju novog Epic Games Launchera, koja uključuje ranije obećanu podršku za platformu Linux. U novoj verziji također je ažuriran dizajn, smanjeno vrijeme pokretanja, dodan ugrađeni glasovni chat, uvedena jedinstvena stranica za upravljanje pokretanjem igara, omogućeno je postavljanje vlastitih aplikacija i igara na traku, proširena je pretraga te je osigurano praćenje brzine i aktivnosti preuzimanja.
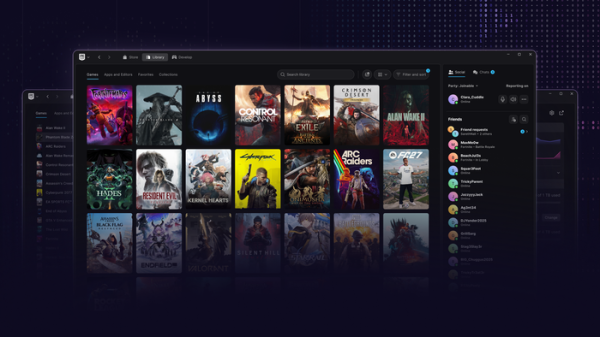
Osim toga, najavljena je priprema verzije online igre Fortnite za Linux. U okviru ovog projekta vrši se modernizacija sustava zaštite EAC (Easy Anti-Cheat) za Linux distribucije i uspostavljaju se kontakti sa održavateljima radi implementacije potrebnih mogućnosti za anti-cheat sustave u Linuxu. Napominje se da stara verzija EAC za Linux ne osigurava odgovarajući nivo zaštite od cheatera, zbog čega mnogi developeri igara ne dodaju podršku za Linux. U novoj verziji EAC umjesto vlastitog modula jezgre koriste se ugrađeni mehanizmi osiguranja koje pruža jezgra Linuxa, a sam anti-cheat pokreće se kao systemd servis.
Među zahtjevima koji moraju biti ispoštovani u distribucijama za korištenje EAC-a:
- Pokretanje u načinu Secure Boot jezgre, drajvera i modula jezgre, potpisanih odobrenim ključevima. Odgovarajući nivo verifikovanog pokretanja već je osiguran u Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux i AlmaLinux.
- Aktivacija TPM 2.0 u BIOS-u za kreiranje verifikovivog loga pokretanja.
- Korištenje bootloadera, kao što su systemd-boot i GRUB, koji podržavaju mjerni način pokretanja (measured boot), omogućavajući potvrdu autentičnosti konfiguracije i učitanih komponenti.
- Aktivacija u BIOS-u i jezgre tehnologije IOMMU, koja sprječava pristup cheaterskih hardverskih uređaja memoriji igre.
- Uključivanje u jezgru načina Lockdown, koji ograničava pristup korisnika root jezgi i blokira puteve zaobići UEFI Secure Boot (ograničava pristup /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, način debugiranja kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), nekim ACPI sučeljima i MSR registrima CPU-a, blokiraju se pozivi kexec_file i kexec_load, zabranjuje se prijelaz u stanje mirovanja, ograničava se korištenje DMA za PCI uređaje, zabranjuje se uvoz ACPI koda iz EFI varijabli, ne dopušta se manipulacija ulazno/izlaznim portovima).
- Onemogućavanje u jezgri mehanizma Kexec, koji se koristi za pokretanje novog jezgra iz starog bez potpunog ponovnog podizanja sustava.
- Podrška za LSM-hooks (Linux Security Module) u BPF-u za povezivanje eBPF programa koji kontroliraju pristup i prate rad procesa (za blokiranje čitanja i modificiranja memorije igre, kao i provjeru aktivnosti sustava protiv varanja).
Razvijači Ubuntua već su započeli raspravu o objavljenim zahtjevima, uzimajući u obzir prošla negativna iskustva s kršenjem privatnosti korisnika u Windows-u (EAC je tiho izvodio kod na zaštitnom nultom stupnju, prenoseći podatke vanjskim agencijama) servere bez izričitog pristanka korisnika i ostajao u sustavu nakon brisanja igre). Zbog zabrinutosti se također spominje povećanje površine napada od zlonamjernog softvera i povezanost s kineskom tvrtkom Tencent (koja posjeduje 40% dionica Ecic Games), koja bi mogla biti zainteresirana za praćenje korisnika. Predlaže se da se paketi s EAC-om ne distribuiraju putem glavnih repozitorija, da se korisnici obavještavaju o mogućim rizicima i da se pruži zasebna konfiguracija za pokretanje za one kojima je potreban EAC.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish