

Objavljen je web preglednik Firefox 159 i formirane su nadogradnje prošlih grana s dugotrajnom podrškom — 153.6.0 i 115.44.0. U okviru novog dvotjednog ciklusa formiranja izdanja, grana Firefox 160 prešla je u fazu beta-testiranja, a izdanje je planirano za 10. studenog.
Glavne novine u Firefox 159 (1, 2, 3):
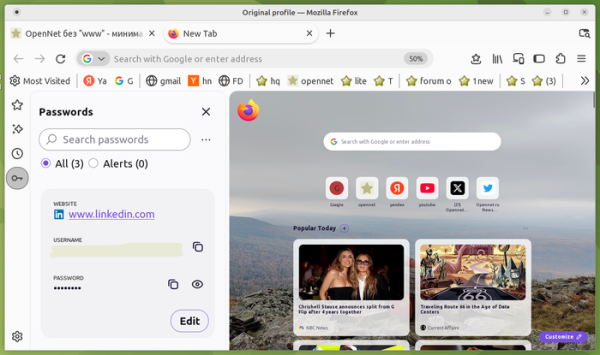
- U bočnu traku po defaultu dodana je tipka za pristup spremljenim lozinkama.

- U režim «Smart Window», koji pruža odvojen prostor za interakciju s AI-jem, dodana je mogućnost praćenja promjena na stranicama. Na primjer, pomoću nove funkcije moguće je pratiti pad cijena proizvoda u internetskim trgovinama. Za aktivaciju praćenja treba koristiti naredbu «/watch» u chatu s ugrađenim AI asistentom u pregledniku, a za upravljanje — tipku Tasks na traci ili stranicu about:smartwindowtasks. Kada se uoči promjena, Firefox će prikazati obavijest.
- AI funkcija sažimanja sadržaja stranica prepravljena je kako bi se AI pružatelju nije slao tekst sa stranice, već veza na stranicu, što je riješilo probleme s nepotpunom analizom stranice.
- Dodane su kombinacije tipki: Ctrl+Shift+A za pretraživanje otvorenih kartica i Ctrl+Shift+F za pristup upravljanju dodacima ili temama. Kombinacije tipki mogu se promijeniti na stranici about:keyboard.
- U verzijama za macOS korišten su standardni sučelja za ovu platformu za slanje informacija putem drugih aplikacija, kao što su AirDrop i Messages. Dodana je mogućnost slanja više odabranih kartica odjednom.
- U alatima za web razvoj u web konzoli omogućeno je prepisivanje varijabli koje su prethodno deklarirane putem operatora let, const i class.
- Dodana je podrška za animaciju vezanu uz pomicanje sadržaja (Scroll-driven Animation), uz pomoću koje se mogu stvoriti indikatori za vizualno predstavljanje pozicije na stranici ili dodati efekte koji mijenjaju sadržaj kada se pojave unutar vidnog polja tijekom pomicanja. Na raspolaganju su dva načina «ScrollTimeline» za vezivanje za poziciju pomicanja u odnosu na os koordinata i «ViewTimeline» za vezivanje na relativno pomjeranje pojedinih elemenata sadržaja unutar područja pomicanja. Dodana su nova CSS svojstva animation-timeline, scroll-timeline, view-timeline i animation-range.
- Implementirana je podrška za registre korisničkih elemenata radi razdvajanja vidljivosti korisničkih HTML elemenata, što može biti potrebno kada se na jednoj stranici koristi više različitih korisničkih HTML elemenata sa istim imenom. U slučaju korištenja više biblioteka na stranici koje definiraju element s istim imenom, pomoću JavaScript konstruktora CustomElementRegistry() elementi svake biblioteke mogu se vezati za određene dijelove hijerarhije DOM-a, koji se ne preklapaju s globalnim registrom window.customElements. Na primjer, ako dvije biblioteke definiraju različite elemente s istim imenom , tada se u jednom dijelu stranice može koristiti element iz prve biblioteke, a u drugom iz druge.
- U WebGL API-u dodana je podrška za ekstenzije EXT_clip_control i EXT_texture_mirror_clamp_to_edge, a u WebGL 2 za ekstenziju EXT_texture_norm16.
- U API-ju Sanitizer implementirano je čišćenje HTML koda u fazi parsiranja, prije dodavanja elemenata u DOM drvo, što je riješilo problem sa pokretanjem konstruktora korisničkih elemenata, koji su uklonjeni tijekom ovog čišćenja.
- U verziji za Android značajno je smanjena učestalost ponovnog učitavanja kartica na uređajima Xiaomi i Redmi. Riješen je problem s reprodukcijom videa na takvim stranicama kao što je The New York Times.
- U Firefox Enterpriseu, administratoru je omogućeno da zatraži ponovni ulazak koristeći korporativni račun prije obnavljanja sesije nakon nepredviđenog završetka procesa. Za Firefox Enterprise izrade osigurana je izrada SBOM (Software Bill of Materials) podataka. Po difoltu je onemogućena upotreba AI-a prilikom automatskog popunjavanja obrazaca.
Osim noviteta i ispravki grešaka, u Firefoxu 159 ispravljeno je 167 ranjivosti, od kojih je 108 označeno visokom razinom opasnosti. Većina ranjivosti uzrokovana je problemima s memorijom, poput prelivanja bafera i pristupa već oslobođenim memorijskim područjima. Potencijalno, ti problemi mogu dovesti do izvršavanja koda napadača prilikom otvaranja posebno obrađenih stranica.
Izvor: opennet.ru
