

Čini se da je vodstvo GitHuba ozbiljno razmislilo o sigurnosti softvera. Prvo je bila pohrana podataka na Svalbardu i financijska podrška programerima. A sada inicijativa GitHub Security Lab koja predviđa sudjelovanje svih zainteresiranih stručnjaka u poboljšanju sigurnosti otvorenog softvera.
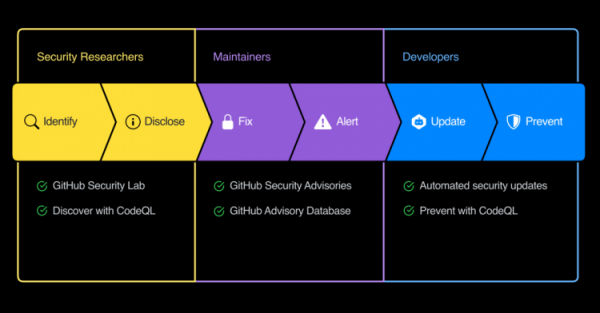
U inicijativi već sudjeluju F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber i VMWare. Oni su u posljednje dvije godine pomogli otkriti i ukloniti 105 ranjivosti u brojnim projektima.
Ostalim sudionicima obećane su nagrade do 3000 USD za otkrivene ranjivosti. U sučelju GitHub već je dostupna mogućnost dobivanja CVE identifikatora za problem i izradu izvještaja o njemu. Uveden je katalog ranjivosti , koji sadrži informacije o problemima s aplikacijama smještenim na GitHubu, ranjivim paketima i slično.
Osim toga, u sustav je već dodana ažurirana zaštita koja pazi da osobni i povjerljivi podaci, poput tokena, ključeva i sličnog, ne završe u javnim repozitorijima. Kako se tvrdi, sustav automatski skenira formate ključeva od 20 usluga i oblaka. U slučaju otkrivene problema, davatelju usluga šalje se zahtjev za potvrdu problema i povlačenje kompromitiranih ključeva.
Napominjemo da je ranije GitHub kupljen od strane kompanije Microsoft. Čini se da su u Redmondu ozbiljno odlučili posvetiti se sigurnosti podataka.
Izvor: 3dnews.ru
