

Članovi Google Security Teama objavili su otvorenu biblioteku Paranoid, namijenjenu za identifikaciju nepouzdanih kriptografskih artefakata, poput otvorenih ključeva i digitalnih potpisa, kreiranih u ranjivim hardverskim (HSM) i softverskim sustavima. Kod je napisan na Pythonu i distribuira se pod Apache 2.0 licencom.
Projekt bi mogao biti koristan za neizravnu procjenu korištenja algoritama i biblioteka koje imaju poznate ranjivosti koje utječu na pouzdanost generiranih ključeva i digitalnih potpisa, ako se provjeravani artefakti generiraju na hardveru koji nije dostupan za provjeru ili zatvorenim komponentama koje predstavljaju crnu kutiju. Biblioteka također može analizirati skupove pseudobosnih brojeva u pogledu pouzdanosti njihova generatora i iz velike kolekcije artefakata otkrivati nepoznate probleme koji proizlaze iz grešaka u programiranju ili korištenju nepouzdanih generatora pseudobosnih brojeva.
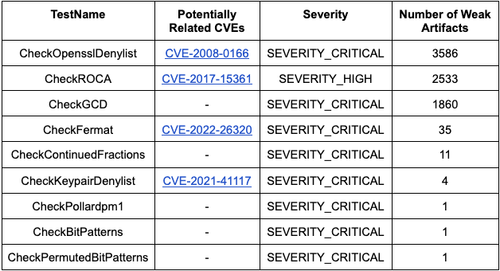
Prilikom provjere sadržaja javnog CT (Certificate Transparency) loga, koji uključuje podatke o više od 7 milijardi certifikata, nisu pronađeni problematični otvoreni ključevi koji se temelje na eliptičnim krivuljama (EC) i digitalni potpisi temeljeni na ECDSA algoritmu, ali su pronađeni problematični otvoreni ključevi temeljeni na RSA algoritmu. Konkretno, otkriveno je 3586 nepouzdanih ključeva generiranih kodom sa neispravnom ranjivošću CVE-2008-0166 u OpenSSL paketu za Debian, 2533 ključeva povezanih s ranjivošću CVE-2017-15361 u Infineon biblioteci i 1860 ključeva s ranjivošću povezanim s pronalskom najvećeg zajedničkog dijelioca (GCD). Informacije o problematičnim certifikatima koji i dalje cirkuliraju poslane su certifikacijskim tijelima na opoziv.
Izvor: opennet.ru
