

Istraživači sa Sveučilišta u Bostonu metoda napada
(CVE-2019-11728), može skenirati IP adrese i otvorene mrežne portove unutar korisničke mreže zaštićene vatrozidom, ili na trenutnom sustavu (localhost). Napad se može izvršiti otvaranjem posebno oblikovane stranice u pregledniku. Predložena tehnika temelji se na korištenju HTTP zaglavlja (HTTP Alternate Services, ). Problem se manifestira u Firefoxu, Chromeu i preglednicima temeljenim na njihovim pogonima, uključujući Tor Browser i Brave.
Zaglavlje Alt-Svc omogućuje serveru da odredi alternativni način pristupa web stranici i upućuje preglednik da preusmjeri zahtjev na novi host, na primjer, radi ravnoteže opterećenja. Također je moguće odrediti mrežni port za preusmjeravanje, na primjer, ‘Alt-Svc: http/1.1=“other.example.com:443”;ma=200’ nalaže klijentu za dobivanje tražene stranice da se poveže s hostom other.example.org, koristeći mrežni port 443 i protokol HTTP/1.1. Parametar „ma“ određuje maksimalno vrijeme trajanja preusmjeravanja. Osim HTTP/1.1, podržani su i protokoli HTTP/2-over-TLS (h2), HTTP/2-over plain text (h2c), SPDY(spdy) i QUIC (quic), koji koristi UDP.
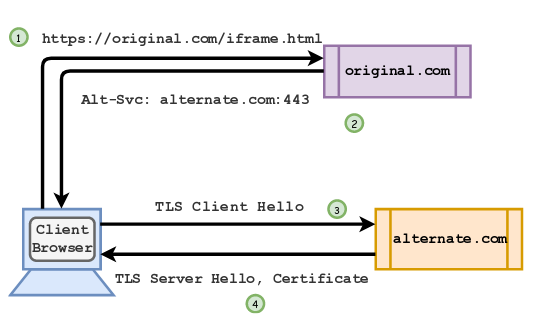
Za skeniranje adresa, web stranica napadača može postupno prolaziti kroz zanimljive adrese unutar interne mreže i mrežne portove, koristeći kašnjenje između ponovljenih zahtjeva kao kriterij.
U slučaju nedostupnosti preusmjerenog resursa, preglednik odmah prima paket RST kao odgovor i odmah označava alternativnu uslugu kao nedostupnu te poništava vrijeme trajanja preusmjeravanja postavljeno u zahtjevu.
Ako je mrežni port otvoren, za uspostavu veze potrebno je više vremena (bit će pokušaja uspostavljanja veze uz odgovarajuću razmjenu paketa) i preglednik neće reagirati odmah.
Kako bi dobio informacije o provjeri, napadač može odmah preusmjeriti korisnika na drugu stranicu koja u zaglavlju Alt-Svc upućuje na radni domaćin napadača. Ako klijentov preglednik pošalje zahtjev za ovu stranicu, to znači da je preusmjeravanje prvog zahtjeva Alt-Svc poništeno i da je provjereni domaćin i port nedostupan. Ako zahtjev nije poslan, to znači da podaci o prvom preusmjeravanju još nisu isteknuli i da je veza uspostavljena.
Navedena metoda također omogućava provjeru mrežnih portova koji su na crnoj listi preglednika, poput portova poštanskih servera. Radna napada se priprema korištenjem zamjenskog iframe-a u prometu žrtve i primjenom HTTP/2 protokola u Alt-Svc za Firefox i QUIC za skeniranje UDP portova u Chromeu. U Tor pregledniku napad se ne može primijeniti u kontekstu unutarnje mreže i localhost, ali je prikladan za organizaciju skrivenog skeniranja vanjskih domaćina putem izlaznog čvora Tora. Problem sa skeniranjem portova već u Firefoxu 68.
Zaglavlje Alt-Svc također se može primjenjivati:
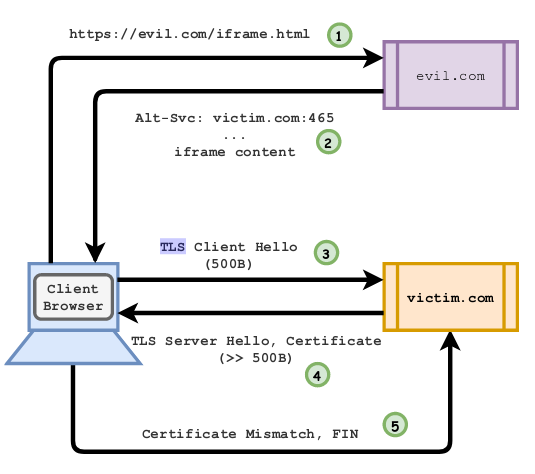
- Pri organizaciji DDoS napada. Na primjer, za TLS, preusmjeravanje može osigurati razinu pojačanja od 60 puta jer početni zahtjev klijenta zauzima 500 bajtova, a odgovor s certifikatom otprilike 30 KB. Generiranjem sličnih zahtjeva u petlji na višestrukim klijentima može se postići iscrpljivanje dostupnih mrežnih resursa servera;

- Za zaobilaženje mehanizama zaštite od phishinga i zlonamjernog softvera koje pružaju usluge poput Safe Browsing (preusmjeravanje na zlonamjenski domaćin ne dovodi do upozorenja);
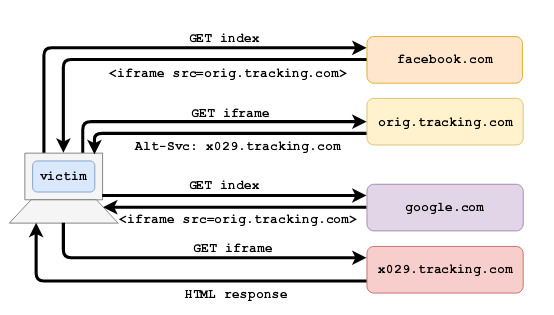
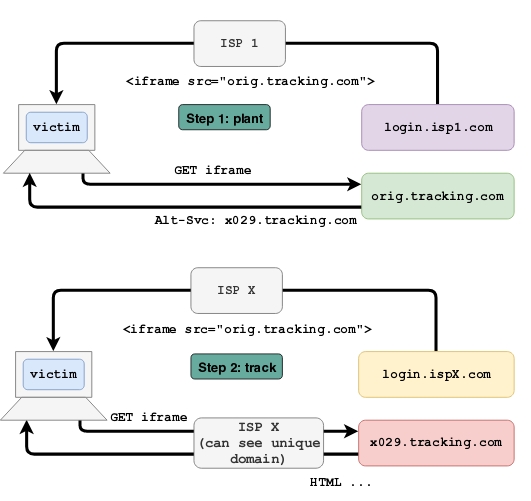
- Za organizaciju praćenja kretanja korisnika. Bit metode je u zamjeni iframe-a, koji u Alt-Svc upućuje na vanjski obraditelj praćenja kretanja, čiji se poziv izvršava bez obzira na aktiviranje sredstava zaštite od praćenja. Također je moguće praćenje na razini provajdera korištenjem jedinstvenog identifikatora (nasumični IP:port kao identifikator) u Alt-Svc-u i njegovom naknadnom analizom u tranzitnom prometu;


- Za dobivanje informacija o povijesti kretanja. Uključujući iframe na svoju stranicu sa zahtjevom za slikom s određene web stranice koja koristi Alt-Svc, i analizirajući stanje Alt-Svc u prometu, napadač koji ima mogućnost analize tranzitnog prometa može zaključiti da je korisnik ranije posjetio navedenu web stranicu;
- Zagušenje logova sustava za otkrivanje provale. Putem Alt-Svc moguće je pokrenuti val zahtjeva prema zlonamjernim sustavima u ime korisnika i stvoriti privid lažnih napada kako bi se prikrili stvarni podaci o pravom napadu.
Izvor: opennet.ru
