

Istraživači s Kalifornijskog sveučilišta u San Diegu predstavili su novu metodu napada na mikroarhitektonske strukture Intel procesora, koja se može primijeniti, među ostalim, na CPU-ima baziranim na mikroarhitekturama Raptor Lake i Alder Lake. Napad, koji nosi kodno ime Indirektor, omogućuje promjenu toka spekulativnog izvršavanja instrukcija u drugim procesima i na drugim razinama privilegija (npr. u jezgru ili drugoj virtualnoj mašini), koje se izvršavaju unutar istog CPU niti s kodom napadača. Kao demonstraciju rada metode, pripremljen je prototip exploita koji omogućuje određivanje rasporeda memorijskih adresa za zaobilaženje mehanizma zaštite ASLR (Randomizacija rasporeda adresnog prostora). Osim toga, pod MIT licencom objavljen je alat razvijen za analizu i obrnuto inženjerstvo mikroarhitektonske logike CPU-a.
Predložene su dvije metode organizacije napada. Prva metoda temelji se na izobličenju sadržaja međuspremnika za predikciju neizravnih prijelaza IBP (Izravni prediktor prijelaza), koji se koristi za predikciju neizravnih prijelaza u uvjetima kada adresa ili offset za prijelaz još nisu poznati i izračunavaju se u instrukcijama koje prethode instrukciji prijelaza. Druga metoda obuhvaća međuspremnik za predikciju prijelaza BTB (Međuspremnik ciljne granice), koji sadrži informacije o nedavnim prijelazima.
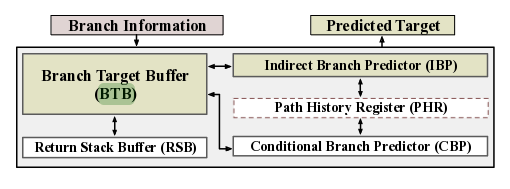
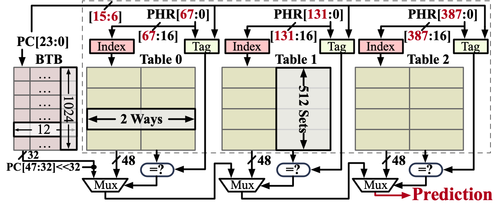
Otkrivene ranjivosti omogućuju napadaču da odredi sadržaj zapisa u međuspremnicima IBP i BTB, koji sadrže adrese prijelaza korištene u vanjskim procesima, kao i da izvrši zamjenu proizvoljne adrese prijelaza u tablicama podataka međuspremnika. Kao rezultat, napadač može preusmjeriti tok izvršavanja vanjskog procesa na željenu adresu u memoriji tijekom spekulativnog izvršavanja instrukcija. Nakon određivanja pogrešnog predviđanja, rezultat spekulativnog izvršavanja bit će odbijen, no adrese i podaci učitani iz memorije tijekom spekulativnog izvršavanja instrukcija ostat će u predmemoriji i može ih se izvući koristeći jednu od metoda za određivanje sadržaja predmemorije na temelju analize promjene vremena pristupa keširanim i ne keširanim podacima. Određivanje točnih adresa neizravnih prijelaza može se, na primjer, koristiti za zaobilaženje mehanizma zaštite ASLR.
Izvor: opennet.ru
