

Krajem 2019. godine, odjel za istragu cyber kriminala Group-IB primio je nekoliko prijava od ruskih poduzetnika koji su se suočili s problemom neovlaštenog pristupa nepoznatih osoba njihovoj komunikaciji u aplikaciji Telegram. Incidenti su se događali na uređajima iOS i Android, bez obzira na to kojem federalnom operateru mobilne telefonije su pripadali oštećeni.
Napad je započinjao tako što je korisniku Telegrama stizala poruka od službenog kanalnog servisa Telegrama (to je službeni kanal aplikacije s plavom kvačicom verifikacije) sa kodom za potvrdu koji korisnik nije tražio. Nakon toga, na pametni telefon žrtve pristiglo bi SMS s aktivacijskim kodom - i gotovo odmah bi službeni kanal Telegrama primio obavijest da su se prijavili na račun s novog uređaja.
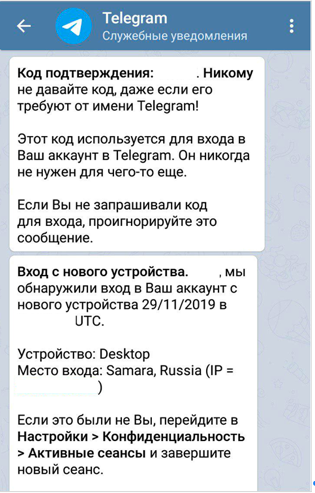
U svim slučajevima za koje je Group-IB saznao, napadači su ulazili u tuđi račun putem mobilnog interneta (vjerojatno su korištene jednokratne SIM kartice), a IP adresa napadača bila je u većini slučajeva u Samari.
Pristup po narudžbi
Istraživanje Laboratorija za računalnu forenziku Group-IB, kojem su predani elektronički uređaji žrtava, pokazalo je da oprema nije bila zaražena špijunskim malicioznim programom ili bankovskim trojancem, računi nisu hakirani, a zamjena SIM kartice nije izvršena. U svim slučajevima napadači su dobivali pristup aplikaciji žrtve putem SMS kodova koji se primaju prilikom prijave na račun s novog uređaja.
Ova procedura izgleda ovako: prilikom aktivacije aplikacije na novom uređaju, Telegram šalje kod preko službenog kanala na sve uređaje korisnika, a potom (na zahtjev) odlazi SMS poruka na telefon. Znajući ovo, napadači sami iniciraju zahtjev za slanje SMS-a s aktivacijskim kodom, presretnu taj SMS i koriste dobiveni kod za uspješnu autorizaciju u aplikaciji.
Na taj način, napadači dobivaju neovlašteni pristup svim trenutnim chatovima osim tajnih, kao i povijesti razgovora u tim chatovima, uključujući datoteke i fotografije koje su u njima razmjenjivane. Kada to otkrije, zakoniti korisnik Telegrama može prisilno prekinuti sesiju napadača. Zbog implementiranog mehanizma zaštite, obrnuto se ne može dogoditi; napadač ne može prekinuti starije sesije stvarnog korisnika u roku od 24 sata. Stoga je važno pravovremeno otkriti neovlaštenu sesiju i prekinuti je kako ne biste izgubili pristup svom računu. Stručnjaci Group-IB poslali su obavijest timu Telegram o svom istraživanju situacije.
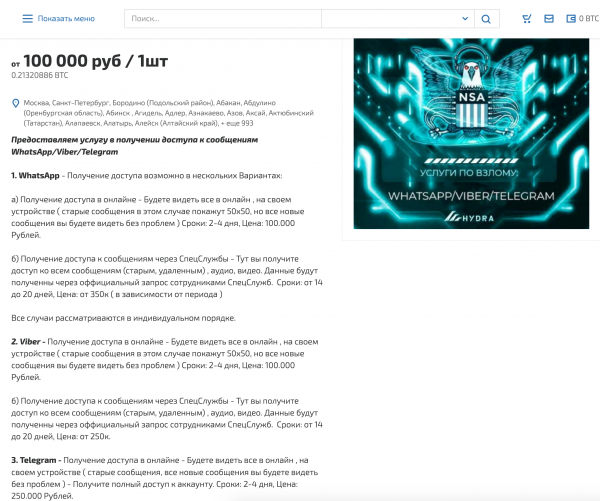
Istraživanje incidenata se nastavlja, a do sada nije točno utvrđeno koja se shema koristila za zaobilaženje SMS zaštite. U različitim vremenima istraživači su davali primjere presretanja SMS poruka uz pomoć napada na protokole SS7 ili Diameter, koji se koriste u mobilnim mrežama. Teoretski, takvi napadi mogu se provesti ilegalnom upotrebom specijaliziranih tehničkih sredstava ili uz pomoć informacija iz telekomunikacijskih operatera. Konkretno, na hakerskim forumima u Darknetu pojavili su se novi oglasi s ponudama za hakiranje različitih messenger aplikacija, uključujući i Telegram.
„Stručnjaci u raznim zemljama, uključujući i Rusiju, više puta su izjavili da se društvene mreže, mobilno bankarstvo i messengeri mogu hakirati pomoću ranjivosti u protokolu SS7, no to su bili slučajevi ciljanih napada ili eksperimentalnih istraživanja”, komentira Sergey Lupanin, voditelj odjela za istrage cyber kriminala u Group-IB, „U nizu novih incidenata, kojih je već više od 10, očita je namjera napadača da ovaj način zarade stavi u sistem. Da se to ne dogodi, potrebno je povećati vlastiti nivo digitalne higijene: barem koristiti dvofaktorsku autentifikaciju svugdje gdje je moguće i dodati obavezni drugi faktor SMS-u, što je funkcionalno ugrađeno u sam Telegram.”
Kako se zaštititi?
1. U Telegramu su već implementirane sve potrebne opcije kibernetske sigurnosti koje će srušiti napadačeve napore.
2. Na iOS i Android uređajima za Telegram potrebno je otići u postavke Telegrama, odabrati karticu „Privatnost“ i postaviti „Oblačnu lozinku - Dvofaktorsku provjeru“ ili „Two step verification“. Detaljan opis kako uključiti ovu opciju dan je u uputama na službenoj web stranici messengera: (https://telegram.org/blog/sessions-and-2-step-verification)
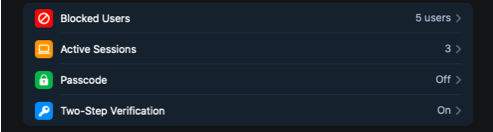
3. Važno je ne postavljati adresu e-pošte za vraćanje te lozinke, jer se obično vraćanje lozinke za e-poštu također događa putem SMS-a. Na sličan način možete povećati zaštitu svog računa na WhatsApp-u.
Izvor: habr.com
