

Komprimacija administratorskog računa dovela je do gotovo četiri sata zastoja u radu drugog po veličini španskog teleoperatera Orange Espagne, koji opslužuje 11 milijuna pretplatnika. Za pristup sučelju registra RIPE NCC, u Orange Espagne korištena je lako predvidljiva lozinka «ripeadmin», a dvostruka autentifikacija nije bila uključena.
Lozinka za RIPE presretnuta je tijekom kompromitacije sustava jednog od zaposlenika zlonamjernim softverom i od rujna se nalazila u prodaji na crnom tržištu baza kompromitiranih lozinki. Važno je napomenuti da osim računa Orange Espagne, u navedenim bazama postoje i tisuće drugih računa za pristup access.ripe.net, koje bi potencijalno moglo koristiti za slične napade.
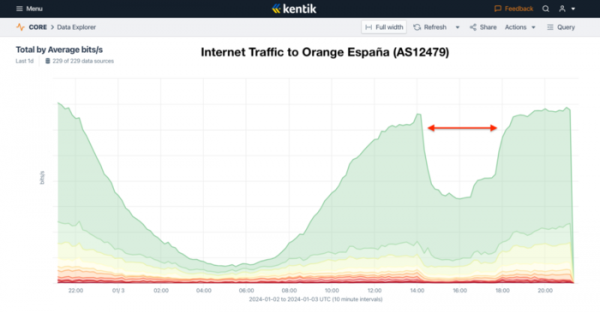
Incident je ostao neprimijećen do 2. siječnja, kada je neki vandal ušao u web-sučno sučelje RIPE NCC i napravio promjene u konfiguracijama BGP i RPKI (Resource Public Key Infrastructure), nakon čega je tijekom gotovo četiri sata došlo do prekida usmjeravanja otprilike polovice prometa teleoperatera. Akcije napadača dovele su do toga da je tehnologija RPKI, koja bi trebala zaštititi BGP aнонse od lažiranja, korištena za blokiranje legitimnih aнонса.
Napadač je stvorio nekoliko novih zapisa RPKI ROA (Route Origin Authorization), među kojima su se našli zapisi koji povezuju velike blokove adresa Orange Espagne s tuđim autonomnim sustavom, što je dovelo do blokiranja ispravnih BGP aнонsa s autonomnog sustava ovog operatera na routerima mnogih glavnih operatera. Kao rezultat, broj BGP ruta povezanih s Orange Espagne smanjen je s 9200 na 7400, a promet je pao gotovo dvostruko.
RPKI (Resource Public Key Infrastructure) se koristi za autorizaciju BGP aнонsa i omogućava određivanje dolazi li BGP aнонs od vlasnika mreže ili ne. Pri korištenju RPKI za autonomne sustave i IP adresa stvara se lanac povjerenja od IANA do regionalnih registrara (RIRs), a zatim do pružatelja (LIR) i krajnjih korisnika, koji omogućava trećim stranama da se uvjere da je operacija s resursom izvršena od strane njegovog vlasnika. Bez korištenja autorizacije, svaki operater može aнонsirati podmrežu s lažnim informacijama o duljini rute i inicirati prijenos dijela prometa od drugih sustava koji ne koriste filtriranje aнонsa.
Izvor: opennet.ru
