

U neoficijalnoj Telegram aplikaciji Nekogram otkriven je obfuskovani kod koji tajno šalje brojeve telefona korisnika koji su ušli u aplikaciju botu „@nekonotificationbot”, uz povezanost s identifikatorom korisnika. Izmjena za prikupljanje brojeva telefona prisutna je samo u gotovim APK paketima koji se distribuiraju putem Google Playa, GitHuba i Telegram kanala projekta. U izvornom kodu na GitHubu i u APK paketu iz F-Droid direktorija, izmjena koja prikuplja brojeve telefona ne postoji.
Backdoor je bio prisutan u datoteci Extra.java. Pretpostavlja se da je slanje započelo s verzijom Nekogram 11.2.3, isprva samo za korisnike s kineskim brojevima, a zatim za sve. U aplikaciji su također korišteni osint botovi „@tgdb_search_bot” i „@usinfobot” za određivanje korisnika prema njihovom ID-u, ali im brojevi telefona nisu slani. 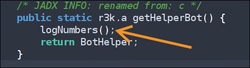
Istraživači su pripremili Java hook i bot koji omogućuju svakom korisniku da se uvjeri u slanje brojeva telefona iz njegove instance aplikacije. 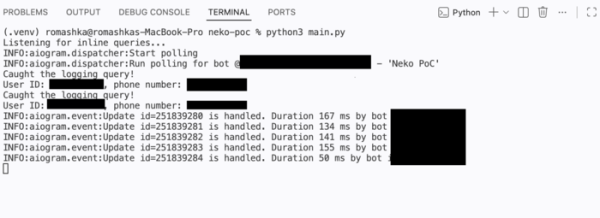
Prema mišljenju istraživača koji su otkrili problem, autori aplikacije su mogli koristiti prikupljenu informaciju za formiranje baze podataka za kasniju prodaju stvarateljima OSINT botova. O namjernom skrivanju ovakve aktivnosti svjedoči obfuskacija izmjene i primjena inline upita za slanje podataka. Nakon otkrivanja problema u sustavu za praćenje grešaka projekta, autor Nekograma priznao je slanje brojeva telefona svom botu, ne objašnjavajući razloge takve aktivnosti, ali spominjući da poslane telefone nisu čuvali i nisu ih proslijedili nikome.
Dodatno, može se primijetiti otkrivanje ranjivosti u službenoj Telegram aplikaciji. Projekat Zero Day Initiative (ZDI), koji nudi novčane nagrade za izvještaje o neopravdanim ranjivostima, objavio je preliminarne podatke o ranjivosti ZDI-CAN-30207 u Telegramu, koje je dobilo kritičnu razinu opasnosti (9.8 od 10) i označeno je kao udaljeni napad, ne zahtijevajući radnje od korisnika. Detalji će biti otkriveni 24. srpnja, dajući vrijeme programerima Telegrama da dostave ispravak korisnicima.
Pojavila se nova informacija da se ranjivost manifestira prilikom otvaranja specijalno oblikovanih animiranih naljepnica u Telegramu i može dovesti do izvršenja koda napadača bez ikakvih radnji korisnika. Čini se da je ranjivost uzrokovana greškom u kodu biblioteke rlottie, koja omogućava rad pregleda.
Predstavnici Telegrama izjavili su da ne smatraju otkrivenu problematikom opasnom ranjivošću, budući da se sve učitane naljepnice prethodno provjeravaju na poslužiteljima Telegramu i slična provjera ne bi dopustila prikazivanje zlonamjerne naljepnice korisnicima. Nakon izjava Telegrama, razina opasnosti ranjivosti smanjena je s 9.8 na 7.0.
Izvor: opennet.ru
