

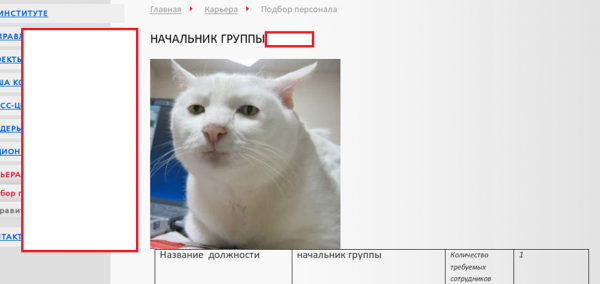
Zamislite sljedeću situaciju. Hladno oktobarsko jutro, projektni institut u regionalnom centru jedne od regija Rusije. Neko iz odjela za ljudske resurse otvara jednu od stranica s oglasima za posao na stranici instituta, objavljenu prije nekoliko dana, i vidi fotografiju mačke. Jutro brzo prestaje biti dosadno…
U ovom članku Pavel Suprunjuk, tehnički direktor odjela za reviziju i konzultacije Group-IB, objašnjava kakvo mjesto socijotehnički napadi zauzimaju u projektima procjene praktične sigurnosti, koje neobične oblike mogu poprimiti, kao i kako se zaštititi od takvih napada. Autor naglašava da je članak preglednog karaktera, međutim, ako neki aspekt zainteresira čitatelje, stručnjaci iz Group-IB s radošću će odgovoriti na pitanja u komentarima.
Dio 1. Zašto tako ozbiljno?
Vratimo se našoj mački. Nakon nekog vremena, odjel za ljudske resurse uklanja fotografiju (snimke zaslona ovdje i dalje djelomično su retuširane kako ne bi otkrile stvarna imena), ali ona se uporno vraća, ponovo je uklanjaju, i to se ponavlja još nekoliko puta. U odjelu za ljudske resurse shvaćaju da mačka ima ozbiljne namjere, ne želi otići, te pozivaju u pomoć web programera — osobu koja je izradila stranicu i poznaje je, a sada je administrira. Programer ulazi na stranicu, još jednom uklanja dosadnu mačku, utvrđuje da je objavljena u ime samog odjela za ljudske resurse, a zatim pretpostavlja da je lozinka odjela za ljudske resurse procurila nekim mrežnim huliganima i mijenja je. Mačka se više ne pojavljuje.
Što se zapravo dogodilo? U vezi s grupom kompanija kojoj je institut pripadao, stručnjaci Group-IB proveli su testiranje penetracije u formatu bliskom Red Teamingu (jednostavno rečeno, to je simulacija ciljanih napada na vašu kompaniju koristeći najsloženije metode i alate iz arsenala hakerskih grupacija). Detaljno smo objašnjavali Red Teaming . Važno je znati da se prilikom provođenja takvog testa može primijeniti vrlo širok spektar napada iz unaprijed dogovorenih, uključujući društveni inženjering. Jasno je da samo postavljanje mačke nije bila konačna svrha događanja. A bila je sljedeća:
- web stranica instituta bila je smještena na serveru unutar same mreže instituta, a ne na vanjskim serverima;
- Otkriven je propust u računu odjela za ljudske resurse (dnevnik e-pošte u korijenu web stranice). Administracija web stranice putem ovog računa nije bila moguća, ali su se mogle uređivati stranice s poslovima;
- Uz izmjene stranica moguće je bilo postaviti vlastite JavaScript skripte. One obično čine stranice interaktivnima, ali u ovoj situaciji, iste te skripte mogle su ukrasti iz preglednika posjetitelja ono što je razlikovalo odjel za ljudske resurse od programera, a programera od običnog posjetitelja — identifikator sesije na webu. Mačka je bila okidač napada i slika za privlačenje pažnje. U jeziku definiranja web stranica HTML to je izgledalo ovako: ako se učitava slika, JavaScript se izvršio i vaš identifikator sesije zajedno s podacima o vašem pregledniku i IP adresi već je bio ukraden.
- S ukradenim identifikatorom sesije administratora mogao se dobiti potpuni pristup web stranici, postavljati izvršne stranice napisane u PHP-u, što bi omogućilo pristup operativnom sustavu servera, a potom i lokalnoj mreži, što je bila važna međufaza projekta.
Napad je završio djelomičnim uspjehom — identifikator sesije administratora je ukraden, ali je bio vezan uz IP adresu. Nismo uspjeli obiti ovo, nismo mogli povećati privilegije na web stranici do administratorskih, ali smo si popravili raspoloženje. Konačni rezultat smo u konačnici dobili na drugom dijelu mrežnog perimetra.
Dio 2. Pišem vam — što više? A još zovem i nalazim se ispred vašeg ureda, padajući s fleš-drive-om.
Ono što se dogodilo u situaciji s mačkom — primjer je socijalnog inženjeringa, iako ne potpuno klasičnog. U stvarnosti, u ovoj priči bilo je više događaja: bila je tu i mačka, i institut, i odjel za ljudske resurse, i programer, ali su tu bila i elektronička pisma s pojašnjenjima koja su navodno slali "kandidati" u sam odjel za ljudske resurse i osobno programeru, kako bi ih potaknuli da posjete stranicu weba.
Usput o pismima. Obična e-pošta — vjerojatno osnovni način za provođenje socijalnog inženjeringa — ne gubi na aktualnosti već desetljećima i ponekad dovodi do najneobičnijih posljedica.
Sljedeću priču često pričamo na našim događanjima, jer je vrlo indikativna.
Obično, na temelju rezultata projekata sa socijalnim inžinjerstvom, sastavljamo statistiku koja, kako se zna, predstavlja suvu i dosadnu stvar. Toliko i toliko posto primaoca je otvorilo prilog u e-mailu, toliko ih je kliknulo na link, a troje njih je uvelo svoje korisničko ime i lozinku. U jednom projektu dobili smo više od 100% unosa lozinki — što znači da je uneto više nego što je poslato.
To se dogodilo ovako: poslan je phishing e-mail, navodno od CISO-a državne korporacije, sa zahtevom „hitno testirati promene u poštanskoj usluzi“. E-mail je stigao do vođe velikog odeljenja koje se bavilo tehničkom podrškom. Vođa je bio veoma marljiv u izvršavanju naloga od višeg rukovodstva i prosledio ga svim podredjenim. Sam call centar se ispostavio prilično velikim. U suštini, situacije kada neko proslijedi „interesantne“ phishing e-mailove svojim kolegama i oni takođe padnu — prilično su česte. Za nas je to najbolja povratna informacija o kvaliteti sastavljanja e-maila.
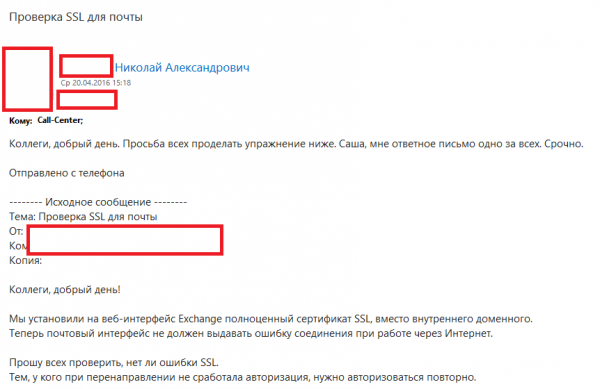
Nekoliko kasnije su nas provalili (e-mail je skinut iz kompromitovane poštanske torbice):
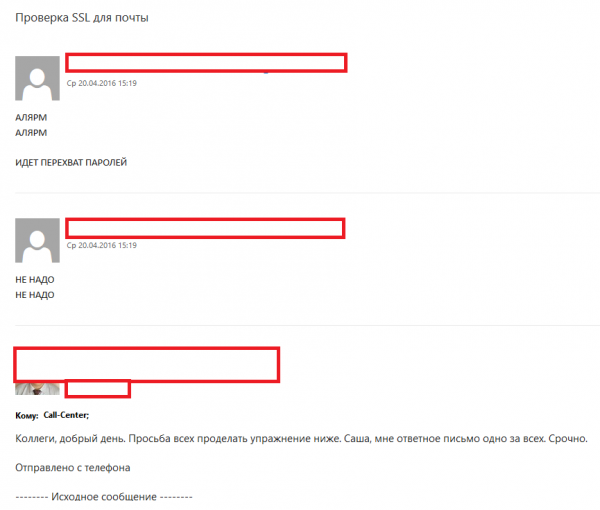
Takav uspeh napada bio je uzrokovan time što je pri slanju korišćen niz tehničkih nedostataka poštanskog sistema klijenta. Bio je podešen na takav način da je bilo moguće slati bilo kakve e-mailove u ime bilo kog pošiljaoca iz same organizacije bez autorizacije, čak i sa interneta. To znači da se moglo pretvarati da je CISO, ili šef tehničke podrške, ili još neko. Štaviše, poštanski interfejs, posmatrajući e-mailove iz „svoje“ domene, pažljivo je dodavao fotografiju iz adresara, što je dodavalo prirodnost pošiljatelju.
Iskreno, takav napad ne spada u posebno složene tehnologije, to je uspešna eksploatacija veoma osnovnog nedostatka podešavanja pošte. Ovo se redovno razmatra na relevantnim IT i IB resursima, ali se ipak i dalje sreću kompanije kod kojih sve to postoji. Kako niko nije sklon da temeljno proverava službene zaglavlja poštanskog protokola SMTP, e-mail se obično proverava na „opasnost“ prema upozoravajućim oznakama poštanskog interfejsa, koje ne prikazuju uvek celu sliku.
Zanimljivo je da takva ranjivost može raditi i u drugom smjeru: napadač može poslati e-mail u ime vaše tvrtke trećem primatelju. Na primjer, može krivotvoriti račun za redovito plaćanje u vaše ime, navodeći umjesto vaših podataka druge. Ako zanemarimo pitanja anti-frauda i isplate sredstava, to je vjerojatno jedan od najjednostavnijih načina krađe novca putem socijalnog inženjeringa.
Osim krađe lozinki putem phishinga, klasični primjeri socijalno-tehničkih napada uključuju slanje izvršivih privitaka. Ako ti privici prevaziđu sve sigurnosne mjere koje moderne tvrtke obično imaju, stvara se kanal za daljinski pristup računalu žrtve. Kako bismo pokazali posljedice napada, stečeno daljinsko upravljanje može se razvijati do pristupa posebno važnim povjerljivim informacijama. Zanimljivo je da se velika većina napada o kojima mediji pričaju upravo tako i započinje.
U našem odjelu za reviziju, iz zabave, pratimo približnu statistiku: koja je ukupna vrijednost imovine tvrtki kojima smo pristupili na razini "Administrator domene" uglavnom zahvaljujući phishingu i slanju izvršivih privitaka? Ove godine ona je dostigla otprilike 150 milijardi eura.
Jasno je da slanje provokativnih e-mailova i objavljivanje fotografija mačaka na web stranicama nisu jedini načini socijalnog inženjeringa. U ovim primjerima pokušali smo pokazati raznolikost oblika napada i njihovih posljedica. Osim e-mailova, potencijalni napadač može nazvati kako bi dobio potrebne informacije, bacati nosive uređaje (npr. USB stickove) s izvršivim datotekama u uredu ciljane tvrtke, zaposliti se kao pripravnik ili steći fizički pristup lokalnoj mreži pod krinkom montažera videonadzora. Sve to, usput, primjeri su iz naših uspješno završenih projekata.
Dio 3. Učenje je svjetlost, a neuka osoba je tamna
Pitanje je potpuno legitimno: dobro, postoji socijalna inženjering, izgleda opasno, što bi kompanije trebale učiniti sa svime tim? Na pomoć pristiže Kapetan Očigledno: treba se zaštititi, i to na sveobuhvatan način. Dio zaštite bit će usmjeren na već klasične mjere sigurnosti, poput tehničkih sredstava zaštite informacija, nadzora, te organizacijsko-pravnog osiguranja procesa, ali glavni dio, po našem mišljenju, trebao bi biti usmjeren na neposredan rad s zaposlenicima kao na najslabiju kariku. Koliko god jačali tehniku i pisali stroga pravila, uvijek će se naći korisnik koji će pronaći novi način da sve sruši. Osim toga, ni pravila ni tehnika neće moći pratiti kreativnost korisnika, pogotovo ako mu pomaže kvalificirani zlonamjernik.
Prvo i najvažnije, važno je educirati korisnika: objasniti mu da čak i u njegovom rutinskom radu mogu nastati situacije povezane sa socijalnom inženjeringom. Za naše klijente često organiziramo o digitalnoj higijeni — događaj koji podučava osnovnim vještinama opiranja napadima u cjelini.
Mogu dodati da će jedna od najboljih mjera zaštite biti ne samo pamćenje pravila informacijske sigurnosti, već i pomalo distancirana procjena situacije:
- Tko mi je sugovornik?
- Odakle dolazi njegov prijedlog ili zahtjev (nikad prije nije bilo toga, a sada se pojavilo)?
- Što je neobično u tom zahtjevu?
Čak i neobična vrsta fonta ili nesvojstven stil govora od strane pošiljatelja mogu pokrenuti lanac sumnje koji može zaustaviti napad. Napisane instrukcije su također potrebne, ali one funkcioniraju drugačije i ne mogu specificirati sve moguće situacije. Na primjer, stručnjaci za informatičku sigurnost pišu da se lozinke ne smiju unositi na vanjskim resursima. A što ako "svoj", "korporativni" mrežni resurs traži lozinku? Korisnik razmišlja: "U našoj kompaniji već postoji desetak servisa s jedinstvenim računom, zašto ne bi došao još jedan?" Odavde proizlazi još jedno pravilo: dobro uspostavljen radni proces također izravno utječe na sigurnost: ako susjedni odjel može zatražiti informacije samo pisano i samo kroz vašeg nadredjenog, osoba "iz povjerenog partnera kompanije" ne može tražiti te informacije telefonom — to bi za vas bilo apsurdno. Osobito treba biti oprezan ako vaš sugovornik zahtijeva da sve učinite odmah ili "što prije", kako to moderno piše. Čak i u običnom radu takva situacija često nije zdrava, a u uvjetima mogućih napada — to je snažan okidač. Nema vremena za objašnjavanje, pokreni moju datoteku!
Primjećujemo da teme vezane uz novac u raznim oblicima uvijek djeluju na korisnike kao legende za socijalno inženjerstvo: obećanja povećanja plaća, povlastica, poklona, kao i informacije o navodnim lokalnim tračevima i intrigama. Drugim riječima, djeluju banalni "smrtnici grijehovi": pohlepa, alavost i pretjerana radoznalost.
Dobar trening uvijek treba uključivati praksu. Tu mogu pomoći stručnjaci za penetracijsko testiranje. Sljedeće pitanje je: što i kako ćemo testirati? U Group-IB preporučujemo sljedeći pristup — odmah odabrati fokus testiranja: ili ocijeniti spremnost korisnika na napade ili provjeriti sigurnost kompanije u cjelini. A testirati metodama socijalnog inženjeringa, imitujući stvarne napade — to jest, koristeći iste phishing tehnike, slanje izvršnih dokumenata, telefonske pozive i druge tehnike.
U prvom slučaju, napad se pažljivo priprema u suradnji s predstavnicima naručitelja, uglavnom s njegovim IT i sigurnosnim stručnjacima. Dogovaraju se legende, alati i tehnike napada. Naručitelj sam pruža fokusne grupe i popise korisnika za napad, koji uključuju sve potrebne kontakte. Prave se iznimke na sredstvima zaštite, jer poruke i izvršne datoteke moraju nužno stići do primatelja, jer u takvom projektu ima smisla samo reakcija ljudi. Opcionalno se u napad mogu ugraditi markeri, na temelju kojih korisnik može pretpostaviti da se radi o napadu — na primjer, mogu se napraviti neki pravopisni pogreške u porukama ili ostaviti netočnosti u kopiranju brend stila. Po završetku projekta dobiva se ta „suha statistika”: koje su fokusne grupe i u kojem obimu reagirale na scenarije.
U drugom slučaju — napad se provodi bez prethodnog znanja, metodom „crne kutije”. Samostalno prikupljamo informacije o kompaniji, njezinim zaposlenicima, mrežnom perimetru, oblikujemo legende za napad, biramo metode, tražimo moguće primijenjene zaštite u ciljanom poduzeću, prilagođavamo alate, sastavljamo scenarije. Naši stručnjaci koriste kako klasične metode istraživanja iz otvorenih izvora (OSINT), tako i vlastiti proizvod Group-IB — Threat Intelligence, sustav koji prilikom pripreme za phishing može poslužiti kao agregator informacija o kompaniji tijekom dugog razdoblja, koristeći, među ostalim, i zatvorene informacije. Naravno, kako napad ne bi postao neugodno iznenađenje, njegovi se detalji također dogovaraju s naručiteljem. Tako se dobija potpuni test penetracije, ali u njegovoj osnovi bit će napredna socijalna inženjerija. Logična opcija u takvom slučaju je razvoj napada unutar mreže, sve do sticanja najviših prava u unutarnjim sustavima. Usput, sličnu primjenu imamo i za sociotehničke napade kao i u nekoliko testova penetracije. , kao i u nekim testovima penetracije. Kao rezultat, naručitelj će dobiti neovisnu sveobuhvatnu sliku svoje zaštite od određene vrste sociotehničkih napada, kao i demonstraciju učinkovitosti (ili suprotno, neučinkovitosti) uspostavljene obrane od vanjskih prijetnji.
Preporučujemo da se takva obuka provodi barem dva puta godišnje. Prvo, u svakoj kompaniji dolazi do fluktuacije radne snage, a prethodno iskustvo postupno zaboravljaju zaposleni. Drugo, stalno se mijenjaju metode i tehnike napada, što dovodi do potrebe za prilagodbom sigurnosnih procesa i zaštitnih sredstava.
Ako govorimo o tehničkim mjerama zaštite od napada, najučinkovitije su sljedeće:
- Imati obaveznu dvofaktorsku autentifikaciju na uslugama koje su dostupne na internetu. Izdati takve usluge 2019. godine bez sustava za jedinstveno prijavljivanje, bez zaštite od silovanja lozinki i bez dvofaktorske autentifikacije u kompaniji sa nekoliko stotina zaposlenih jednako je otvorenom pozivu 'provalite me'. Ispravno implementirana zaštita učinit će brzo korištenje ukradenih lozinki nemogućim i pružiti vrijeme za otklanjanje posljedica phishing napada.
- Kontrola ograničenja pristupa, minimiziranje prava korisnika u sustavima i pridržavanje smjernica za sigurnu konfiguraciju proizvoda koje izdaje svaki veliki proizvođač. To su često jednostavne mjere po svojoj suštini, ali vrlo učinkovite i složene u praktičnoj realizaciji, koje svi u većoj ili manjoj mjeri zanemaruju zbog brzine rada. A neke su toliko nužne da bez njih nijedno sredstvo zaštite neće pomoći.
- Dobro organizirana linija filtriranja e-pošte. Antispam, potpuna provjera privitaka na prisutnost zlonamjernog koda, uključujući dinamičko testiranje putem sandboxova. Dobro pripremljen napad podrazumijeva da izvršni privitak neće biti otkriven antivirusnim sredstvima. Sandbox će, naprotiv, provjeriti sve na sebi, koristeći datoteke na način na koji ih koristi čovjek. U rezultatu će moguća zlonamjenska komponenta biti otkrivena prema promjenama unutar sandboxa.
- Sredstva zaštite od ciljnih napada. Kao što je već spomenuto, klasična antivirusna sredstva neće prepoznati zloćudne datoteke tijekom dobro pripremljenog napada. Najnapredniji proizvodi trebaju automatski pratiti skup događaja koji se odvijaju u mreži — kako na razini pojedinog hosta, tako i na razini prometa unutar mreže. Tijekom napada pojavljuju se vrlo karakteristični lanci događaja koje je moguće pratiti i zaustaviti ako se posveti pažnja monitoringu tog tipa događaja.
Izvorni članak u časopisu „Information Security / Informacijska sigurnost” br. 6, 2019.
Izvor: habr.com
