

Grupa istraživača sa Sveučilišta u Michiganu objavila je rezultate istraživanja mogućnosti identifikacije (VPN Fingerprinting) veza s poslužiteljima temeljenim na OpenVPN-u prilikom praćenja tranzitnog prometa. U konačnici su identificirana tri načina za prepoznavanje OpenVPN protokola među drugim mrežnim paketima koji se mogu koristiti u sustavima za inspekciju prometa radi blokiranja virtualnih mreža temeljenim na OpenVPN-u.
Testiranje predloženih metoda u mreži internet pružatelja usluga Merit, koji broji više od milijun korisnika, pokazalo je mogućnost identifikacije 85% OpenVPN sesija uz neznatan postotak lažnih pozitivnih rezultata. Za provjeru je pripremljen alat koji je u početku pasivno detektirao OpenVPN promet u hodu, a zatim je potvrdio točnost rezultata aktivnom provjerom poslužitelja. Na razvijenoj analitičkoj platformi bio je preslikan promet s intenzitetom od približno 20 Gbps.
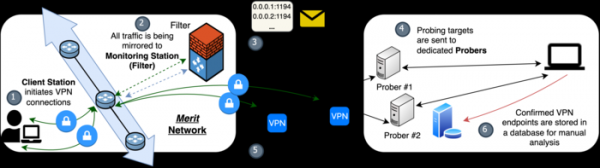
Tijekom eksperimenta, analitička platforma uspješno je identificirala 1718 od 2000 testnih OpenVPN veza uspostavljenih od strane lažnog klijenta, na kojem je korišteno 40 različitih tipičnih OpenVPN konfiguracija (metoda je uspješno funkcionirala za 39 od 40 konfiguracija). Osim toga, tijekom osam dana provođenja eksperimenta u tranzitnom prometu identificirano je 3638 OpenVPN sesija, od kojih je potvrđeno 3245 sesija. Napominje se da je gornja granica lažnih pozitivnih rezultata u predloženoj metodi tri reda veličine niža nego u ranije predloženim metodama koje su se oslanjale na primjenu strojnog učenja.
Odvojeno je procijenjen rad metoda zaštite od praćenja OpenVPN prometa u komercijalnim uslugama — od 41 testirane usluge, VPN-usluge, koje koriste metode skrivanju OpenVPN prometa, promet je identificiran u 34 slučaja. Usluge koje nisu mogle biti otkrivene, osim OpenVPN-a, koristile su dodatne slojeve za skrivanje prometa (na primjer, tuneliranje OpenVPN prometa kroz dodatni šifrirani tunel). U većini uspješno identificiranih usluga korištena je distorzija prometa putem operacije XOR, dodatni slojevi obfuscacije bez odgovarajućeg slučajnog dodavanja prometa ili prisutnost neobfusciranih OpenVPN servisa na istom. serveru.
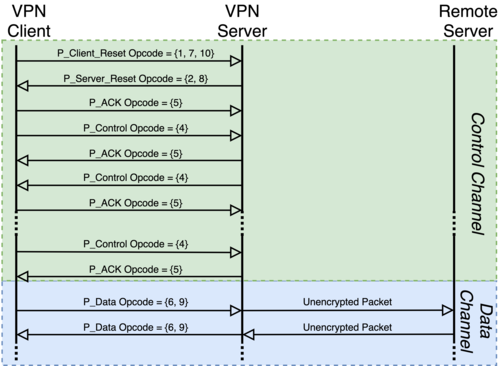
Metode identifikacije temelje se na povezivanju sa specifičnim OpenVPN predlošcima u nešifriranim paketnim zaglavljima, veličini ACK paketa i odgovorima servera. U prvom slučaju, kao objekat za identifikaciju u fazi pregovaranja veze može se koristiti povezanost sa poljem „opcode“ u zaglavlju paketa, koje prima fiksni interval vrednosti i na određeni način se menja u zavisnosti od faze uspostavljanja veze. Identifikacija se svodi na otkrivanje određene sekvencije promene opcode u prvih N paketa toka.
Drugi metod se temelji na tome da se ACK paketi koriste u OpenVPN-u samo u fazi pregovaranja veze, a pritom imaju specifičnu veličinu. Identifikacija se zasniva na tome da se ACK paketi određene veličine javljaju samo u odredjenim delovima sesije (na primer, pri korišćenju OpenVPN-a, prvi ACK paket obično je treći paket sa podacima koji su preneseni u sesiji).
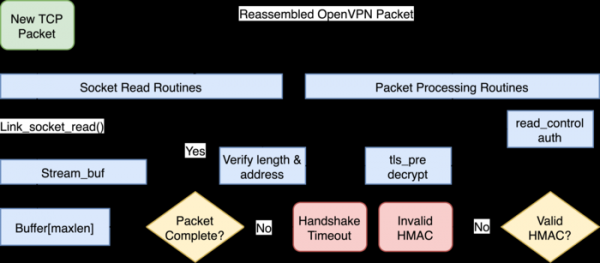
Treći metod je aktivna provera i zasniva se na tome da server OpenVPN u odgovoru na zahtev za resetovanjem veze šalje određeni RST paket (provera ne funkcioniše u režimu „tls-auth“ jer OpenVPN server u tom režimu ignoriše zahteve od klijenata koji nisu autentifikovani putem TLS).
Izvor: opennet.ru
