

Nakon gotovo godine dana razvoja, objavljeno je izdanje nove stabilne grane poštanskog poslužitelja Postfix — 3.10.0. Ujedno je objavljeno i prekid podrške za granu Postfix 3.6, izdanu početkom 2021. godine. Kod projekta napisan je na jeziku C i distribuira se pod licenci EPL 2.0 (Eclipse Public license) i IPL 1.0 (IBM Public License).
Postfix je jedan od rijetkih projekata koji istovremeno kombinira visoku sigurnost, pouzdanost i performanse, što je postignuto zahvaljujući višekorisničkoj arhitekturi koja izolira pojedinačne obrtnike, kao i strogoj politici oblikovanja koda i reviziji zakrpa. Za zaštitu od grešaka u radu s memorijom, projekt koristi zaštićene varijante funkcija za alokaciju i oslobađanje memorije, kao i skup apstraktnih funkcija-omotača za rad s burferima (provjera izlaska izvan granica burfera i pristupa oslobođenoj memoriji), operacijama s datotekama, formatiranjem izlaza, baferiziranim unosom/izlazom i manipulacijama s nizovima (uključujući mogućnosti za rad s nizovima proizvoljne veličine i automatsko prilagođavanje veličine nizova).
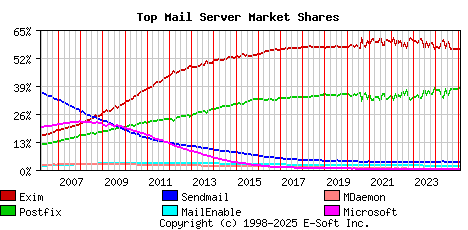
Prema automatiziranom istraživanju iz veljače, oko 550 tisuća poštanskih poslužitelja, Postfix se koristi na 37.64% (prije godinu dana 36.81%) poštanskih poslužitelja, udio Exima iznosi 56.03% (prije godinu dana 56.61%), Sendmail — 3.39% (3.60%), MailEnable — 1.80% (1.82%), MDaemon — 0.39% (0.40%), Microsoft Exchange — 0.19% (0.19%), OpenSMTPD — 0.10% (0.09%).
Glavne novine:
- Dodana je mogućnost korištenja u TLS kriptoalgoritama otpornih na napade kvantnih računala. Za korištenje ovih algoritama potrebno je korištenje verzije biblioteke OpenSSL 3.5, koja još uvijek nije izašla iz faze razvoja. Za odabir postkvantnih algoritama u Postfixu nije uvedena nova sintaksa TLS grupa, već su se oslonili na postavke OpenSSL-a koje će biti korištene prilikom postavljanja parametara «tls_eecdh_auto_curves» i «tls_ffdhe_auto_groups» na prazne vrijednosti.
- Dodana je podrška za zaglavlje poruka «TLS-Required: no» (RFC 8689), pri kojem će isporuka biti izvršena čak i kada nije moguće realizirati postavljenu politiku sigurnosti TLS. U prisustvu ovog zaglavlja, SMTP klijent radi u režimu «smtp_tls_security_level = may», tj. ne provjerava certifikat. poslužitelja i može se vratiti na vezu s prijenosom podataka u običnom tekstu. U sljedećoj značajnoj verziji Postfix planiraju implementirati SMTP proširenje REQUIRETLS.
- Dodana podrška za TLS-RPT (Transport Layer Security Reporting), koji omogućuje praćenje neuspjeha u dostavi poruka koji nastaju ako se ne može uspostaviti šifrirana veza, što je propisano korištenjem DANE (DNS-based Authentication of Named Entities) ili MTA-STS (MTA Strict Transport Security) proširenja. Vlasnik poštanskog domena definira u DNS-u parametre za TLS-RPT, nakon čega poštanski poslužitelji šalju izvještaje s informacijama o uspješnim i neuspješnim TLS vezama prema MX poslužiteljima koji opslužuju domenu. Implementacija se temelji na biblioteci libtlsrpt.
- Dodana je opcija «smtpd_hide_client_session = yes», koja onemogućuje umetanje informacija o sesiji klijenta kada SMTP poslužitelj umetne zaglavlje «Received:». Primjer smanjenog zaglavlja: «Received: by mail.example.com (Postfix) id postfix-queue-id for ; Dan, dd Mjesec yyyy hh:mm:ss tz-offset (zona)».
- Dodana je mogućnost MIME kodiranja (RFC 2047) imena u generiranim Postfix zaglavljima «From:», koja uključuju ne-ASCII znakove. Predložena shema kodiranja omogućuje izbjegavanje korištenja SMTPUTF8 proširenja (RFC 6531), koje ne podržavaju sve aplikacije. Rezultat MIME kodiranja izgleda kao ‘»=?charset?Q?gibberish?=:’. Za određivanje izvorne kodiranja imena dodan je parametar «full_name_encoding_charset», koji je po defaultu postavljen na utf8.
- Promijenjena je logika obrade neuspješnih veza kada su u postavkama «mysql:» ili «pgsql:» navedeni samo jedan poslužitelj. Takav poslužitelj sada se smatra ravnotežom opterećenja i u slučaju jedne greške, ponovni zahtjev se odmah šalje, bez odgode od 60 sekundi.
- U Milter-u je implementirano bilježenje informacija o uzroku premještanja poruke u karantenu.
- Na SMTP poslužitelju osigurano je ispisivanje u log identifikatora reda ili vrijednosti «NOQUEUE» prilikom završetka veze zbog isteka vremena, prekida ili prekoračenja ograničenja na broj grešaka. Proces čišćenja pritom bilježi u log «queueid: canceled» za poruke s pokrenutom, ali ne završenom, transakcijom.
- U Dovecot SASL klijentu, kada se u dnevniku pojavljuju poruke „Nevažeći mehanizam autentifikacije“, sada se navodi mehanizam autentifikacije koji nije mogao biti korišten. SMTP poslužitelj sada prikazuje vrijednosti postavki sasl_method, sasl_username i sasl_sender prilikom evidentiranja unosa 'reject' u dnevnik.
- Zbog promjene unutarnjeg protokola korištenog u agentu dostave, nakon ažuriranja verzije Postfix potrebno je ponovno pokrenuti s naredbom „postfix reload“ ili naredbama „postfix stop“ i „postfix start“. U protivnom, u dnevniku će se prikazati upozorenje „neočekivani atribut smtputf8 s xxx priključka (očekuje se: sendopts)“.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish