

Istraživači iz tvrtke watchTowr Labs objavili su rezultate eksperimenta sa starim WHOIS servisom registrara domene «.MOBI». Povod za istraživanje bio je to što je registrar promijenio adresu WHOIS servisa, premjestivši je s domene whois.dotmobiregistry.net na novi host whois.nic.mobi. Pri tome domena dotmobiregistry.net prestala je koristiti i u prosincu 2023. godine je oslobođena, postavši dostupna za registraciju.
Istraživači su potrošli 20 dolara i kupili ovu domenu, nakon čega su na svom serveru pokrenuli svoj vlastiti lažni WHOIS servis whois.dotmobiregistry.net. Iznenađenje je izazvalo to što mnogi sustavi nisu prešli na novi host whois.nic.mobi nego su nastavili koristiti staro ime. Od 30. kolovoza do 4. rujna ove godine zabilježeno je 2,5 milijuna upita po starom imenu, poslanih s više od 135 tisuća jedinstvenih sustava.
Među pošiljateljima upita bile su poštanske servere državne i vojne organizacije, koje su provjeravale u emailu navedene domene putem WHOIS-a, kompanije specijalizirane za sigurnost i platforme za pružanje sigurnosti (VirusTotal, Group-IB), kao i certifikacijski centri, servisi za provjeru domena, SEO servisi i registrari domena (npr., domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io i webchart.org).
Mogućnost slanja bilo kakvih podataka kao odgovor na upit na starom WHOIS servisu domene «.MOBI» iskorištena je za razvijanje nekoliko vrsta napada na pošiljatelje upita. Prva vrsta napada temeljila se na pretpostavci da ako netko nastavlja slati upite na dugo zamijenjen servis, vjerojatno to čini koristeći zastarjelo oruđe, koje sadrži ranjivosti.
Na primjer, u phpWHOIS-u je 2015. godine otkrivena ranjivost CVE-2015-5243 koja omogućava izvršenje napadačeve koda prilikom obrade posebno oblikovanih podataka koje vraća WHOIS server. Drugi primjer je ranjivost CVE-2021-32749 otkrivena 2021. godine u paketu Fail2Ban, koja omogućava izvršenje vanjskog koda prilikom vraćanja nepravilnih podataka WHOIS servisom korištenim u procesu formiranja upozorenja o blokadi (Fail2Ban je utvrđivao preko WHOIS-a email administratora hosta i navodio ga prilikom pokretanja komande mail bez odgovarajućeg escapiranja specijalnih znakova).
Drugi napad temelji se na tome da neki sertifikacijski centri omogućavaju verifikaciju vlasništva domene putem e-maila navedenog u bazi registra domene, dostupnoj putem WHOIS protokola. Ispostavilo se da nekoliko sertifikacijskih centara koji podržavaju ovu metodu provere i dalje koristi stari WHOIS server za domensku zonu '.MOBI'.
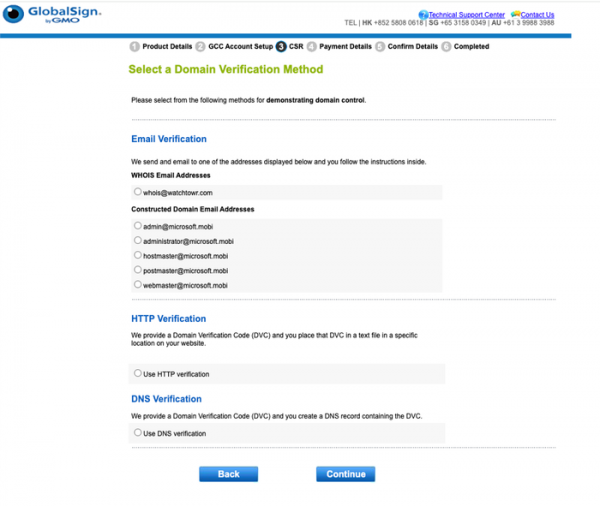
Dakle, sticanjem kontrole nad imenom whois.dotmobiregistry.net, napadači mogu vratiti svoje podatke, izvršiti potvrdu i dobiti TLS certifikat za bilo koju domenu u zoni .MOBI. Na primer, tokom eksperimenta, istraživači su zatražili od registra GlobalSign TLS sertifikat za domenu microsoft.mobi, a e-mail 'whois@watchTowr.com' koji je vraćen od lažnog WHOIS servisa prikazan je u interfejsu kao dostupan za slanje koda za potvrdu vlasništva domene.
Izvor: opennet.ru
