

Istraživač sa Katoličkog sveučilišta u Leuvenu predstavio je na konferenciji Black Hat tehniku kompromitacije korisničkog terminala Starlink, koji se koristi za povezivanje pretplatnika s satelitskom mrežom SpaceX. Terminal je opremljen vlastitim 64-bitnim SoC-om, koji je izradila tvrtka STMicro posebno za SpaceX. Programsko okruženje temelji se na Linuxu.
Predložena metoda omogućava izvršavanje vlastitog koda na terminalu Starlink, dobivanje root pristupa i pristup neovlaštenoj unutarnjoj mreži koja je inače nedostupna korisniku putem standardnih portova, koja se koristi za terminale, na primjer, za ažuriranje firmvera. Objavljeni radovi također se mogu primijeniti za napredne eksperimente u području softverski definiranih radio sustava (SDR), zbog specifične strukture terminala Starlink (niz faziranih antena, upravljanih softverom).
Hakerski napad na terminal Starlink zanimljiv je s gledišta napada na dobro zaštićeni Linux sustav s kvalitetnom implementacijom moda sigurnog pokretanja (Secure Boot). Budući da se sustav nije mogao kompromitirati softverski, napad je proveden na hardverskoj razini pomoću specijalizirane laboratorijske opreme. Na kraju, potrebna oprema za napad svedena je na gotovu modchip ploču koja koristi obični mikrokontroler Raspberry Pi RP2040 (dvojezgreni Cortex M0).
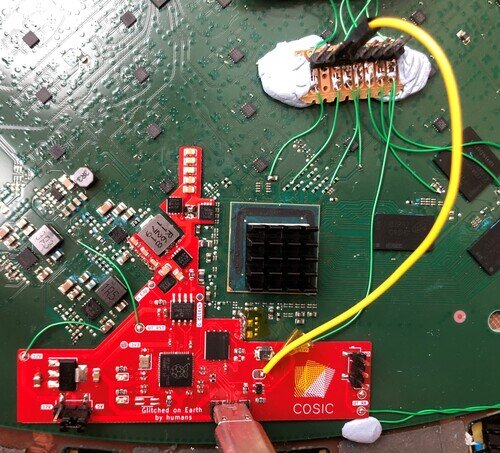
Pripremljena modchip ploča spaja se na određene staze matične ploče terminala Starlink i izaziva kvar mijenjanjem napona u određenim dijelovima električne sheme ("voltage fault"). Izazivanje kvara u trenutku provjere digitalnog potpisa u ROM bootloaderu (BL1) omogućuje pokretanje proizvoljnog koda na SoC-u, unatoč tome što taj kod nema ispravan digitalni potpis.
Shema ploče za hakiranje terminala Starlink objavljena je na GitHubu u KiCad formatu. Također je objavljen kod firmvera mikrokontrolera koji je korišten za napad. Trošak izrade ploče procjenjuje se na otprilike 25 dolara.
Izvor: opennet.ru
