

IETF (Internet Engineering Task Force), koji se bavi razvojem internet protokola i arhitekture, završio je izradu RFC za protokol HTTP/3.0 i objavio povezane specifikacije pod identifikatorima RFC 9114 (protokol) i RFC 9204 (tehnologija kompresije zaglavlja QPACK za HTTP/3). Specifikacija HTTP/3.0 dobila je status 'Predloženog standarda', nakon čega će započeti rad na davanju RFC-u statusa skice standarda (Draft Standard), što zapravo znači potpunu stabilizaciju protokola i uzimanje u obzir svih izrečenih komentara. Istovremeno su objavljene ažurirane verzije specifikacija za protokole HTTP/1.1 (RFC 9112) i HTTP/2.0 (RFC 9113), kao i dokumenti koji definiraju semantiku HTTP zahtjeva (RFC 9110) i HTTP zaglavlja za upravljanje keširanjem (RFC 9111).
Protokol HTTP/3 definira korištenje protokola QUIC (Quick UDP Internet Connections) kao transporta za HTTP/2. QUIC predstavlja nadogradnju na protokol UDP koja podržava multiplexiranje više veza i nudi metode enkripcije jednake TLS/SSL-u. Protokol je stvoren 2013. godine od strane Google-a kao alternativa kombinaciji TCP+TLS za web, rješavajući probleme s dugim vremenom uspostave i dogovora veza u TCP-u te eliminirajući kašnjenja prilikom gubitka paketa tokom prijenosa podataka.
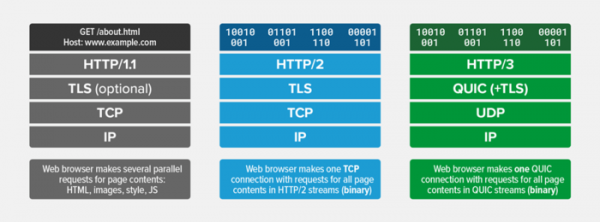
Trenutno je podrška za QUIC i HTTP/3.0 već implementirana u svim popularnim web preglednicima (u Chromeu, Firefoxu i Edgeu, podrška za HTTP/3 je uključena prema zadanim postavkama, dok u Safariju zahtijeva uključivanje opcije 'Napredno > Eksperimentalne funkcije > HTTP/3'). Na serverskoj strani implementacije HTTP/3 su dostupne za nginx (u zasebnoj grani i u obliku zasebnog modula), Caddy, IIS i LiteSpeed. Podršku za HTTP/3 takođe pruža mreža za isporuku sadržaja Cloudflare.
Glavne značajke QUIC-a:
- Visoka sigurnost, slična TLS-u (u suštini QUIC pruža mogućnost korištenja TLS-a preko UDP-a);
- Kontrola cjelovitosti toka, koja sprječava gubitak paketa;
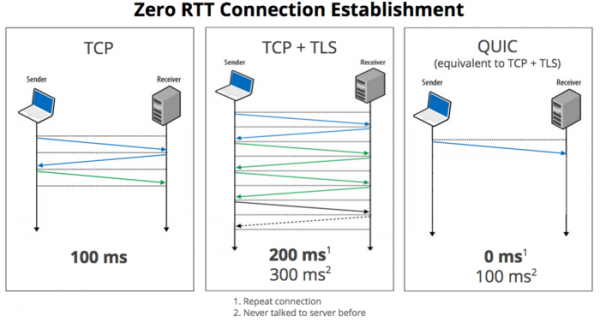
- Mogućnost trenutne uspostave veze (0-RTT, podaci se u približno 75% slučajeva mogu prenositi odmah nakon slanja paketa za uspostavu veze) i osiguranje minimalnih kašnjenja između slanja zahtjeva i primanja odgovora (RTT, Round Trip Time);

- Korištenje drugog broja sekvencijalnog paketa prilikom ponovnog slanja, što omogućava izbjegavanje nejasnoća prilikom određivanja primljenih paketa i eliminira vrijeme čekanja;
- Gubitak paketa utječe samo na isporuku povezane struje i ne zaustavlja isporuku podataka u paralelno prijenosima kroz trenutno uspostavljene struje;
- Sredstva za ispravak grešaka, koja minimiziraju kašnjenja uzrokovana ponovnim slanjem izgubljenih paketa. Korištenje specijalnih kodova za ispravak grešaka na razini paketa za smanjenje situacija koje zahtijevaju ponovno slanje podataka izgubljenog paketa.
- Granice kriptografskih blokova su poravnate s granicama QUIC paketa, što smanjuje utjecaj gubitaka paketa na dekodiranje sadržaja sljedećih paketa;
- Nema problema s blokiranjem TCP reda;
- Podrška za identifikator veze, koji omogućava smanjenje vremena potrebnog za ponovnu uspostavu veze za mobilne klijente;
- Mogućnost povezivanja s proširenim mehanizmima kontrole opterećenja veze;
- Korištenje tehnike predviđanja propusnosti u svakom smjeru za osiguranje optimalne intenziteta slanja paketa, sprječavajući povratak u stanje preopterećenja u kojem se primjećuje gubitak paketa;
- Značajan porast performansi i propusnosti u odnosu na TCP. Za videusluge poput YouTubea, primjena QUIC-a pokazala je smanjenje ponovnog buferiranja prilikom gledanja videa za 30%.
Od promjena u specifikaciji HTTP/1.1 može se istaknuti zabranu odvojene upotrebe simbola povratka za novi red (CR) izvan tijela s sadržajem, tj. u elementima protokola simbol CR može se koristiti samo zajedno sa simbolom prijeloma reda (CRLF). Algoritam za razdvajanje chunked zahtjeva je doradio radi pojednostavljenja razdvajanja pričvršćenih polja i sekcije s zaglavljima. Dodane su preporuke za obradu nejasnog sadržaja kako bi se blokirali napadi klase 'HTTP Request Smuggling', koji omogućuju infiltraciju u sadržaj zahtjeva drugih korisnika u toku između frontenda i backend-a.
U ažuriranju specifikacije HTTP/2.0 jasno je definirana podrška za TLS 1.3. Prevedena je u kategoriju zastarjelih shema definiranja prioriteta i povezanih polja u zaglavljima. Proglašeni su zastarjelima mehanizmi za obnovu veze s HTTP/1.1 koji nisu dobili široku primjenu. Smanjeni su zahtjevi za provjeru imena polja i vrijednosti. Predloženi su neki ranije rezervirani tipovi okvira i parametri za korištenje. Preciznije su definirana zabranjena polja zaglavlja koja se odnose na vezu.
Izvor: opennet.ru
