

Tvrtka Google predstavila je izdanje web preglednika Chrome 113. Istovremeno je dostupan stabilni izdanjak slobodnog projekta Chromium, koji je temelj Chromea. Preglednik Chrome razlikuje se od Chromiuma uporabom Googleovih logotipa, prisutnošću sustava za slanje obavijesti u slučaju pada, modulima za reprodukciju zaštićenog videokontenta (DRM), sustavom automatske instalacije ažuriranja, stalnim uključivanjem Sandbox izolacije, dostavom ključeva za Google API i prijenosom RLZ parametara prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, posebno se podržava grana Extended Stable, koja se prati 8 tjedana. Sljedeće izdanje Chromea 114 planirano je za 30. svibnja.
Glavne promjene u Chromeu 113:
- Omogućena je podrška za grafički API WebGPU i jezik šejdera WGSL (WebGPU Shading Language) po defaultu. WebGPU pruža sučelje slično Vulkan, Metal i Direct3D 12 za izvođenje operacija na GPU-u, kao što su renderiranje i izračuni, a također omogućuje korištenje jezika šejdera za pisanje programa koji rade na GPU-u. Podrška za WebGPU trenutno je omogućena samo u izdanjima za ChromeOS, macOS i Windows, dok će za Linux i Android biti aktivirana kasnije.
- Nastavljeno je s optimizacijom performansi. U usporedbi s granom 112, brzina prolaska testa Speedometer 2.1 povećala se za 5%.
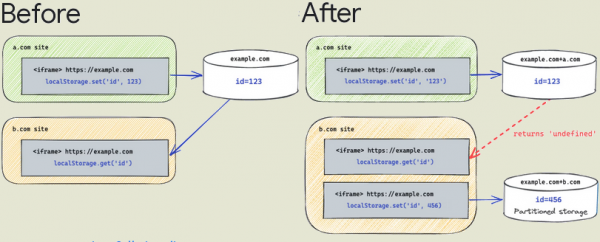
- Za korisnike je započelo postupno uključivanje načina segmentacije pohrane, Service Worker-a i komunikacijskih API-ja, koji prilikom obrade stranice dijele prema domenama, što izolira vanjske obrađivače. Način omogućuje blokiranje metoda praćenja kretanja korisnika između web stranica, temeljenih na pohrani identifikatora u zajedničkim pohranama i područjima koja nisu namijenjena trajnom čuvanju informacija („Supercookies“), primjerice, onih koje rade putem procjene prisutnosti određenih podataka u pregledničkim cache-evima. U početku su se svi resursi prilikom obrade stranice čuvali u zajedničkom imenskom prostoru (same-origin), neovisno o izvornoj domeni, što je omogućilo jednoj web stranici da odredi učitavanje resursa s druge web stranice putem manipulacije lokalnom pohranom, IndexedDB API-jem ili provjerom prisutnosti podataka u cache-u.
Pri segmentaciji ključa koji se koristi za vađenje objekata iz predmemorije i pohrane u pregledniku, pridružuje se poseban atribut koji određuje vezanost za primarnu domen, s koje je otvorena glavna stranica, čime se ograničava područje obuhvata za skripte praćenja kretanja, na primjer, učitane putem iframe-a s druge web stranice. Za prisilno aktiviranje segmentacije bez čekanja na standardno uključivanje može se koristiti postavka „chrome://flags/#third-party-storage-partitioning”.

- Predložen je mehanizam First-Party Sets (FPS) koji omogućava definiranje međusobne povezanosti između različitih stranica jedne organizacije ili projekta za zajedničko rukovanje kolačićima između njih. Ova mogućnost je korisna kada je jedna stranica dostupna kroz različite domene (na primjer, opennet.ru i opennet.me). Kolačići za slične domene su potpuno odvojeni, ali pomoćom FPS-a sada ih je moguće povezati u zajedničku pohranu. Za uključivanje FPS-a može se koristiti zastavica „chrome://flags/enable-first-party-sets”.
- Provedena je značajna optimizacija softverske implementacije video kodeka u AV1 formatu (libaom), koja je omogućila povećanje performansi web aplikacija koje koriste WebRTC, poput sustava za video konferencije. Dodan je novi način brzine 10, pogodna za uređaje s ograničenim CPU resursima. Prilikom testiranja aplikacije Google Meet na kanalu s propusnošću od 40 kbps, način AV1 Speed 10 u usporedbi s načinom VP9 speed 7 omogućio je poboljšanje kvalitete za 12% i povećanje performansi za 25%.
- Pri uključivanju napredne zaštite preglednika (Safe Browsing > Enhanced protection) s ciljem otkrivanja zlonamjerne aktivnosti na strani Googlea u dodacima, implementirano je prikupljanje telemetrijskih podataka o radu pregledničkih dodataka koji nisu instalirani iz Chrome Store katalog. Šalju se takvi podaci kao hash datoteka dodatka i sadržaj manifest.json.
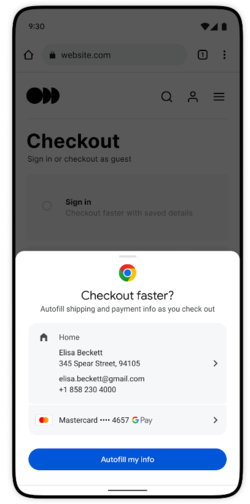
- Jednom dijelu korisnika uključene su dodatne mogućnosti automatskog popunjavanja obrazaca, usmjerene na brzo popunjavanje adrese dostave i podataka o plaćanju prilikom kupovine u nekim internetskim trgovinama.

- Provedena je restrukturacija izbornika koji se prikazuje pritiskom na ikonu 'tri točke'. Na prvi nivo izbornika premješteni su stavci 'Dodaci' i 'Chrome Web Store'.
- Dodana je mogućnost prevođenja samo odabranog dijela stranice na drugi jezik, a ne samo cijele stranice (prijevod se pokreće iz kontekstualnog izbornika). Za upravljanje uključivanjem djelomičnog prevođenja ponuđena je opcija „chrome://flags/#desktop-partial-translate”.
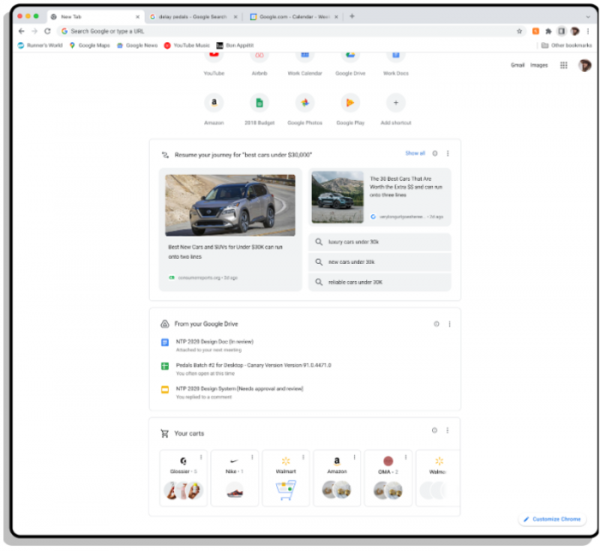
- Na stranici koja se prikazuje prilikom otvaranja novog taba dodana je mogućnost nastavka prekinutih radnji („Journey”), na primjer, moguće je nastaviti pretraživanje s prekinute pozicije.

- U verziji za Android implementirana je nova servisna stranica „chrome://policy/logs” za otklanjanje grešaka politika koje je administrator postavio za korisnike putem centraliziranog upravljanja.
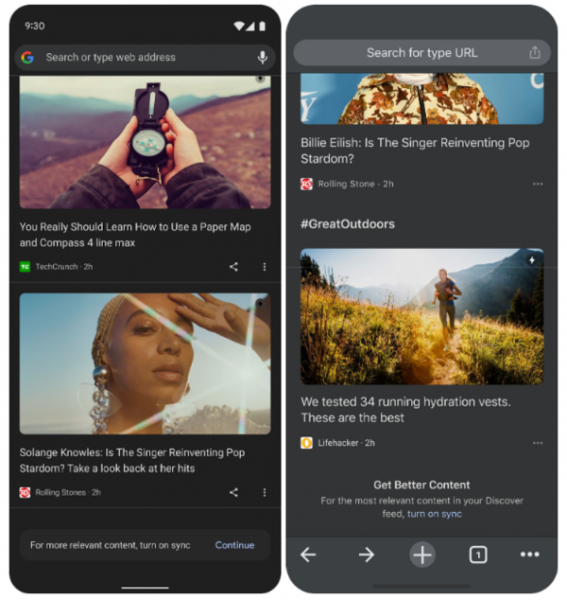
- U izdanju za Android implementirana je mogućnost prikazivanja personaliziranijeg sadržaja u odjeljku preporučenog sadržaja (Discover). Osim toga, dodana je opcija postavljanja omiljenih tipova preporučenog sadržaja (na primjer, moguće je sakriti sadržaj iz određenih izvora) za korisnike koji nisu prijavljeni na Google račun.

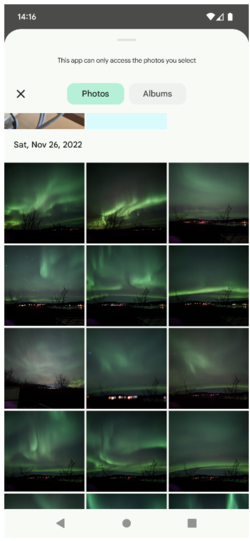
- U verziji za Android ponuđeno je novo sučelje za odabir multimedijskih datoteka za prijenos fotografija i videozapisa (umjesto vlastite implementacije koristi se standardno sučelje Android Media Picker).

- U CSS-u je implementirana standardna sintaksa funkcije image-set(), koja omogućuje izbor slike iz skupa opcija s različitim razlučivostima, koja najviše odgovara trenutnim parametrima ekrana i propusnosti mrežne veze. Ranije podržavani poziv s prefiksom -webkit-image-set(), koji je ponudio sintaksu specifičnu za Chrome, sada je zamijenjen standardnim image-set.
- U CSS-u je dodana podrška za nove medijske upite (@media) overflow-inline i overflow-block, koji omogućuju određivanje kako će se obraditi izlaz sadržaja izvornih granica bloka.
- U CSS-u je dodan medijski upit update, koji omogućuje definiciju stilova prilikom ispisa ili prilikom prikazivanja na sporim (na primjer, ekrani elektroničkih knjiga) i brzim (obični monitori) ekranima.
- U CSS-u je dodana funkcija linear() za primjenu linearne interpolacije između zadanog broja točaka, što može poslužiti za stvaranje složenih animacija, kao što su efekti odskakanja i istezanja.
- U metodi Headers.getSetCookie() implementirana je mogućnost vađenja vrijednosti iz više proslijeđenih zaglavlja Set-Cookie u jednom zahtjevu bez njihovog spajanja.
- U API-u WebAuthn dodana je ekstenzija largeBlob za pohranu velikih binarnih podataka povezanih s vjerodajnicama.
- Omogućen je API Private State Token za razdvajanje korisnika bez korištenja međusajtnih identifikatora.
- Stranicama je zabranjeno postavljanje svojstva document.domain za primjenu uvjeta istog poddomena na resurse učitane s različitih poddomena. Ako je potrebna uspostava komunikacije između poddomena, treba koristiti funkciju postMessage() ili API Channel Messaging.
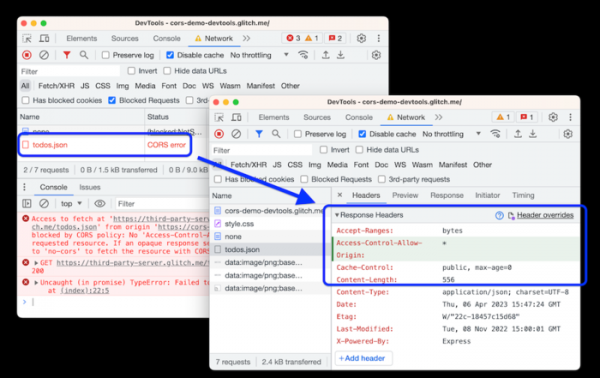
- Uvedena su poboljšanja u alatima za web razvoj. U pregledu mrežne aktivnosti dodana je mogućnost prebacivanja ili stvaranja novih HTTP odgovora koje vraća web server (Network > Headers > Response Headers). Također, omogućeno je uređivanje svih zamjena na jednom mjestu kroz uređivanje datoteke .headers u odjeljku Sources > Overrides te stvaranje zamjena prema obrascima. Poboljšana je dijagnostika aplikacija koje koriste web okvire Nuxt, Vite i Rollup. Poboljšana je dijagnostika problema s CSS-om u panelu Styles (odvojeno se označavaju greške u imenima svojstava i u dodijeljenim vrijednostima). U web konzolu dodana je mogućnost davanja preporuka za automatsko dovršavanje prilikom pritiska na Enter (a ne samo prilikom pritiska na tabulator ili desnu strelicu).

Osim novih značajki i ispravki grešaka, nova verzija ispravila je 15 ranjivosti. Mnoge od ranjivosti otkrivene su putem automatiziranog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične probleme koje bi omogućile zaobilaženje svih razina zaštite preglednika i izvršavanje koda izvan sandbox okruženja. U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, kompanija Google je za ovu verziju isplatila 10 nagrada u ukupnom iznosu od 30.5 tisuća dolara (jedna nagrada od 7500 dolara, jedna od 5000 i jedna od 4000, dvije nagrade od 3000 dolara, tri nagrade od 2000 dolara i dvije nagrade od 1000 dolara).
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish