

Kompanija Google objavila je novu verziju web preglednika Chrome 119. Istovremeno je dostupan stabilni izdanja slobodnog projekta Chromium, koji čini osnovu Chromea. Preglednik Chrome razlikuje se od Chromiuma po tome što koristi Googleove logotipe, ima sustav za slanje obavijesti u slučaju pada, module za reprodukciju zaštićenog videoin sadržaja (DRM), sustav automatskog instaliranja ažuriranja, stalno uključenu Sandbox izolaciju, isporuku ključeva za Google API i prosljeđivanje RLZ parametara prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, odvojeno se podržava grana Extended Stable, koja traje 8 tjedana. Sljedeće izdanje Chrome 120 planirano je za 5. prosinca.
Glavne promjene u Chrome 119:
- Skraćen je ciklus izdavanja, čime je smanjeno vrijeme između stvaranja nove grane i početka beta testiranja - beta verzija sada se formira dva dana nakon stvaranja grane, a ne 8 dana. Stabilizacija beta verzije i dalje traje 4 tjedna. Tako je ciklus pripreme novih izdanja skraćen za jedan tjedan.
- Omogućena je pohrana grupa kartica. Korisnik sada može pohraniti grupu i zatvoriti uključene kartice kako ne bi trošile resurse. Kasnije, kada bude potrebno, kartice iz pohranjene grupe mogu se vratiti, kao i otvoriti na drugim uređajima koji sudjeluju u sinhronizaciji kartica. Ova mogućnost je uključena za dio korisnika, a za prisilno uključivanje dostupna je postavka „chrome://flags/#tab-groups-save”.
- U sučelju su promijenjene formulacije operacija i postavki vezanih uz brisanje i gubitak podataka. Umjesto termina „čišćenje” (Clear) u takvim operacijama sada se koristi riječ „brisanje” (Delete), budući da pojedini korisnici nisu smatrali da riječ „čišćenje” označava nepovratni gubitak podataka.
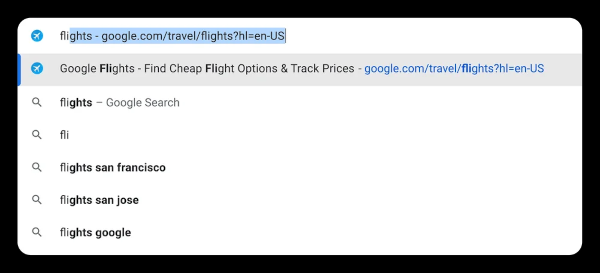
- Prilikom automatskog dovršavanja URL-a sada se uzimaju u obzir sve ključne riječi koje su ranije korištene za pretraživanje web stranice, a ne samo riječi koje odgovaraju početku adrese. Na primjer, automatsko dovršenje adrese „https://www.google.com/travel/flights” aktivirat će se ne samo kada se unese riječ „google”, već i kada se unese „flights.”

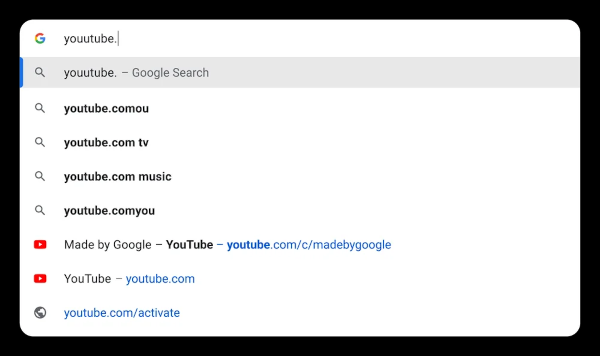
- Implementirano je automatsko ispravljanje tipkovničkih grešaka prilikom unosa web adresa i omogućeno prikazivanje relevantnih sugestija, pri čemu se uzimaju u obzir stranice koje je trenutno korisnik ranije otvorio. Na primjer, prilikom unosa „youutube” bit će predloženo otvaranje YouTube.com.

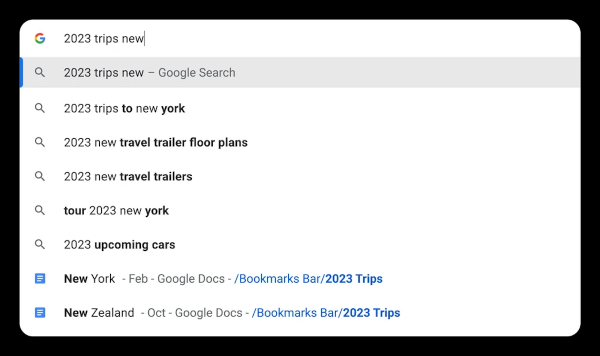
- Omogućena je mogućnost pretraživanja u odjeljcima oznaka putem adresne trake. Na primjer, možete dodati naziv odjeljka oznaka prilikom unosa i Chrome će predložiti veze iz tog odjeljka koje odgovaraju unesenoj ključnoj riječi. Na primjer, prilikom unosa „putovanja 2023 Nju” bit će predložene veze iz odjeljka oznaka „putovanja 2023” vezane uz New York.
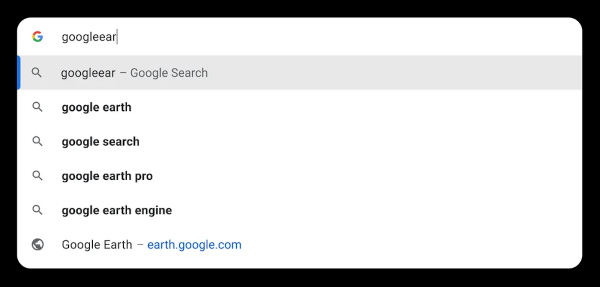
- Implementirane su preporuke popularnih stranica, čak i ako korisnik ranije nije posjetio te stranice ili je napravio pogrešku prilikom unosa URL-a. Na primjer, kada je slijedeći nečiji savjet korisnik počeo upisivati „googleear” ne znajući točnu adresu, preglednik će predložiti prelazak na stranicu earth.google.com.

- U Chromeu za stolne sustave poboljšana je čitljivost informacija u adresnoj traci i povećana je odzivnost sučelja — rezultati se sada prikazuju odmah nakon početka unosa u adresnu traku.
- U skladu sa izmjenom specifikacije API Fetch, omogućeno je uklanjanje HTTP zaglavlja Authorization prilikom preusmjeravanja na drugi domenu (cross origin).
- U postavkama obavijesti i određivanja lokacije dodana je opcija za uključivanje usluge automatskog odbijanja zahtjeva za potvrdu ovlaštenja (Permission Suggestions Service). Na izbor su ponuđeni načini:
- uvijek prikazivati zahtjeve za dobivanje ovlaštenja za prikaz obavijesti i pristup lokaciji;
- automatski ignorirati spam zahtjeve ovlaštenja koristeći mehanizam Permission Suggestions Service;
- uvijek ignorirati sve zahtjeve za prikaz obavijesti;
- uvijek blokirati sve zahtjeve za dobivanje ovlaštenja za prikaz obavijesti i pristup lokaciji.
- U verzijama za Android platformu, prilikom uključivanja standardne zaštite preglednika (Safe Browsing > Standard protection) u stvarnom vremenu provodi se sigurnosna provjera otvorenih URL-ova koja se obavlja na temelju prijenosa na servere Kako bi se isključila povezanost korisnika i heša, podaci se šalju preko posredničkog proxyja. Ranije se provjera provodila učitavanjem lokalne kopije popisa nesigurnih URL-ova na korisnički sustav. Nova shema omogućava brže blokiranje zlonamjernih URL-ova. IP adrese Korisnika i heša, podaci se prenose putem posredničkog proksija. Ranije je provjera vršena putem učitavanja lokalne kopije popisa nesigurnih URL-a u sustav korisnika. Nova shema omogućuje bržu blokadu zlonamjernih URL-ova. Za stolne sustave, sličan način je bio uključen u prethodnom izdanju.
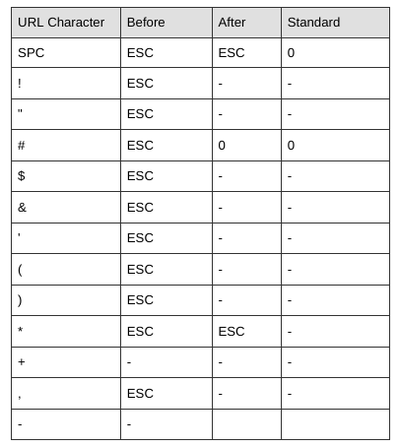
- Sukladno ažuriranoj specifikaciji, poboljšano je kodiranje nealfabetskih znakova u nazivu hosta prilikom pozivanja funkcije URL. Na primjer, poziv funkcije ‘URL(«http://exa(mple.com;»)’ ranije je vraćao ‘http://example.com/’, a sada će rezultirati greškom » Invalid URL«.

- Svima ranije sačuvanim kolačićima primijenjeno je ograničenje vijeka trajanja, slično onome što se primjenjuje od izdanja Chrome 104 za nove i ažurirane kolačiće. Za postojeće kolačiće vijek trajanja će biti skraćen na 400 dana od objave izdanja Chrome 119.
- U CSS-u su predložene nove pseudo-klase „:user-valid“ i „:user-invalid“, koje predstavljaju elemente obrazaca čije su vrijednosti prošle ili nisu prošle provjeru. Za razliku od „:valid“ i „:invalid“, nove pseudo-klase aktiviraju se samo nakon interakcije korisnika s elementom forme.
- Pri postavljanju boja u CSS-u dopušteno je određivanje vrijednosti izračunatih u odnosu na druge parametre boje. Na primjer, prilikom određivanja „oklab(from magenta calc(l * 0.8) a b)“ dobit će se boja koja je 80% svjetlija od ljubičaste.
- U CSS-svojstvu clip-path, koje omogućuje ograničavanje vidljivosti elementa na određeno područje, dodana je podrška za vrijednost za određivanje proizvoljnog područja za obrezivanje. Također je pružena mogućnost korištenja funkcija xywh() i rect() za pojednostavljeno određivanje pravokutnih ili zaobljenih područja.
- Onemogućena je podrška za API WebSQL, umjesto kojeg se preporučuje korištenje API-ja Web Storage i Indexed Database. Handler WebSQL temelji se na kodu knjižnice SQLite. API WebSQL nije se podržavao u drugim preglednicima, povezan je s API-jem vanjske knjižnice i povećavao je rizike od problema sa sigurnošću (WebSQL su zlostavljači mogli koristiti za iskorištavanje ranjivosti u SQLite). Za vraćanje podrške WebSQL za poslovne korisnike ostavljena je politika WebSQLAccess, koja će biti uklonjena u Chrome 123.
- Privremeno je uklonjen API HTML Sanitizer, koji omogućava uklanjanje elemenata iz sadržaja koji utječu na prikaz i izvršavanje prilikom korištenja metode setHTML(). API je razvijen za uklanjanje HTML oznaka koje se mogu koristiti za izvođenje XSS napada. Kao razlog uklanjanja navodi se nedovršenost specifikacije, koja se od dodavanja Sanitizera u Chrome značajno promijenila. Nakon što specifikacija bude spremna, API će biti vraćen.
- Uklonjen je nestandardni atribut shadowRoot, koji omogućava vlastitim elementima pristup njihovom zasebnom korijenu u Shadow DOM-u, neovisno o stanju. Umjesto shadowRoot u Chromeu 111 uveden je atribut shadowRootMode, koji je postao dio web standarda.
- Poboljšana je implementacija HTML elementa «», koji nalikuje «iframe» i također omogućuje umetanje vanjskog sadržaja na stranicu. Razlike se svode na ograničavanje interakcije umetnutog sadržaja s sadržajem stranice na razini DOM-a i atributa. Na primjer, stranica news.example koja umetne oglas s web stranice shoes.example putem fencedframe-a, ne može pristupiti podacima sa shoes.example, a kod sa shoes.example ne može dobiti podatke povezane s news.example. U novoj verziji dodana je podrška za makropodstavke veličine reklamnog bloka koje su se pojavile u API-u Protected Audience, na primjer, «https://ad.com?width={/_WIDTH%}&height={/_HEIGHT%}».
- U metodu getDisplayMedia() dodat je parametar monitorTypeSurfaces, koji se može koristiti za zabranu pružanja pristupa cjelovitom ekranu.
- U metodu window.open() dodan je eksperimentalni (origin trial) parametar fullscreen, koji omogućava otvaranje prozora izravno u punom ekranom načinu.
- U API AudioEncoderConfig dodana je oznaka „bitrateMode” za odabir između konstantne (constant) i varijabilne (variable) brzine bitova.
- U TLS-u je implementirano mehanizam za inkapsulaciju ključeva (KEM, Key Encapsulation Mechanism) koristeći hibridni algoritam X25519Kyber768, otporan na napade kvantnih računala. Sada se za stvaranje sesijskih ključeva, koji se koriste za šifriranje podataka unutar TLS veza, može koristiti kombinacija mehanizma razmjene ključeva X25519, temeljenog na eliptičnim krivinama i trenutno primjenjivanog u TLS-u, s algoritmom Kyber-768, koji koristi metode kriptografije temeljen na rješavanju problema teorije rešetki, čije vrijeme rješavanja se ne razlikuje na klasičnim i kvantnim računalima.
- Podrška za proširenje WasmGC, koja pojednostavljuje portiranje programa pisanih na programskim jezicima koji koriste sakupljače smeća (Kotlin, PHP, Java itd.), uključena je prema zadanim postavkama. WasmGC dodaje nove tipove struktura i nizova za koje se može primijeniti nelinearno alociranje memorije.
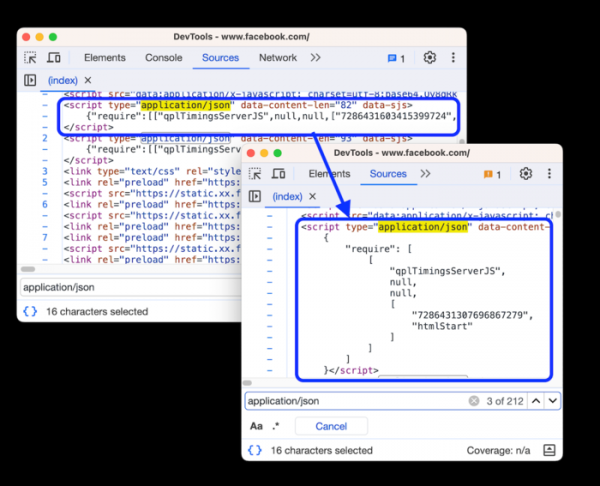
- Unaprijeđena su sredstva za web razvoj. Dodana je mogućnost uređivanja CSS pravila „@property” i ispisivanja upozorenja u slučaju njihove neispravne definicije. Ažuriran je popis emuliranih uređaja (npr. dodani iPhone 14 i Pixel 7). U web konzoli implementirano je automatsko dovršavanje privatnih polja. Osigurano je formatiranje JSON podataka unutar blokova.

Uz nove funkcionalnosti i ispravke grešaka, nova verzija ispravila je 15 ranjivosti. Mnoge od ranjivosti otkrivene su automatskim testiranjem alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične poteškoće koje bi omogućile zaobilaženje svih razina zaštite preglednika i izvršavanje koda izvan sandbox okruženja. U okviru programa za nagrade za pronalaženje ranjivosti, Google je dodijelio 13 nagrada u ukupnom iznosu od 40.5 tisuća dolara (po jedna nagrada od 16.000, 11.000, 2.000 i 500 dolara, tri nagrade od 3.000 dolara i dvije nagrade od 1.000 dolara). Iznos 4 nagrade još nije utvrđen.
Izvor: opennet.ru
