

Tvrtka Google objavila je izdanje web preglednika Chrome 150. U isto vrijeme, dostupno je stabilno izdanje slobodnog projekta Chromium, koji služi kao osnova za Chrome. Preglednik Chrome razlikuje se od Chromiuma po korištenju Googleovih logotipa, postojanju sustava za slanje obavijesti u slučaju pada, modulima za reprodukciju zaštićenog video sadržaja (DRM), sustavu automatskog instaliranja ažuriranja, trajnom uključivanju Sandbox izolacije, isporuci ključeva za Google API i prijenosu RLZ parametara pri pretraživanju. Za one koji trebaju više vremena za ažuriranje, posebno se podržava verzija Extended Stable, koja traje 8 tjedana. Sljedeće izdanje Chrome 151 planirano je za 28. srpnja.
Glavne promjene u Chrome 150 (1, 2, 3, 4):
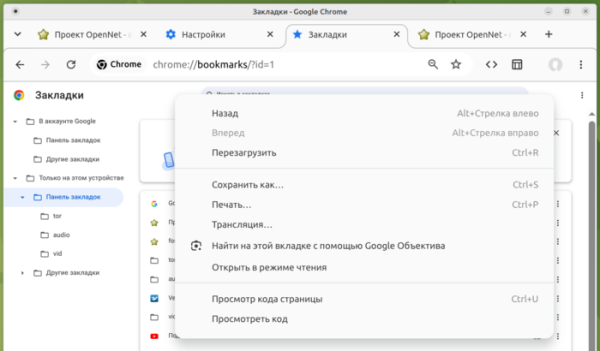
- Predloženi su prvi rezultati inicijative za ažuriranje sučelja na različitim operativnim sustavima i uklanjanje suvišnosti. Uključene su nove ikone s glatkijim rubovima i animacijski efekti za gumb, poput gumba za otvaranje izbornika i ponovno učitavanje stranice. pojednostavljena je struktura kontekstualnih izbornika, iz kojih su isključeni rijetko korišteni ili duplicirani elementi. Uveden je moderniji dizajn konfiguratora, upravitelja preuzimanja i stranice za navigaciju kroz oznake.

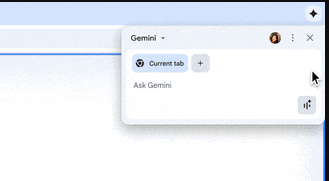
- Nastavljeno je razvoj AI moda, koji omogućuje interakciju s AI agentom iz adresne trake ili sa stranice koja se prikazuje prilikom otvaranja nove kartice. U novoj verziji dodana je mogućnost povezivanja Chromea s AI agentom Gemini Spark za autonomno izvršavanje radnji u trenutno aktivnoj kartici tijekom rješavanja postavljenih zadataka koji zahtijevaju interakciju s web sadržajem (klikovi na gumbe, prelazak preko veza, ispunjavanje obrazaca itd.). Osim toga, dodan je prikaz kontekstualnih preporuka za korištenje Geminija prilikom rada s preglednikom, na primjer, prilikom otvaranja dugog članka, Chrome će predložiti sažimanje informacija pomoću Geminija, a prilikom uređivanja teksta u obrascu preporučit će provjeru ili ispravak teksta putem Geminija.

- Dio korisnika koristi jedinstveno pojednostavljeno sučelje za vezanje na Google račun i sinkronizaciju podataka, kao što su spremljene lozinke i oznake. Sinkronizacija je integrirana s prijavom na račun i ne prikazuje se kao posebno svojstvo u postavkama. Korisnici mogu povezati Chrome s Google računom i koristiti ga za pohranu lozinki, oznaka, povijesti pregledavanja i kartica. Podaci za automatsko popunjavanje adresa i automatsko dovršavanje unosa sada se ne sinkroniziraju između uređaja i pohranjuju se samo na lokalnom sustavu.
- Dio korisnika koji su aktivirali način proširene zaštite preglednika (Enhanced Safe Browsing) imaju uključenu funkciju 'HTTPS-First', koja automatski preusmjerava HTTP zahtjeve na HTTPS. Kako bi se omogućilo rad s web stranicama koje ne podržavaju HTTPS, implementirano je vraćanje na HTTP, ako nakon preusmjeravanja nije moguće izvršiti zahtjev putem HTTPS-a ili se javljaju problemi s certifikatima. Kada pokušate otvoriti web stranicu putem HTTP-a, prikazuje se posebno upozorenje. U Chrome 154 planira se prema zadanim postavkama uključiti način za sve javno dostupne web stranice koje nisu smještene u intranet mrežama, kao što su 192.168.0.1 i 10.0.0.0/8.
- Uklonjena je podrška za zastavu kExtensionManifestV2Disabled, koja je omogućavala povratak mogućnosti instalacije proširenja iz Chrome Web Store-a koja koriste drugu verziju manifesta Chrome. U sljedećem izdanju Chrome 151 bit će uklonjena opcija AllowLegacyMV2Extensions, koja je dopuštala ručno učitavanje proširenja temeljenog na drugoj verziji manifesta u načinu rada za razvojne programere. Ove zastave omogućavale su zaobilaženje za instalaciju proširenja uBlock Origin.
- Web Worker handleri, stvoreni korištenjem URI 'data:' (na primjer, putem 'new Worker('data:text/javascript…')'), sada su izolirani od stranice na kojoj su stvoreni i nemaju pristup lokalnim skladištima i kolačićima u kontekstu trenutnog domenu. Ova promjena omogućava blokiranje korištenja Web Worker-a koji nisu učitani s poslužitelja, već su stvoreni u letu putem 'data:', za pristup povjerljivim podacima tijekom XSS napada.
- Implementirana je zaštita od napada koji manipuliraju ograničenjem na maksimalni broj veza na proxy kao skrivene komunikacijske kanale između JavaScript koda koji se izvršava u različitim karticama ili za određivanje je li određena web stranica ranije posjećena. Na primjer, napadač može zauzeti sve dostupne veze na proxy, ostavljajući samo jedan socket slobodnim, a zatim analizirati njegovu dostupnost prilikom pristupa statičnom resursu — ako socket nije zauzet, resurs s provjeravane web stranice je preuzet iz cache-a, tj. korisnik ga je ranije već učitavao. Ograničenje na maksimalni broj veza na TCP socketima proxy sada se nasumično mijenja.
- Primjena SVG filtara na stranim (cross-origin) ili izoliranim (sandboxed) iframe okvirima, kao i na pluginove (npr. ugrađeni PDF preglednik), je zabranjena. Ograničenje pomaže u zaštiti od napada putem stranih kanala, poput GPU.zip, kao i SVG Clickjacking napada, gdje se SVG filtri koriste za preklapanje prozirnog sadržaja na drugi sadržaj s ciljem umetanja nevidljivog gumba, na primjer, preko gumba za zatvaranje prozora s oglasom.
- Za izolirane web aplikacije (PWA, Progressive Web App) omogućeno je prebacivanje na novu poddomenu unutar iste osnovne domene (npr. zamjena drive.example.com s fileman.example.com) bez sudjelovanja korisnika (ranije je PWA aplikacija bila vezana za izvorno domenu i u slučaju promjene poddomene, na primjer, tijekom rebrandinga ili restrukturiranja, bila je potrebna ručna ponovna instalacija).
- U TLS je po defaultu omogućena podrška za algoritam digitalnog potpisa ML-DSA (CRYSTALS-Dilithium), otporan na kvantno računanje.
- U verziji za Android implementirana je podrška za standard FIDO Alliance Credential Exchange, koji omogućuje uvoz i izvoz pohranjenih lozinki i parametara biometrijske identifikacije koristeći end-to-end enkripciju na strani klijenta, na primjer, za sigurno prebacivanje između Google Password Manager i drugih menadžera lozinki.
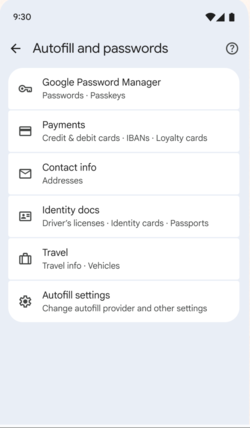
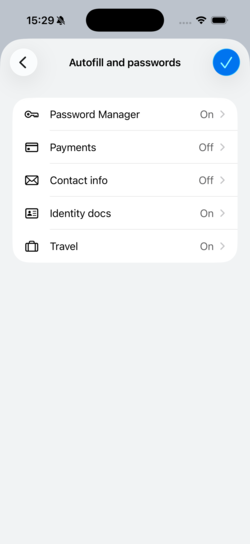
- U Android verziji, u konfiguratoru je ponuđen novi unificirani korisnički sučelje za upravljanje sačuvanim lozinkama i podacima za automatsko popunjavanje obrazaca. Ideja je da korisnici mogu dobiti informacije o različitim klasama sačuvanih podataka o privatnosti koje preglednik čuva, poput lozinki, podataka o biometrijskoj autentifikaciji, adresa i osobnih podataka.


- Dodana je CSS-svojstvo «text-fit» za automatsko skaliranje veličine fonta kako bi se tekst uklopio u širinu roditeljskog kontejnera (na primjer, kada je potrebno smjestiti naslov unutar određenog prostora bez prebacivanja na drugu liniju ili prilagoditi font različitim razlučivostima ekrana).
- U CSS-svojstvu «background-clip» dodana je podrška za parametar «border-area» koji olakšava stvaranje granica s gradijentom, zbog prikazivanja pozadine elementa strogo unutar područja koje zauzima okvir.
- Dodana je CSS-funkcija image(), koja omogućava generiranje slike s popunom zadanim bojama.
- U režimu Origin trials započelo je testiranje protokola EVP (protokol za verifikaciju e-pošte) za automatsko kriptografsko potvrđivanje vlasništva e-pošte bez potrebe za slanjem jednokratnih kodova potvrde putem pošte.
- Dodana je HTML-attribucija focusgroup za deklarativno upravljanje prebacivanjem unosa fokus s tipkovnice unutar sastavljenih komponenti, poput izbornika, bez upotrebe JavaScripta. Na primjer, nakon izlaska iz grupe elemenata pomoću tipke Tab i vraćanja natrag, preglednik će vratiti fokus na posljednji aktivni element, a ne na prvi element u popisu.
- Unaprijeđeni su alati za web-razvoj. Dodane su mogućnosti za inspekciju i otklanjanje pogrešaka alata WebMCP, koji se koristi za integraciju web stranica s AI agentima putem MCP protokola. U ploči sa stilovima omogućeno je uređivanje pravila «@container», «@counter-style» i «@function» na mjestu.
Osim novih funkcionalnosti i ispravki grešaka, nova verzija ispravlja 433 sigurnosne ranjivosti. Mnoge od ranjivosti otkrivene su automatiziranim testiranjem uz pomoć alata AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Dvadeset problema ima kritičnu razinu opasnosti, što znači da ranjivosti omogućuju zaobilaženje svih razina zaštite preglednika i izvršavanje koda izvan sandbox okruženja. 14 kritičnih problema uzrokovano je pristupom već oslobođenoj memoriji (use-after-free), 3 — nedovoljnim provjerama nepouzdanih ulaznih podataka, 2 — prekomjernim punjenjem (buffer overflow) i 1 — nepravilnom obradom tipova (Type Confusion). U okviru programa za isplatu nagrade za otkrivanje ranjivosti za ovu verziju, tvrtka Google isplatila je 319 tisuća američkih dolara (jedna nagrada od 250 tisuća dolara (CVE-2026-14382 u biblioteci ANGLE), tri nagrade od 10000, 2500, 2000 i 1000 dolara, dvije nagrade od 3000 dolara te po jedna nagrada od 8000, 5000 i 4000 dolara.
Izvor: opennet.ru
