

Tvrtka Google izdanje web preglednika . Istovremeno stabilno izdanje slobodnog projekta , koji čini osnovu Chromea. Preglednik Chrome korištenjem Googleovih logotipa, sustavom slanja obavijesti u slučaju rušenja, mogućnošću preuzimanja Flash modula na zahtjev, modulima za reprodukciju zaštićenog video sadržaja (DRM), sustavom automatskog instaliranja ažuriranja i prijenosom prilikom pretraživanja . Sljedeće izdanje Chrome 80 planirano je za 4. veljače.
:
- komponenta Password Checkup, namijenjena za analizu sigurnosti korištenih korisničkih lozinki. Prilikom pokušaja prijave na bilo koju stranicu, Password Checkup provjeru korisničkog imena i lozinke prema bazi kompromitiranih računa s upozorenjem u slučaju otkrivanja problema (provjera se vrši na temelju hash prefiksa na strani korisnika). Provjera se provodi prema bazi koja pokriva više od 4 milijarde kompromitiranih računa koji su bili uključeni u curenja korisničkih podataka. Upozorenje se također prikazuje prilikom pokušaja korištenja trivijalnih lozinki, kao što je «abc123». Kako bi se upravljalo uključivanjem Password Checkupa u odjeljku «Sinkronizacija i Google usluge», implementirana je posebna postavka.
- Predstavljena nova tehnologija otkrivanja phishinga u stvarnom vremenu. Ranije se provjera vršila putem pristupa lokalno preuzimanim crnim popisima Safe Browsing, koji su se ažurirali otprilike svake 30 minuta, što se pokazalo kao nedovoljno, primjerice, u uvjetima čestog prebacivanja domena od strane napadača. Novi način omogućava provjeru URL-a u hodu s preliminarnom provjerom prema bijelim popisima, koji uključuju hash tisuća popularnih i pouzdanih stranica. Ako se otvorena stranica ne nalazi na bijelom popisu, preglednik provjerava URL na Googleovom poslužitelju, prenoseći prvih 32 bita SHA-256 hasha linka, iz kojeg su uklonjeni mogući osobni podaci. Prema procjenama Googlea, novi pristup omogućava 30% povećanje učinkovitosti isporuke upozorenja za nove phishing stranice.
- Dodana je proaktivna zaštita od prijenosa Google vjerodajnica i svih lozinki pohranjenih u upravitelju lozinki preko phishing stranica. Kada korisnik pokuša unijeti pohranjenu lozinku na web stranici na kojoj se ta lozinka obično ne koristi, bit će mu prikazana upozorenja o potencijalno opasnoj radnji.
- Za veze koje koriste TLS 1.0 i 1.1 sada se prikazuje indikatora nesigurne veze. Potpuna podrška za TLS 1.0 i 1.1 u Chromeu 81, zakazanom za 17. ožujka 2020. godine.
- Dodana je opcija zamrzavanja neaktivnih kartica koja automatski isključuje iz memorije kartice koje su u pozadini duže od 5 minuta i ne izvršavaju značajne radnje. Odluke o prikladnosti pojedinih kartica za zamrzavanje donose se na temelju heuristike. Upravljanje aktivacijom funkcije provodi se putem zastavice "chrome://flags/#proactive-tab-freeze".
- blokada miješanog sadržaja na stranicama otvorenim preko HTTPS-a kako bi se osiguralo da stranice otvorene preko https:// sadrže samo resurse učitane putem sigurnog komunikacijskog kanala. Iako najopasniji oblici miješanog sadržaja, poput skripti i iframe-a, već se prema zadanim postavkama blokiraju, slike, audio i video datoteke i dalje su se mogli učitati preko http://. Prije korišteni indikator miješanog sadržaja za takve umetke smatra se neučinkovitim i zavaravajućim za korisnike jer ne daje jasnu procjenu sigurnosti stranice. Na primjer, putem zamjene slika, napadač može uvesti kolačiće za praćenje korisničkih radnji, pokušati iskoristiti ranjivosti u obradi slika ili izvršiti podmetanje zamjenom informacije prikazane na slici. Kako bi se onemogućila blokada miješanih komponenti, dodana je posebna postavka koja se poziva putem izbornika koji se otvara klikom na simbol brave.
- Dodana je eksperimentalna mogućnost dijeljenja sadržaja međuspremnika između desktop i mobilne verzije Chromea. U povezanim instancama Chromea koje koriste isti korisnički račun sada je moguće pristupiti sadržaju međuspremnika drugog uređaja, uključujući i zajedničko korištenje međuspremnika između mobilnog i desktop sustava. Sadržaj međuspremnika šifriran je korištenjem end-to-end šifriranja, što ne omogućava pristup tekstu na Googleovim poslužiteljima. Funkcija se aktivira putem opcija chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui i chrome://flags#sync-clipboard-service.
- U adresnoj traci, u određenim trenucima (npr. prilikom spremanja lozinke), uz isključenu sinkronizaciju profila osim avatara prikazuje se i ime trenutnog Google računa kako bi korisnik mogao točno identificirati trenutno aktivni račun.
- Aktivirano je za 1% korisnika „DNS preko HTTPS” (DoH, DNS over HTTPS). U eksperimentu sudjeluju samo korisnici čiji su u sustavnim postavkama već navedeni DNS davatelji koji podržavaju DoH. Na primjer, ako je korisniku u sustavnim postavkama postavljen DNS 8.8.8.8, DoH usluga Googlea („https://dns.google.com/dns-query“) bit će aktivirana u Chromeu, ako je DNS 1.1.1.1, tada će DoH usluga Cloudflare („https://cloudflare-dns.com/dns-query“) i tako dalje. Za upravljanje uključivanjem DoH predviđena je postavka „chrome://flags/#dns-over-https“. Podržavaju se tri radna režima: „secure“, „automatic“ i „off“. U režimu „secure“ hostovi se definiraju isključivo na temelju prethodno predmemoriranih sigurnih vrijednosti (dobivenih putem zaštićene veze) i zahtjeva putem DoH, povratak na obični DNS se ne primjenjuje. U režimu „automatic“, ako DoH i zaštićena predmemorija nisu dostupni, dopušta se preuzimanje podataka iz nesigurne predmemorije i obraćanje putem tradicionalnog DNS-a. U režimu „off“ prvo se provjerava zajednička predmemorija i ako podaci nisu dostupni, zahtjev se šalje putem sustavnog DNS-a.
- Dodana je eksperimentalna keširanje prikazanog sadržaja prilikom prelaska između stranica tipkama naprijed i nazad, što omogućava značajno smanjenje latencije prilikom ovakvog načina navigacije zahvaljujući potpunom keširanju cijele stranice, koje ne zahtijeva ponovnu obradbu i učitavanje resursa. Optimizacija je posebno primjetna u verziji za mobilne uređaje, gdje povećanje performansi prilikom navigacije iznosi 19%. Način se aktivira pomoću opcije «chrome://flags#back-forward-cache».
- postavka «chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains», koja je omogućavala vraćanje prikaza protokola u adresnoj traci (sada se sve veze uvijek prikazuju bez https:// i http://, kao i bez «www.»).
- U verzijama za Windows uključena je sandbox-izolacija servisa za reprodukciju zvuka. Za upravljanje uključivanjem izolacije predložena je svojstvo AudioSandboxEnabled.
- U sredstvima centraliziranog administriranja za poduzeća implementirana je mogućnost definiranja pravila koja određuju veličinu memorije koju instanca preglednika može koristiti prije nego što se pozadinske kartice počnu ispuštati. Memorija koja se oslobodi nakon ispuštanja kartice postaje dostupna za korištenje, a sadržaj kartice ponovo se učitava prilikom prelaska na nju.
- U Linuxu je aktiviran ugrađen procesor za verifikaciju certifikata, koji je zamijenio ranije korišteni sustav NSS. Ugrađeni procesor i dalje koristi NSS pohranu prilikom provjere, ali postavlja strože zahtjeve prilikom obrade neispravno kodiranih i odvojeno ovjerenih certifikata (svi certifikati moraju biti potvrđeni od strane certifikacijskog tijela).
- U verziji za platformu Android mogućnost dodjeljivanja prilagodljivih ikona za instalirane web-aplikacije koje rade u načinu rada Progressive Web Apps (PWA). Prilagodljive ikone mogu se prilagoditi sučelju koje koristi proizvođač uređaja, na primjer, mogu biti okrugle, kvadratne ili sa zaobljenim kutovima.
- API , koji omogućuje pristup komponentama za izradu virtualne i proširene stvarnosti. API omogućuje unifikaciju rada s različitim klasama uređaja, od stacionarnih vizira za virtualnu stvarnost, poput Oculus Rift, HTC Vive i Windows Mixed Reality, do rješenja temeljenih na mobilnim uređajima, kao što su Google Daydream View i Samsung Gear VR. Među aplikacijama u kojima se može primijeniti novi API spominju se programi za pregled videa u načinu 360°, sustavi vizualizacije trodimenzionalnog prostora, izrada virtualnih kina za prezentaciju videa, provođenje eksperimenata u stvaranju 3D sučelja trgovina i galerija;
- U načinu Origin Trials (eksperimentalne mogućnosti, koje zahtijevaju zasebnu ) predloženi su neki novi API-ji. Origin Trial podrazumijeva mogućnost rada s navedenim API-jem iz aplikacija učitanih s localhosta ili 127.0.0.1, ili nakon registracije i dobivanja posebnog tokena koji vrijedi ograničeno vrijeme za određenu stranicu.
- Za sve HTML elemente predložen je atribut „rendersubtree”, koji osigurava fiksiranje prikaza DOM-elementa. Kada se atributu dodijeli vrijednost „invisible”, sadržaj elementa neće se prikazivati i provjeravati, što omogućuje optimizaciju renderiranja. Kada se postavi vrijednost „activatable”, preglednik će ukloniti nevidljivi atribut, prikazati sadržaj i učiniti ga vidljivim.
- Dodana je varijanta API-ja na temelju mehanizma Promise, koji pruža sigurniji način upravljanja onemogućavanjem automatskog zaključavanja zaslona i prebacivanja uređaja u energetski štedne načine.
- Omogućena je primjena atributa za sve HTML i SVG elemente na koje može biti postavljen ulazni fokus.
- Za slike i video izračunavanje omjera aspekta na temelju atributa Width ili Height, što se može koristiti za određivanje veličine slike pomoću CSS-a u fazi kada slika još nije učitana (rješava problem s restrukturiranjem stranice nakon učitavanja slika).
- Dodano je CSS-svojstvo , koje automatski postavlja veličinu promjenjivog fonta (variable font) u optičkim koordinatama „«, ako font to podržava. Način omogućuje odabir optimalnog oblika glifa za navedenu veličinu, na primjer, korištenje kontrastnijih glifova za naslove.
- Dodano je CSS-svojstvo , omogućujući korištenje bilo kojih simbola umjesto točaka u popisima, na primjer, «-«, «+«, «★» i «▸».
- Ako nije moguće izvršiti Worklet.addModule(), sada se vraća objekt s detaljnim informacijama o prirodi greške, što omogućuje preciznije procjenjivanje uzroka greške (problemi s mrežnom povezanošću, neispravna sintaksa itd.).
- Obrada elemenata prekinuta je prilikom njihovog premještanja između dokumenata. Prilikom premještanja između dokumenata također je onemogućeno izvođenje povezanih sa skriptama događaja «error» i «load».
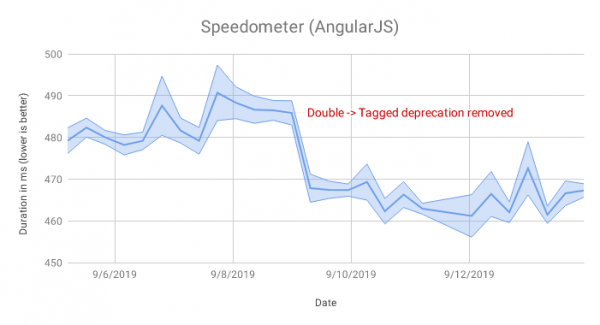
- U JavaScript motoru V8 optimizacija obrade promjene prikaza polja u objektima, kao rezultat čega je izvođenje koda AngularJS u testnom skupu Speedometer postalo 4% brže.

- U V8 je također provedena optimizacija obrade getter-a definiranih u ugrađenim API-jima, poput Node.nodeType i Node.nodeName, u uvjetima nedostatka IC (inline caching) obrađivača. Promjena je približno 12% smanjila vremenske troškove za IC runtime tijekom izvođenja testova Backbone-a i jQuery-a iz skupa Speedometer.
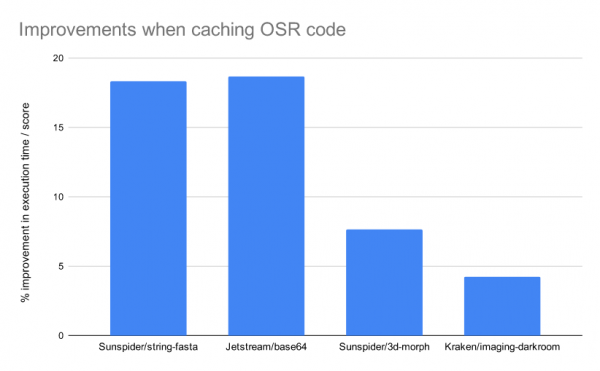
- Osigurano je predmemoriranje rezultata rada mehanizma OSR (replacement na stogu), koji omogućava zamjenu optimiziranog koda tijekom izvođenja funkcije (omogućava korištenje optimiziranog koda za dugotrajne funkcije bez čekanja na njihovo ponovno pokretanje). OSR predmemoriranje omogućava korištenje rezultata optimizacije i prilikom ponovnog pokretanja funkcije, bez potrebe za ponovnom optimizacijom.
U nekim testovima promjena je omogućila povećanje vršne performanse za 5–18%.
- Promjene u alatima za web razvoj:
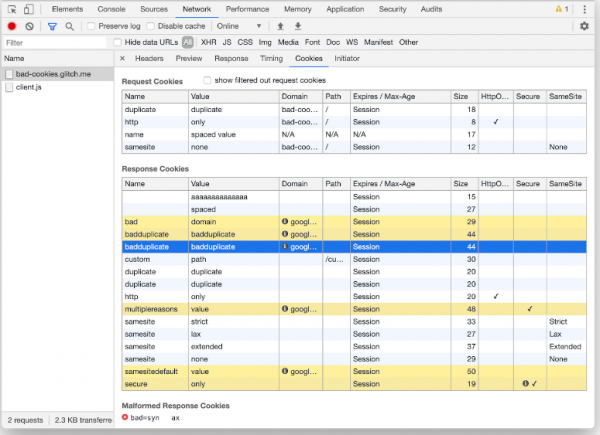
- mod za otklanjanje grešaka za određivanje uzroka blokiranja zahtjeva ili slanja kolačića.
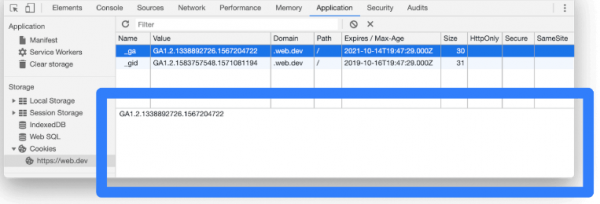
- U bloku s popisom kolačića dodana je mogućnost brzog pregleda vrijednosti odabranog kolačića jednim klikom na određeni redak.

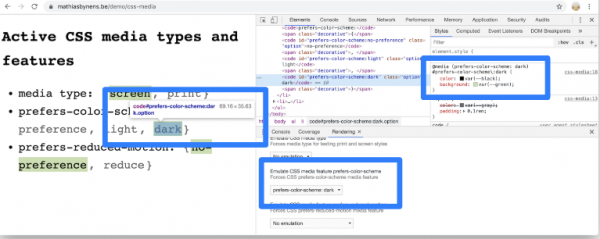
- Dodana je mogućnost simulacije različitih postavki za media upite prefers-color-scheme i prefers-reduced-motion (na primjer, za provjeru ponašanja stranice pri tamnoj sistemskoj temi ili pri isključenim animiranim efektima).

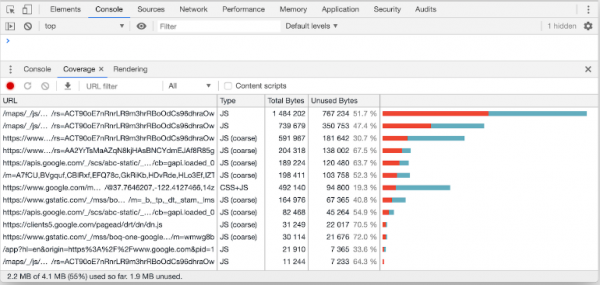
- Modernizirano je sučelje kartice Coverage, što omogućuje procjenu korištenog i neiskorištenog koda. Dodana je opcija filtriranja informacija po tipu (JavaScript, CSS). Informacije o korištenju koda također su dodane prilikom prikazivanja izvorne verzije.

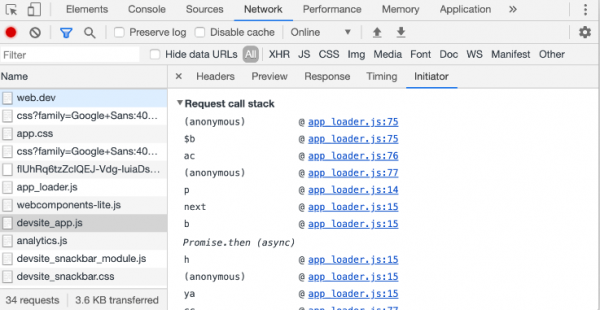
- Dodana je mogućnost otklanjanja grešaka u razlozima zahtjeva za određenim mrežnim resursom nakon bilježenja mrežne aktivnosti (može se pregledati praćenje poziva JavaScript koda koji je doveo do učitavanja resursa).

- Dodana je postavka 'Settings > Preferences > Sources > Default Indentation' za određivanje vrste uvlačenja (2/4/8 razmaka ili tabulator) u kodu koji se prikazuje u konzolama i izvorima.

- U bloku s popisom kolačića dodana je mogućnost brzog pregleda vrijednosti odabranog kolačića jednim klikom na određeni redak.
Osim novina i ispravaka grešaka, nova verzija ispravlja 51 ranjivost. Mnoge od ranjivosti otkrivene su tijekom automatiziranog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Dvije probleme (CVE-2019-13725, pristup već oslobođenoj memorijskoj oblasti u kodu za podršku Bluetoothu, i CVE-2019-13726, prekomjerno punjenje u menadžeru lozinki) označene su kao kritične, tj. omogućuju zaobilaženje svih sigurnosnih razina preglednika i izvršavanje koda u sustavu izvan sandbox okruženja. Dvije kritične ranjivosti u jednom razvojnog ciklusu Chrome-a otkrivene su prvi put. Prva ranjivost je pronađena od strane istraživača iz Tencent Keen Security Lab i na natjecanju Tianfu Cup, dok je drugu pronašao Sergej Glazunov iz Google Project Zero.
U okviru programa nagrađivanja za otkrivanje ranjivosti za trenutni izdanje, tvrtka Google isplatila je 37 nagrada u ukupnom iznosu od 80000 dolara (jedna nagrada od 20000 dolara, jedna nagrada od 10000 dolara, dvije nagrade od 7500 dolara, četiri nagrade od 5000 dolara, jedna nagrada od 3000 dolara, dvije nagrade od 2000 dolara, dvije nagrade od 1000 dolara i osam nagrada od 500 dolara). Iznos 15 nagrada još nije određen.
Izvor: opennet.ru
