

Tvrtka Google izdanje web preglednika . Istovremeno stabilno izdanje slobodnog projekta , koji čini osnovu Chromea. Preglednik Chrome korištenjem Googleovih logotipa, sustavom slanja obavijesti u slučaju rušenja, mogućnošću preuzimanja Flash modula na zahtjev, modulima za reprodukciju zaštićenog video sadržaja (DRM), sustavom automatskog instaliranja ažuriranja i prijenosom prilikom pretraživanja Sljedeće izdanje Chrome 81 zakazano je za 17. ožujka.
:
- Za mali postotak korisnika ponuđena je funkcija grupiranja kartica, koja omogućava spajanje nekoliko sličnih kartica u vizualno odvojene grupe. Svakoj grupi može se dodijeliti vlastita boja i ime. Korisnici koji nisu uključeni u prvu val aktivacije mogu aktivirati podršku za grupiranje putem opcije „chrome://flags/#tab-groups”.
- Dodana je podrška za funkciju , koja omogućava stvaranje poveznica na pojedine riječi ili fraze, bez izričitog označavanja u dokumentu oznakama pomoću taga „a name” ili svojstva „id”. Sintaksa takvih poveznica planira se usvojiti kao web-standard, koji se trenutno nalazi u fazi . Oznaka za prelaz (u suštini se vrši pretraživanje s pomicanjem) odvaja se od obične sidrene oznake oznakom „:~:”. Na primjer, kada se otvori poveznica „https://opennet.ru/52312/#:~:text=Chromе”, stranica će se pomaknuti na poziciju s prvim spomenom riječi „Chromе”, a ta riječ će biti označena.
- strože ograničenje prijenosa kolačića između stranica, za HTTP zahtjeve koji zabranjuju obradu trećih kolačića, postavljenih pri pristupanju stranicama različitim od domene trenutne stranice. Takvi kolačići se koriste za praćenje kretanja korisnika između stranica u kodu reklamnih mreža, widgeta društvenih mreža i sustava web-analitike. Podsjećamo da se za upravljanje prijenosom kolačića koristi atribut SameSite u zaglavlju Set-Cookie, koji je prema zadanim postavkama sada postavljen na „SameSite=Lax”, što ograničava slanje kolačića za međusite zahtjeve, kao što su zahtjevi za slikama ili učitavanje sadržaja putem iframea s druge stranice. Stranice mogu poništiti zadani režim SameSite izričito postavljajući vrijednost SameSite=None prilikom postavljanja kolačića. Međutim, vrijednost SameSite=None za kolačiće može se postaviti samo u Secure režimu (vrijedi za veze putem HTTPS-a). Promjena će postepeno započeti 17. veljače, najprije za mali postotak korisnika, a zatim postupno proširujući opseg.
- zaštita od neugodnih obavijesti vezanih uz potvrdu ovlasti. Kako takva aktivnost, primjerice, spam zahtjevi za primanje push obavijesti, ometa rad korisnika i odvlači pažnju na radnje u dijalozima potvrde, u Chromeu 80 umjesto zasebnog dijaloga, u adresnoj traci sada se može prikazivati obavijest s upozorenjem o blokadi zahtjeva za ovlastima, koja se zatim svodi na indikator s ikonom prekriženog zvona. Klikom na indikator moguće je aktivirati ili odbiti zatraženu ovlast u bilo kojem trenutku. Automatski će se novi način selektivno uključiti za korisnike koji su prije toga obično blokirali takve zahtjeve, kao i za stranice na kojima se bilježi visoki postotak odbijenih zahtjeva. Za uključivanje novog režima za sve zahtjeve u postavke je dodana posebna opcija (chrome://flags/#quiet-notification-prompts).
- izlaz prozora (poziv metode window.open()) i slanje sinkronih zahtjeva XMLHttpRequest u obradnicima događaja zatvaranja ili skrivanja stranice (unload, beforeunload, pagehide i visibilitychange);
- Predložena početna od učitavanja miješanog multimedijalnog sadržaja (kada se na HTTPS stranici učitavaju resursi putem protokola http://). Na stranicama otvorenim putem HTTPS-a, sada će se automatski zamijeniti veze „http://” s „https://” u blokovima vezanim uz reprodukciju zvučnih i video datoteka. Ako zvučni ili video resurs nije dostupan putem https, tada se njegovo učitavanje blokira (ručno se može označiti blokada putem izbornika dostupnog putem simbola brave u adresnoj traci).
Slike će se nastaviti učitavati bez promjena (automatska zamjena bit će primijenjena u Chromeu 81), ali za zamjenu na https ili blokiranje slika programerima stranica pruženi su CSP svojstva upgrade-insecure-requests i block-all-mixed-content. Za skripte i iframe blokada miješanog sadržaja već je ranije realizirana.
- Počelo je postepeno podrške za FTP. Po zadanom, podrška za FTP se još uvijek čuva, ali će Eksperiment u kojem će za određeni postotak korisnika podrška za FTP biti isključena (za povratak je potrebno pokrenuti preglednik s opcijom „—enable-ftp”). Podsjetimo, u prethodnim izdanjima već je isključeno prikazivanje sadržaja resursa učitanih putem protokola „ftp://” (na primjer, prestalo je prikazivanje HTML dokumenata i README datoteka), zabranjena je upotreba FTP-a za učitavanje podresursa iz dokumenata, a podrška za FTP proxy je prekinuta. Ipak, do sada je i dalje bila moguća upotreba izravnih veza za učitavanje datoteka i prikazivanje sadržaja direktorija.
-
mogućnost korištenja vektorskih SVG slika kao ikone web stranice (favicon). - U postavke je dodana mogućnost selektivnog isključivanja određenih vrsta podataka koji se šalju prilikom sinkronizacije između preglednika.
- Za centralizirano upravljane korporativne korisnike dodano je pravilo , koje omogućuje zabranu instalacije vanjskih ekstenzija na uređaju.
- Implementirano jednokratne provjere cijelog lanca svojstava ili poziva u JavaScriptu. Na primjer, prilikom pristupa „db.user.name.length” prethodno se zahtijevalo postupno provjeravanje definicije svih sastavnih dijelova, primjerice, kroz „if (db && db.user && db.user.name)”. Sada se uz pomoć operatora „?.“ može pristupiti vrijednosti „db?.user?.name?.length” bez prethodnih provjera, a takav pristup neće rezultirati izbacivanjem greške. U slučaju problema (ako je neki element obrađen kao null ili undefined) na izlazu će se ispisati vrijednost „undefined.”
- U JavaScriptu je predložen novi logički operator spajanja „«, koji vraća desni operand ako je lijevi operand NULL ili undefined, a obrnuto. Na primjer,„const foo = bar ?? ‘default string'” ako je bar jednak null, vratit će string ili vrijednost bara u suprotnom, uključujući kada je bar jednak 0 i ‘ ‘, za razliku od operatora „||”.
- U načinu Origin Trials (eksperimentalne mogućnosti, koje zahtijevaju zasebnu ) predložen API za indeksiranje sadržaja. Origin Trial podrazumijeva mogućnost korištenja navedenog API-ja iz aplikacija učitanih s localhost ili 127.0.0.1, ili nakon registracije i dobivanja posebnog tokena koji vrijedi ograničeno vrijeme za određenu web stranicu. API , pružajući metapodatke o sadržaju koji je prethodno bio keširan web aplikacijama koje rade u režimu Progressive Web Apps (PWS). Aplikacija može spremati različite podatke na strani preglednika, uključujući slike, videozapise i članke, a prilikom gubitka mrežne veze koristiti ih uz pomoć API-a Cache Storage i IndexedDB. Content Indexing API omogućava dodavanje, pronalaženje i brisanje sličnih resursa. U pregledniku, ovaj API se već koristi za navođenje popisa stranica i multimedia podataka dostupnih za pregledanje offline.
- Stabiliziran je i sada se distribuira izvan Origin Trials programski sučelje , omogućujući korisniku odabir zapisa iz adresara i prijenos određenih detalja o njima na web stranicu. Pri zahtjevu se određuje popis svojstava koja je potrebno dobiti. Ova svojstva se jasno prikazuju korisniku, koji odlučuje hoće li ih prenijeti ili ne. API se može koristiti, na primjer, u poštanskom web klijentu za odabir primatelja za poslanu poruku, u web aplikaciji s funkcijom VoIP za iniciranje poziva na određeni broj ili u društvenoj mreži za pronalaženje već registriranih prijatelja. U okviru Origin Trials ponuđena su neka nova svojstva Contact Picker: osim prethodno dostupnih imena i prezimena, e-maila i broja telefona, dodana je mogućnost prijenosa poštanske adrese i slike.
- U Web Workers novi način učitavanja ECMAScript modula, koji omogućuje izbjegavanje korištenja funkcije importScripts(), koja blokira rad radnika tijekom obrade importiranog skripta i izvršava ga u globalnom kontekstu. Novi način podrazumijeva stvaranje posebnih modula za Web Workers, koji podržavaju standardne mehanizme uvoza JavaScript-a i mogu se dinamički učitavati bez blokiranja izvršenja radnika. Za učitavanje modula u konstruktoru Worker predviđen je novi tip resursa – ‘module’:
const worker = new Worker(‘worker.js’, {
type: ‘module’
}); - ugrađena mogućnost obrade u JavaScript-u komprimiranih tokova, koja ne zahtijeva korištenje vanjskih biblioteka. Za kompresiju i dekompresiju dodani su API . Podržava se kompresija korištenjem algoritama gzip i deflate.
const compressionReadableStream
= inputReadableStream.pipeThrough(new CompressionStream(‘gzip’)); - Dodano CSS svojstvo ««, koja omogućuje prekide na razini bilo kojeg tipografskog znaka, uključujući prekide pored znakova interpunkcije, unaprijed definiranih razmaka (<pre>) i unutar riječi. Također je dodan CSS atribut „» koji omogućuje razbijanje neprijateljskih nizova znakova bilo gdje, ako u retku nije moguće pronaći prikladnu poziciju za prekid.
- Za medijske kontekste koji se obrađuju u šifriranom obliku, implementirana je podrška za metodu , koja pruža informacije o mogućnostima preglednika vezanim uz dekodiranje zaštićenog sadržaja (na primjer, navedena metoda može se koristiti za odabir scenarija visoke kvalitete ili onih koji štede energiju prilikom dekodiranja uzimajući u obzir dostupnu propusnost i veličinu zaslona).
- Dodana metoda , putem kojeg se mogu dobiti informacije o performansama reprodukcije video sadržaja za prilagođavanje bit rate-a, razlučivosti i drugih video parametara.
- U API-ju , koji olakšava integraciju s postojećim platnim sustavima, dodana je mogućnost obrađivanja adrese i kontaktnih informacija vanjskom obrađivaču platnog sustava (aplikacija platnog sustava može imati preciznije informacije od preglednika).
- Dodana je podrška za HTTP zaglavlje , koja omogućuje slanje dodatnih metapodataka o vrsti sadržaja povezanog s upitom (na primjer, za upite putem oznake img navodi se vrsta „image“, za fontove — „font“, za skripte — „script“, za stilove — „style“ itd.). Na temelju navedene vrste, poslužitelj može poduzeti mjere za zaštitu od nekih vrsta napada (na primjer, malo je vjerojatno da će veza na obrađivača za prijenos novca biti definirana putem oznake img, stoga takve upite nije potrebno obrađivati).
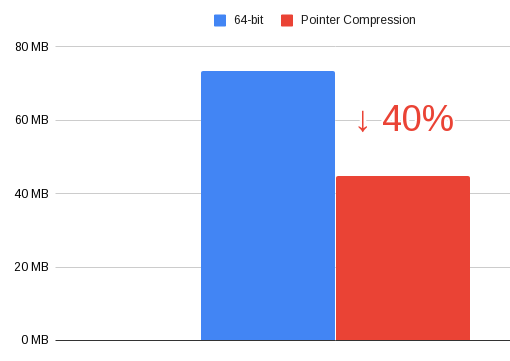
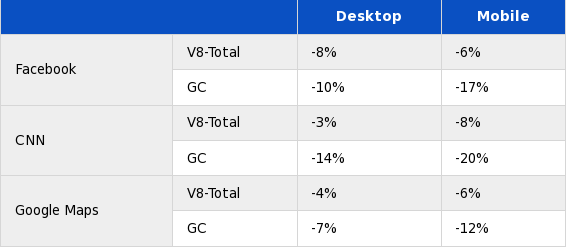
- U JavaScript motoru V8 pohrane pokazivača u hrpi. Umjesto punog 64-bitnog vrijednosti, osigurano je pohranjivanje samo jedinstvenih donjih bitova pokazivača. Takva optimizacija omogućila je smanjenje potrošnje memorije u hrpi za 40%, na račun smanjenja performansi za 3-8%.


- u alatima za web-razvijanje:
- U web konzoli mogućnost je redefiniranja izraza let i class.
- Poboljšani alati za ispravljanje grešaka u WebAssembly-u. Dodana podrška za za korak-po-korak dijagnosticiranje, postavljanje točaka prekida i analizu tragova stoga u izvornoj kodu koji se koristi za razvoj WebAssembly aplikacije.
- Poboljšana je ploča za analizu mrežne aktivnosti. Dodana je mogućnost pregleda lanca poziva skripti povezanih s iniciranjem zahtjeva.
Dodani su novi stupci Path i URL, koji prikazuju apsolutnu putanju i puni URL za svaki mrežni resurs. Osigurano je isticanje odabranog zahtjeva u preglednoj dijagramu.
- Na kartici Mrežne postavke dodana je opcija za promjenu parametra User-Agent.
- Predložen je novi korisnički sučelje za konfiguriranje audit ploče.
- Na kartici omogućeno je odabir prikupljanja coverage podataka za svaku funkciju ili za svaki blok koda (detaljnija statistika, ali zahtijeva više resursa).
- U web konzoli mogućnost je redefiniranja izraza let i class.
- Radnja manifestacije AppCache (tehnologija za organizaciju rada web aplikacije u offline modu) trenutnim direktorijem web stranice (ako je manifest učitan s www.example.com/foo/bar/, tada će mogućnost prepisivanja URL-a funkcionirati samo unutar /foo/bar/). U Chrome 82 planira se potpuno ukloniti podršku za AppCache. Razlog navodnog uklanjanja je želja da se oslobodi jedan od vektora za napade vezane uz međusiteljsko skriptiranje. Umjesto AppCache preporučuje se korištenje API-a .
- podrška za zastarjeli API WebVR 1.1, koji može zamijeniti API , koji omogućuje pristup komponentama za izradu virtualne i proširene stvarnosti te unificira rad s raznim klasama uređaja, od stacionarnih VR naočala do rješenja temeljених na mobilnim uređajima.
- Handleri protokola povezani putem metoda registerProtocolHandler() i unregisterProtocolHandler() sada mogu raditi samo u sigurnom kontekstu (pristupom putem HTTPS-a).
Pored novih značajki i ispravki grešaka, nova verzija uklanja Mnoge od ranjivosti identificirane su kroz automatizirano testiranje alatima , , , i . Nisu identificirani kritični problemi koji omogućavaju obilaženje svih razina zaštite preglednika i izvršavanje koda u sustavu izvan sandbox okruženja. U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, tvrtka Google je za trenutnu verziju isplatila 37 nagrada u ukupnom iznosu od 48 tisuća dolara (jedna nagrada od 10.000 dolara, tri nagrade od 5.000 dolara, tri nagrade od 3.000 dolara, četiri nagrade od 2.000 dolara, tri nagrade od 1.000 dolara i šest nagrada od 500 dolara). Izmjerene nagrade za 17 ranjivosti još nisu određene.
Izvor: opennet.ru
